
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 aboubacar70/lab1-metasploitable
Ausnutzung von Schwachstellen in der vsftpd-Version 2.3.4 des FTP-Dienstes (CVE-2011-2523)
 r3dw4n48m3d/cve-2021-3493-exploit
C-basierter lokaler Privilege-Escalation-Exploit für CVE-2021-3493, der auf OverlayFS in Linux-Kerneln vor 5.11 abzielt. Enthält Kompilierungs- und…
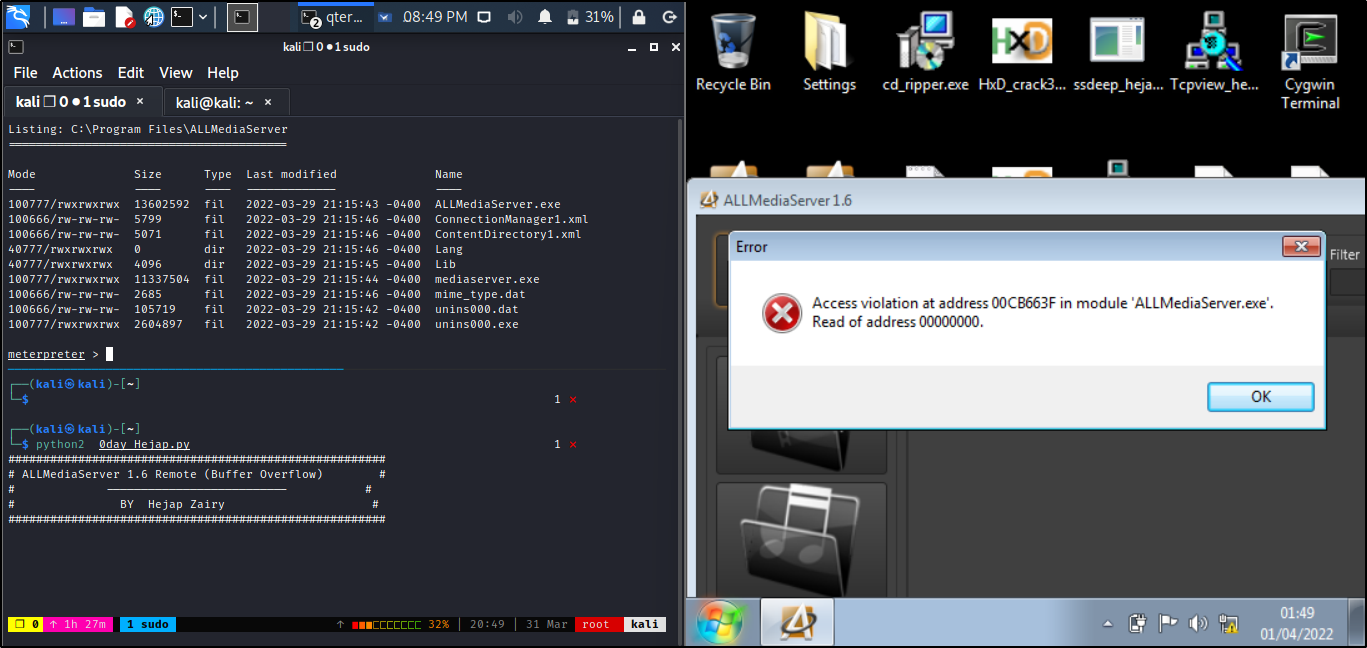 matrix07ksa/allmediaserver-1.6-buffer-overflow
Remote-Buffer-Overflow-Exploit mit SEH-Überschreibung für ALLMediaServer 1.6, bereitgestellt als Metasploit-Modul, das auf CVE-2022-28381 abzielt.
 flags-alt/abyss-c2
Full-Stack C2-Framework für IoT-Exploitation (CVE-2020-25078) mit Echtzeit-Webpanel, Multi-Source-Zielerfassung, Schwachstellenscanning,…
 0b0111100/2009
Sammlung von Linux-Kernel-Exploits, die auf CVE-2009-1185, CVE-2009-1337, CVE-2009-2692, CVE-2009-2698 und CVE-2009-3547 abzielen und…
 exploiteoom/cve-2026-31431
Exploit für CVE-2026-31431, der durch Änderung der Benutzer-ID Rechte erweitert, mit einem Verifizierungsskript und Anweisungen zur…
 jnamerz/copyfail-cve-2026-31431
C-Implementierung eines Proof-of-Concept-Exploits für CVE-2026-31431, der die Schwachstelle demonstriert und einen kompilier- und ausführbaren…
 s1eezer/cve-2026-8069
Technischer Bericht und Proof-of-Concept für CVE-2026-8069, eine lokale Privilegieneskalation in den Diensten Acer NitroSense und PredatorSense, die…
 ckq7703/cve-2020-1472
# Exploit für CVE-2020-1472 (Zerologon) Ein Exploit für CVE-2020-1472 (Zerologon), der eine kryptografische Schwachstelle in Netlogon ausnutzt, um…
 callrbx/pkexec-lpe-poc
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Privilegieneskalation in pkexec, die die Ausführung beliebiger Payloads mit Root-Rechten…
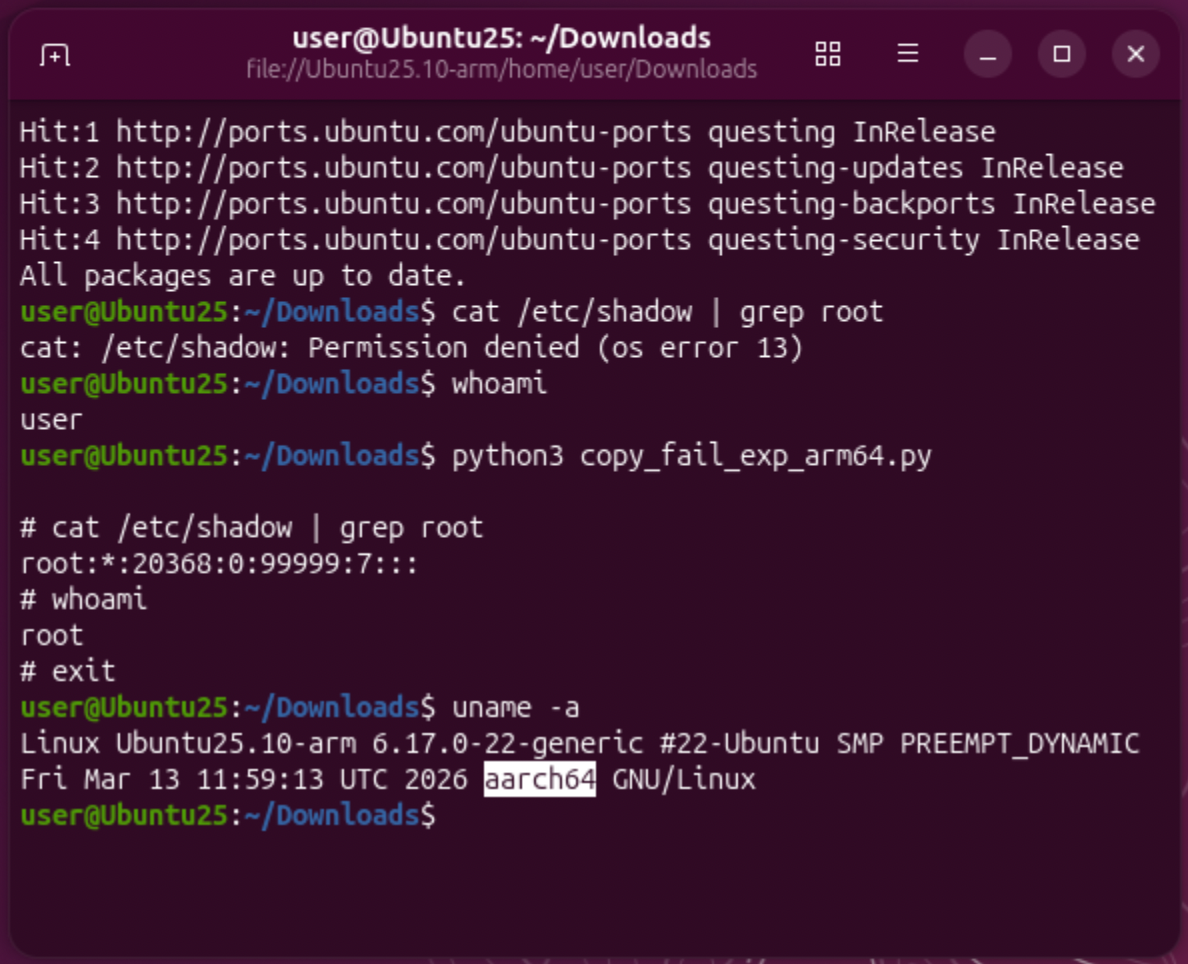 pascal-gujer/cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation unter Linux über einen Logikfehler in authencesn, mit ARM64-Variante…
 0x00-0x00/cve-2015-3224
Modifikation des Metasploit-Moduls für RCE in der Ruby-On-Rails-Konsole CVE-2015-3224
 abraxas/fortigate-ssl-vpn-exploit-kit
Der FortiGate SSL-VPN-Topf voller Gold. CVE-2024-21762 und CVE-2023-27997. 79 funktionierende Exploit-Clients. 53 Hardware-SKUs. 55 FortiOS-Builds.
 diegslva/cve-2015-3306-lab
Reproduzierbares Docker-Labor + Raw-Socket-Exploit für CVE-2015-3306 (ProFTPD mod_copy Pre-Auth beliebiges Dateikopieren) — eine Lernübung zum…
 baba01hacker666/cve-2026-46242
CVE-2026-46242
 boos4721/copyfail-rs
Rust-Exploit für CVE-2026-31431, eine Linux-Kernel-Page-Cache-Schreibprimitive über AF_ALG-Splice, die eine Privilegieneskalation zu Root durch…
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Proof-of-Concept-Exploit für die Firefox-BrowsingContext-Autorisierungsumgehung (CVE-2026-4692), der gefälschte IPC-Nachrichten demonstriert, um…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Isoliertes AD/Linux-Angriffslabor: CVE-2007-2447 über Metasploit ausgenutzt, mit Wazuh SIEM erkannt, auf MITRE ATT&CK (T1190, T1059) abgebildet








