
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 zer0yu/zeroscan
Multi-Thread-Schwachstellen-Verifikations-Framework
 uziii2208/cve-2025-33073
Universelles Ausnutzungswerkzeug für CVE-2025-33073, das auf Windows-Domänencontroller mit DNSAdmins-Berechtigungen und aktiviertem WinRM abzielt.
 kryptsec/oasis
Open-Source-AI-Sicherheits-Benchmarking-CLI. Misst, wie KI-Modelle offensive Sicherheitsaufgaben mit MITRE ATT&CK-Analyse und KSM-Scoring durchführen.
 huynambka/cve-2026-26114-poc
Proof-of-Concept-Exploit für CVE-2026-26114, eine Sicherheitslücke zur Remotecodeausführung in Microsoft SharePoint, mit einem Python-PoC und…
 ynwarcs/cve-2023-24871
PoCs & Exploit für CVE-2023-24871 (RCE + LPE)
 estamelgg/cve-2021-4034-nogcc
# Eigenständiger Exploit für CVE-2021-4034 (polkit pkexec), der ohne gcc oder cmake ausgeführt wird und eine interaktive Shell oder die Ausführung…
 joelgmsec/thunderstorm
Modulares Framework zur Ausnutzung von USV-Geräten
 kungfulon/nf-tables-lpe
Linux-Kernel-Privilege-Escalation-Exploits, die das nf_table-Modul von Netfilter angreifen und von Team Orca für mehrere CVEs entwickelt wurden.
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
Das Metasploit-Skript (POC) zu CVE-2022-41040. Microsoft Exchange ist anfällig für einen Server-Side-Request-Forgery (SSRF)-Angriff. Ein…
 degenerat3/meteor
Ein plattformübergreifender C2/teamserver, der mehrere Transportprotokolle unterstützt, geschrieben in Go.
 duck-sec/cve-2023-28252-compiled-exe
Eine Modifikation des Fortra-Exploits CVE-2023-28252, zur EXE kompiliert
 apkc/cve-2024-26229-bof
BOF-Implementierungen von CVE-2024-26229 für Cobalt Strike und BruteRatel
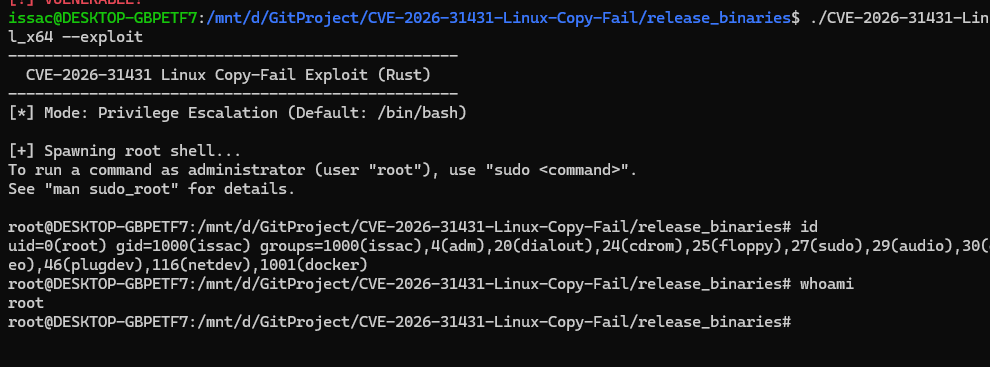 iss4cf0ng/cve-2026-31431-linux-copy-fail
# Rust-basierter lokaler Privilege-Escalation-Exploit für CVE-2026-31431, der die Ausführung von benutzerdefiniertem Shellcode wie Meterpreter auf…
 tayontech/scope
KI-Agenten-Set für Cloud-Sicherheits-Purple-Teaming, läuft in Claude Code, Gemini CLI und Codex.
 alexlinov/miniplasma-runner
CVE-2020-17103 für C2 mit Split-Binary SYSTEM Callback angepasst
 aazhuliang/cve-2021-31956-exp
Exploit für CVE-2021-31956, eine Windows-Kernel-Privilege-Escalation-Schwachstelle, die auf Windows 10 1903 abzielt. Bietet eine…
 elevenpaths/siemframework
Modulares Python3-Angriffsframework zur Automatisierung der Exploitation von SIEM-Plattformen (Splunk, Graylog, OSSIM, QRadar, McAfee) mittels…
 chacka0101/exploits
Exploits-Projekt Hacking Command Center








