
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 chacka0101/exploits
Exploits-Projekt Hacking Command Center
 rfunix/tengu
KI-gestützter Penetrationstest MCP Server
 blacksnufkin/cheshire
Adaptix C2-Dienst-Plugin, das die LitterBox-Payload-Analyse über die Operator-Benutzeroberfläche steuert.
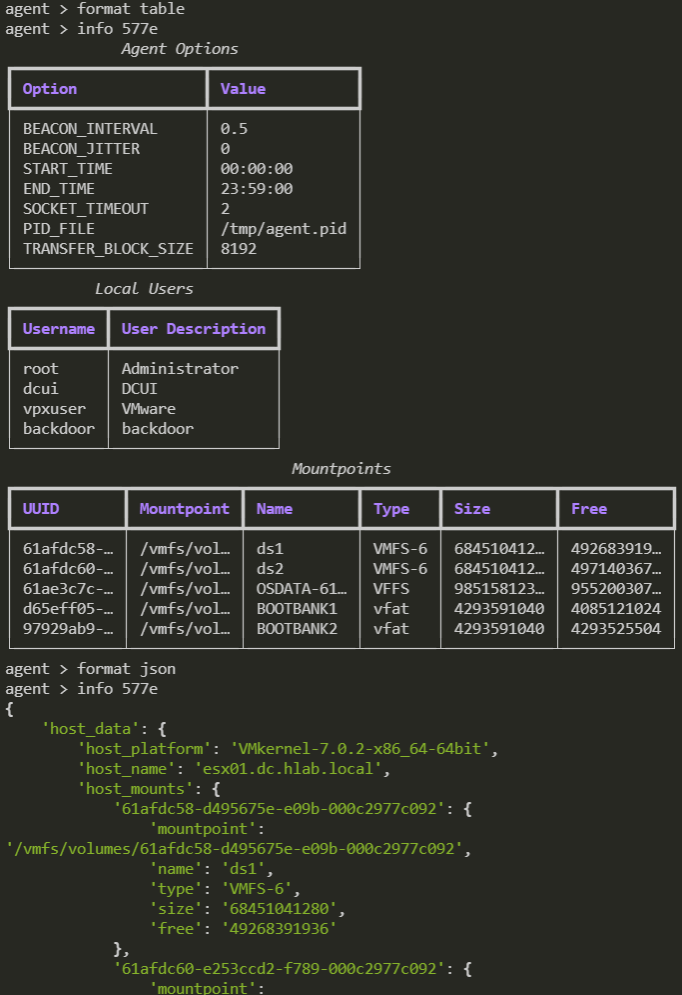 psmths/reave
WIP Post-Exploitation-Framework, maßgeschneidert für Hypervisoren.
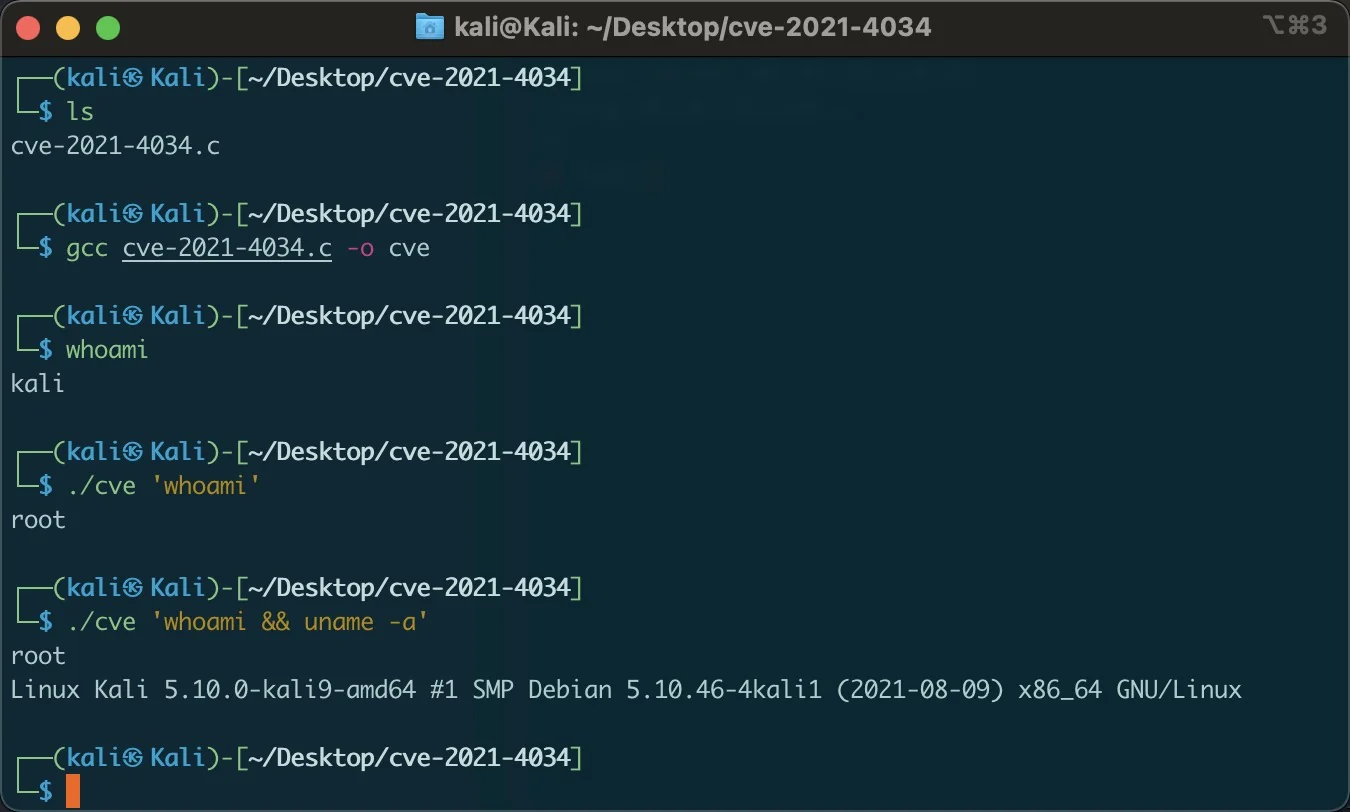 zhzyker/cve-2021-4034
polkit pkexec Lokale Privilegien-Schwachstelle zum Hinzufügen benutzerdefinierter Befehle
 galoryber/fawkes
Fawkes ist ein Golang Mythic C2 Agent, der ausschließlich von KI geschrieben wurde.
 pentest-a2p2v/pentest-a2p2v-core
Core A2P2V Funktionalität (befehlszeilenbasiert)
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Bestes CertiGhost AD CS Multi-Exploit-Framework | Erweitertes Toolkit mit Rogue-DC/LDAP-Servern, Zertifikatsmissbrauch,…
 crihexe/copy-fail-tiny-elf-cve-2026-31431
# Minimaler no-libc Linux x86_64 ELF-PoC-Build für Copy Fail (CVE-2026-31431)
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Gerätegebundene CVE-2026-64560-Adaption für Xiaomi 15 dada OS4.0.0.8
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 mateusverass/ngixshell
nginx CVE-Scanner + RCE-Exploit-Framework (CVE-2026-42945 + 16 weitere)
 l33tdawg/aether
KI-Framework für Smart-Contract-Sicherheitsanalyse und PoC-Generierung
 xzajyjs/cve-2022-39197-poc
CVE-2022-39197(CobaltStrike XSS <=4.7) POC
 g13net/lockjaw
Modulares Windows-C2-Framework mit einem Rust-Teamserver, Zig-Implantat, indirekten Syscalls, AMSI-Bypass, reflektiver/PoolParty-Injektion,…
 jbaines-r7/blankspace
Proof of Concept für EFSRPC beliebiges Datei-Upload (CVE-2021-43893)
 dimitrifourny/cve-2019-2215
Android-Privilegieneskalation durch einen Use-after-Free in binder.c








