
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen

 g13net/lockjaw
Modulares Windows-C2-Framework mit einem Rust-Teamserver, Zig-Implantat, indirekten Syscalls, AMSI-Bypass, reflektiver/PoolParty-Injektion,…
 payatu/cve-2018-14442
PoC für Foxit Reader CVE-2018-14442
 cedowens/mythic-macro-generator
Python3-Skript zum Generieren eines Makros zum Starten einer Mythic-Payload. Autor: Cedric Owens
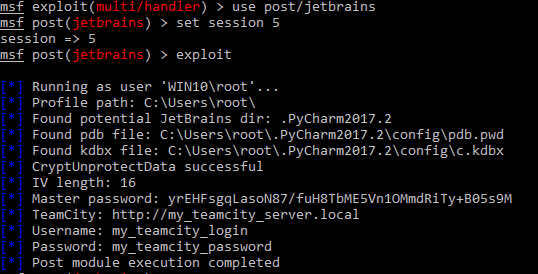 kacperszurek/pentest_teamcity
Pentest TeamCity mit Metasploit
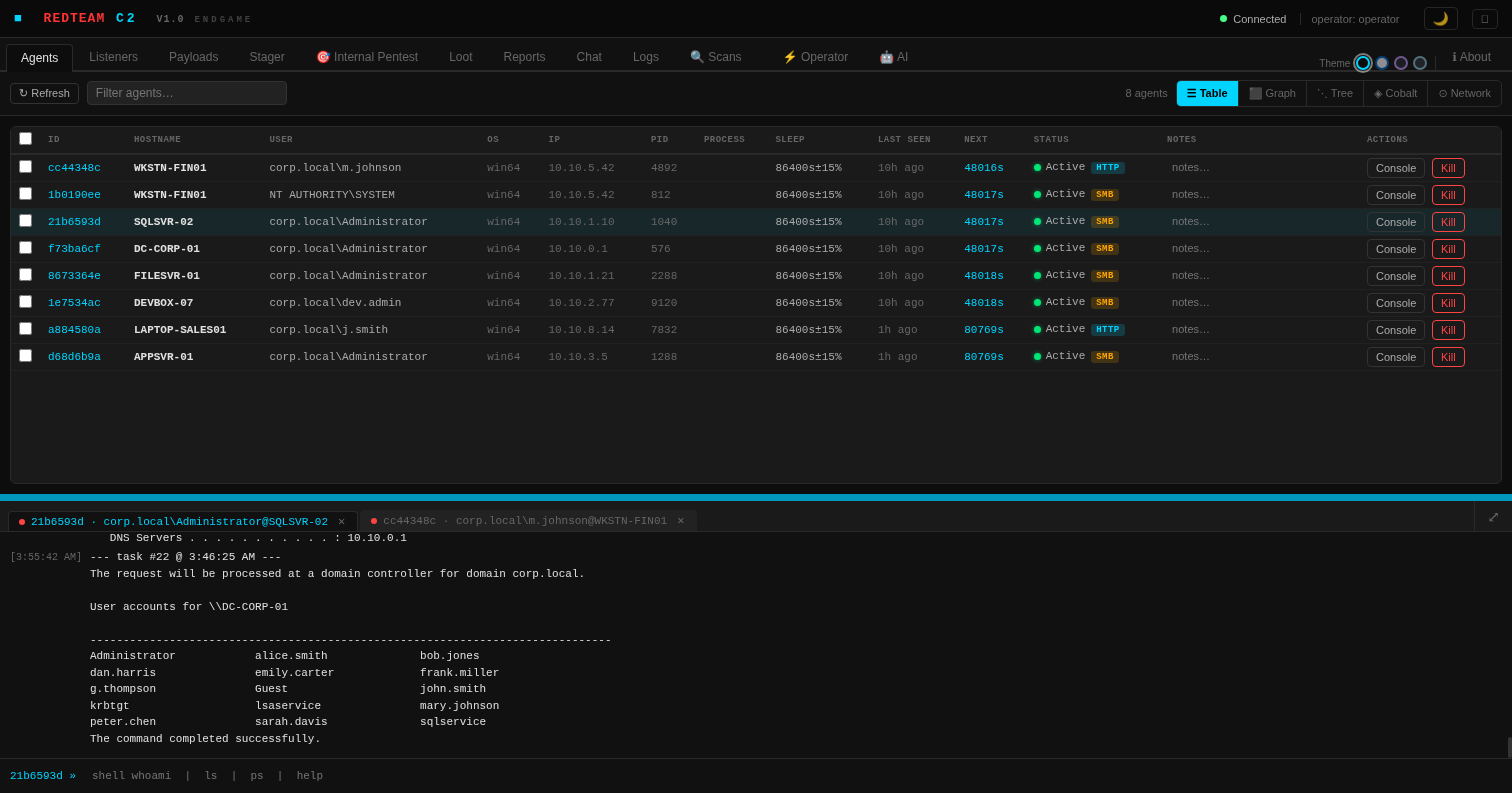 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 pard0p/remote-bof-runner
Remote BOF Runner ist ein Erweiterungsframework für Havoc zur Remote-Ausführung von Beacon Object Files (BOFs) mithilfe eines mit Crystal Palace…
 averagesecurityguy/c2
Ein einfaches, erweiterbares C&C-Beaconing-System.
 n0qword/mythic_ornn
LLM-gesteuerter Generator für Mythic Agents, Payload-Typen und C2-Profile.
 bishopfox/joro
Ein kollaboratives Web-Exploitation-Framework.
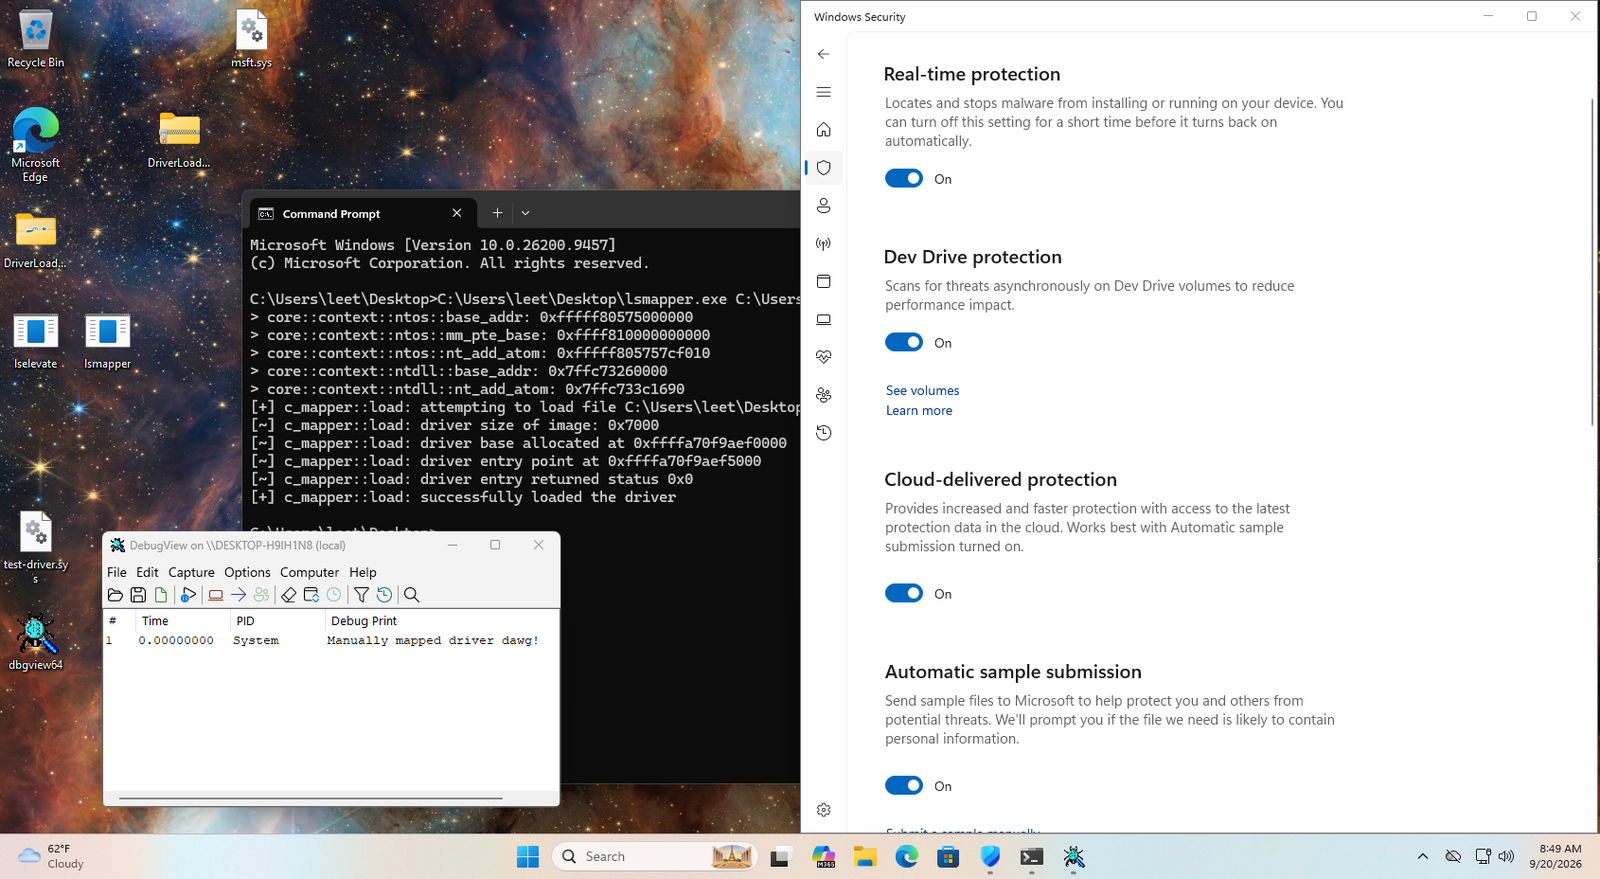 nbs32k/localstranger
PoC für WinNotify, demonstriert über einen Driver Mapper, und lokale Rechteausweitung.
 0xshe/cve-2026-31431
Kernel-Privilege-Escalation-Exploit für CVE-2026-31431, der die AF_ALG-Schnittstelle missbraucht, um /bin/su zu überschreiben und eine Root-Shell zu…
 charmve/pystegosploit
PoC - Exploit-Auslieferung mittels Steganografie und Polyglots, CVE-2014-0282
 jackofmosttrades/bluebox
Automatisiertes Exploit-Toolkit für CVE-2015-6095 und CVE-2016-0049
 stillbigjosh/neo
Das NeoC2 Framework
 exbotanical/brutus
erweiterbares Exploitation-Framework, das auf einer modularen Multi-Tasking-Architektur basiert
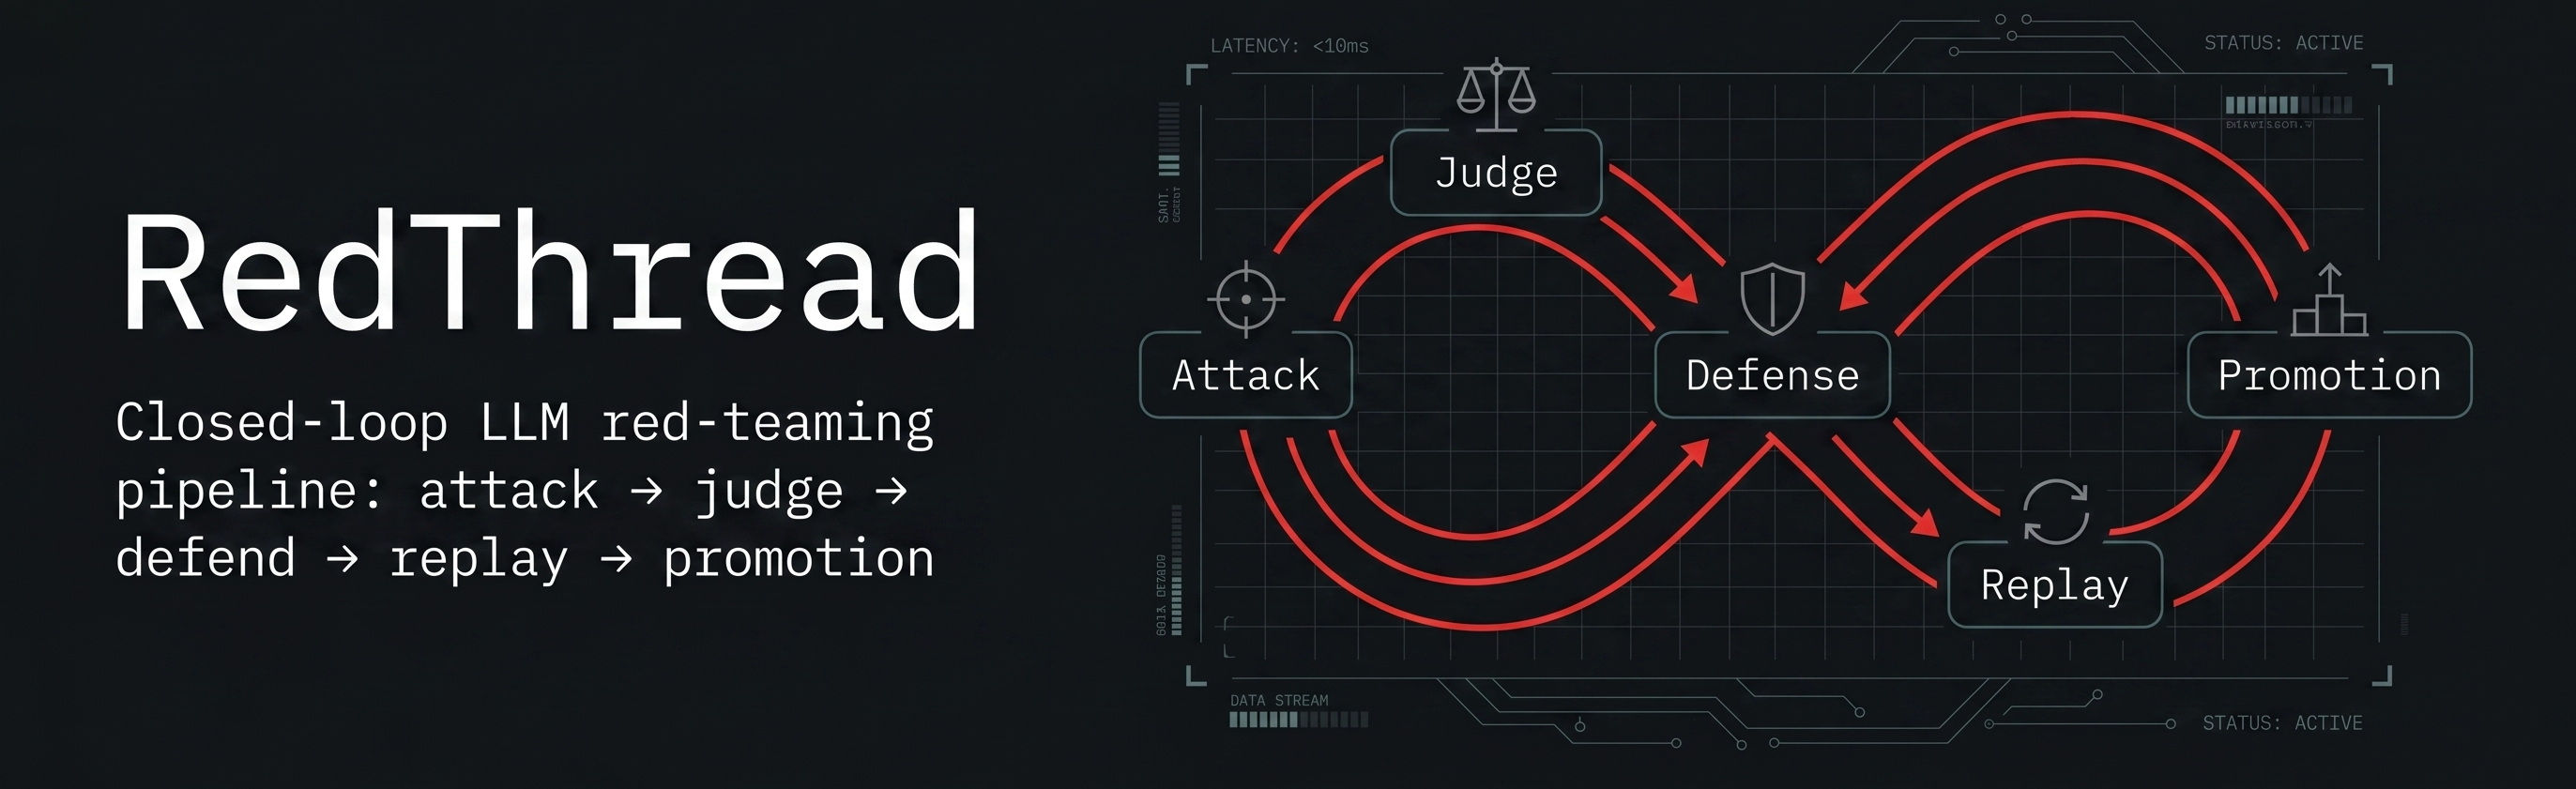 matheusht/redthread
Eine autonome Red-Teaming-Engine für LLMs. RedThread verwaltet den vollständigen Sicherheitslebenszyklus: Generierung adversarischer Angriffe,…
 moiz-2x/cve-2025-24990_poc
Proof of Concept CVE-2025-24990 (Agere-Systems-Treiber)
 zer0yu/zeroscan
Multi-Thread-Schwachstellen-Verifikations-Framework








