
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 samogod/tornado
Anonyme Reverse Shell über das Tor-Netzwerk unter Verwendung von Hidden Services ohne Portweiterleitung.
 cckuailong/jndi-injection-exploit-plus
Generiert funktionsfähige JNDI-Injektionslinks und Deserialisierungs-Payloads mit 80+ Gadgets, unterstützt RMI-, LDAP- und HTTP-Server für…
 ronin-rb/ronin
Ronin ist ein kostenloses und quelloffenes Ruby-Toolkit für Sicherheitsforschung und -entwicklung. Ronin ermöglicht zudem die schnelle Entwicklung…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 nettitude/poshc2_old
Powershell C2-Server und Implants
 kalilinuxtricksyt/easysploit
EasySploit - Metasploit-Automatisierung (EINFACHER und SCHNELLER als je zuvor)
 plackyhacker/shellcode-encryptor
Ein einfacher Shellcode-Verschlüsseler/Entschlüsseler/Ausführer, um Antivirensoftware zu umgehen.
 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
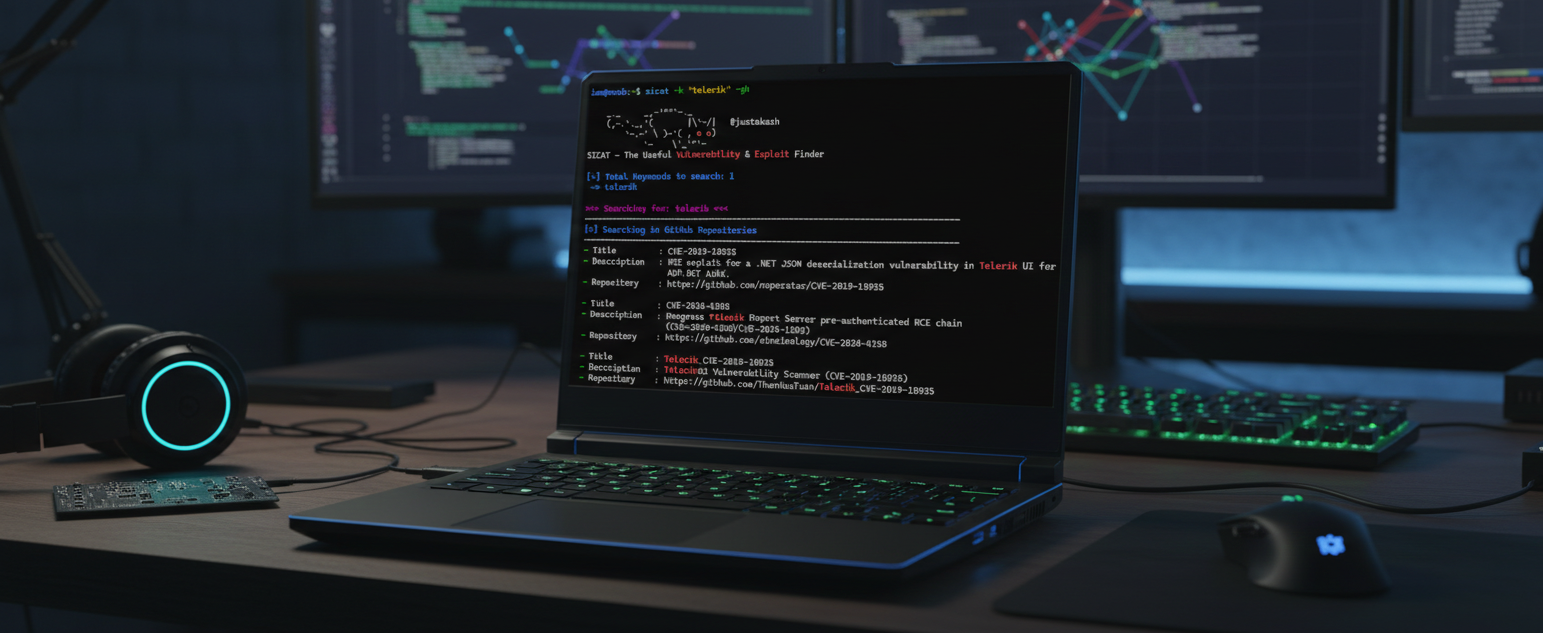 justakazh/sicat
Multi-Quellen-Schwachstellen- und Exploit-Aggregator mit automatischer Erkennung über Nmap und Wappalyzer, der Exploit-DB, NVD, CVE.org, GitHub,…

 exploit-database/exploitdb
exploitdb // Das offizielle Exploit-Database-Repository
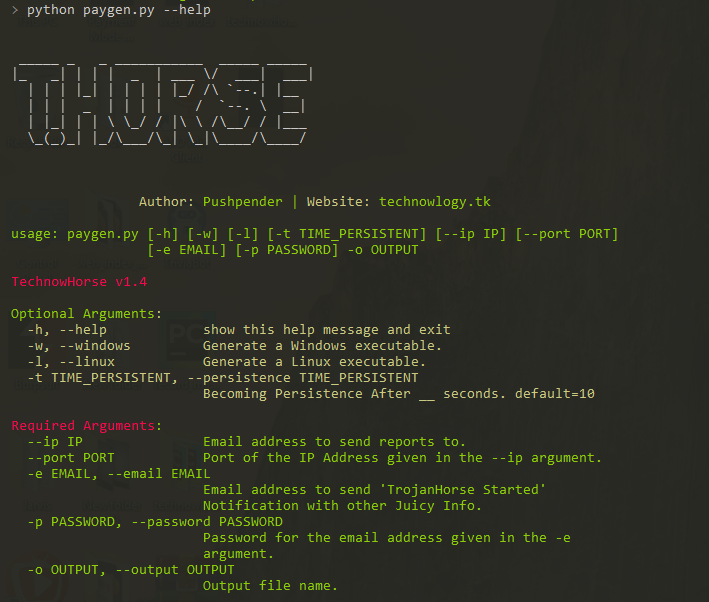 pushpenderindia/thorse
THorse ist ein RAT-Generator (Remote Administrator Trojan) für Windows/Linux-Systeme, geschrieben in Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Ein Skript zum Randomisieren von Cobalt Strike Malleable C2-Profilen, um die Wahrscheinlichkeit zu verringern, von signaturbasierten…
 hahwul/mad-metasploit
Metasploit-Benutzerdefinierte Module, Plugins, Ressourcen-Skripte und.. tolle Metasploit-Sammlung
 chvancooten/nimpackt-v1
Nim-basierter Assembly-Packer und Shellcode-Lader für OpSec & Profit
 0xthirteen/staykit
Cobalt Strike Erweiterung für Post-Exploitation-Persistenz unter Verwendung der SharpStay .NET Assembly. Bietet GUI-gesteuerte Persistenz über…
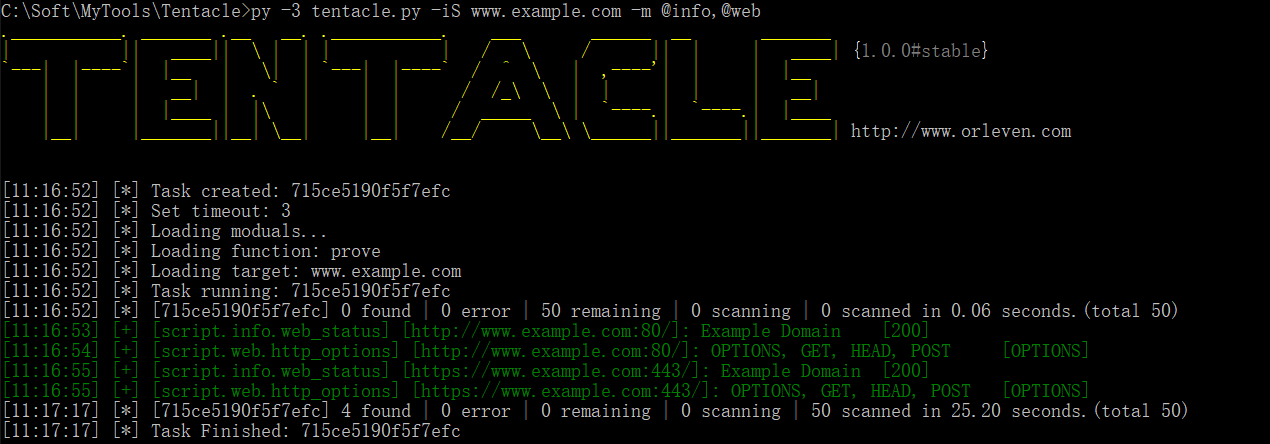 orleven/tentacle
Tentacle ist ein POC-Schwachstellenverifizierungs- und Exploit-Framework. Es unterstützt die freie Erweiterung von Exploits und verwendet…
 d4vinci/pastejacker
Systeme hacken mit der Automatisierung von PasteJacking-Angriffen.







