
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 artkond/cisco-rce
CVE-2017-3881 Cisco Catalyst Remotecodeausführung PoC
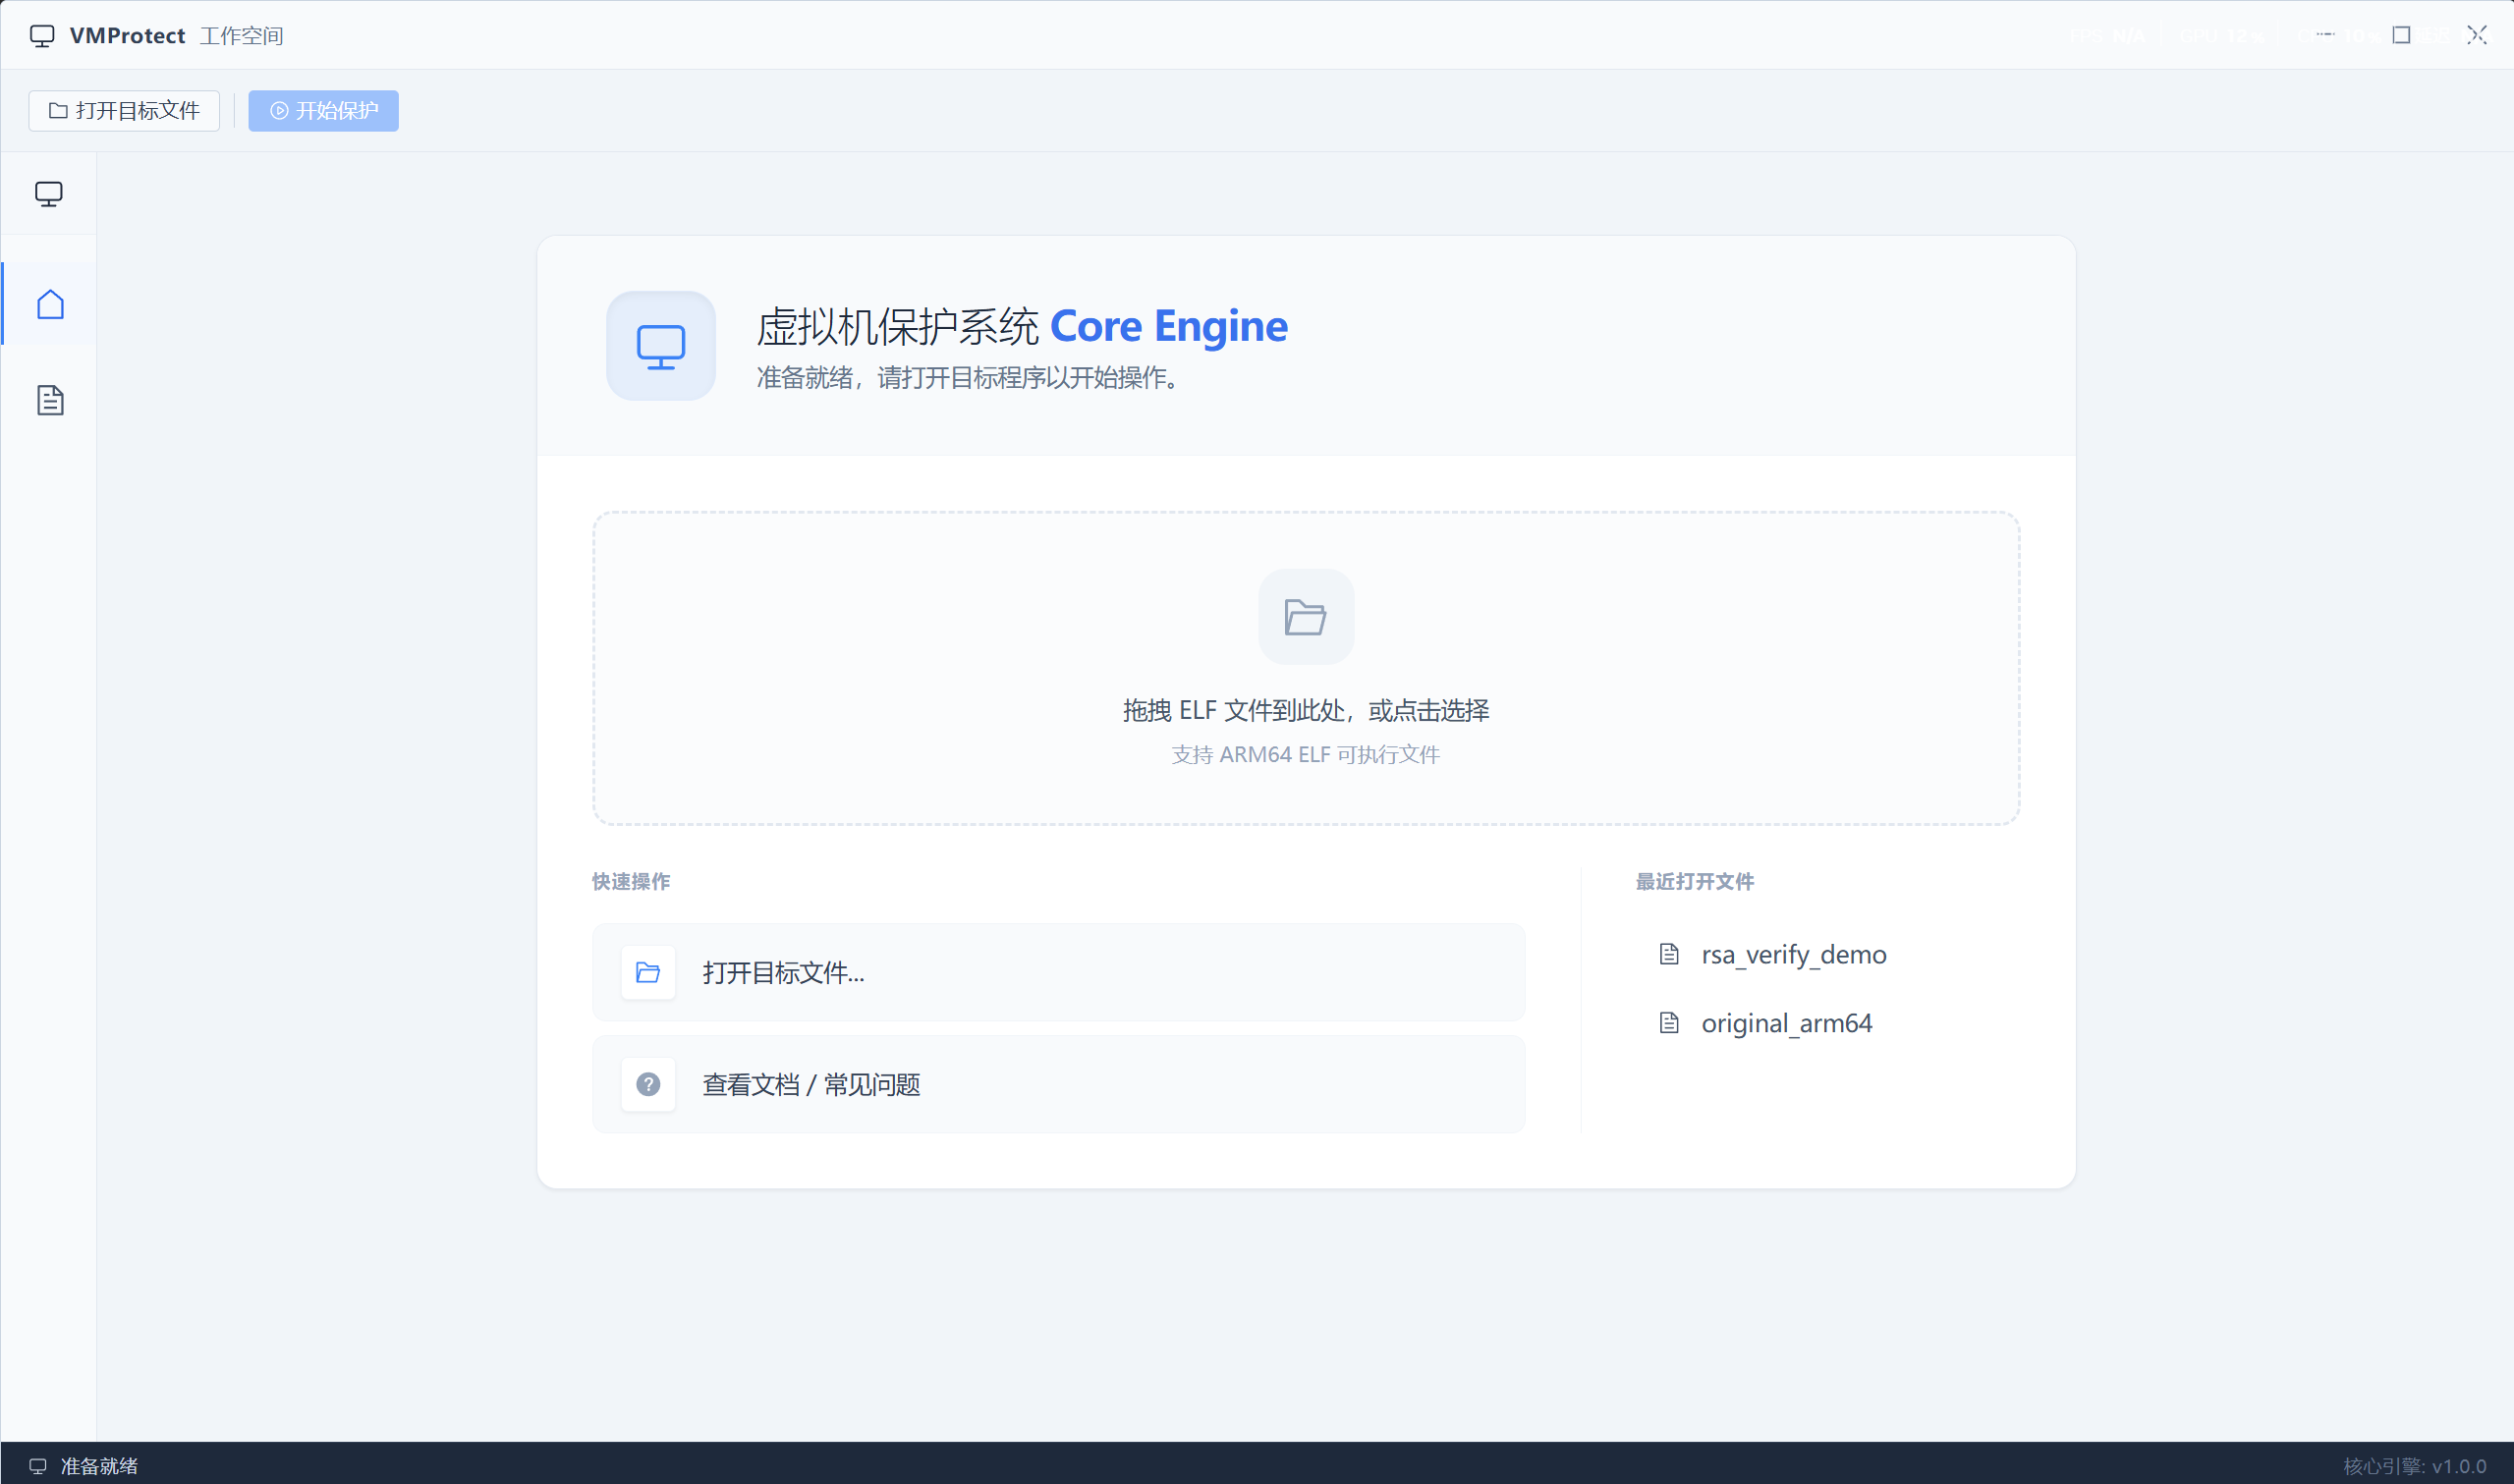 leochen-coremind/vmpacker
ARM64 ELF Virtual-Machine-Schutzsystem
 vp777/windows-kernel-exploitation
Techniken und Werkzeuge für die Windows-Kernel-Ausnutzung, einschließlich Pool-Overflow-Exploitation, Missbrauch von Segment-Heap-Metadaten und…
 dosomder/iovyroot
CVE-2015-1805 Root-Tool
 sslab-gatech/avpass
Tool zum Leaken und Umgehen von Android-Malware-Erkennungssystemen
 reverseclabs/wepwnise
WePWNise generiert architekturunabhängigen VBA-Code, der in Office-Dokumenten oder -Vorlagen verwendet werden kann, und automatisiert die Umgehung…
 gl4ssesbo1/nebula
Nebula ist ein Cloud C2 Framework, das derzeit Aufklärung, Enumeration, Exploitation und Post-Exploitation auf AWS bietet, aber noch daran arbeitet,…
 bin4ry/unipwn
BLE-Exploit-Framework für Unitree-Roboter: Command Injection über hartcodierte AES-Schlüssel ermöglicht Remote-Übernahme, Payload-Injektion und…
 seanheelan/anamnesis-release
Evaluierungs-Framework zur Untersuchung von LLM-Agenten, die automatisch funktionierende Exploits aus Schwachstellenberichten generieren und dabei…
 mazen160/shennina
Automatisierte Host-Exploitation mit KI
 shiva108/ai-llm-red-team-handbook
AI / LLM Red Team Feldhandbuch & Beraterhandbuch
 rand0m1ze/ezsploit
Automatisierung von Metasploit mit Linux-Bash-Skripten
 b4rtik/redpeanut
RedPeanut ist eine kleine RAT, entwickelt in .Net Core 2 und dessen Agent in .Net 3.5 / 4.0.
 cckuailong/pocsploit
ein leichtgewichtiges, flexibles und neuartiges Open-Source-PoC-Überprüfungsframework
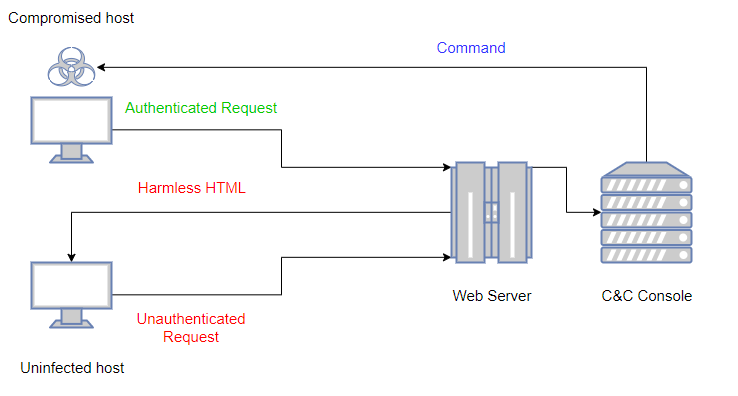 kudaes/lolbits
** EINGESTELLT ** C2-Framework, das Background Intelligent Transfer Service (BITS) als Kommunikationsprotokoll und Direct Syscalls + Dinvoke zur…
 mohamednourtn/terminator
Terminator Metasploit-Payload-Generator
 boku7/injectamsibypass
Cobalt Strike BOF - Umgehen von AMSI in einem entfernten Prozess mit Code-Injektion.
 entysec/hatsploit
Modulare Penetrationstest-Plattform, die es Ihnen ermöglicht, Exploit-Code zu schreiben, zu testen und auszuführen.








