
Analyse der Offenlegung von Super-Admin-Anmeldeinformationen in Zyxel-CPE-/ONT-/LTE-/5G-Firmware, mit einem angepassten VMG8825-B50B-genpass-Lab.

Dieses Repository enthält den öffentlichen Bericht und die Labordateien für CVE-2021-35036. Das Problem wurde gegen die Zyxel VMG3625-T50B-Firmware gemeldet und drehte sich um DAL-Getter-Pfade, die Anmeldeinformationen für lokale Konten mit höheren Berechtigungen und für die Fernverwaltung an eine authentifizierte Sitzung mit niedrigen Berechtigungen zurückgaben.

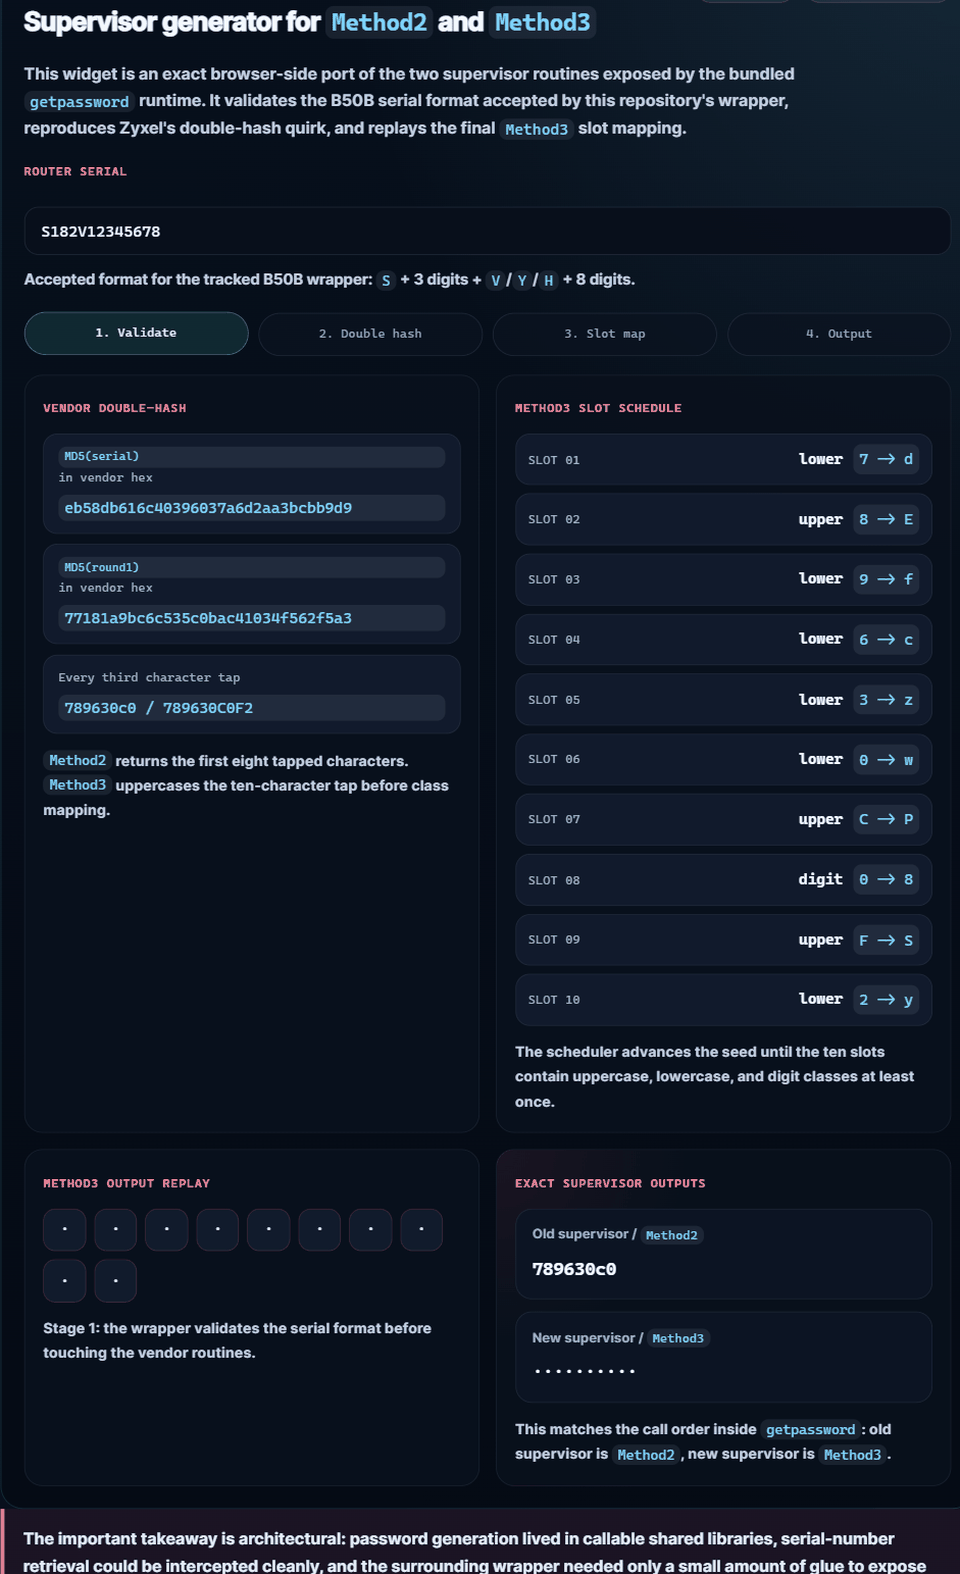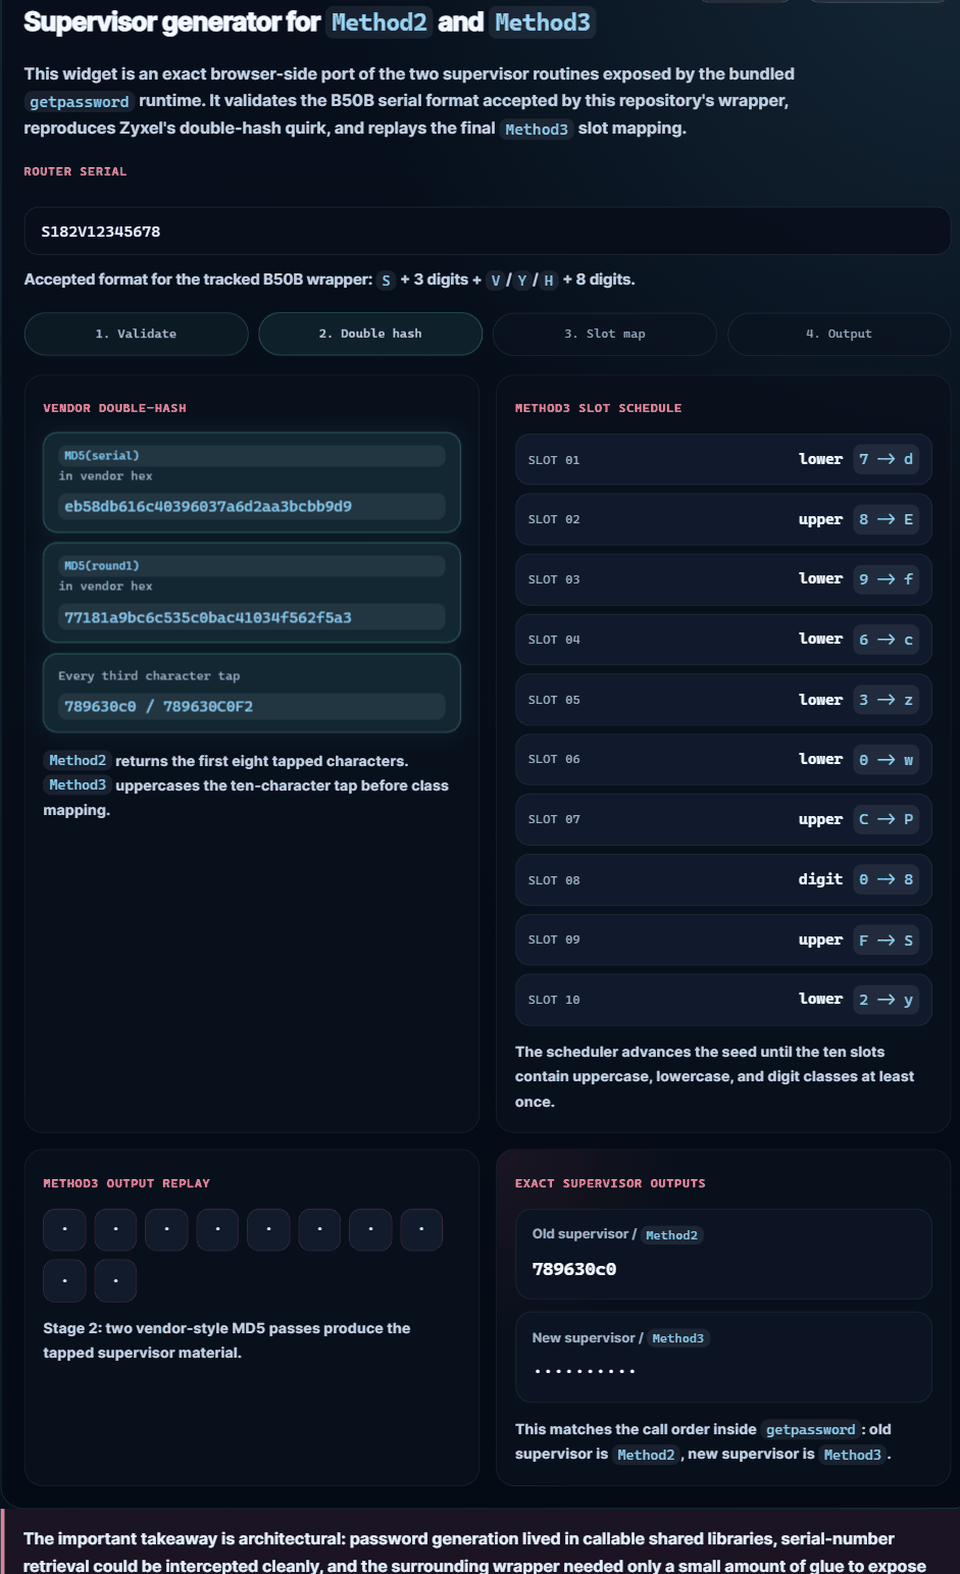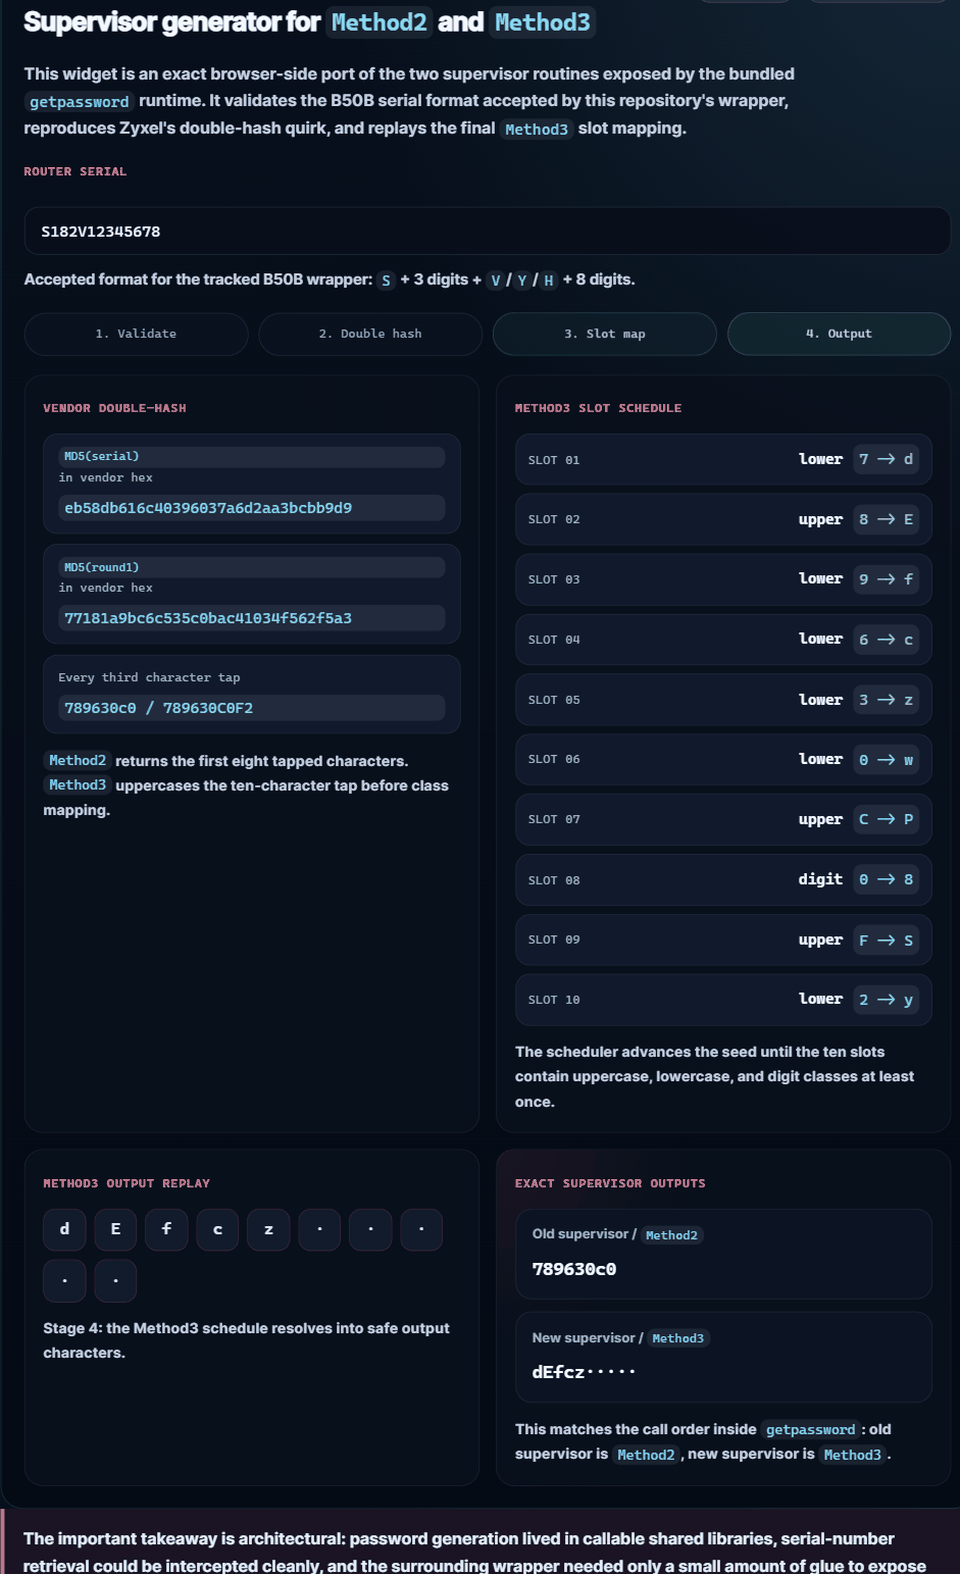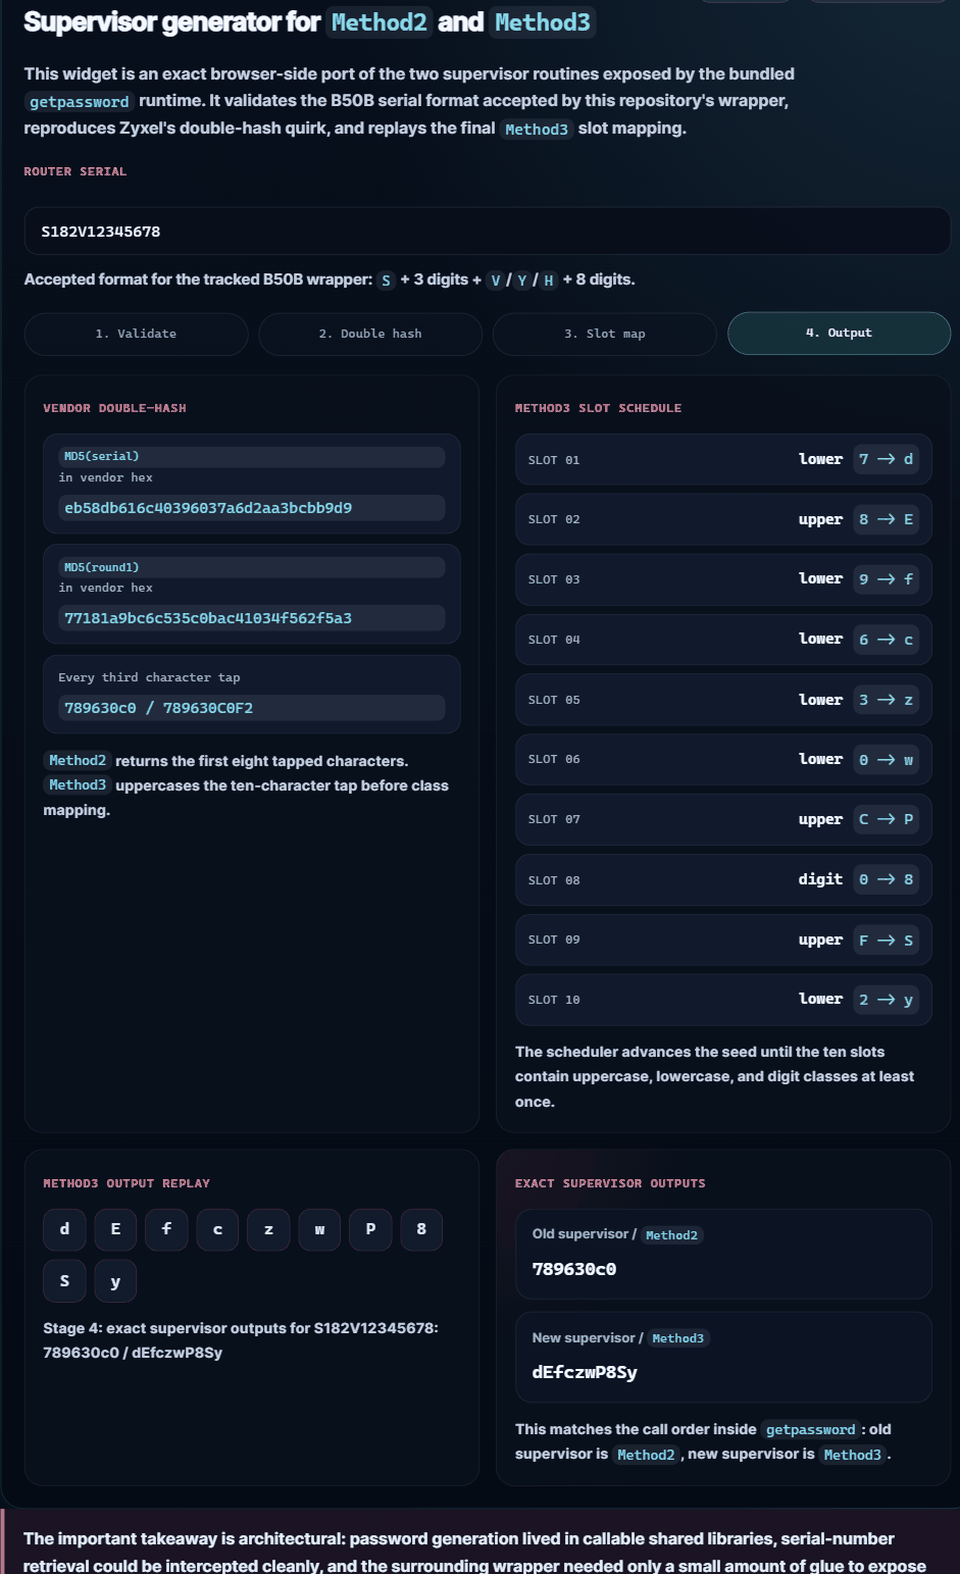
Die Analyse verfolgt das Problem vom ursprünglichen VMG3625-T50B-Bericht bis in den breiteren Zyxel-Management-Stack: Authentifizierte Benutzer mit niedrigen Berechtigungen konnten DAL-Handler erreichen, die Rohdaten für lokale Konten auf Administratorebene sowie Verwaltungsdienste wie TR-069 und FTPS zurückgaben.
Boginws öffentliches zyxel-vmg8825-keygen-Projekt liefert nützlichen Kontext für den Genpass-Abschnitt des Artikels. Es zeigt, dass Passwortmaterial auf betroffenen Zyxel-Plattformen in wiederverwendbarer Herstellerlogik eingebettet war, die Supervisor- und Admin-Anmeldeinformationen aus Geräteidentitätseingaben ableiten konnte. Dieser Kontext hilft zu erklären, warum die DAL-Offenlegung operativ schwerwiegend war: Sobald gemeinsam genutzte Backend-Objekte zu weit freigegeben wurden, waren andere Komponenten im Firmware-Stack bereits in der Lage, sensibles Anmeldeinformationsmaterial zu laden, zu transformieren und zu regenerieren.
Das Repository enthält auch das angepasste VMG8825-B50B-Bundle, das während der Analyse in zyxel-vmg8825-b50b-keygen-lab/ verwendet wurde. Der verfolgte adapted-runtime/opt/genpass/genpass-Wrapper wurde aus dem emulierten B50B-Dateisystem extrahiert und akzeptiert Seriennummernformate mit V, Y oder H an Position fünf, bevor er an die herstellereigene Passwortgenerierungs-Binärdatei weiterleitet.
Öffnen Sie den Live-Generator hier:
Starten Sie den exakten Methode-2 / Methode-3-Generator
Die Vorschau oben ist anklickbar und öffnet den exakten browserbasierten Supervisor-Generator für die gebündelten Method2- und Method3-Pfade. GitHub entfernt JavaScript aus Repository-READMEs, daher muss die interaktive Version von der verlinkten Seite aus geöffnet werden, anstatt inline in README.md ausgeführt zu werden.
Beispielverwendung für das angepasste Labor-Bundle:
.\zyxel-vmg8825-b50b-keygen-lab\run-qemu.bat
Dann, innerhalb der emulierten Shell:
genpass S182V12345678
Die erwartete Ausgabe umfasst Supervisor-, Admin- und WLAN-Passwortfamilien, die aus der angegebenen Seriennummer abgeleitet werden. Das große rootfs.ext2-Festplattenabbild bleibt unverfolgt, da es für einen normalen GitHub-Push zu groß ist, während das Repository die angepassten Laufzeitdateien und Startskripte enthält, die diese B50B-spezifische Version vom ursprünglichen Upstream-Projekt unterscheiden.
Das Keygen-Material ist enthalten, weil es konkrete Firmware-Beweise sind: Die Anmeldeinformationsverarbeitung wurde in wiederverwendbaren Herstellerbibliotheken und -Wrappern implementiert, nicht nur in einem Web-Panel.
Veröffentlichbare Site-Dateien:
index.html: Hauptartikelassets/site.css: Seitenstylingassets/properhero.jpg: Artikel-Hero und Social-Preview-Bildassets/readme-genpass-demo.gif: animierte README-Vorschau des exakten Supervisor-Generatorsassets/favicon.svg: Favicon-Quelledisclosure-proof-images/page-04-img-01.png: eingebettetes Offenlegungsnachweisbild, das im Artikel verwendet wirdzyxel-vmg8825-b50b-keygen-lab/: angepasstes VMG8825-B50B-Keygen-Bundle, einschließlich der extrahierten genpass-Laufzeit, die in der Analyse verwendet wurdeLokale Forschungsartefakte, Firmware-Bäume, Emulator-Assets, PDFs, Screenshots und andere Forschungsdateien werden durch .gitignore aus dem Repository ausgeschlossen, damit der Pages-Branch sauber bleibt.
Externe Referenzen, die im Artikel hervorgehoben werden, umfassen:
zyxel-vmg8825-keygen-Projekt für den Kontext der VMG8825-Passwortgenerierung






