
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen

 mazen160/firefox-security-toolkit
Ein Werkzeug, das Firefox-Browser in eine Penetrationstest-Suite verwandelt
 kmkz/exploits
Originale CVEs, Exploit-PoCs und Security-Advisories mit detaillierten Schwachstellenketten, Privilege-Escalation- und Container-Escape-Techniken für…
 magoo/redteam-plan
Zu berücksichtigende Aspekte bei der Planung einer Red-Team-Übung.
 payatu/tiredful-api
Eine absichtlich fehlerhaft gestaltete Webanwendung basierend auf REST-API.
 0xmr007/lab4purplesec
Lab4PurpleSec ist ein modulares Purple-Team-Homelab, das eine verwundbare Active-Directory-Umgebung (GOAD), eine Docker-basierte Web-DMZ, pfSense +…
 x86rc/unthemidator
Ein automatisiertes Tool zum Entpacken und Reparieren von Dumps für Themida / Code Virtualizer / WinLicense (v3.0-v4)
 skysafe/reblog
SkySafe Verschiedenes Reverse-Engineering-Blog
 maldev-academy/dumpbrowsersecrets
Extrahiert im Browser gespeicherte Daten wie Aktualisierungstoken, Cookies, gespeicherte Anmeldeinformationen, Kreditkarten, Autofill-Einträge,…
 baochip/baochip-1x
Open-Source-Silizium-RTL- und Simulationswerkzeuge für das Baochip 1x SoC, mit einem VexRiscv-CPU, Verilator-basierter Verifikation und Dokumentation…
 rootsecdev/cve_2026_31431
Exploit-POC für CVE_2026_31431
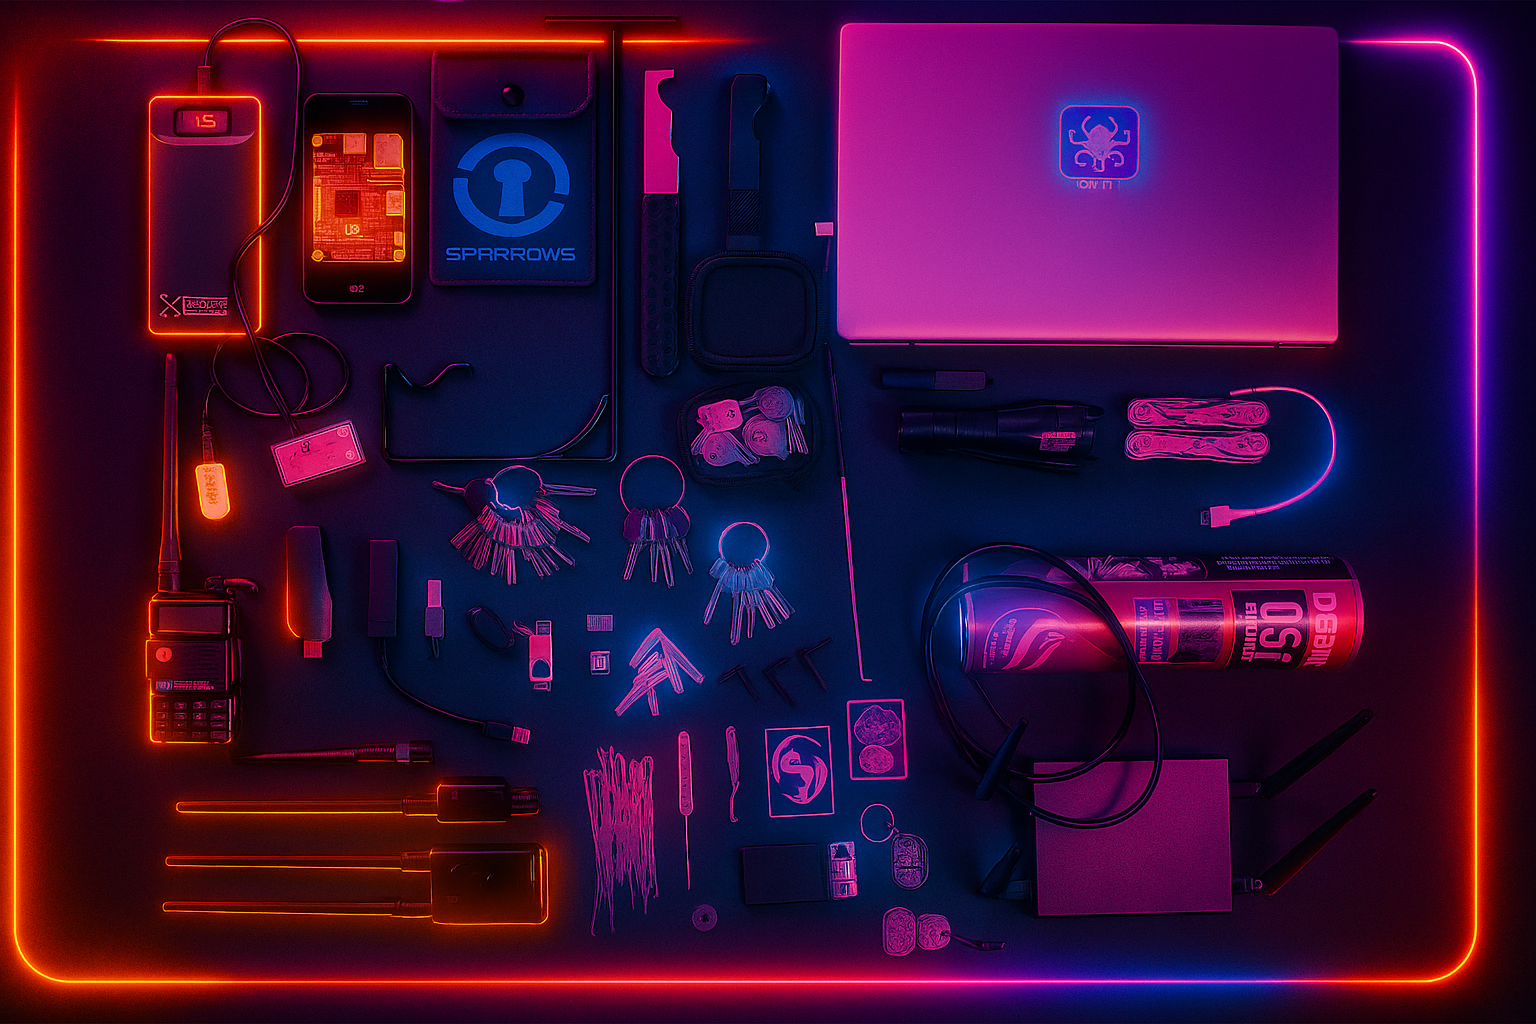 davidprobinsky/redteam-physical-tools
Red Team Toolkit - A curated list of tools that are commonly used in the field for Physical Security, Red Teaming, and Tactical Covert Entry.
 byt3bl33d3r/offensivedlr
Toolbox mit Forschungsnotizen und PoC-Code zur Waffenfähigmachung von .NETs DLR

 devcop95/bugbounty-lab101
Ein kompletter Bug-Bounty-Arbeitsbereich für HackerOne-Forscher. Enthält Scope-Durchsetzung, eine automatisierte Recon-/Schwachstellen-Pipeline (400+…
 dougburks/so-crates
SO-CRATES: Security Onion Containerisierte Schnellanalyse von Bedrohungen, Bösartigem und Verdächtigem!
 cy-clon3/awesome-ios-security
Eine kuratierte Liste großartiger Ressourcen zur Sicherheit von iOS-Anwendungen.
 yamato-security/enablewindowslogsettings
Dokumentation und Skripte zur ordnungsgemäßen Aktivierung von Windows-Ereignisprotokollen.
 owasp/iotgoat
Absichtlich unsichere OpenWrt-basierte Firmware für praxisnahes IoT-Sicherheitstraining. Bietet Schwachstellen-Challenges, die auf die OWASP IoT Top…








