
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tiredful-API — Eine absichtlich fehlerhaft gestaltete Webanwendung basierend auf REST-API. | Kitploit

Tools/GitHubGitHub/payatu/tiredful-api
Webanwendungs-ExploitationAPI-SicherheitstestsPenetrationstestsLernen & BildungLabs & Praxis
GitHubpayatu/tiredful-api

Tiredful-API

Eine absichtlich fehlerhaft gestaltete Webanwendung basierend auf REST-API.

Repository anzeigen
58314676vor 6 JahrenVon Kitploit geprüft
Teilen

Was ist die Tiredful API?

Tiredful API ist eine absichtlich fehlerhaft gestaltete Anwendung. Ziel dieser Web-App ist es, Entwicklern, QA-Ingenieuren oder Sicherheitsexperten die Schwachstellen in Webservices (REST API) zu vermitteln, die durch unsichere Programmierpraktiken entstehen.
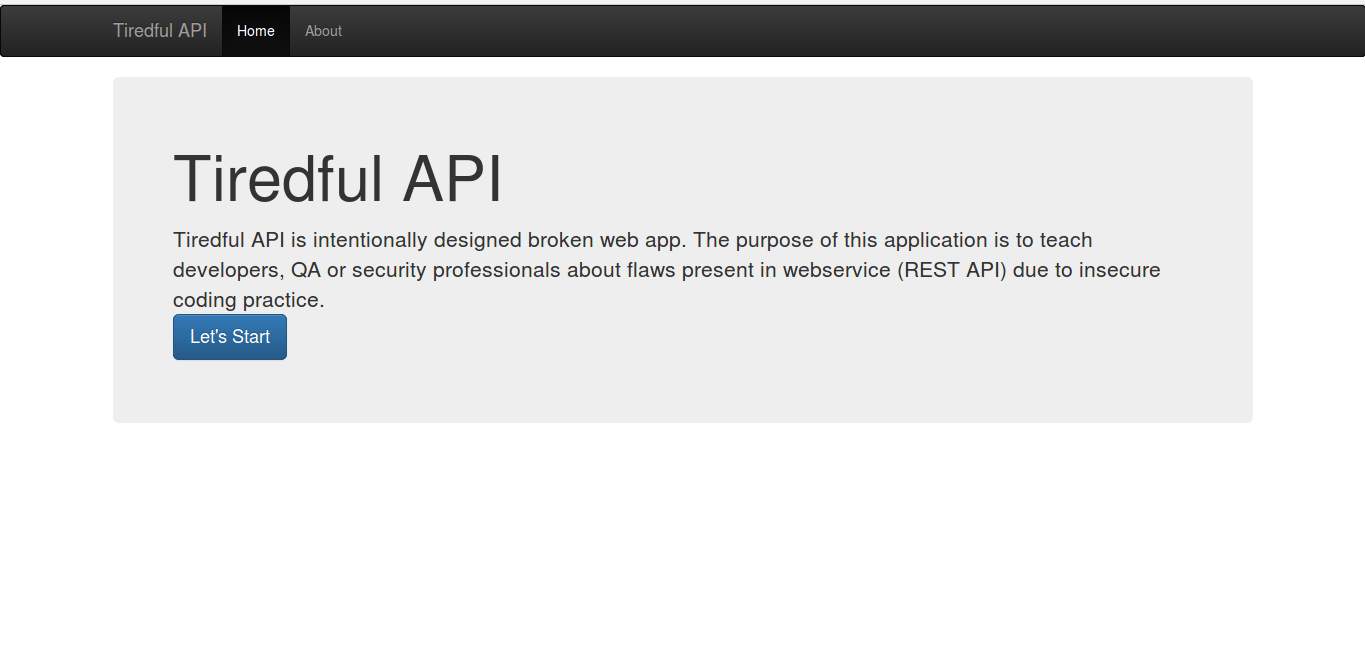
Tiredful API image

Wer kann Tiredful API nutzen?

  • Webentwickler
  • Web-Pentester
  • Sicherheitsexperten
  • Studenten

Was ist in Tiredful API enthalten?

Ich habe versucht, die meisten Schwachstellen abzudecken, aber ich bin mir sicher, dass uns einige Schwachstellen entgangen sind. Bitte kontaktieren Sie mich, wenn Sie eine gute Schwachstelle kennen, die aufgenommen werden sollte. Derzeit sind folgende Schwachstellen enthalten:

  • Informationsoffenlegung
  • Unsicherer direkter Objektverweis
  • Zugriffskontrolle
  • Drosselung
  • SQL Injection (SQLite)
  • Cross-Site-Scripting.

Sie können die Lösung hier sehen

Kann ich beitragen?

Ja, Sie können helfen, indem Sie uns Details zu Schwachstellen senden, die wir in zukünftigen Versionen von Tiredful API implementieren können. Bitte mailen Sie uns an info[at]payatu.com mit dem Betreff "Tiredful API Scenario".

Wo erhalte ich Tiredful API?

Der Quellcode kann von Link heruntergeladen werden.

Wie führe ich Tiredful API aus?

Tiredful API wurde mit dem Django-Framework und dem Django-Rest-Framework entwickelt. Um den Webserver auszuführen, muss der Benutzer den folgenden Befehl ausführen.

  • Navigieren Sie zum Quellordner und suchen Sie die Datei manage.py.
  • Führen Sie dann python manage.py runserver aus.
  • Wenn statische Dateien nicht geladen werden, führen Sie den obigen Befehl mit dem Insecure-Flag aus, d.h. python manage.py runserver --insecure Wenn Sie Probleme beim Starten des Webservers haben, lesen Sie bitte die Django-Dokumentation (Admin) oder das Django-Dokumentation-Tutorial. Bitte kontaktieren Sie mich, wenn Sie den Entwicklungsserver immer noch nicht ausführen können.

Hinweis: Es wird empfohlen, die erforderlichen Bibliotheken mit der in der requirements.txt angegebenen Version zu verwenden. Weitere Details finden Sie hier.

Docker-Container

Sie können Tiredful über Docker ausführen. Führen Sie einfach Folgendes aus:

docker build -t tiredful .
docker run -p 8000:8000 --name tiredful -it tiredful

Rufen Sie http://localhost:8000/ auf, und alles ist bereit. Verwenden Sie CTRL-C, um den Server herunterzufahren.

Neue JWT-basierte Szenarien hinzugefügt. Aktualisiertes Repository verfügbar unter repo.

Python3-kompatibler Code

Tiredful API Python3

Feedback und Fehlerberichte.

Wir würden uns freuen, von Ihnen über Ihre Erfahrungen mit Tiredful API zu hören. Bitte senden Sie uns eine E-Mail an info [at] payatu [dot] com oder siddharth [dot] bezalwar [at] gmail [dot] com mit dem Betreff "Tiredful API Issue", basierend auf dem, was Sie teilen möchten. Bitte fügen Sie Folgendes in Ihre E-Mail ein.

  • Betriebssystem mit Version.
  • Verwendetes Django-Framework.
  • Schritte zur Reproduktion des Problems.

Autor

Siddharth Bezalwar

@fattu_medjai | siddharth [dot] bezalwar [at] gmail [dot] com

Über Payatu

Payatu ist eine auf Sicherheitstests spezialisierte Boutique-Firma mit Spezialisierung auf:

  • IoT-Sicherheit
  • Mobile Sicherheit
  • Cloud-Sicherheit
  • Web-Sicherheit Wir organisieren außerdem zwei internationale Sicherheitskonferenzen

nullcon International Security Conference - http://nullcon.net hardwear.io Hardware Security Conference - http://hardwear.io Website: http://payatu.com E-Mail: info (at) payatu dot com


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    340
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    314
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




