
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen
 sbousseaden/evtx-attack-samples
Kuratierte Sammlung von Windows-EVTX-Angriffsbeispielen, die MITRE-ATT&CK-Techniken zugeordnet sind und zum Testen von Erkennungsskripten, für…
 slsa-framework/slsa
Lieferketten-Stufen für Software-Artefakte
 cisco-ai-defense/skill-scanner
Sicherheitsscanner für Agenten-Fähigkeiten
 owasp/securityshepherd
Web and mobile application security training platform
 cure53/httpleaks
Zählt alle HTML-Elemente und Attribute auf, die HTTP-Anfragen preisgeben können, und ermöglicht so das Testen von Browsern, Web-Proxys und…
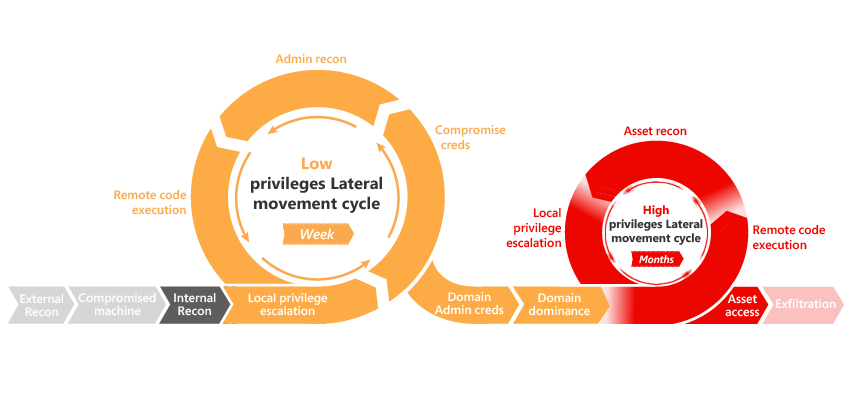 integration-it/active-directory-exploitation-cheat-sheet
Ein Spickzettel mit gängigen Enumeration- und Angriffsmethoden für Windows Active Directory.
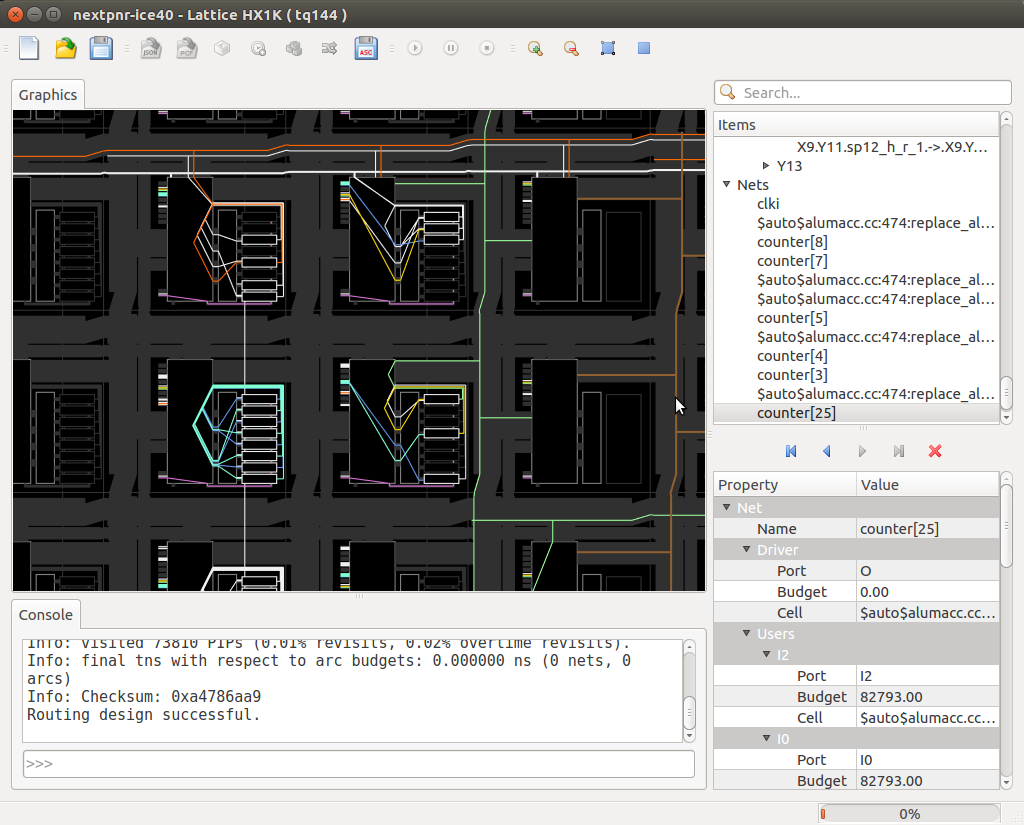 yosyshq/nextpnr
nextpnr portables FPGA-Platzierungs- und Verdrahtungswerkzeug
 m14r41/pentestingeverything
Vollständige Lösung für VAPT/AppSec und Pentesting-Leitfaden: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network…
 imran-parray/mind-maps
Mind-Maps mehrerer Dinge
 microsoft/msticpy
Microsoft Threat Intelligence Sicherheitstools
 owasp/masvs
Der OWASP MASVS (Mobile Application Security Verification Standard) ist der Industriestandard für mobile App-Sicherheit.
 bugbasesecurity/pentest-copilot
KI-gesteuerter Penetration-Testing-Agent, der sich mit einer Kali-Box verbindet, autonom Sicherheitstools ausführt, Ergebnisse analysiert und…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Proof-of-Concept (PoC)-Exploit für php2shell (CVE-2026-109618 / CVE-2026-109619), das Remote-Code-Execution in verwundbaren PHP-Umgebungen…
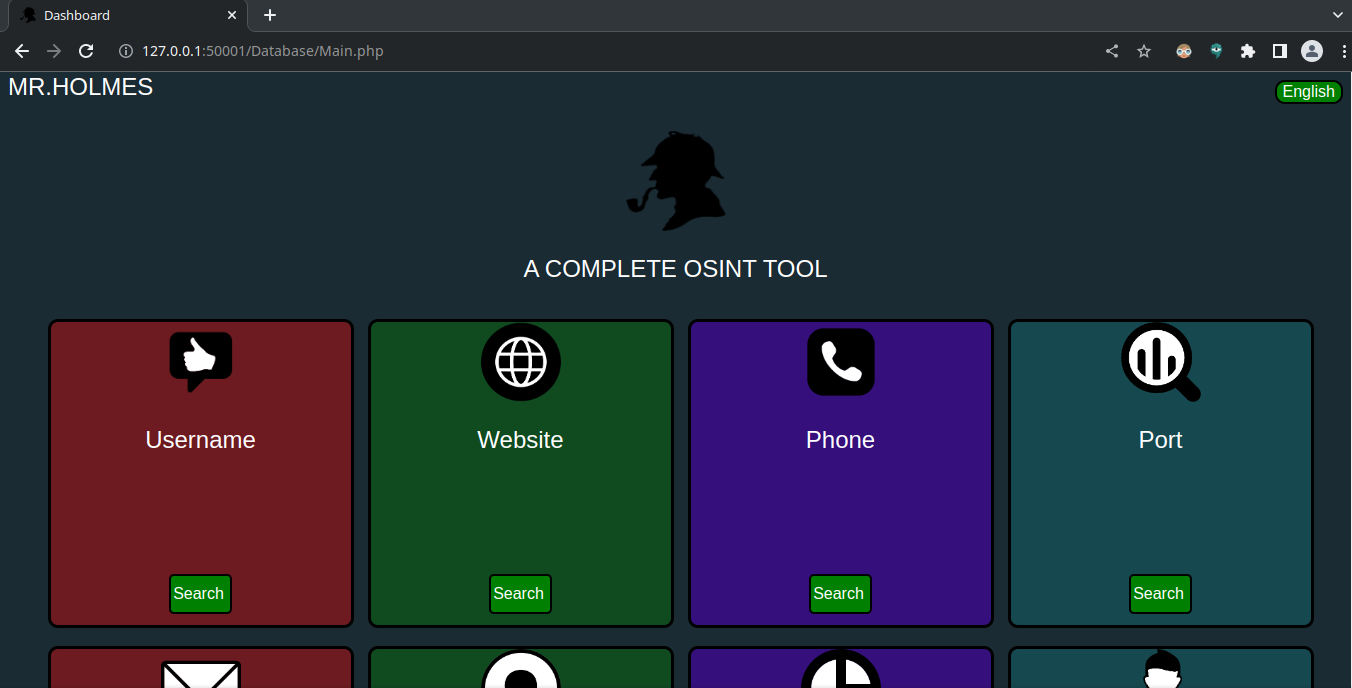 lucksi/mr.holmes
Modulares OSINT-Framework zur Sammlung von Informationen über Domains, Benutzernamen, Telefonnummern und E-Mails unter Verwendung öffentlicher…
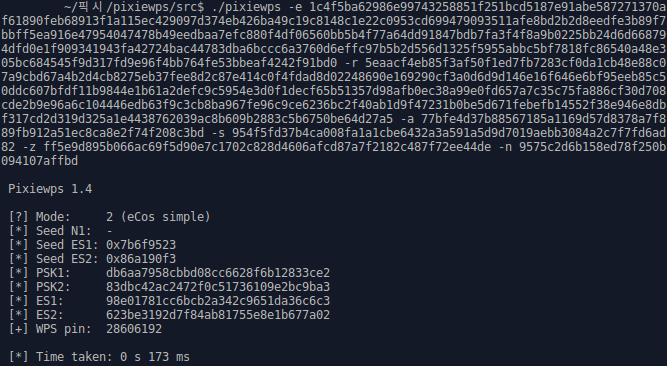 wiire-a/pixiewps
Ein Offline-Wi-Fi-Protected-Setup-Brute-Force-Dienstprogramm
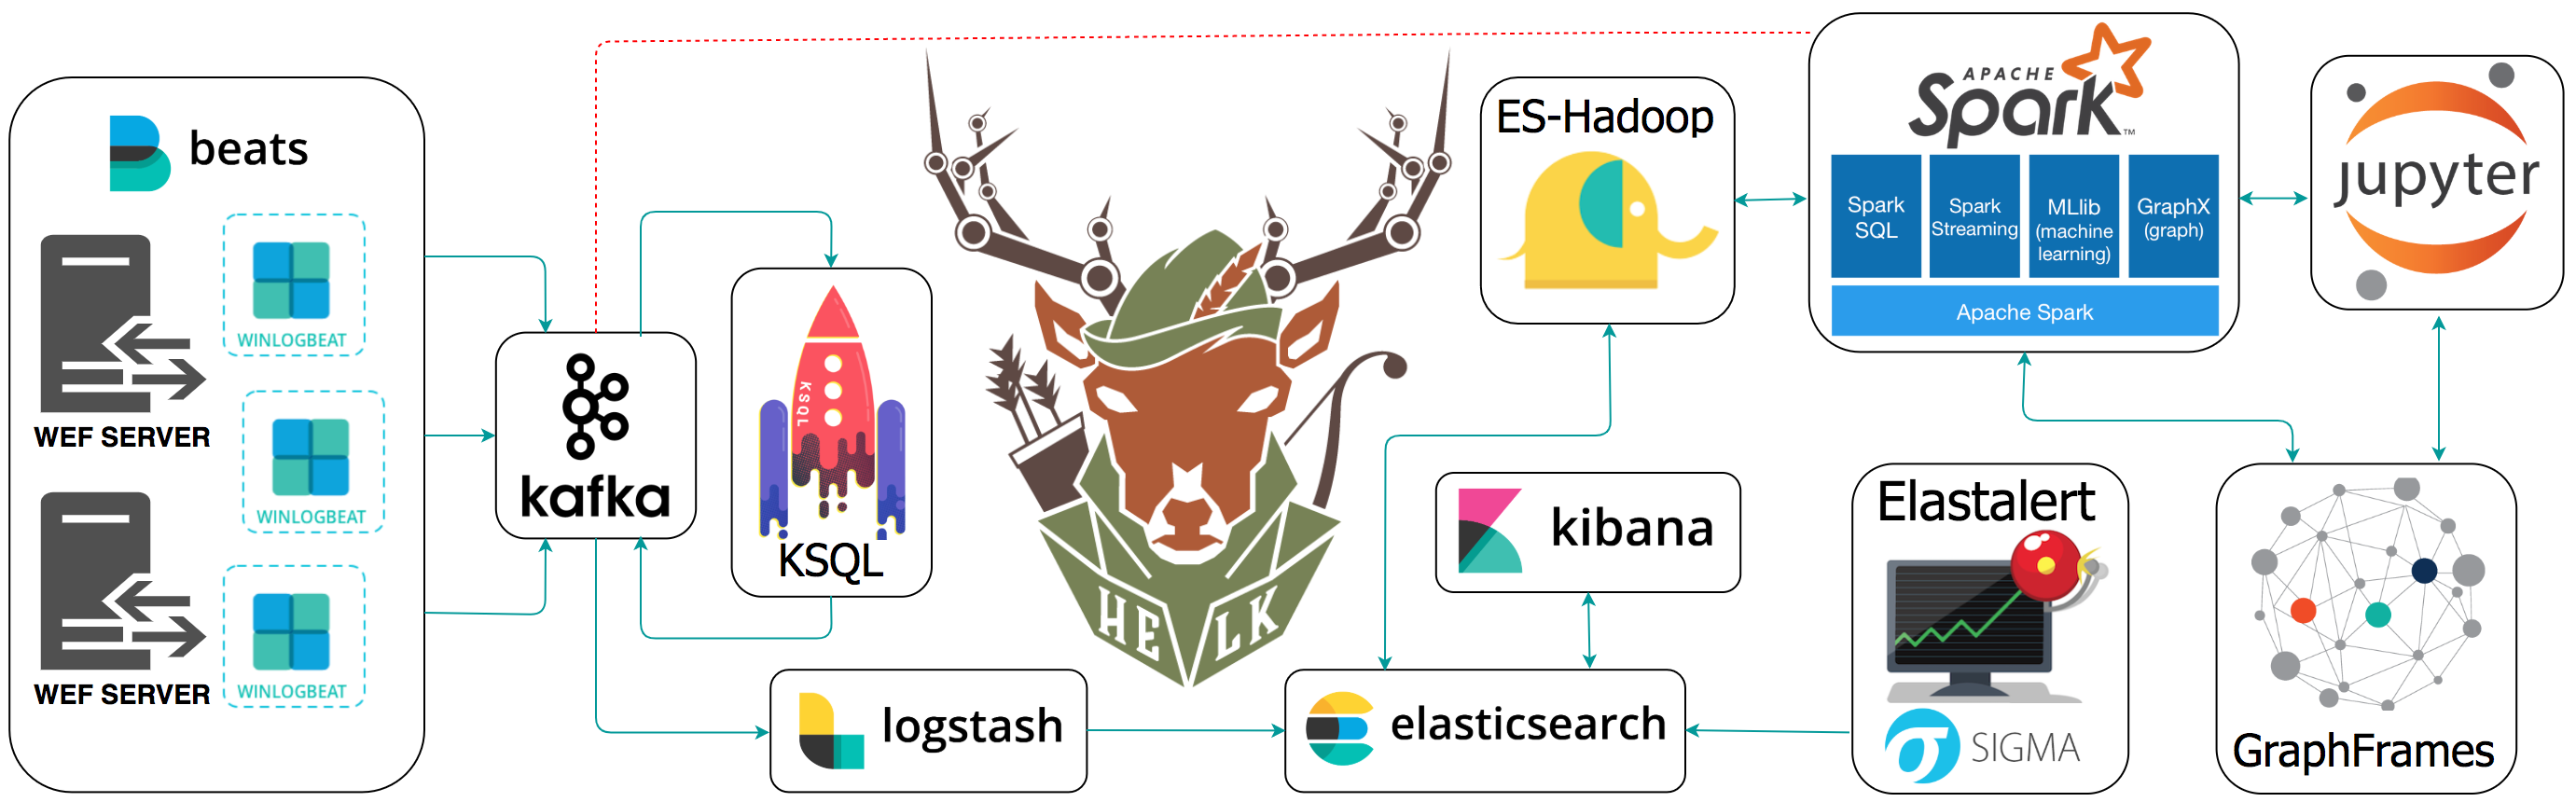
 tmylla/awesome-llm4cybersecurity
Kuratierte systematische Literaturübersicht von 756+ Fachpublikationen zu LLM-Anwendungen in der Cybersicherheit, die Threat Intelligence,…
 botesjuan/burp-suite-certified-practitioner-exam-study
Praktische Studiennotizen und Walkthroughs für PortSwigger Academy Labs, die Web-Schwachstellen, Payloads, Enumeration und BSCP-Prüfungsstrategien…








