
 #1
Tools zur Analyse des Anwendungsverhaltens während der Laufzeit, um Sicherheitslücken zu finden.
Kitploit empfohlen

 symbioticsec/hermes-decomp
Ein leistungsstarker Decompiler, mit dem Sie React Native Mobile Apps durch Rückkonvertierung ihrer kompilierten Hermes-Bytecode-Dateien (.hbc) in…
 stealthcopter/wordpress-hacking
Eine Sammlung nützlicher Ressourcen zum Hacken von WordPress und seinen Plugins und Themes.
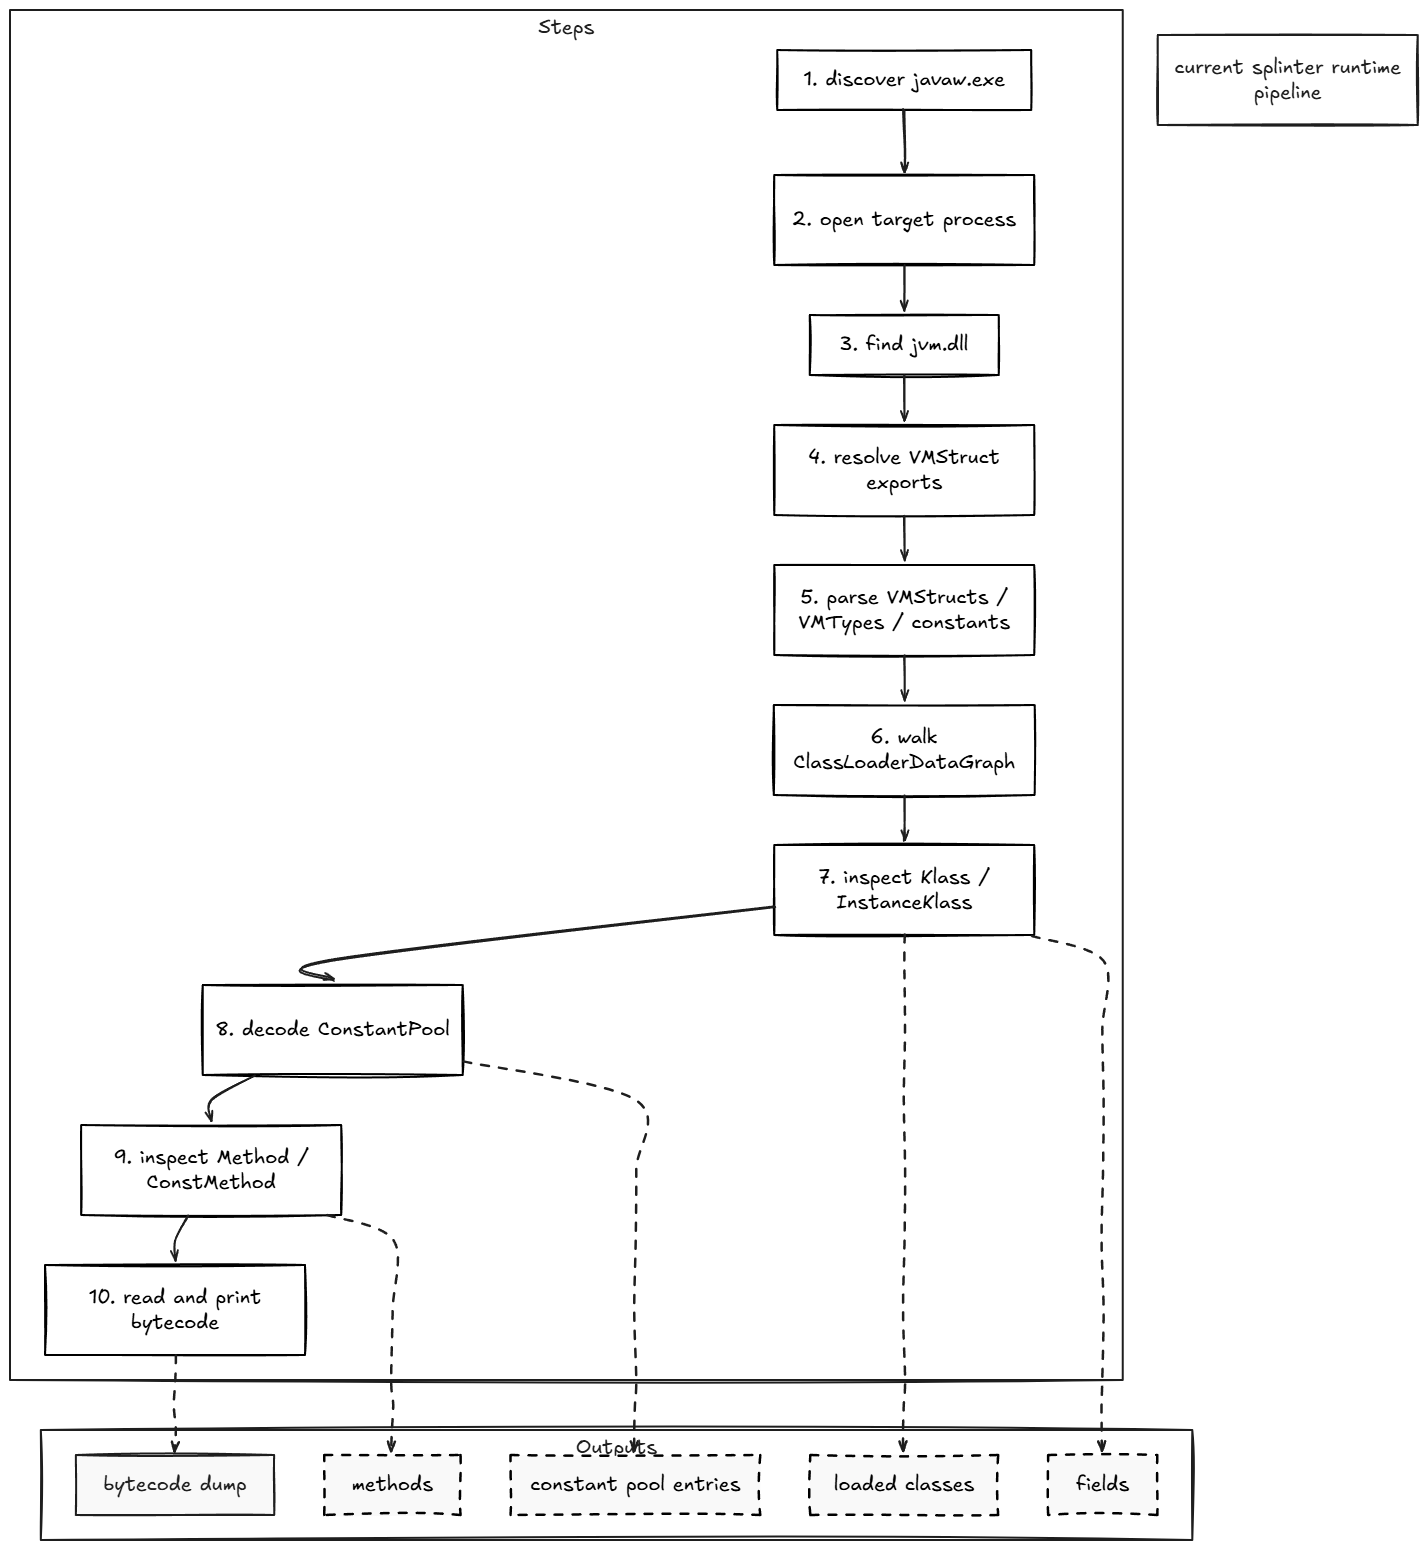 awrped/splinter
Laufzeit-JVM-Analyse-Toolkit zur Inspektion von Klassen, Methoden, Feldern, Constant Pool und Bytecode
 elyelysiox/recaptcha
Dokumentation und Reverse Engineering von reCAPTCHA
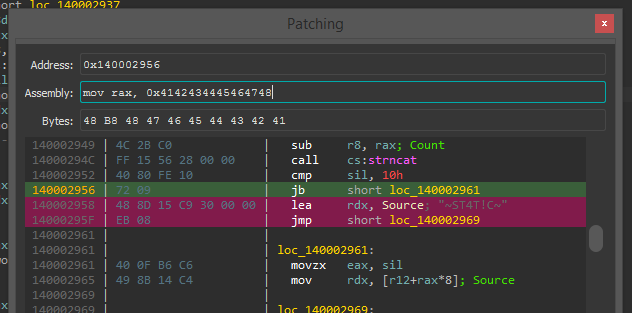 gaasedelen/patching
Ein interaktives Binary-Patching-Plugin für IDA Pro
 dolevf/graphw00f
GraphQL-Server-Engine-Fingerprinting-Tool, das wohlgeformte und fehlerhafte Abfragen sendet, um die Backend-Technologie zu identifizieren und…
 tanprathan/mobileapp-pentest-cheatsheet
Das Mobile App Pentest Cheat Sheet wurde erstellt, um eine kompakte Sammlung hochwertiger Informationen zu spezifischen Themen des Penetrationstests…
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…
 ddudle/ctxdebug
MCP-powered reverse engineering platform connecting WinDbg, IDA Pro & x64dbg with 160+ AI-accessible debugging and analysis tools.
 rogerorr/nttrace
Ein strace-ähnliches Programm für die Windows 'native' API
 trailofbits/umberto
Bibliothek und CLI zum Mutieren strukturierter Daten (JSON, XML, X.509) zur Unterstützung von grammatikbasiertem Fuzzing, mit mehreren…
 swdunlop/andbug
Skriptfähiger Debugger für die Android Dalvik VM, der JDWP/DDM-Schnittstellen verwendet, um Methoden zu hooken, den Prozesszustand zu inspizieren und…
 cc1a2b/jshunter
jshunter ist ein Befehlszeilen-Tool zur Analyse von JavaScript-Dateien und zum Extrahieren von Endpunkten. Dieses Tool ist auf die Identifizierung…
 advdebug/brovan
User-Mode-x86_64-Binäremulator für Malware-Analyse und Reverse Engineering. Unterstützt PE, ELF, Speicherabbilder und rohe Binärdateien mit…
 dougwithseismic/dezlock-dump
Laufzeitschema- und RTTI-Extraktionstool für Deadlock, CS2, Dota und andere (Source 2). Kein source2gen erforderlich.
 theshinigami/mafrida
Ein Magisk-Modul, das das Ausführen des Frida-Servers auf Android vereinfacht, mit einfachen Verwaltungsbefehlen zum Herunterladen bestimmter…
 chichou/vscode-frida
Inoffizielle Frida-Erweiterung für VSCode
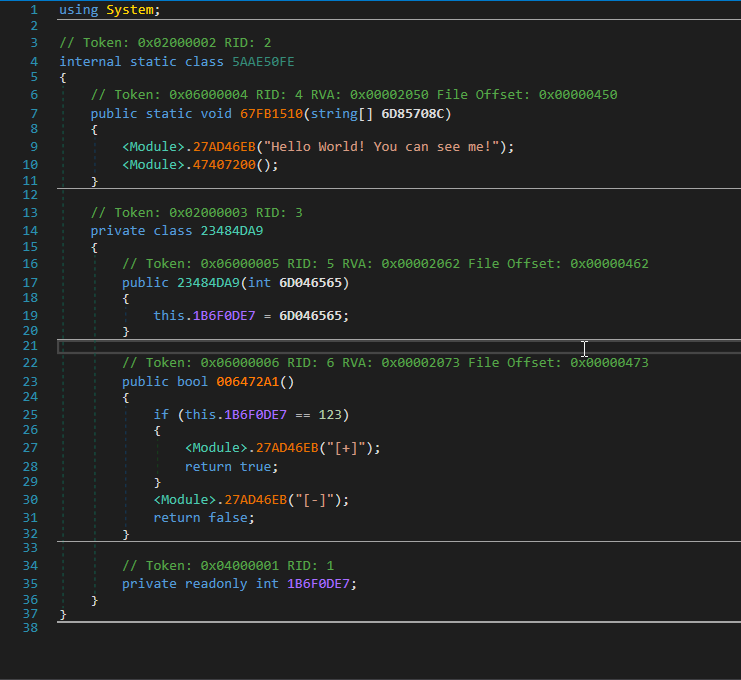 void-stack/vmunprotect.dumper
VMUnprotect.Dumper kann eine VMProtected Assembly dynamisch von Manipulationen befreien.








