
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Dynamische Analyse (Sandboxing) — Seite 30 | Kitploit
Kategorien

Dynamische Analyse (Sandboxing)

Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.

Kitploit empfohlen
Top-Tools

10 ausgewählt
cuckoo3 preview#2

cuckoo3

GitHubcert-ee/cuckoo3
822vor 10 Monaten
IntelOwl preview#4

IntelOwl

GitHubintelowlproject/intelowl
4.7kvor 1 Monat
flare-vm preview#5

flare-vm

GitHubmandiant/flare-vm
8.9kvor 16 Tagen
distro preview#6

distro

GitHubremnux/distro
119vor 9 Tagen
commando-vm preview#7

commando-vm

GitHubmandiant/commando-vm
7.8kvor 1 Jahr
metasploitable3 preview#8

metasploitable3

GitHubrapid7/metasploitable3
5.7kvor 1 Jahr
firecracker preview#9

firecracker

GitHubfirecracker-microvm/firecracker
37.6kvor 1 Tag
gvisor preview#10

gvisor

GitHubgoogle/gvisor
19.8kvor 11h 29m
kata-containers preview#11

kata-containers

GitHubkata-containers/kata-containers
8.5kvor 3h 53m
yara-x preview#13

yara-x

GitHubvirustotal/yara-x
1.2kvor 8h 22m
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
679 Ergebnisse
nanocore_extractor preview

nanocore_extractor

GitHubjacobpimental/nanocore_extractor

Extrahiert Nanocore-Sample aus kompiliertem AutoIT-Skript
dynamic-analysis-sandboxingreverse-engineeringforensics+2
6vor 7 Jahren
cve-2026-19445-sni-uaf preview

cve-2026-19445-sni-uaf

GitHubabraxas/cve-2026-19445-sni-uaf

Proof-of-Concept-Lab für CVE-2026-19445, einen CPython-ssl-SNI-SSLContext-Use-after-free, bei dem ein entfernter TLS-Client den Dispatch-Kontext des…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+4
vor 16 Tagen
zeek-xor-exe-plugin preview

zeek-xor-exe-plugin

GitHubcorelight/zeek-xor-exe-plugin

Zeek-Plugin zum Erkennen und Entschlüsseln von XOR-verschlüsselten EXEs
dynamic-analysis-sandboxingencryption-decryption-toolsforensics+5
5vor 2 Jahren
OmniScan preview

OmniScan

GitHubd3ckx1/omniscan

Multi-Engine-Schwachstellenscanner mit integrierten Nuclei Lite-, Afrog- und XRay-Engines. Bietet Asset-Erkennung über FOFA/Shodan,…
osintreconnaissancevulnerability-scanners+6
9vor 9 Monaten
sqlite-rtree-rowid0 preview

sqlite-rtree-rowid0

GitHubabraxas/sqlite-rtree-rowid0

SQLite 3.53.4 - Hoch - Lokal - UAF - rtree last_insert_rowid 0 node hash
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+5
vor 13 Tagen
cve-2020-14343-lab preview

cve-2020-14343-lab

GitHubsaina15/cve-2020-14343-lab

Kontrolliertes Labor für Schwachstellenforschung und -reproduktion für CVE-2020-14343 in PyYAML
vulnerability-scannerscontainer-securitydynamic-analysis-sandboxing+7
vor 1 Monat
livewire-honeypot preview

livewire-honeypot

GitHubhelgesverre/livewire-honeypot

Hochinteraktiver Honeypot, der eine verwundbare Laravel/Livewire-App nachahmt. Erfasst RCE-Exploits und Webshells, die auf CVE-2024-47823,…

ioc-managementdynamic-analysis-sandboxingvulnerability-analysis+6
6vor 5 Monaten
HARDE preview

HARDE

GitHubliuz233/harde

Forschungscode für HARDE, ein Agent-Harness, das Komponenten für die Laufzeit-Risikoerkennung und Ausführungskontrolle über…

defensive-toolsdynamic-analysis-sandboxingutilities-frameworks+5
vor 27 Tagen
silica preview

silica

GitHubnathan-luevano/silica

Erschöpfende differenzielle Validierung aller 4,3 Mrd. AArch64-Befehlskodierungen.

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
4vor 1 Monat
Philips-PM-5139-5138A-5136-Firmware-Project preview

Philips-PM-5139-5138A-5136-Firmware-Project

GitHubdoctormord/philips-pm-5139-5138a-5136-firmware-project

Firmware-Reverse-Engineering der Philips PM5139 / PM5138A / PM5136 Funktionsgeneratoren: 8051-Emulatoren als Messinstrumente, 35 Abschnitte…

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+6
4vor 1 Monat
AMSIext preview

AMSIext

GitHubelevenpaths/amsiext

AMSIext

defensive-toolsdynamic-analysis-sandboxingscripting-automation+2
6vor 6 Jahren
N0xis preview

N0xis

GitHubstructio-labs/n0xis

Reverse-Engineering-Toolkit: Disassembler, SSA-Decompiler, C++-Klassenwiederherstellung und Live-Prozess-Analyse für PE und ELF. Skriptfähige CLI,…
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
2vor 15h 44m
XenoboxX preview

XenoboxX

GitHubcecio/xenoboxx

Hardware-Sandbox-Toolkit
ioc-managementdynamic-analysis-sandboxingmemory-forensics+4
6vor 2 Jahren
Burp-Log4j-HammerTime preview

Burp-Log4j-HammerTime

GitHubdxc-strikeforce/burp-log4j-hammertime

Burp Active Scan-Erweiterung zur Identifizierung von Log4j-Schwachstellen CVE-2021-44228 und CVE-2021-45046
vulnerability-scannersdynamic-analysis-sandboxingexploitation+3
8vor 4 Jahren
echteeteepee preview

echteeteepee

GitHubperplext/echteeteepee

Go-Tool und Nuclei-Vorlage zum Testen von James Kettles (CVE-2025-32094) HTTP/1.1 muss sterben: das Desync-Endspiel

vulnerability-scannersdynamic-analysis-sandboxingweb-security+3
5vor 1 Jahr
MemTools preview

MemTools

GitHubgmh5225/memtools

Windows Linux DMA-, Dump-, Direct-, Inject-Speicherlese- und -Schreibwerkzeuge
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
5vor 2 Jahren
Transformers-Forged-To-Fight-Offline-Version preview

Transformers-Forged-To-Fight-Offline-Version

GitHubgeamztheangrybirds727/transformers-forged-to-fight-offline-version

TRANSFORMERS: Forged to Fight ist ein 3D-Kampfspiel, in dem du einige der charismatischsten Kämpfer direkt aus dem Transformers-Universum übernimmst.…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
2vor 3 Monaten
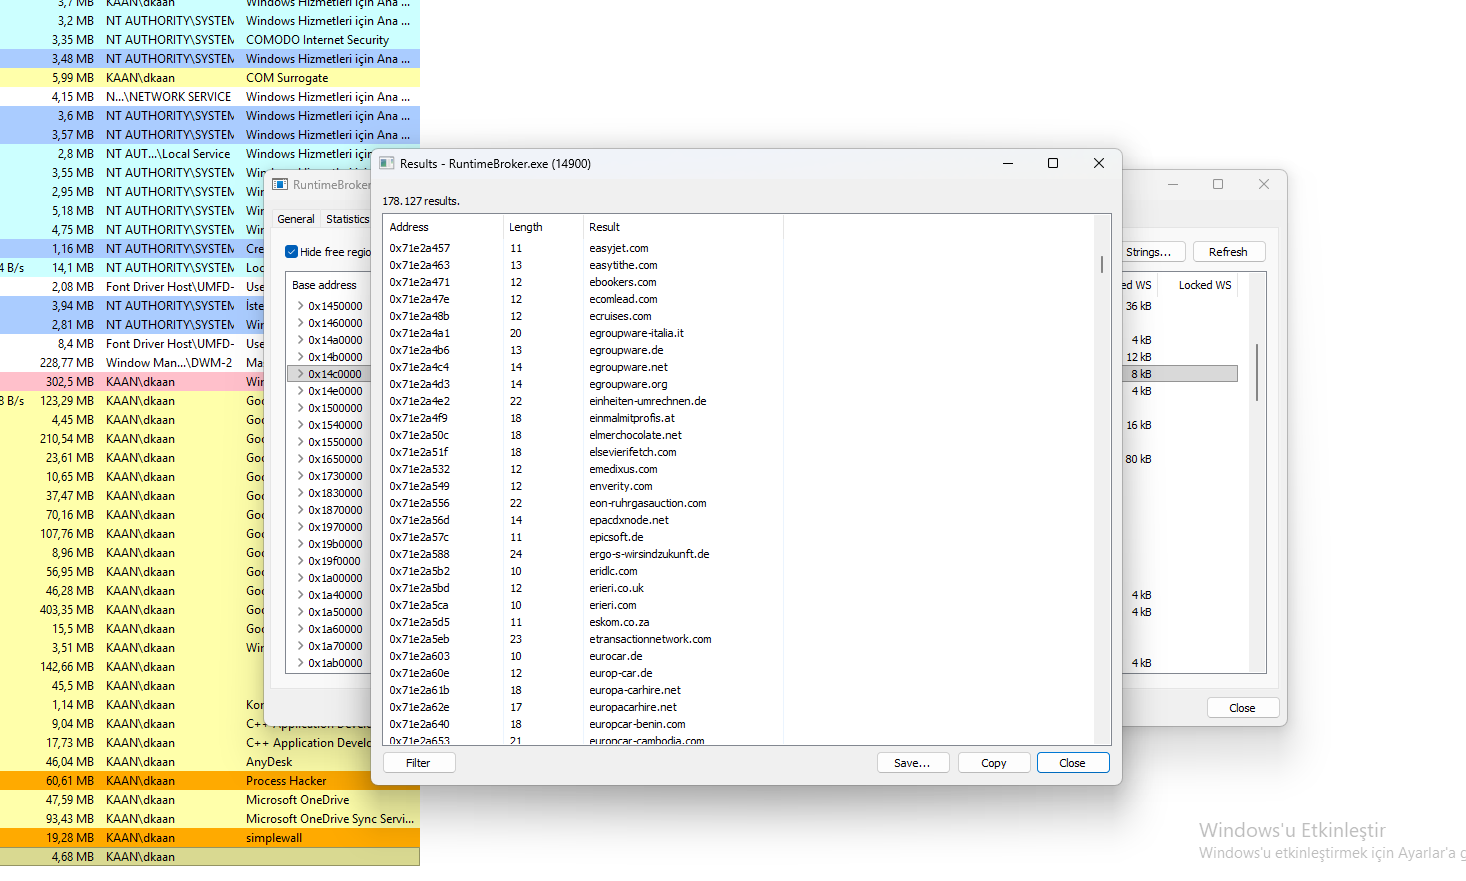
StealC-Stealer-RuntimeBroker-Hollowing-C2-Extraction-Payload-Extraction-Analysis preview

StealC-Stealer-RuntimeBroker-Hollowing-C2-Extraction-Payload-Extraction-Analysis

GitHubkaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis

Reverse-Engineering-Analyse von StealC Stealer, einem Info-Stealer, der RuntimeBroker.exe-Hollowing, C2-Infrastruktur und Payload-Extraktion…


ioc-managementdynamic-analysis-sandboxingreverse-engineering+7
3vor 1 Monat
Zurück1…293031…38Weiter







