
 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen
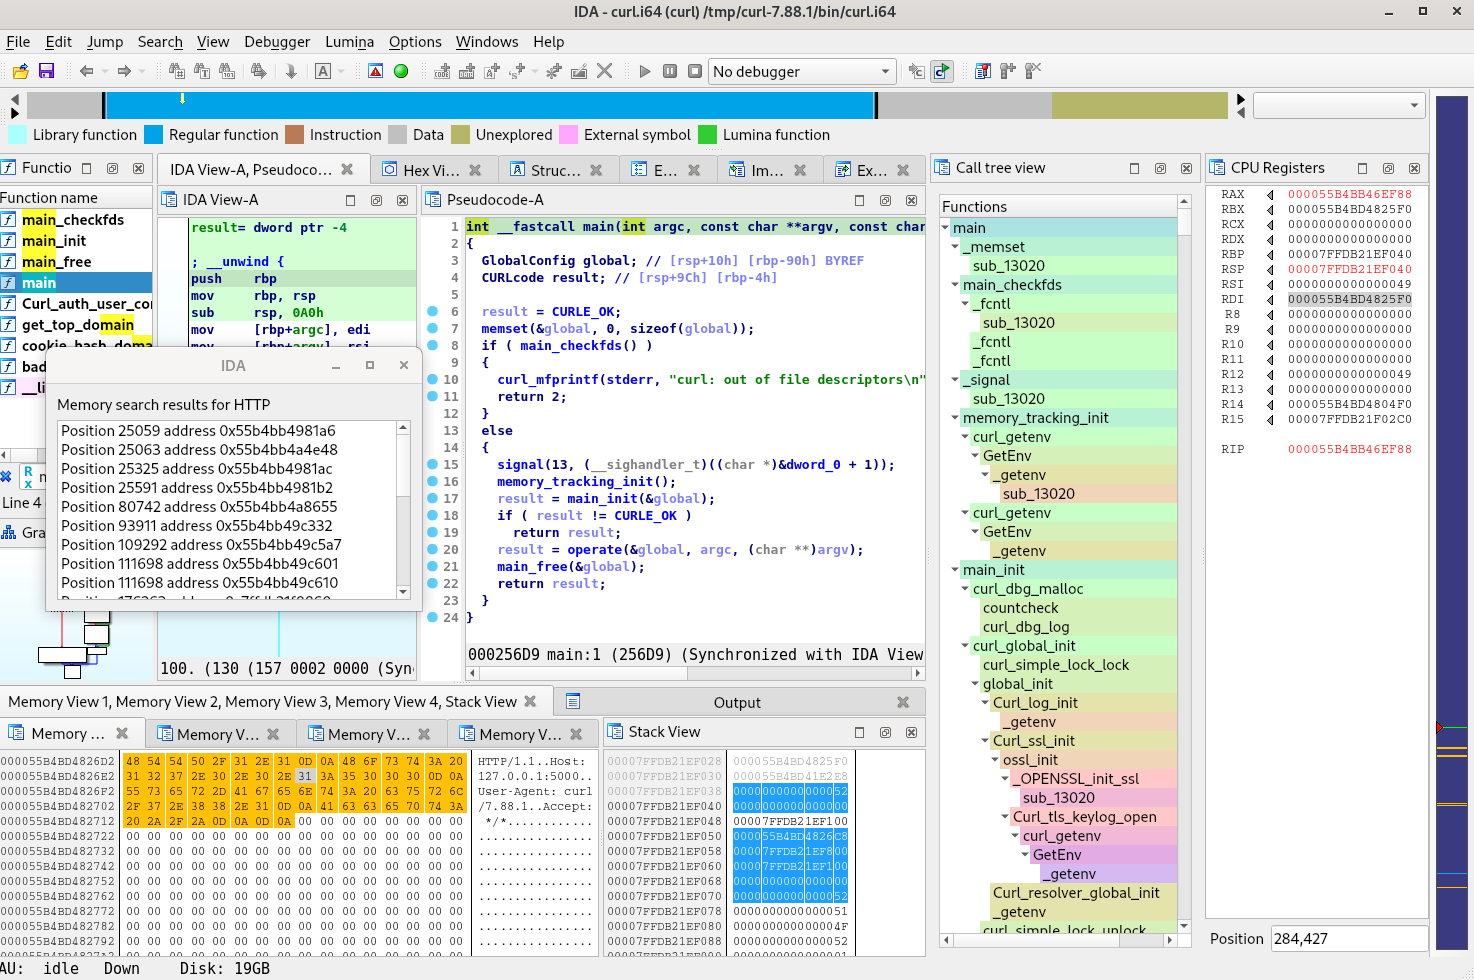
 synacktiv/frinet
Frida-basierter Tracer für einfacheres Reverse-Engineering auf Android, iOS, Linux, Windows und den meisten verwandten Architekturen.
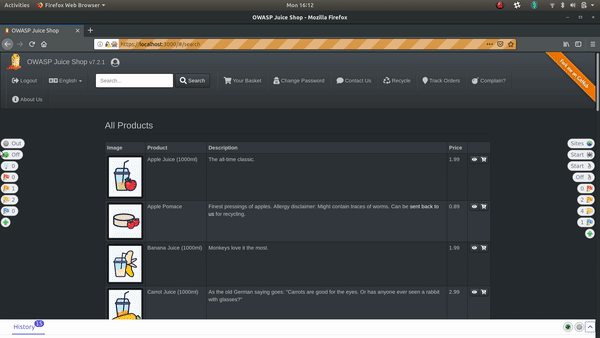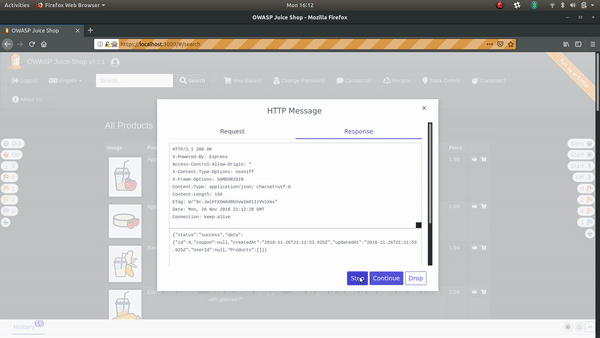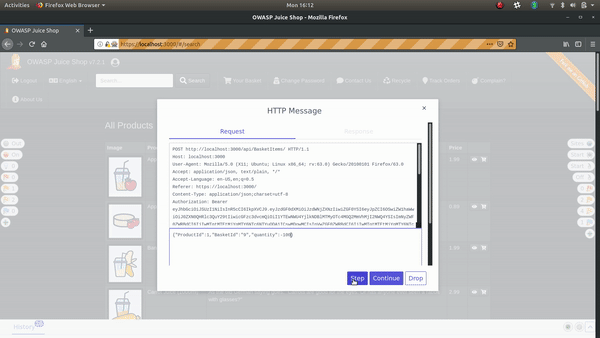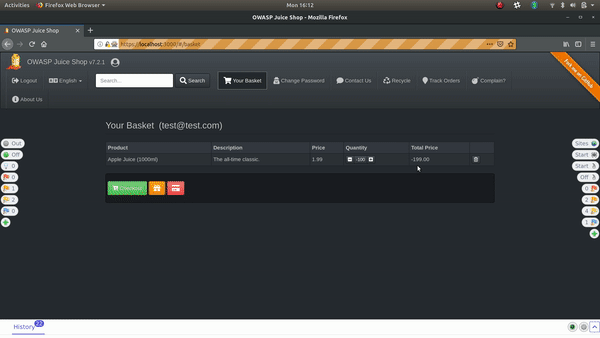 zaproxy/zap-hud
Das ZAP Head-up-Display (HUD)
 vitoplantamura/bugchecker
SoftICE-ähnlicher Kernel-Debugger für Windows 11
 nac-l/mergen
Deobfuskation durch Optimierung unter Verwendung von LLVM IR und Parsen von Assembly.
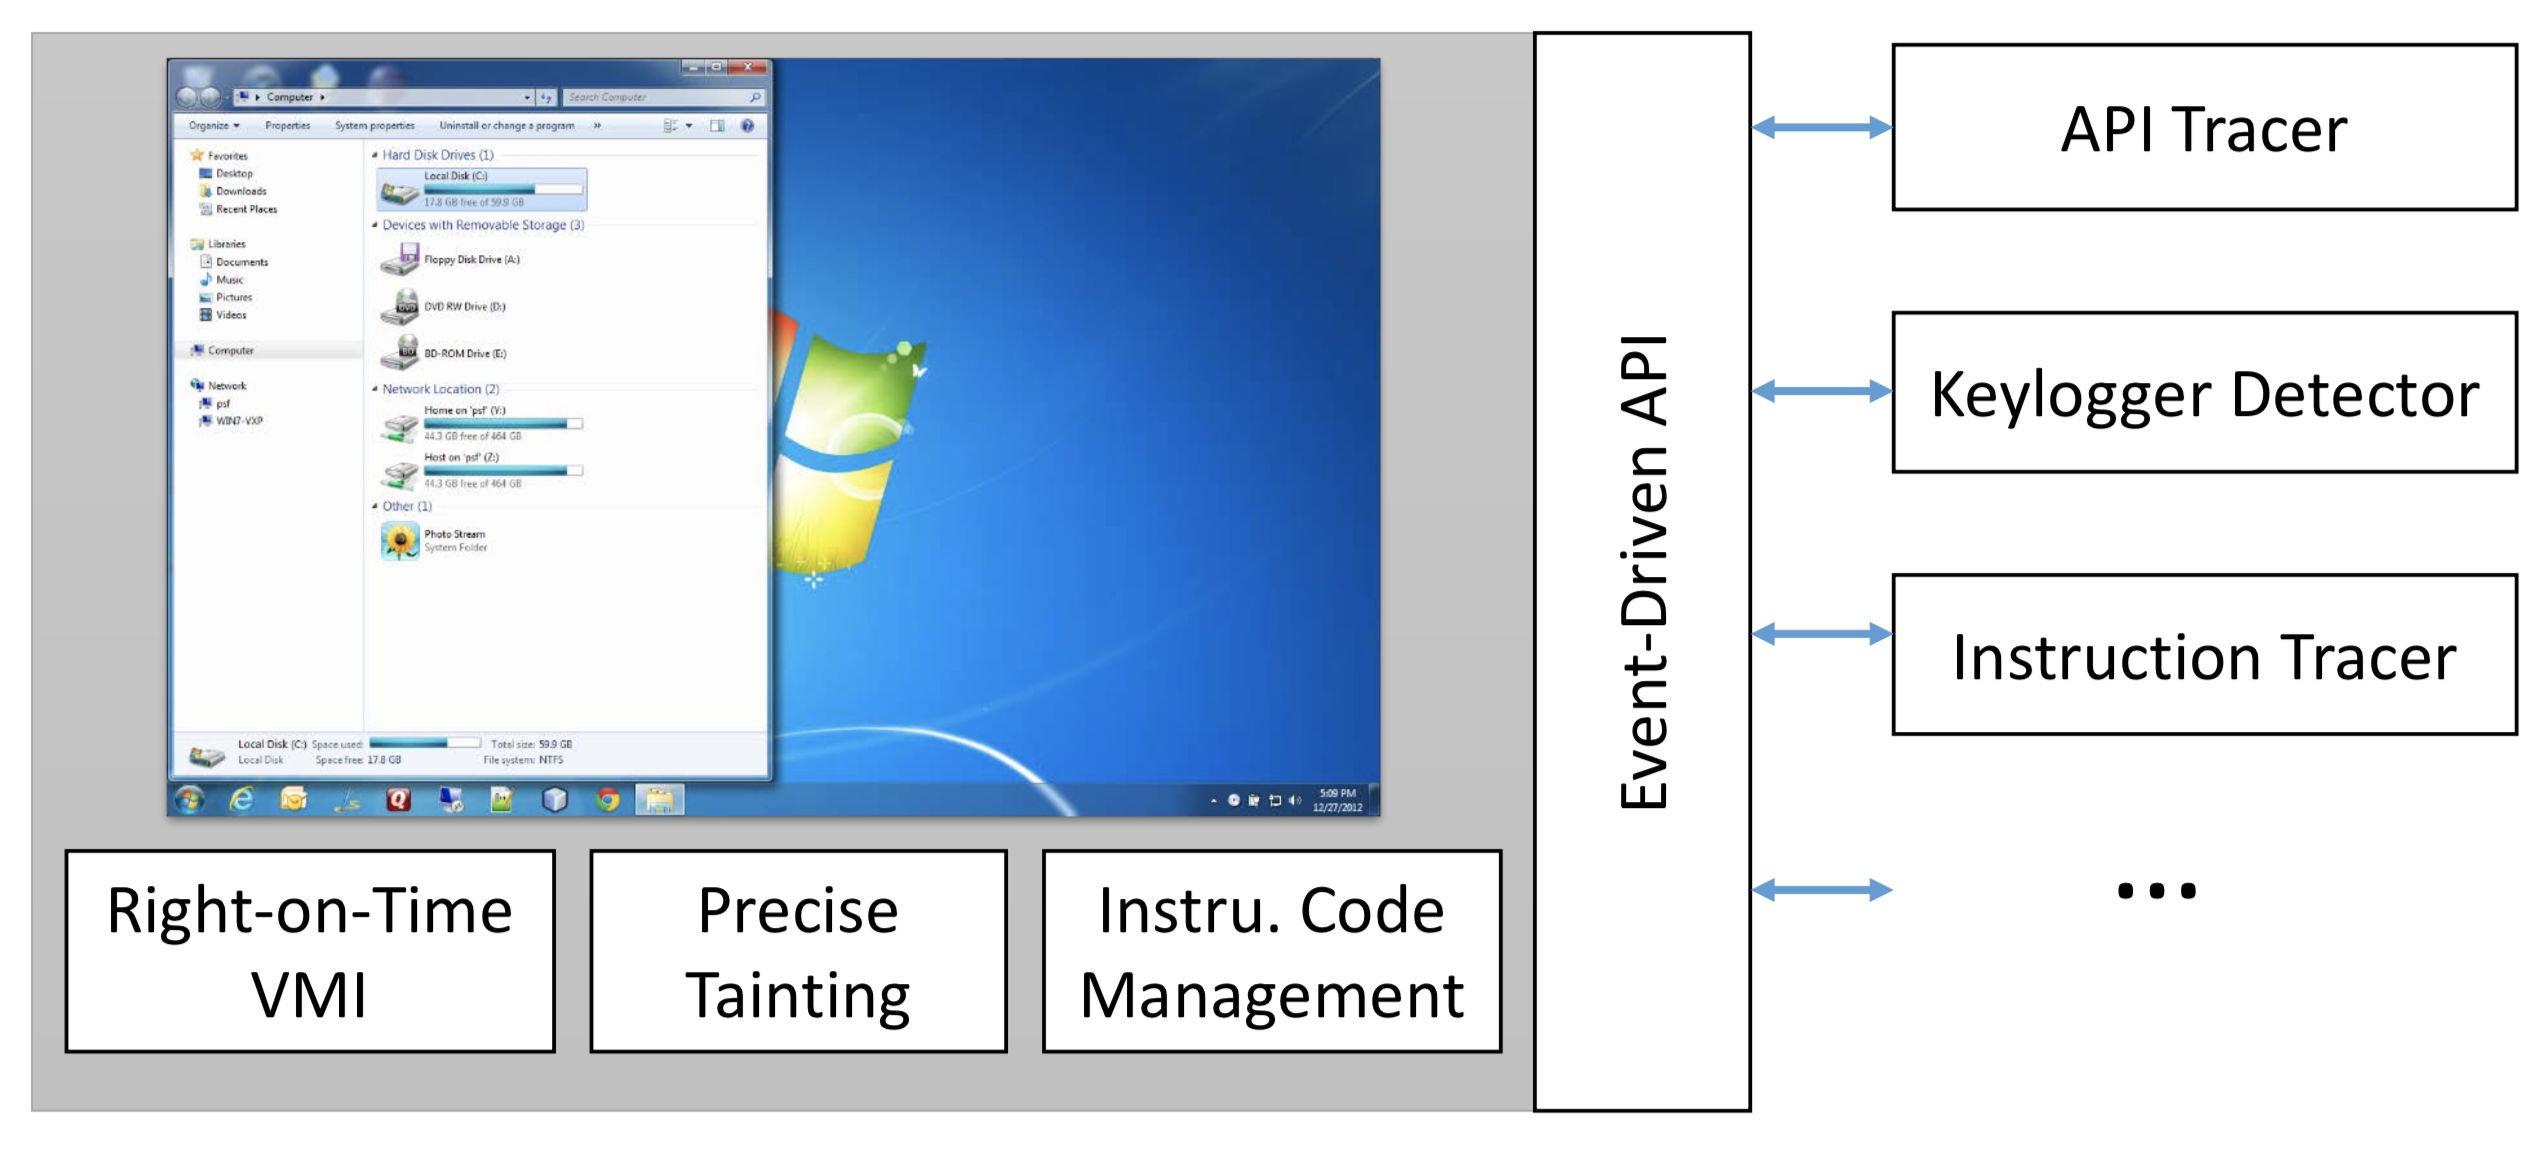 decaf-project/decaf
DECAF (kurz für Dynamic Executable Code Analysis Framework) ist eine auf QEMU basierende binäre Analyseplattform. Dies ist auch die Heimat der…
 mseclab/pyjfuzz
PyJFuzz - Python JSON Fuzzer
 saffron-health/libretto
Das KI-Toolkit für den Aufbau zuverlässiger Browser-Automatisierungen
 mozilla/firefox-devtools-mcp
Model Context Protocol server for Firefox DevTools - enables AI assistants to inspect and control Firefox browser through WebDriver BiDi
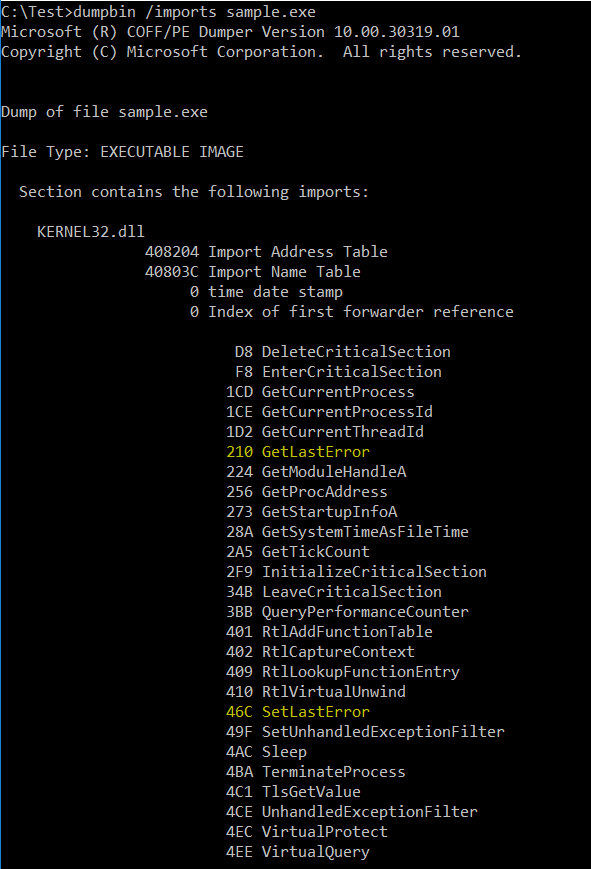 d35ha/callobfuscator
Obfuskiere bestimmte Windows-APIs mit anderen APIs.
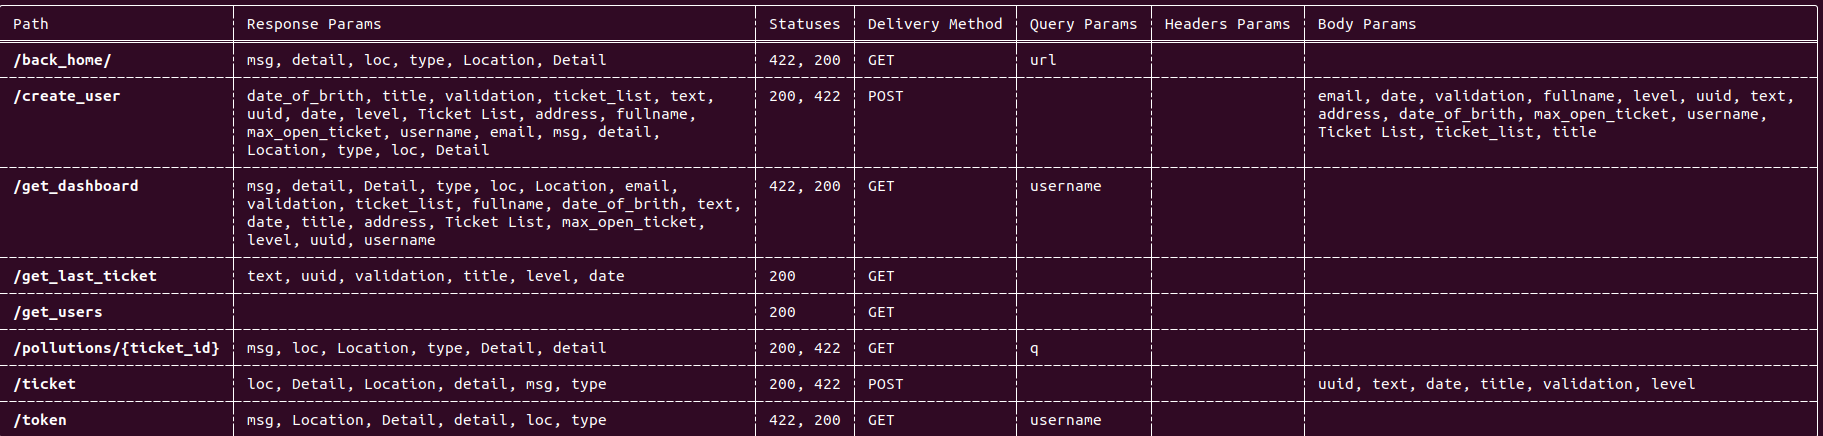 blst-security/cherrybomb
CLI-Tool, das OpenAPI-Spezifikationen prüft, gegen Best Practices validiert und automatisierte Sicherheitstests durchführt, um Schwachstellen und…
 silentchainai/silentchain
KI-gestützte Schwachstellen-Scanner-Erweiterung für Burp Suite mit Multi-Provider-Unterstützung (Ollama, OpenAI, Claude, Gemini)
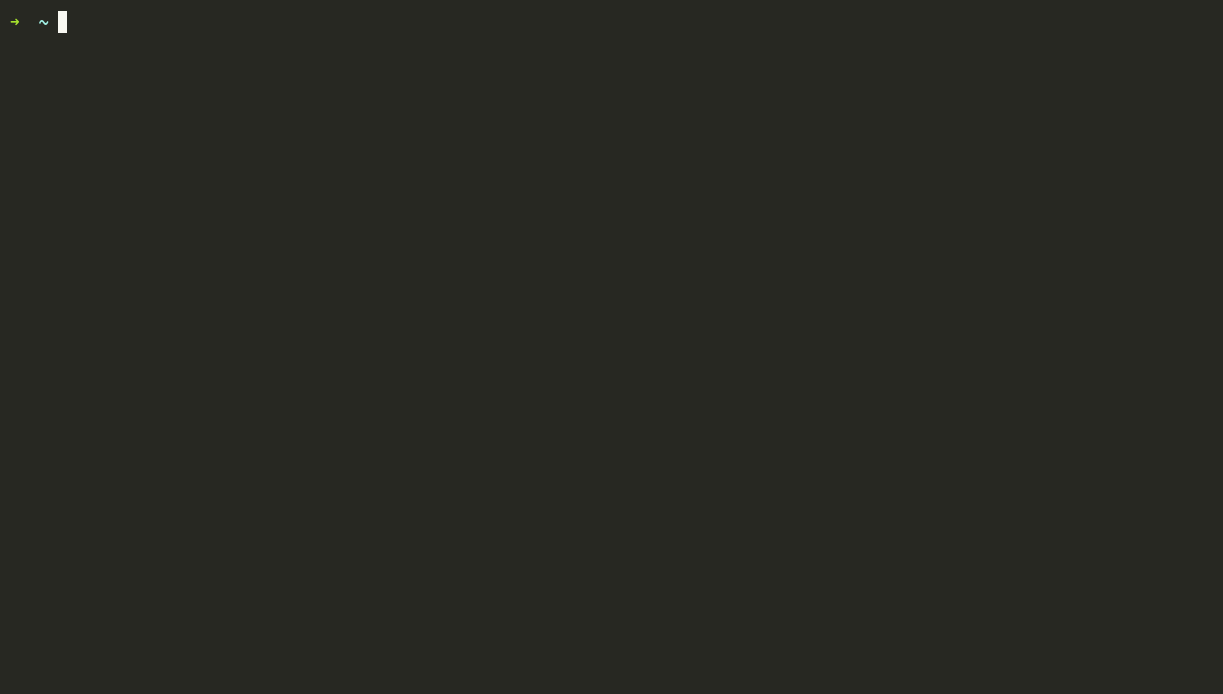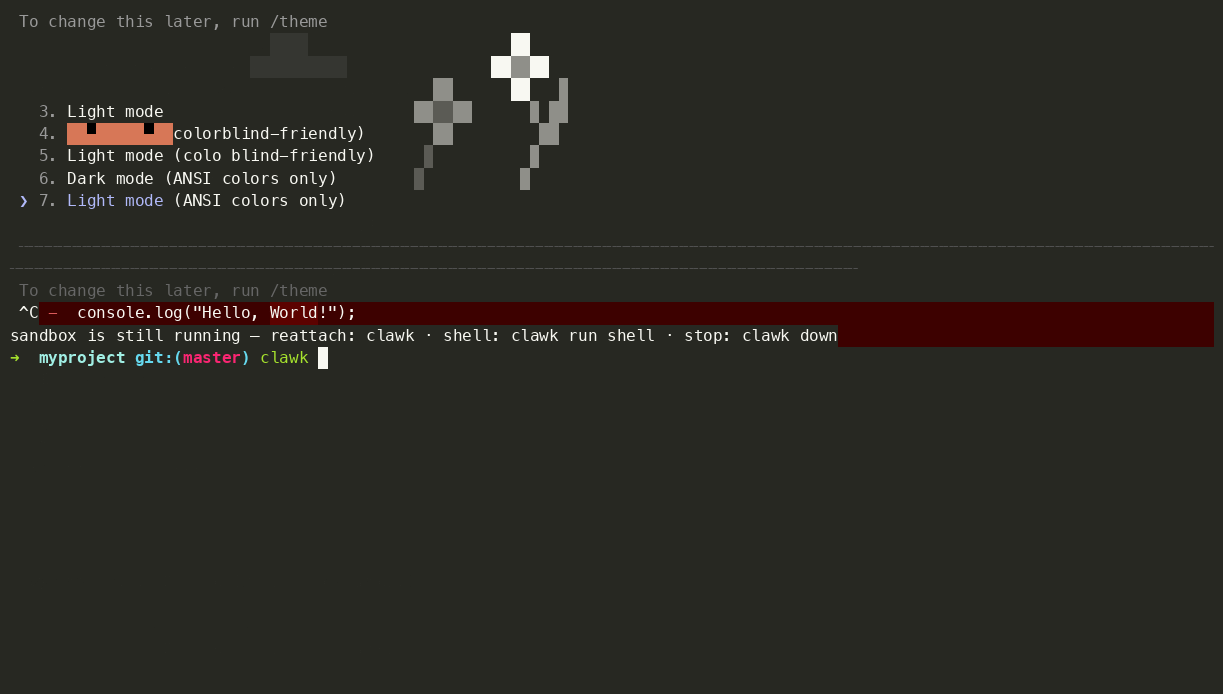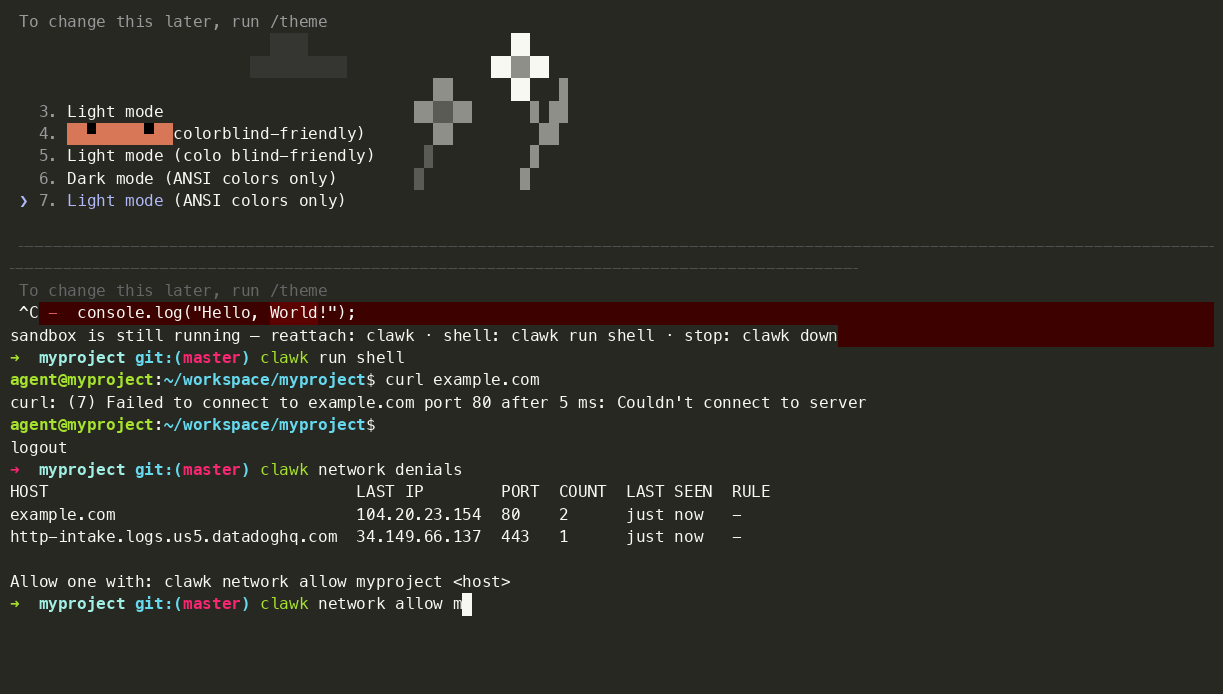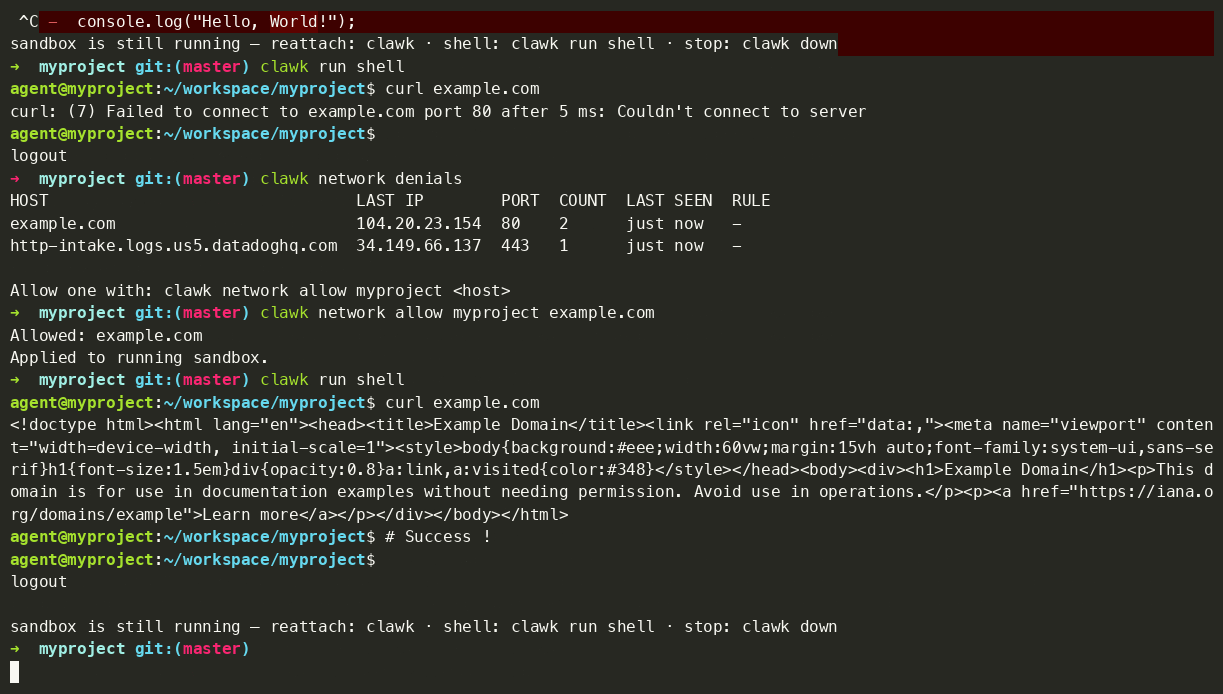 clawkwork/clawk
Gib Coding-Agenten eine Wegwerf-Linux-VM, nicht deinen Laptop
 mandiant/flare-emu
Skriptfähiges Binäremulations-Framework, das IDA Pro/Radare2 mit der Unicorn-Engine integriert, für automatisierte Malware-Analyse,…
 olacabs/jackhammer
Jackhammer - Ein Sicherheitsbewertungs- und Verwaltungstool, das alle Probleme des Sicherheitsteams löst.
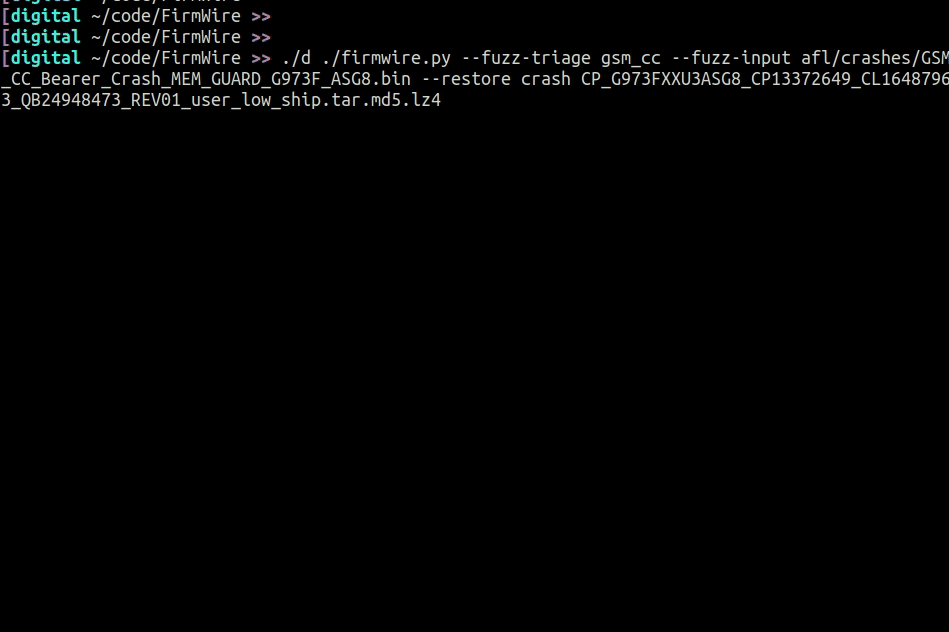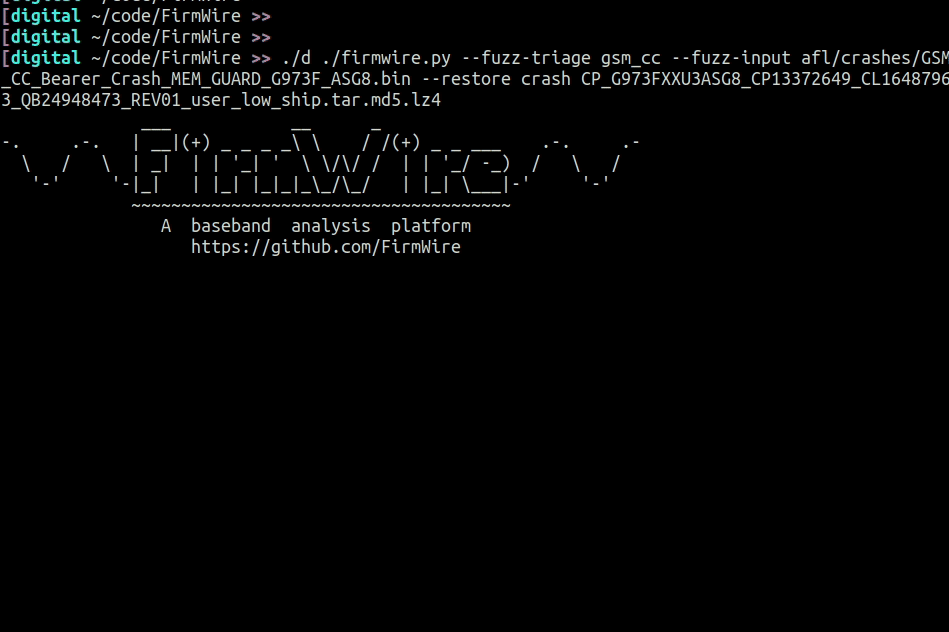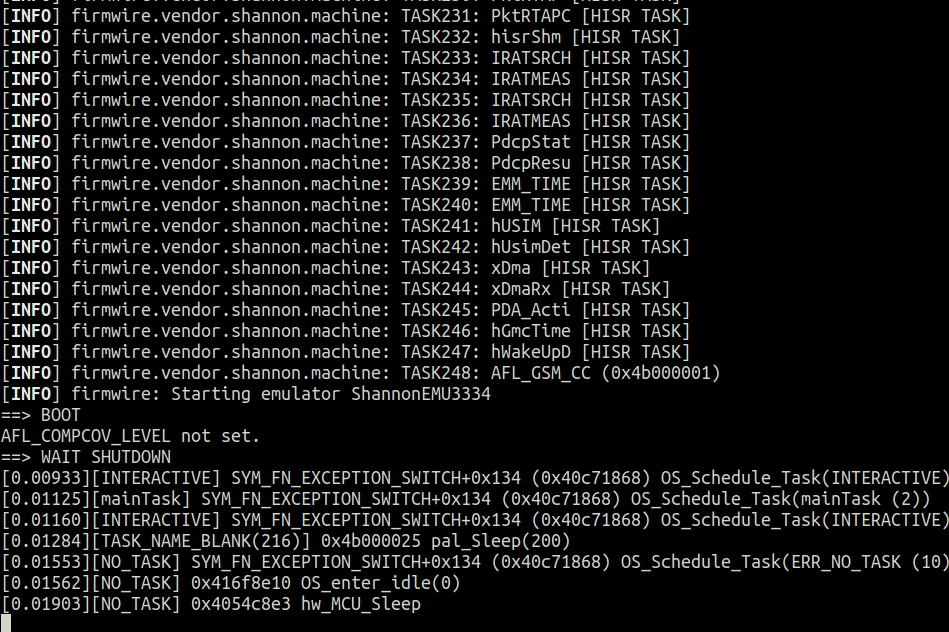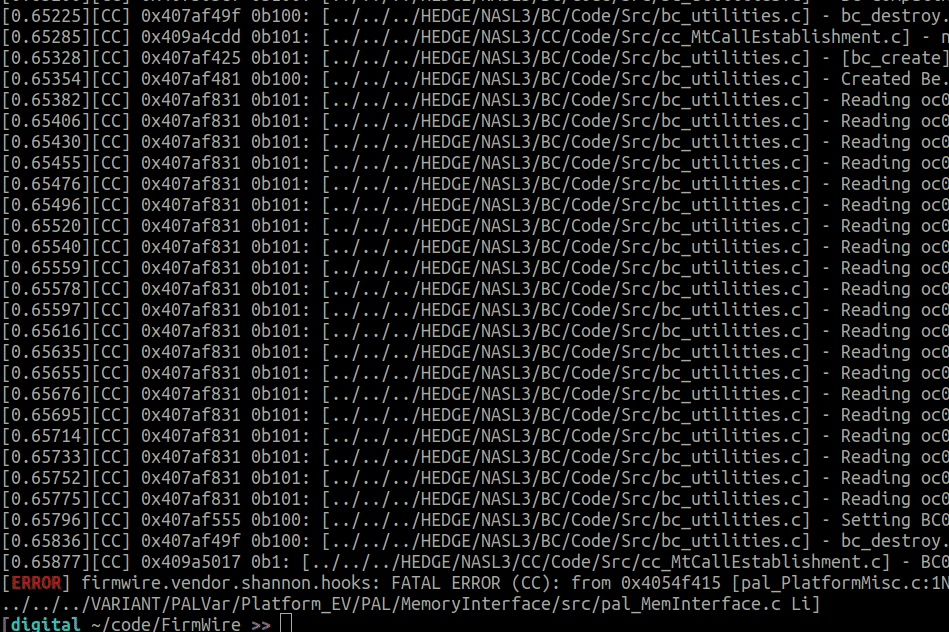 firmwire/firmwire
FirmWire ist eine Full-System-Baseband-Firmware-Emulationsplattform für Fuzzing, Debugging und Root-Cause-Analyse von Smartphone-Baseband-Firmware.
 adshao/flounder
Autonomer White-Hat-Sicherheitsauditor für KI-gestützte Code-Reviews, Bug-Bounty-Forschung, Exploit-Entwicklung und ausführungsbasierte Verifikation.
cert-ee/cuckoo3Open-Source-Sandbox zur automatisierten Malware-Analyse, die verdächtige Dateien und URLs in isolierten VMs ausführt und detaillierte…
 intellabs/kafl
Ein Fuzzer für Full-VM-Kernel-/Treiber-Targets








