
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen
 nanabingies/cve-2018-19321
CVE-2018-19321
 hackmichnet/aztokenfinder
Offensives Token-Harvesting-Tool, das x64-Prozessspeicher und TokenBroker-Cache-Dateien nach Azure AD/O365-JWT-Tokens in Office, Edge, Teams und…
 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 jajangjaman/cve-2021-41160
FreeRDP ist eine freie Implementierung des Remote Desktop Protocol (RDP), veröffentlicht unter der Apache-Lizenz. In betroffenen Versionen könnte ein…
 grapl-security/grapl
Graph-Plattform für Erkennung und Reaktion
 sf197/memoryshellhunter
Java Agent Memory Horse Scanner in Kombination mit Call Graph Modus
 strangerealintel/cyberthreatintel
Analyse von Malware und Cyber-Threat-Intel von APT- und Cyberkriminellen-Gruppen
 nidhihcl/linux-4.19.72_cve-2022-29581
Linux-Kernel 4.19.72 mit einem gezielten Patch oder Exploit für CVE-2022-29581, der eine spezifische Kernel-Sicherheitslücke für Sicherheitsforschung…
 fengjixuchui/cve-2003-0358
Durch die Übergabe einer übermäßig langen Zeichenkette beim Aufruf von nethack ist es möglich, den Speicher zu korrumpieren. jnethack und falconseye…
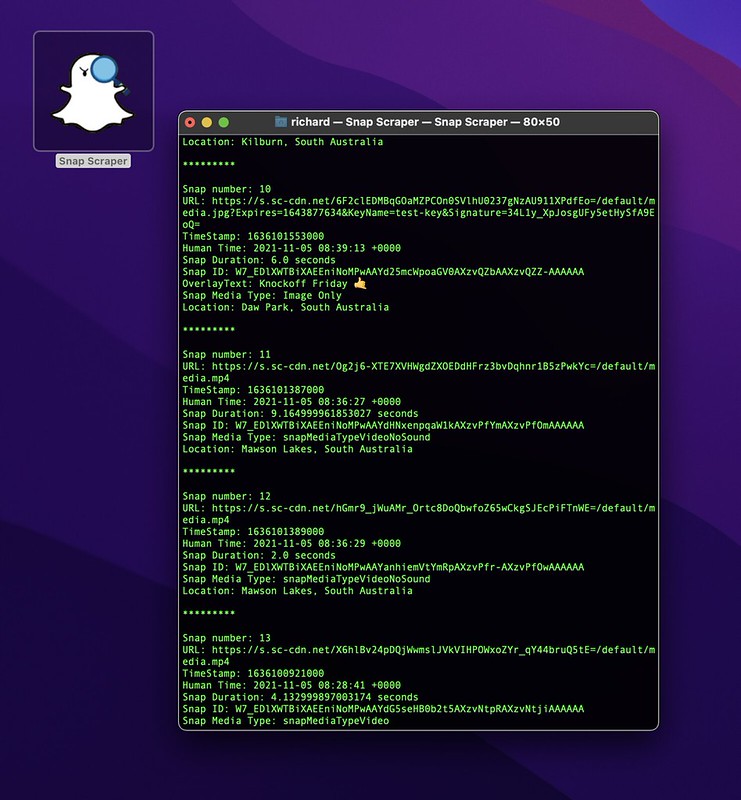 rhematt/snap-scraper
Extrahiert und lädt Snap Map-Medien anhand von Koordinaten für OSINT, forensische Analysen und Forschung. Unterstützt Metadatenprotokollierung und…
 nanopathi/linux-4.19.72_cve-2020-14381
Linux-Kernel-Quelltextbaum mit einem gezielten Patch für CVE-2020-14381, der eine spezifische Kernel-Sicherheitslücke und deren Behebung für die…
 alfarom256/cve-2022-3699
Lenovo Diagnostics Driver EoP - Beliebiger Lese-/Schreibzugriff
 certcc/keyfinder
Ein Werkzeug zum Auffinden und Analysieren privater (und öffentlicher) Schlüsseldateien, einschließlich Unterstützung für Android-APK-Dateien.
 mattnotmax/cyberchef-recipes
Eine Liste von CyberChef-Rezepten und kuratierten Links
 gcla/termshark
Ein Terminal-UI für tshark, inspiriert von Wireshark.
 darkquasar/azurehunter
Ein Cloud-Forensics-PowerShell-Modul zur Ausführung von Threat-Hunting-Playbooks auf Daten aus Azure und O365.
 felixweyne/imaginaryc2
Imaginary C2 ist ein Python-Tool, das die verhaltensorientierte (Netzwerk-)Analyse von Malware unterstützen soll. Imaginary C2 hostet einen…
 cyb3rfox/aurora-incident-response
Incident Response Dokumentation leicht gemacht. Entwickelt von Incident Respondern für Incident Responder.








