
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 forensicworks/hopline
Bitcoin investigation tools in your browser: follow the money, label wallets, flag patterns with reasons and write a verifiable report. Nothing to…
 djad04/php2shell-deep-dive
Ausführliche technische Erläuterung von PHP2Shell: Verkettung zweier PHP-Core-CVEs – von einem Out-of-Memory-Absturz und Use-after-free über Heap…
 iartorias/coffee_explorer
Der bekannte PE-Editor, neu gestaltet mit einer Visual-Studio-Ästhetik, High-DPI-Unterstützung und mehr.
 nighth4wkk/pe-parser
Leichtgewichtiger C-Parser für Portable-Executable-Dateien unter Linux: extrahiert Header, Sektionen, Importe, Exporte, Ressourcen, Entropie und…
 macawad/whatsapp-valleyrat-analysis
Winos 4.0 / ValleyRAT-Stager per WhatsApp: DLL-Sideloading, BYOVD-Defender-Kill (CVE-2026-36425), benutzerdefiniertes C2-Protokoll auf TCP 443 und…
 0xh3y3/cve-2026-42533
Reproduktionslabor für CVE-2026-42533 (nginx Two-Pass-Capture-Clobbering): HTTP- und Stream-PoCs, Heap-Leak-/DoS-Tests, gdb-Analyse und eine…
 wtcyj/cve-2026-43805-analysis
Eintägige Analyse + Sanitizer-PoC von CVE-2026-43805 (IOKit IODMACommand DriverKit RPC Race, CWE-362)
 manalejandro/cve-2026-64507
PoC- und Erkennungstooling für CVE-2026-64507: demonstriert Classic-BPF-JIT-Spray, JIT-Speicherwiederverwendung und verifiziert die…
 chayewuu/prague-cve-2026-64560-os4.0
Kernel-UAF-Exploit-Kette für CVE-2026-64560 auf dem REDMI K90 Max (Android 17): Race in posix-cpu-timers, KASLR-Leak, cred-Überschreiben und Laden…
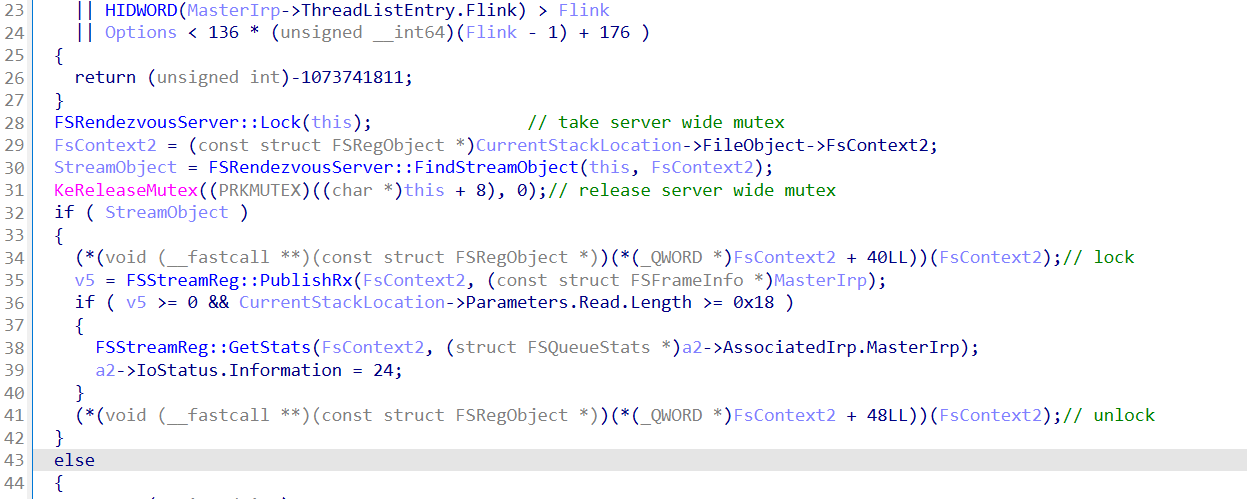 wkpwn/cve-2026-83834
Analyse einer Use-after-free-Race-Condition in FSRendezvousServer::PublishRx und ConsumeTx, bei der Close() ein FSStreamReg-Objekt zwischen…
 ylh440104/infinitycore-android-cve-2026-98256
ARM64-Android-Port des offiziellen PoC für CVE-2026-98256, eine lokale Privilegieneskalation durch eine Race-Condition im Signal-Subsystem des…
 tani2shell/node2shell-lab
Node.js Brotli OOB-write (CVE-2026-111497) practice lab — black-box, crash-gated double flag, AI-calibrated kill chain.








