Hopline

Bitcoin-Untersuchungswerkzeuge, die in Ihrem Browser laufen: nichts zu installieren und kein eigener Server. Fügen Sie eine Adresse oder eine Transaktions-ID ein, verfolgen Sie das Geld, beschriften Sie Ihre Funde und verfassen Sie einen Bericht, den Sie weitergeben können. Hopline fragt eine öffentliche Block-Explorer-API ab (mempool.space, mit Blockstream.info als Backup oder Ihrem eigenen Server) und speichert Ihre Arbeit auf Ihrem Rechner.
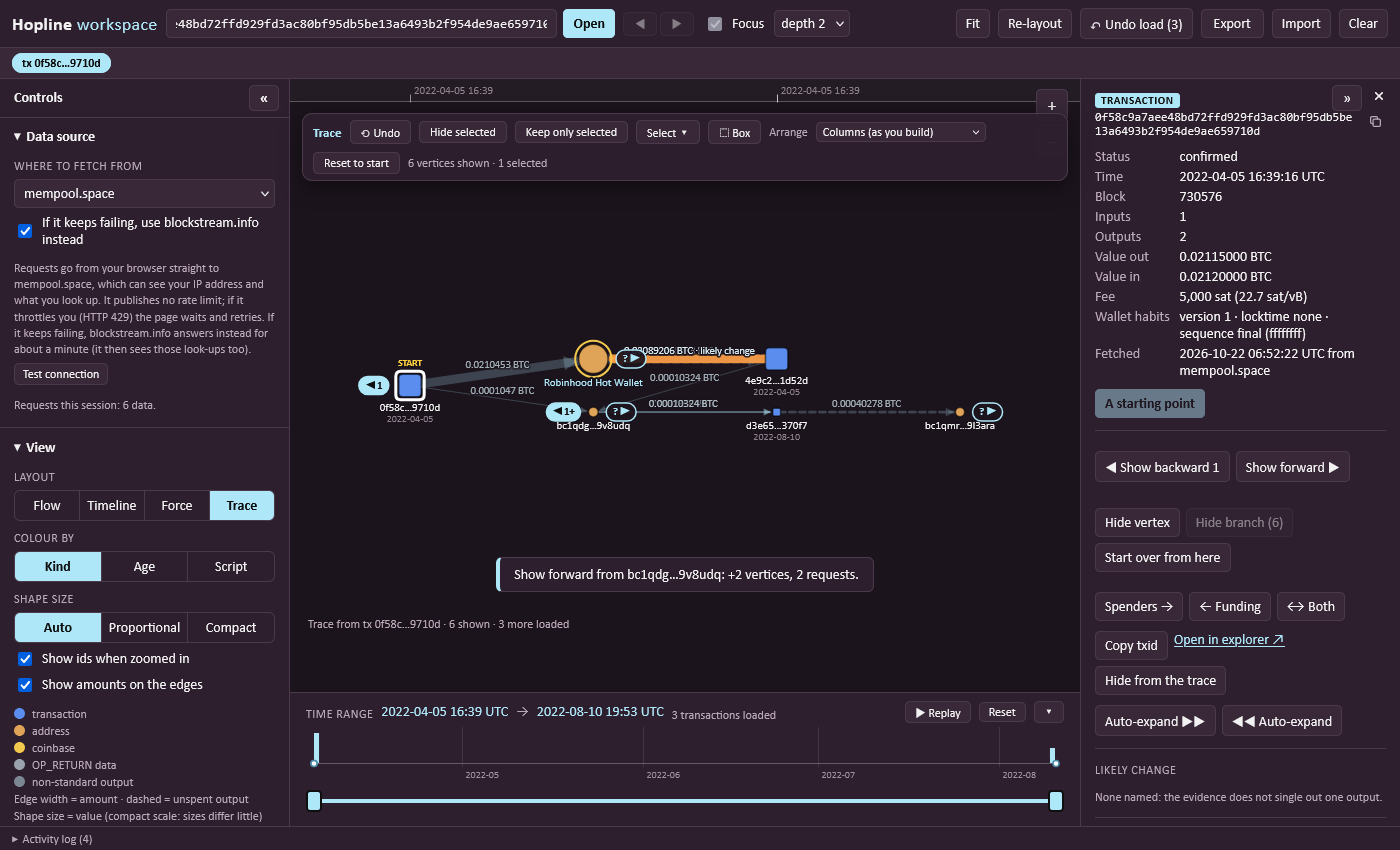
Ausprobieren: https://forensicworks.github.io/hopline/. Fügen Sie eine Adresse oder eine Transaktions-ID ein oder drücken Sie auf Beispiel-Wallet testen.
Was Sie erhalten
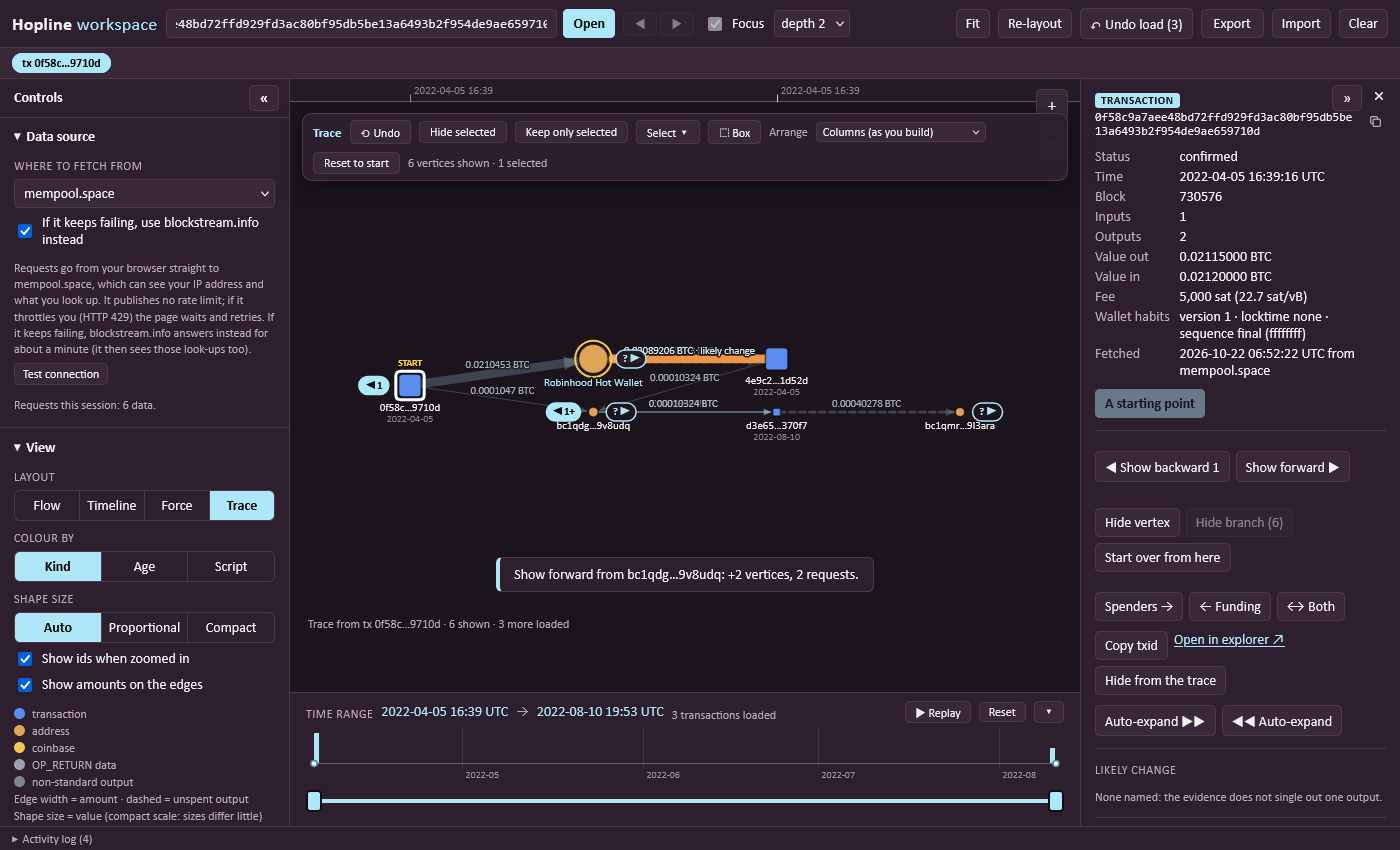
- Arbeitsbereich – ein Graph aus Transaktionen und Wallets. Beginne mit einer Wallet oder Transaktion im Trace-Layout und klicke auf ▶ oder ◀, um dem Geld Schritt für Schritt zu folgen; was bereits auf dem Bildschirm ist, bleibt, wo es ist. Gruppieren, ausblenden und filtern, durch die Zeit abspielen, rückgängig machen.
- Wallet-Übersicht – eine Adresse als Kassenbuch: Guthaben, Summen, jede Transaktion mit ihren Eingängen und Ausgängen, die Wallets, mit denen am häufigsten gehandelt wurde (das Diagramm und diese Liste folgen der gewählten Währung), die gesamte Gruppe von Wallets, mit denen sie ausgegeben wurde (Weiter folgen erweitert sie Runde für Runde, mit einem klaren Stopp), und ein Export-Menü (CSV, eine Arbeitsbereichsdatei, ein überprüfbarer Bericht).
- Namen – eine integrierte Liste von Börsen und Diensten, die OFAC- und UK-Sanktionslisten, die Ransomware-Zahlungsadressen von Ransomwhere, die Belohnungsadressen der Mining-Pools und ein ausgewählter Teil der GraphSense-Tag-Pakete (alle integriert und datiert, mit ihren Quellen in sources.md; die Sanktionslisten sind aktiv, sofern du sie nicht abschaltest, die anderen, wenn du sie einschaltest), Label-Listen, die du importierst, sowie deine eigenen Labels, Tags und Notizen; eine externe Abfrage (Arkham, auf Anfrage, eine Wallet nach der anderen) ist eine von mehreren Quellen hinter einem Vertrag, wird an der Wallet gespeichert und im Bericht genannt. Ein Name ist die Behauptung von jemandem, kein Beweis.
- Analyse, mit Begründungen – Konsolidierungen, Sammelzahlungen, CoinJoin-ähnliche Transaktionen, Peel Chains, runde Beträge (eine Zahl, die jemand gewählt hat, eine Spur und kein Beweis dafür, wer es war), Swap-Memos (ein OP_RETURN, der THORChain auffordert, die Zahlung in eine andere Chain zu tauschen, mit der Adresse, an die sie ausgezahlt werden soll, oder der die Anfrage-ID eines Cross-Chain-Dienstes trägt, mit einem Link zum Nachschlagen: was der Absender geschrieben hat, eine Spur, der man dort folgen kann), der wahrscheinliche Wechselgeld-Output und Adressen, die gemeinsam ausgegeben wurden. Alles davon ist heuristisch: Es zeigt seine Begründungen, und nichts davon ist ein Beweis.
- Routen, Übergaben und offene Enden – für eine benannte Wallet, ob und wie Geld zwischen ihr und dem Start deines Traces floss, ermittelt, indem jede Coin bis zur Transaktion verfolgt wird, die sie ausgegeben hat (niemals durch Abgleich von Adressen, was unzusammenhängendes Geld verbinden würde), auf der Leinwand hervorgehoben und Schritt für Schritt aufgelistet (die kürzeste, mit einer Schaltfläche, die nach bis zu vier weiteren sucht und sie nach Kürze geordnet auflistet); wo die Spur auf eine Börse oder einen anderen Dienst trifft (eine Einzahlung oder eine Auszahlung) oder an einer Wallet vorbeikommt, die eine Sanktions- oder Ransomware-Liste nennt, als Tabelle zum Kopieren, Herunterladen als CSV, Aufnehmen in den Bericht und Lesen mit
tools/hopline-cli.js; wo sie noch offen ist, sodass du von dort aus fortfahren kannst; und eine Suche, die von beiden Enden lädt, bis zwei Wallets aufeinandertreffen oder die Möglichkeiten erschöpft sind (von der Seite einer Dienst-Wallet folgt sie zuerst den Einzahlungen oder Auszahlungen, die zeitlich am nächsten am anderen Ende liegen, und lässt jene aus, die nicht zu den Zeitpunkten der Route passen können). Wallets, die gemeinsam mit einer benannten ausgegeben wurden, erhalten den Namen (einer Liste oder eines Labels, das du vergeben hast) vorgeschlagen, niemals von selbst angewendet.
- Untersuchungsbericht – eine eigenständige HTML-Datei mit den Erkenntnissen, den Transaktionen, wo und wann jede abgerufen wurde, und Hashes, die
tools/verify_report.py prüfen kann.
- Beträge in einer Währung – sieben Währungen, zum jeweiligen Zeitpunkt der Transaktion oder zum heutigen Preis.
- Ein Assistent (optional) – die Beweise als Text für jeden KI-Assistenten oder ein Modell auf diesem Computer (Ollama, LM Studio, llama.cpp), wobei jede ID in seiner Antwort gegen die Beweise geprüft wird. Er bleibt auf deinem Computer, sofern du nicht die Claude-Option einschaltest, die standardmäßig aus ist, dir den genauen Text zeigt und vor jedem Senden nachfragt, weil sie die Beweise an Anthropic sendet. Siehe docs/interface.md.
Datenschutz
- Alles läuft in Ihrem Browser. Die einzigen Netzwerkanfragen gehen an die von Ihnen gewählte Datenquelle (und an mempool.space für Preise), die Ihre IP-Adresse und Ihre Suchanfragen sehen kann. Die Auswahl einer einzelnen Wallet liest deren Guthaben (eine Anfrage mit dieser Adresse; schalten Sie dies unter Expansion limits aus). Eine selbst betriebene Kopie lädt keine Schriftarten, Analysedienste oder CDNs.
- Nichts wird auf einem Server gespeichert. Ihre Sitzung bleibt in diesem Browser; auf der Live-Seite startet sie deaktiviert, aktivieren Sie daher Keep this session in this browser, wenn Sie sie behalten möchten.
- Die Kopie unter https://hopline.pages.dev zählt Besuche nur nach Seite und Funktionsname, als Bildanfrage: keine Adressen, Transaktions-IDs, Labels oder Notizen, keine Cookies und nichts für Browser, die Do Not Track senden. Die GitHub-Pages-Kopie und selbst betriebene Kopien senden nichts. Mehr unter Publishing a copy.
- Auf der Live-Seite muss Ihr eigener Esplora-Server
https verwenden und Cross-Origin-Anfragen erlauben, und Tor wird nicht angeboten. Eine selbst betriebene Kopie bietet beides. Siehe Data sources and limits.
Selbst ausführen
Öffnen Sie index.html direkt aus dem Ordner, oder führen Sie python tools/serve.py aus und öffnen Sie http://127.0.0.1:8000/index.html. Bevorzugen Sie dies gegenüber python -m http.server: Der Standard-Server lässt den Browser alte Kopien von Skripten behalten, sodass nach einem Update eine Seite leer erscheinen kann, bis Sie Strg+F5 drücken.
Dokumentation
Die vollständige Dokumentation befindet sich im Wiki:
 forensicworks/hopline

