
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-83834 — Analyse einer Use-after-free-Race-Condition in FSRendezvousServer::PublishRx und ConsumeTx, bei der Close() ein FSStreamReg-Objekt zwischen Mutex-Freigabe und Lock-Erwerb freigeben kann. | Kitploit
Tools/GitHubGitHub/wkpwn/cve-2026-83834
SpeicherforensikSchwachstellenanalyseExploitation
GitHubwkpwn/cve-2026-83834

CVE-2026-83834

Analyse einer Use-after-free-Race-Condition in FSRendezvousServer::PublishRx und ConsumeTx, bei der Close() ein FSStreamReg-Objekt zwischen Mutex-Freigabe und Lock-Erwerb freigeben kann.

Repository anzeigen
465vor 21 TagenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

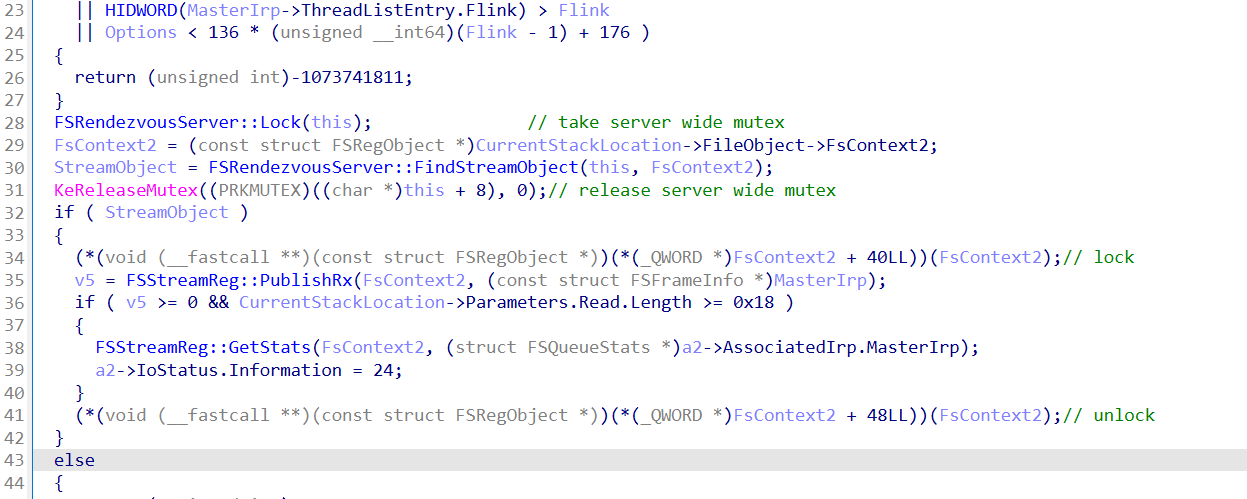
FSRendezvousServer::PublishRx und FSRendezvousServer::ConsumeTx dereferenzieren ein FSStreamReg-Objekt mit einem identischen, fehlerhaften Muster: Server-Mutex sperren, bestätigen, dass das Objekt noch in der Liste enthalten ist, Mutex freigeben, dann die eigene Sperre des Objekts nehmen — ohne dass dazwischen etwas es am Leben hält.
image

Da keine Referenz genommen wird, gibt es ein schmales Zeitfenster zwischen der Freigabe des Server-Mutex und dem Nehmen der eigenen Sperre des Objekts, während dessen FSRendezvousServer::Close() das Objekt freigeben kann, was zu einem Use-after-free führt.

Credit: @zoverin

Tool herunterladen