

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Digitale Forensik — Seite 30 | Kitploit
Kategorien

Digitale Forensik

Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.

Kitploit empfohlen

Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 6 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 6 Tagen
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 1 Monat
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 3 Tagen
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 1 Monat
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 15h 17m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5kvor 8 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1kvor 2 Tagen
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 13 Tagen
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 7 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1456 Ergebnisse
LinkScope_Client preview

LinkScope_Client

GitHubaccentusoft/linkscope_client

Repository für die LinkScope-Client-Software.

osintinformation-gatheringdigital-forensics+1
485vor 1 Jahr
GhostKatz preview

GhostKatz

GitHubrainbowdynamix/ghostkatz

LSASS über physische Speicher-Lese-Primitive in anfälligen Kernel-Treibern auslesen

privilege-escalationmemory-forensicsexploitation+4
338vor 9 Monaten
kdmp-parser preview

kdmp-parser

GitHub0vercl0k/kdmp-parser

Eine C++-Parserbibliothek für Windows-Kernel-Dumps mit Python-3-Bindungen.

memory-forensicsforensicsdigital-forensics+1
211vor 1 Jahr
memscan preview

memscan

GitHubnccgroup/memscan

Sucht nach Strings, Regex und Kreditkartennummern von Magnetstreifen-Kartenspuren im Speicherbereich eines Windows-Prozesses.

reconnaissancememory-forensicsdata-exfiltration+5
129vor 11 Jahren
CVE-2026-43499 preview

CVE-2026-43499

GitHub0xblackash/cve-2026-43499

CVE-2026-43499

privilege-escalationmemory-forensicsvulnerability-analysis+5
6vor 4 Monaten
GhostTrace preview

GhostTrace

GitHubdevzinh/ghosttrace

Schreibgeschützter Windows-Forensik-Scanner für Persistenz von Software-Spuren, Ausführungsartefakte (Prefetch, Shimcache, BAM), Benutzeraktivität…

memory-forensicspersistence-mechanismsforensics+3
vor 3 Monaten
PPPoEject preview

PPPoEject

GitHubmanizada/pppoeject

Linux-Kernel-PoC zur lokalen Rechteausweitung für CVE-2026-68121, das PPPoE, FUSE und IP6GRE verkettet, um Kernel-Speicher zu korrumpieren und…
privilege-escalationmemory-forensicsvulnerability-analysis+4
7vor 2 Monaten
copyfail-dfir preview

copyfail-dfir

GitHubledlight33/copyfail-dfir

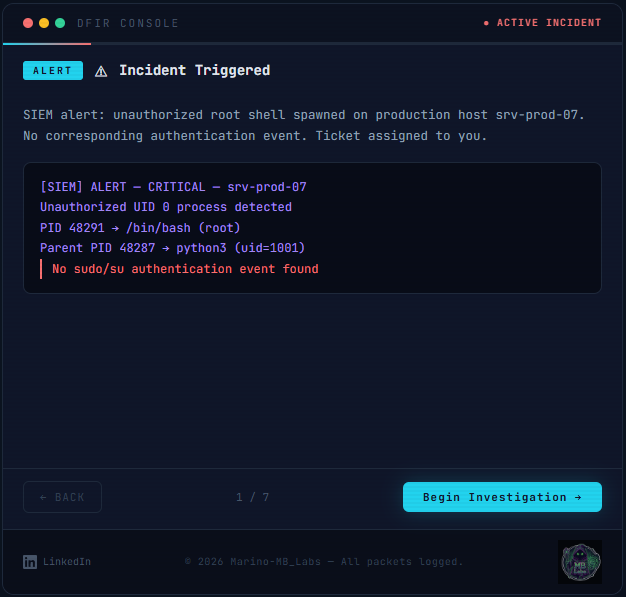
# Interaktiver DFIR-Durchlauf von CVE-2026-31431 (Copy Fail) – vom SIEM-Alert zum bestätigten Befund. Echte Volatility-3-Befehle, verifizierte…

memory-forensicsvulnerability-analysisdigital-forensics+2
2vor 1 Monat
security-onion preview
Archived

security-onion

GitHubsecurity-onion-solutions/security-onion

Security Onion 16.04 - Linux-Distribution für Bedrohungssuche (Threat Hunting), Unternehmens-Sicherheitsüberwachung und Log-Management

packet-sniffing-analysisids-ips-evasionnetwork-forensics+5
3.1kvor 5 Jahren
usbrip preview
Archived

usbrip

GitHubsnovvcrash/usbrip

Verfolgung der Historie von USB-Ereignissen unter GNU/Linux

forensicsdigital-forensicsthreat-intelligence+2
1.2kvor 4 Jahren
mal_unpack preview

mal_unpack

GitHubhasherezade/mal_unpack

Dynamischer Unpacker basierend auf PE-sieve

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+2
827vor 12 Tagen
NativeDump preview

NativeDump

GitHubricardojoserf/nativedump

lsass mit ausschließlich NTAPI-Funktionen dumpen, indem Minidump-Dateien handgefertigt werden (ohne MiniDumpWriteDump!!!)

memory-forensicspost-exploitationred-teaming
745vor 3 Monaten
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

Windows-Analyse- und Forschungs-Toolkit

defensive-toolsmemory-forensicsmalware-analysis+4
676vor 6 Monaten
dfir-toolkit preview
Archived

dfir-toolkit

GitHubdfir-dd/dfir-toolkit

CLI-Tools für forensische Untersuchung von Windows-Artefakten

disk-forensicsforensicsdigital-forensics+2
355vor 1 Jahr
dfirtriage preview

dfirtriage

GitHubtravisfoley/dfirtriage

Digitales forensisches Erfassungstool für Windows-basierte Incident Response.

memory-forensicsforensicsdigital-forensics+1
348vor 2 Jahren
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

Kommandozeilen-basierter Low-Level-Dateiextraktor für NTFS

disk-forensicsforensicsdata-recovery+1
318vor 7 Jahren
IpGeo preview

IpGeo

GitHubz4l4mi/ipgeo

Extrahiert IP-Adressen aus pcap/pcapng-Netzwerkverkehrsdateien und erstellt CSV-Berichte mit Geodaten, ISP- und Organisationsdetails für jede IP.

osintreconnaissancenetwork-forensics+1
132vor 3 Jahren
columbo preview

columbo

GitHubvisma-prodsec/columbo

ML-gestütztes forensisches Analysetool, das die Triage von Arbeitsspeicher, Festplatten und Live-Systemen unter Windows mit Volatility 3, autorunsc…


memory-forensicsforensicsdigital-forensics+3
61vor 5 Jahren
Zurück1…293031…81Weiter







