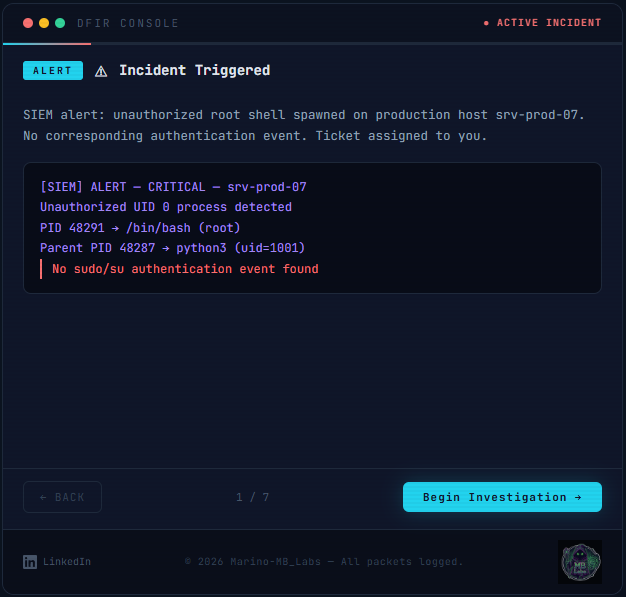
 ledlight33/copyfail-dfir
# Interaktiver DFIR-Durchlauf von CVE-2026-31431 (Copy Fail) – vom SIEM-Alert zum bestätigten Befund. Echte Volatility-3-Befehle, verifizierte Methodik.

Ein interaktiver, schrittweiser forensischer Untersuchungs-Walkthrough für die Copy Fail Linux-Kernel-Schwachstelle (CVE-2026-31431).
Klicken Sie sich durch ein Incident-Response-Szenario, vom SIEM-Alarm bis zum bestätigten Urteil, mit den Befehlen, die ein Analyst wirklich ausführen würde, und Erläuterungen in einfacher Sprache bei jedem Schritt.
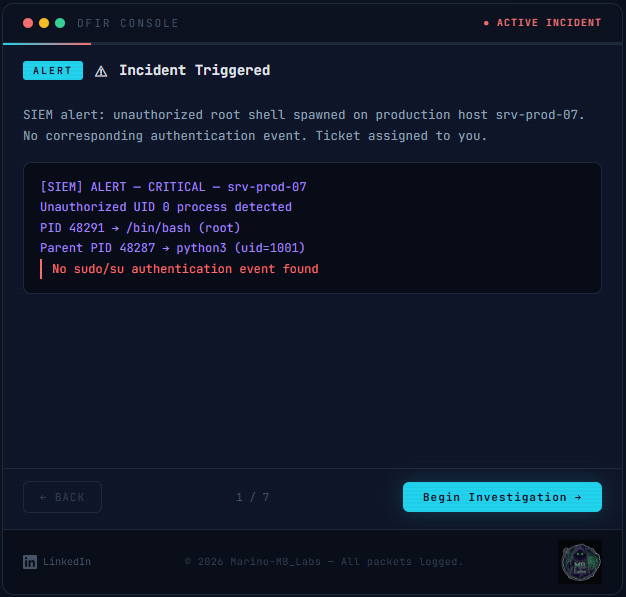
Verwenden Sie die Pfeiltasten nach links und rechts, um zwischen den Schritten zu navigieren. Jeder Schritt kann direkt verlinkt werden, zum Beispiel springt #step-5 zur Page-Cache-Analyse.
Der Leitfaden ist auf Englisch und Griechisch verfügbar. Verwenden Sie die Schaltfläche EN | ΕΛ in der Titelleiste oder öffnen Sie die griechische Version direkt: ledlight33.github.io/copyfail-dfir/?lang=el. Die Auswahl wird gespeichert, und ein griechischer Browser öffnet standardmäßig auf Griechisch.
Nur die Erklärungen sind übersetzt (Anweisungen, Ergebnisse, Hinweise, Fragen, die Checkliste und das Urteil). Befehle, Code und technische Begriffe bleiben auf Englisch.
Ελληνική έκδοση: ledlight33.github.io/copyfail-dfir/?lang=el
linux.pagecache.Files, linux.pagecache.InodePages), verwendet auf dem Speicherabbildausearch und mit strings wiederhergestellte Exploit-SpurenJeder postet über Schwachstellen. Nur sehr wenige zeigen, wie man sie untersucht.
Copy Fail ist ein reiner Page-Cache-Angriff: Die Datei auf der Festplatte wird nie verändert, sodass ein Disk-Image eines ausgeschalteten Systems sauber aussieht. Live- und Speicheranalyse zeigen die Manipulation. Dieser Walkthrough zeigt, wonach ein DFIR-Analyst suchen würde, in welcher Reihenfolge und warum.
Jeder Schritt hat ein optionales Hinweis-Panel (in der Titelleiste umschaltbar) mit einer Erklärung in einfachen Worten, warum der Schritt wichtig ist, einem häufigen Fehler, einer kurzen Begriffsliste, einer „Prüf dich selbst"-Frage und Links zu Quellen.
Der letzte Bildschirm des Walkthroughs enthält eine schreibgeschützte Checkliste, die Sie auf Ihrem eigenen Rechner ausführen können: Kernel-Version, ob das verwundbare Modul geladen ist, ein Vergleich zwischen Cache und Disk für jede setuid-Datei, eine Paketmanager-Prüfung von su und einige Log-Spuren. Sie sagt Ihnen, was ein Treffer bedeutet und was als Nächstes zu tun ist. Direkt öffnen: ledlight33.github.io/copyfail-dfir/#step-8
Testen Sie niemals, indem Sie den öffentlichen Exploit auf einem Rechner ausführen, der Ihnen wichtig ist. Ein sauberes Ergebnis ist ein gutes Zeichen, aber kein Beweis, denn die vergiftete Seite kann verdrängt oder beim Neustart verloren gehen.
Die Konsolenausgabe ist illustrativ: PIDs, Hashes, Adressen und Zeitstempel sind erfunden, und lange Tabellen sind gekürzt. Die Befehle, Syscall-Nummern, Plugin-Namen und -Optionen sowie die Angriffsmechanik wurden gegen Primärquellen geprüft (der Theori-PoC und der Xint-Artikel, NVD, CISA, der Volatility-3-Quellcode, Hersteller-Advisories). Jeder Schritt verlinkt seine Quellen, und der Urteilsbildschirm listet sie alle auf.
Zwei Dinge sind wissenswert:
dd iflag=direct) folgt der von rfxn beschriebenen Dual-Path-Methode. Er wurde für diesen Leitfaden nicht im Labor erfasst, und die Unterstützung für direkte I/O hängt vom Dateisystem ab, also testen Sie es auf Ihrem eigenen.Einen Fehler gefunden? Bitte ein Issue öffnen.
Single-Page-HTML mit React (über CDN). Kein Build-Schritt, keine Abhängigkeiten: einfach index.html öffnen.
🧪 Periodic Table of DFIR: 118 Tools für Digital Forensics & Incident Response
Marino Bekios, MB Labs
MIT - © 2026 Marino Bekios, MB Labs
