
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 wireshark/wireshark
Erfassen und analysieren Sie Netzwerkverkehr mit Deep-Packet-Inspektion, Dekodierung hunderter Protokolle und Capture-Datei-Unterstützung zur…
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
 jpcertcc/logontracer
Untersuchen Sie bösartige Windows-Anmeldungen durch Visualisierung und Analyse des Windows-Ereignisprotokolls.
 rawfilejson/awesome-osint-arsenal
OSINT- & Reconnaissance-Toolkit // 100+ Tools, Ein-Befehl-Installer, SOCMINT, GEOINT, Netzwerk-Reconnaissance, Dark Web, Forensik & mehr.
 microsoft/etl2pcapng
Dienstprogramm, das eine .etl-Datei mit einem Windows-Netzwerkpaketmitschnitt in das .pcapng-Format konvertiert.
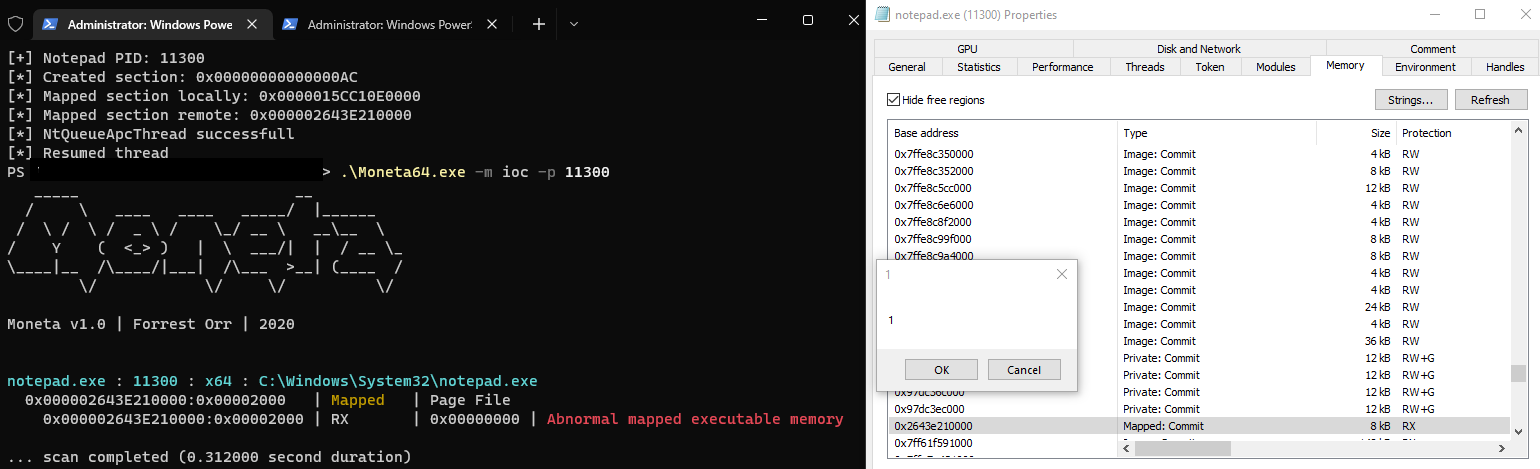 theflink/deepsleep
Eine Variante von Gargoyle für x64, um Speicherartefakte zu verstecken, die nur ROP und PIC verwendet
 paolomonti42/salt
SALT - SLUB ALlocator Tracer für den Linux-Kernel
 unicornunicode/fact
Sammelt, verarbeitet und visualisiert forensische Daten aus Cloud- und lokalen Maschinenclustern für Incident Response und digitale Ermittlungen.
 skylot/jadx
Kommandozeilen- und GUI-Tool zum Dekompilieren von Android-Dex- und APK-Dateien in lesbaren Java-Quellcode, mit Ressourcendekodierung, Entschleierung…
 yamato-security/hayabusa
Multithreaded-Windows-Ereignisprotokoll-Forensik-Zeitleistengenerator und Bedrohungsjagd-Tool mit vollständiger Sigma-Regelunterstützung, das…
 neo23x0/loki
IOC- und YARA-basierter Scanner zur Erkennung von Indikatoren für Kompromittierung mittels Dateinamen-Regex, YARA-Signaturen, Hash-Abgleich und…
 syvaidya/openstego
OpenStego ist eine Steganographie-Anwendung, die zwei Funktionen bietet: a) Datenverstecken: Es können beliebige Daten in einer Bilddatei versteckt…
 themittenmac/truetree
Ein Kommandozeilenwerkzeug für eine pstree-ähnliche Ausgabe auf macOS mit zusätzlichen PID-Erfassungsfähigkeiten
 guillaumemeyer/watermarks-remover
Eine Privacy-First-App, die KI-Wasserzeichen aus Inhalten entfernt, die dir gehören.
 fox-it/citrix-netscaler-triage
Forensisches Triage-Toolkit für Citrix-NetScaler-Geräte, mit einem auf Dissect basierenden IOC-Scanner für Webshells, Timestomping und verdächtige…
 werwolv/imhex
🔍 Ein Hex-Editor für Reverse Engineers, Programmierer und alle, die ihre Netzhaut schätzen, wenn sie um 3 Uhr morgens arbeiten.
 qg5casz/walletool
Extracts cryptocurrency private keys and addresses from wallet.dat files for Bitcoin and Litecoin, enabling wallet recovery and forensic analysis.
 christophe.duvernois/usb-spy
Fängt USB-Massenspeicherverkehr auf Block- und Dateiebene ab und analysiert ihn, emuliert USB-Geräte und unterstützt benutzerdefinierte Python-Stubs…








