
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen

 cerbos/cerbos
Autorisierungs-Engine für kontextbezogene Zugriffskontrolle mit YAML-Richtlinien, RBAC/ABAC-Unterstützung, Check/Plan-APIs und GitOps-freundlicher…
 anthropics/oss-scanner
Dienst, der registrierte Open-Source-Repositories in isolierten Offline-VMs baut und sie auf Sicherheitslücken scannt, wobei Ergebnisse per E-Mail…
 google/osv.dev
Open-Source-Schwachstellendatenbank und Triage-Dienst.
 99designs/aws-vault
Ein Tresor zum sicheren Speichern und Abrufen von AWS-Anmeldedaten in Entwicklungsumgebungen
 deepfence/threatmapper
Open-Source-Cloud-Native-Anwendungsschutzplattform (CNAPP)
 stackrox/kube-linter
KubeLinter ist ein statisches Analysewerkzeug, das Kubernetes-YAML-Dateien und Helm-Charts prüft, um sicherzustellen, dass die darin dargestellten…
 yandex/gixy
Statischer Analysator für Nginx-Konfigurationen
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 zerobootdev/zeroboot
Sub-Millisekunden-VM-Sandboxen für KI-Agenten mittels Copy-on-Write-Forking
 microsoft/applicationinspector
Ein Quellcode-Analysewerkzeug, das entwickelt wurde, um interessante Merkmale und andere Eigenschaften sichtbar zu machen und die Frage 'Was ist im…
 fairwindsops/polaris
Validierung von Best Practices in Ihren Kubernetes-Clustern
 open-policy-agent/conftest
Schreibe Tests gegen strukturierte Konfigurationsdaten mithilfe der Open Policy Agent Rego-Abfragesprache.
 microsoft/whatthehack
Eine Sammlung von herausforderungsbasierten Hack-a-thons mit Studentenleitfaden, Coach-Leitfaden, Vorlesungspräsentationen,…
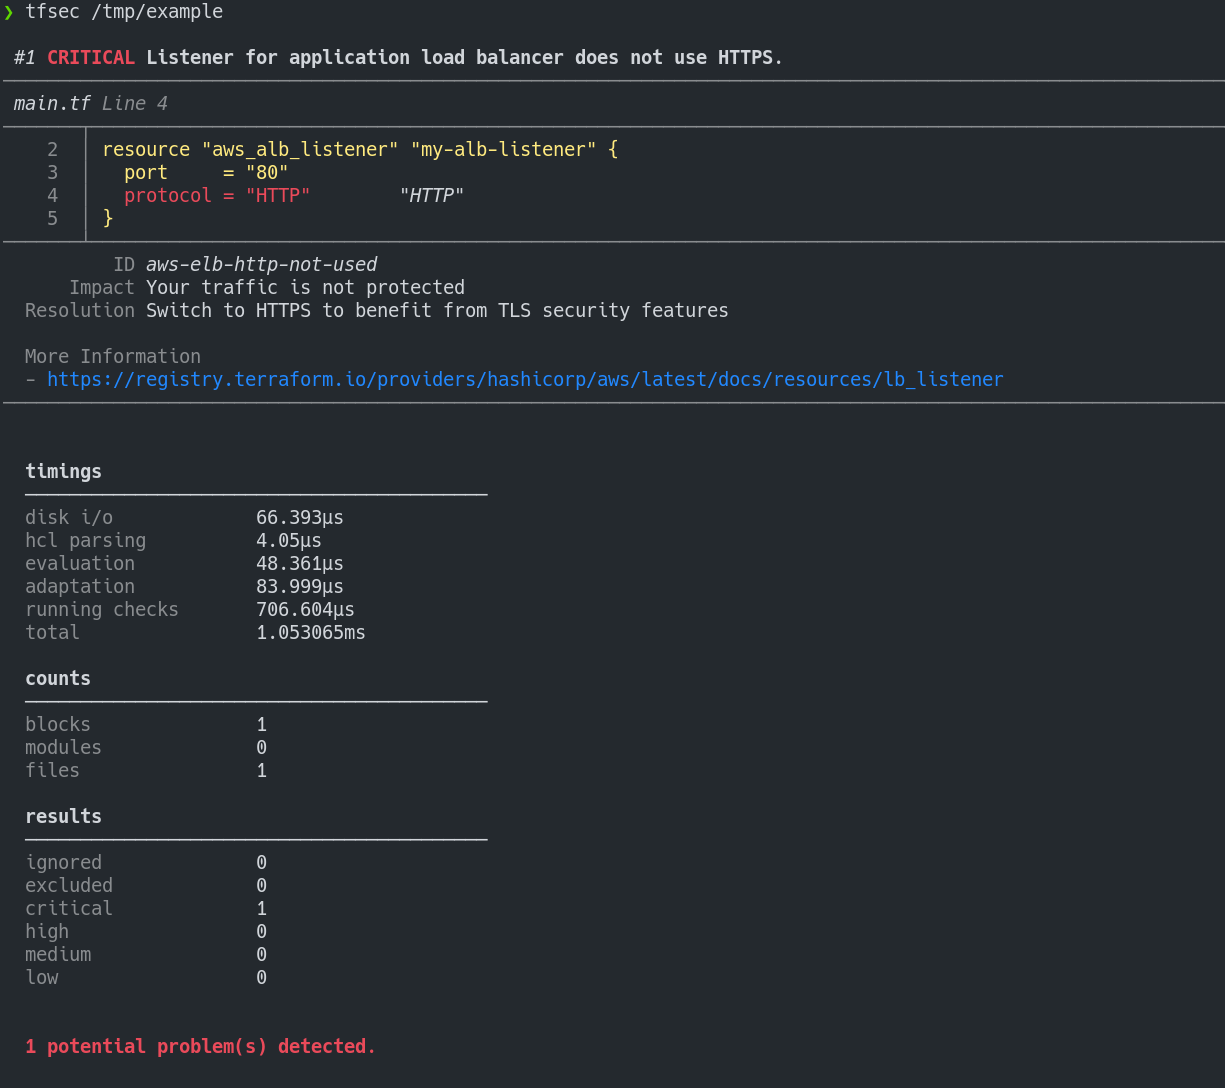 aquasecurity/tfsec
Tfsec ist jetzt Teil von Trivy
 ajinabraham/nodejsscan
nodejsscan ist ein statischer Sicherheitscode-Scanner für Node.js-Anwendungen.
 owasp/devsecopsguideline
Die OWASP-DevSecOps-Richtlinie kann uns helfen, Sicherheit als Teil der Entwicklungspipeline zu verankern.
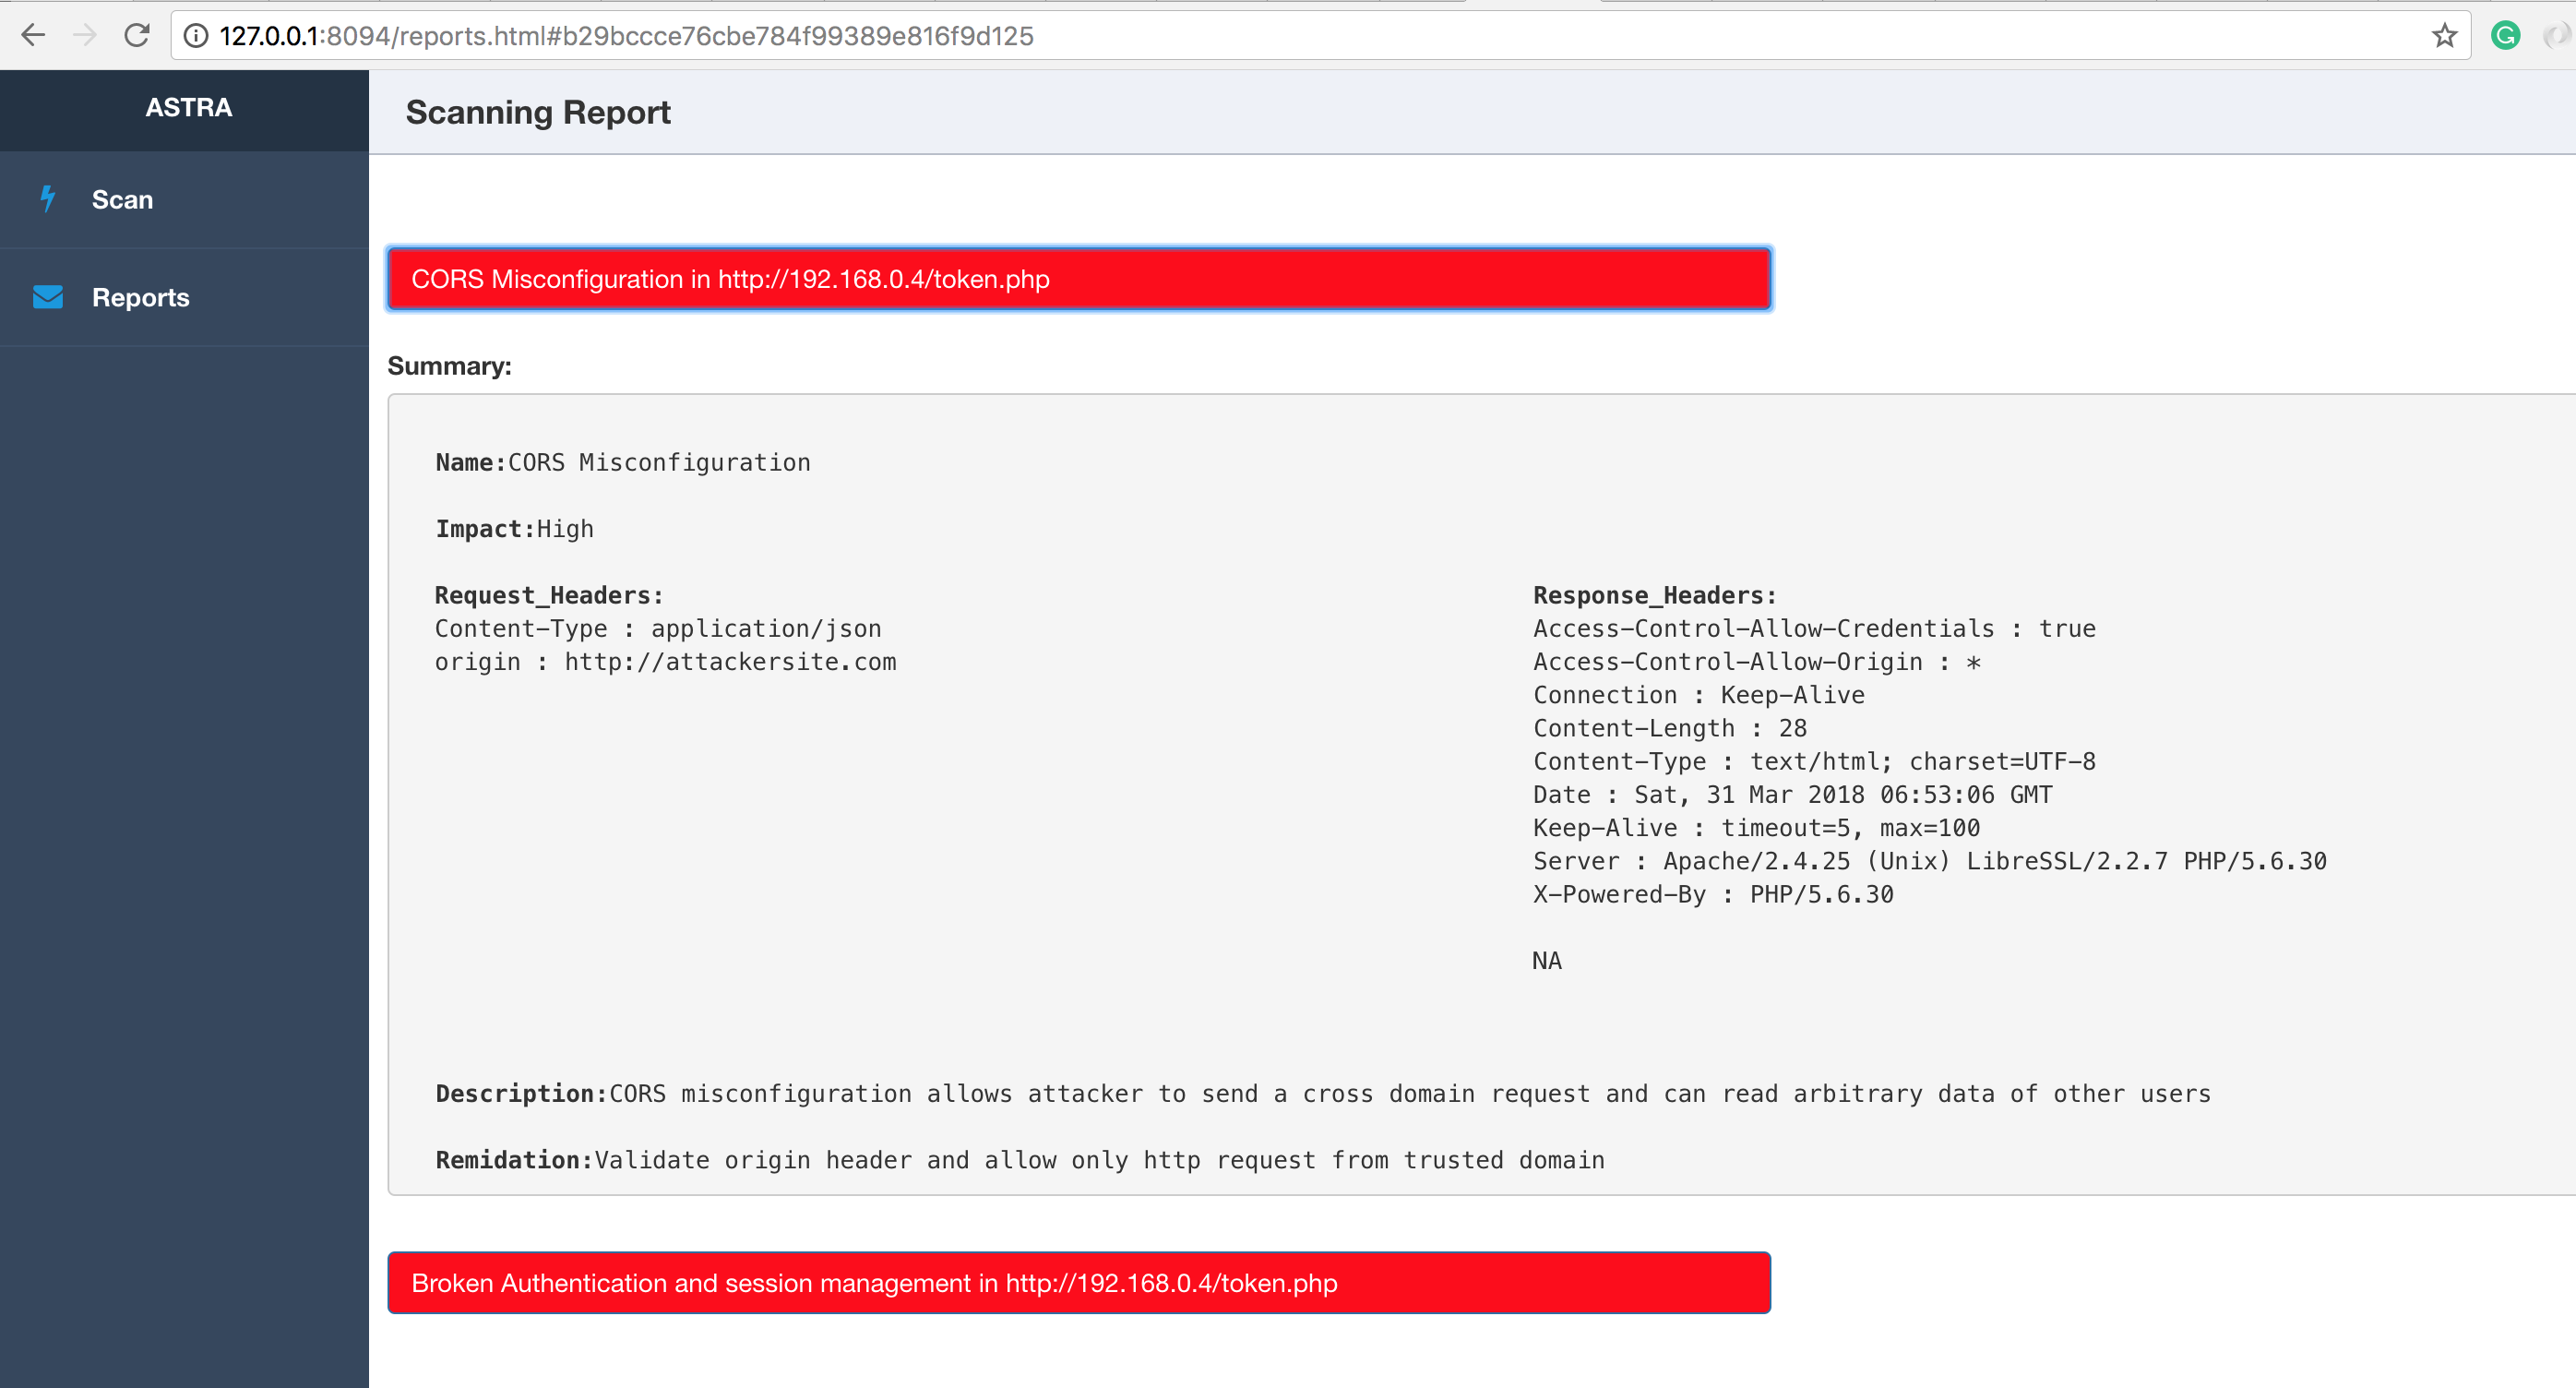 flipkart-incubator/astra
Automatisierte Sicherheitstests für REST API's








