
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Einfaches Ansible Playbook zur Abschwächung von CopyFail (CVE-2026-31431) und DirtyFrag (CVE-2026-43284) Schwachstellen.
 xiaoqimikko/async-http-client-check
Selbstgehosteter KI-Arbeitsbereich mit Agenten, Skills und Tools (Gmail, Kalender), der vollständig mit deinen eigenen Provider-API-Schlüsseln (BYOK)…
 vulnz/sast
Kostenlose Offline-SAST-Engine für CI/CD: AST- und dateiübergreifende Taint-Analyse, Secret-Erkennung mit Live-Validierung, SCA/CVE,…
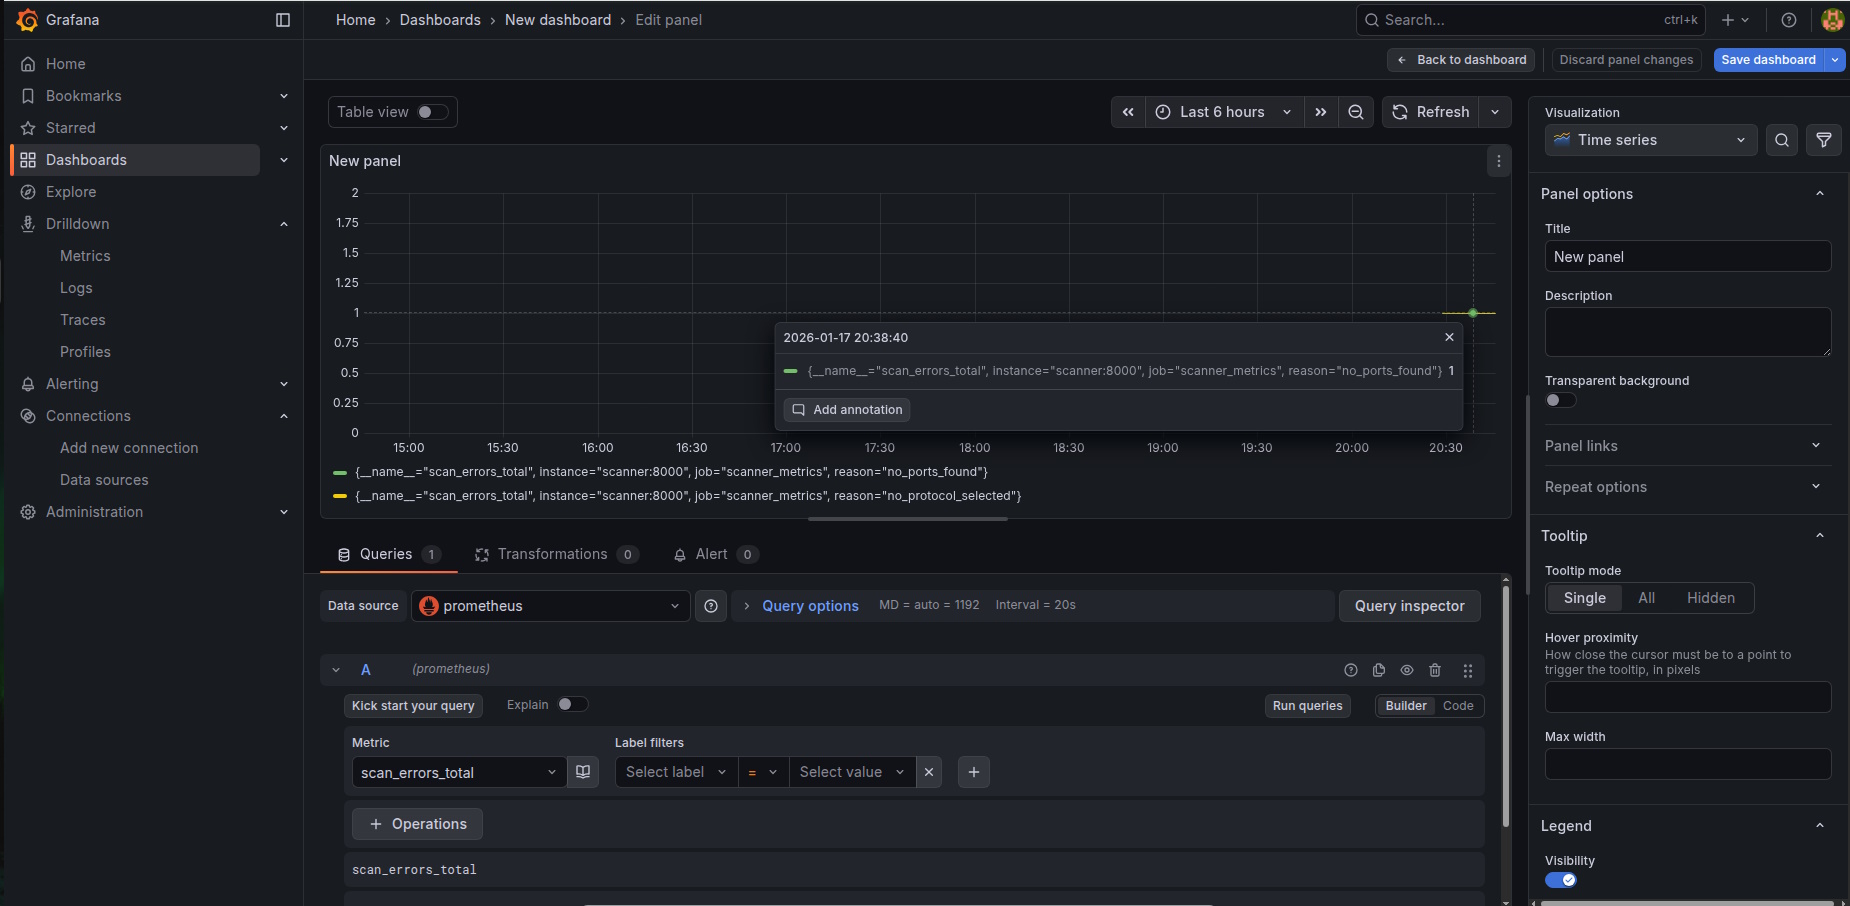 znakar/sharktooth
Port Scanner mit Docker & Prometheus + Grafana Integration. Ein Tool für das Netzwerk-Auditing mit Multithreading-Unterstützung und…
 imlzw/kubernetes-1.12.3-all-auto-install
Persönlich zusammengestellte vollautomatische Schnellinstallations- und Bereitstellungsdatei für den Master-Knoten von Centos7.x + Kubernetes-1.12.3…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) mit Keycloak OAuth2-Authentifizierung unter Verwendung von Strimzi – umgeht die URL-Allowlist-Einschränkung von…
 golab-arch/synaptic-sentinel
Der Vibe-Coding-Sicherheitswächter. Apache-2.0 agentisches Sicherheits-Toolkit für KI-gestützte Projekte: 5 deterministische Scouts + LLM Brain Layer…
 jricramc/aigate
AI Prompt Secret Scanner: lokaler Proxy und Claude Code Hook, der Geheimnisse blockiert, bevor sie KI-APIs erreichen.
 clickswave/limeyard
Absichtlich verwundbares Docker-Lab mit einem routbaren DNS-Bestand und maschinenlesbaren Antwortschlüsseln pro Ziel, das die Präzision, Trefferquote…
 renich/pyrite
Hardwaregebundene & Cloud-gesteuerte Binärausführung, kryptografische Herkunft und manipulationssichere Umschlagversiegelung für Crystal.
 dbzoo/log4j_scanner
Dateisystem-Scanner für Log4Shell (CVE-2021-44228) und verwandte CVEs. Erkennt anfällige JAR-Dateien über Hash-Abgleich und Klassenpräsenz. Läuft…
 leonlai-tw/php-eol-cve-2026-109618-109619
Inoffizielle Patches für PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) auf EOL-Plattformen: PHP 7.3 auf CentOS/RHEL 7 (Remi), PHP 5.4 auf…
 haydenjames/dirty-frag-check
Nur-Lese-Prüfer für CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) Linux-Kernel-Local-Root-Schwachstellen
 hristiy4n/bom-view
Statische Webanwendung zur Anzeige von SBOMs und zur Durchführung von bedarfsorientierten Sicherheits-Scans mit osv.dev. Einfach auf GitHub/GitLab…
 lucab85/ansible-role-log4shell
Ansible playbook zur Überprüfung von Ziel-Linux-Hosts unter Verwendung des offiziellen Red Hat Log4j detector script RHSB-2021-009 für Log4Shell…
 appomni-labs/heisenberg-ssc-gha
GitHub Action für Heisenberg SSC
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Simulierte Ausnutzung und Eindämmung von CVE-2025-54918 (Windows-NTLM-Schwachstelle). Enthält Erkennungsskripte, Ansible-Patching und CI/CD-Härtung.…
 zihxs/check-react-rce-cve-2025-55182
Sicherheitsscanner zur Erkennung von Schwachstellen CVE-2025-55182 und CVE-2025-66478 in React Server Components (RSC)-Projekten








