
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
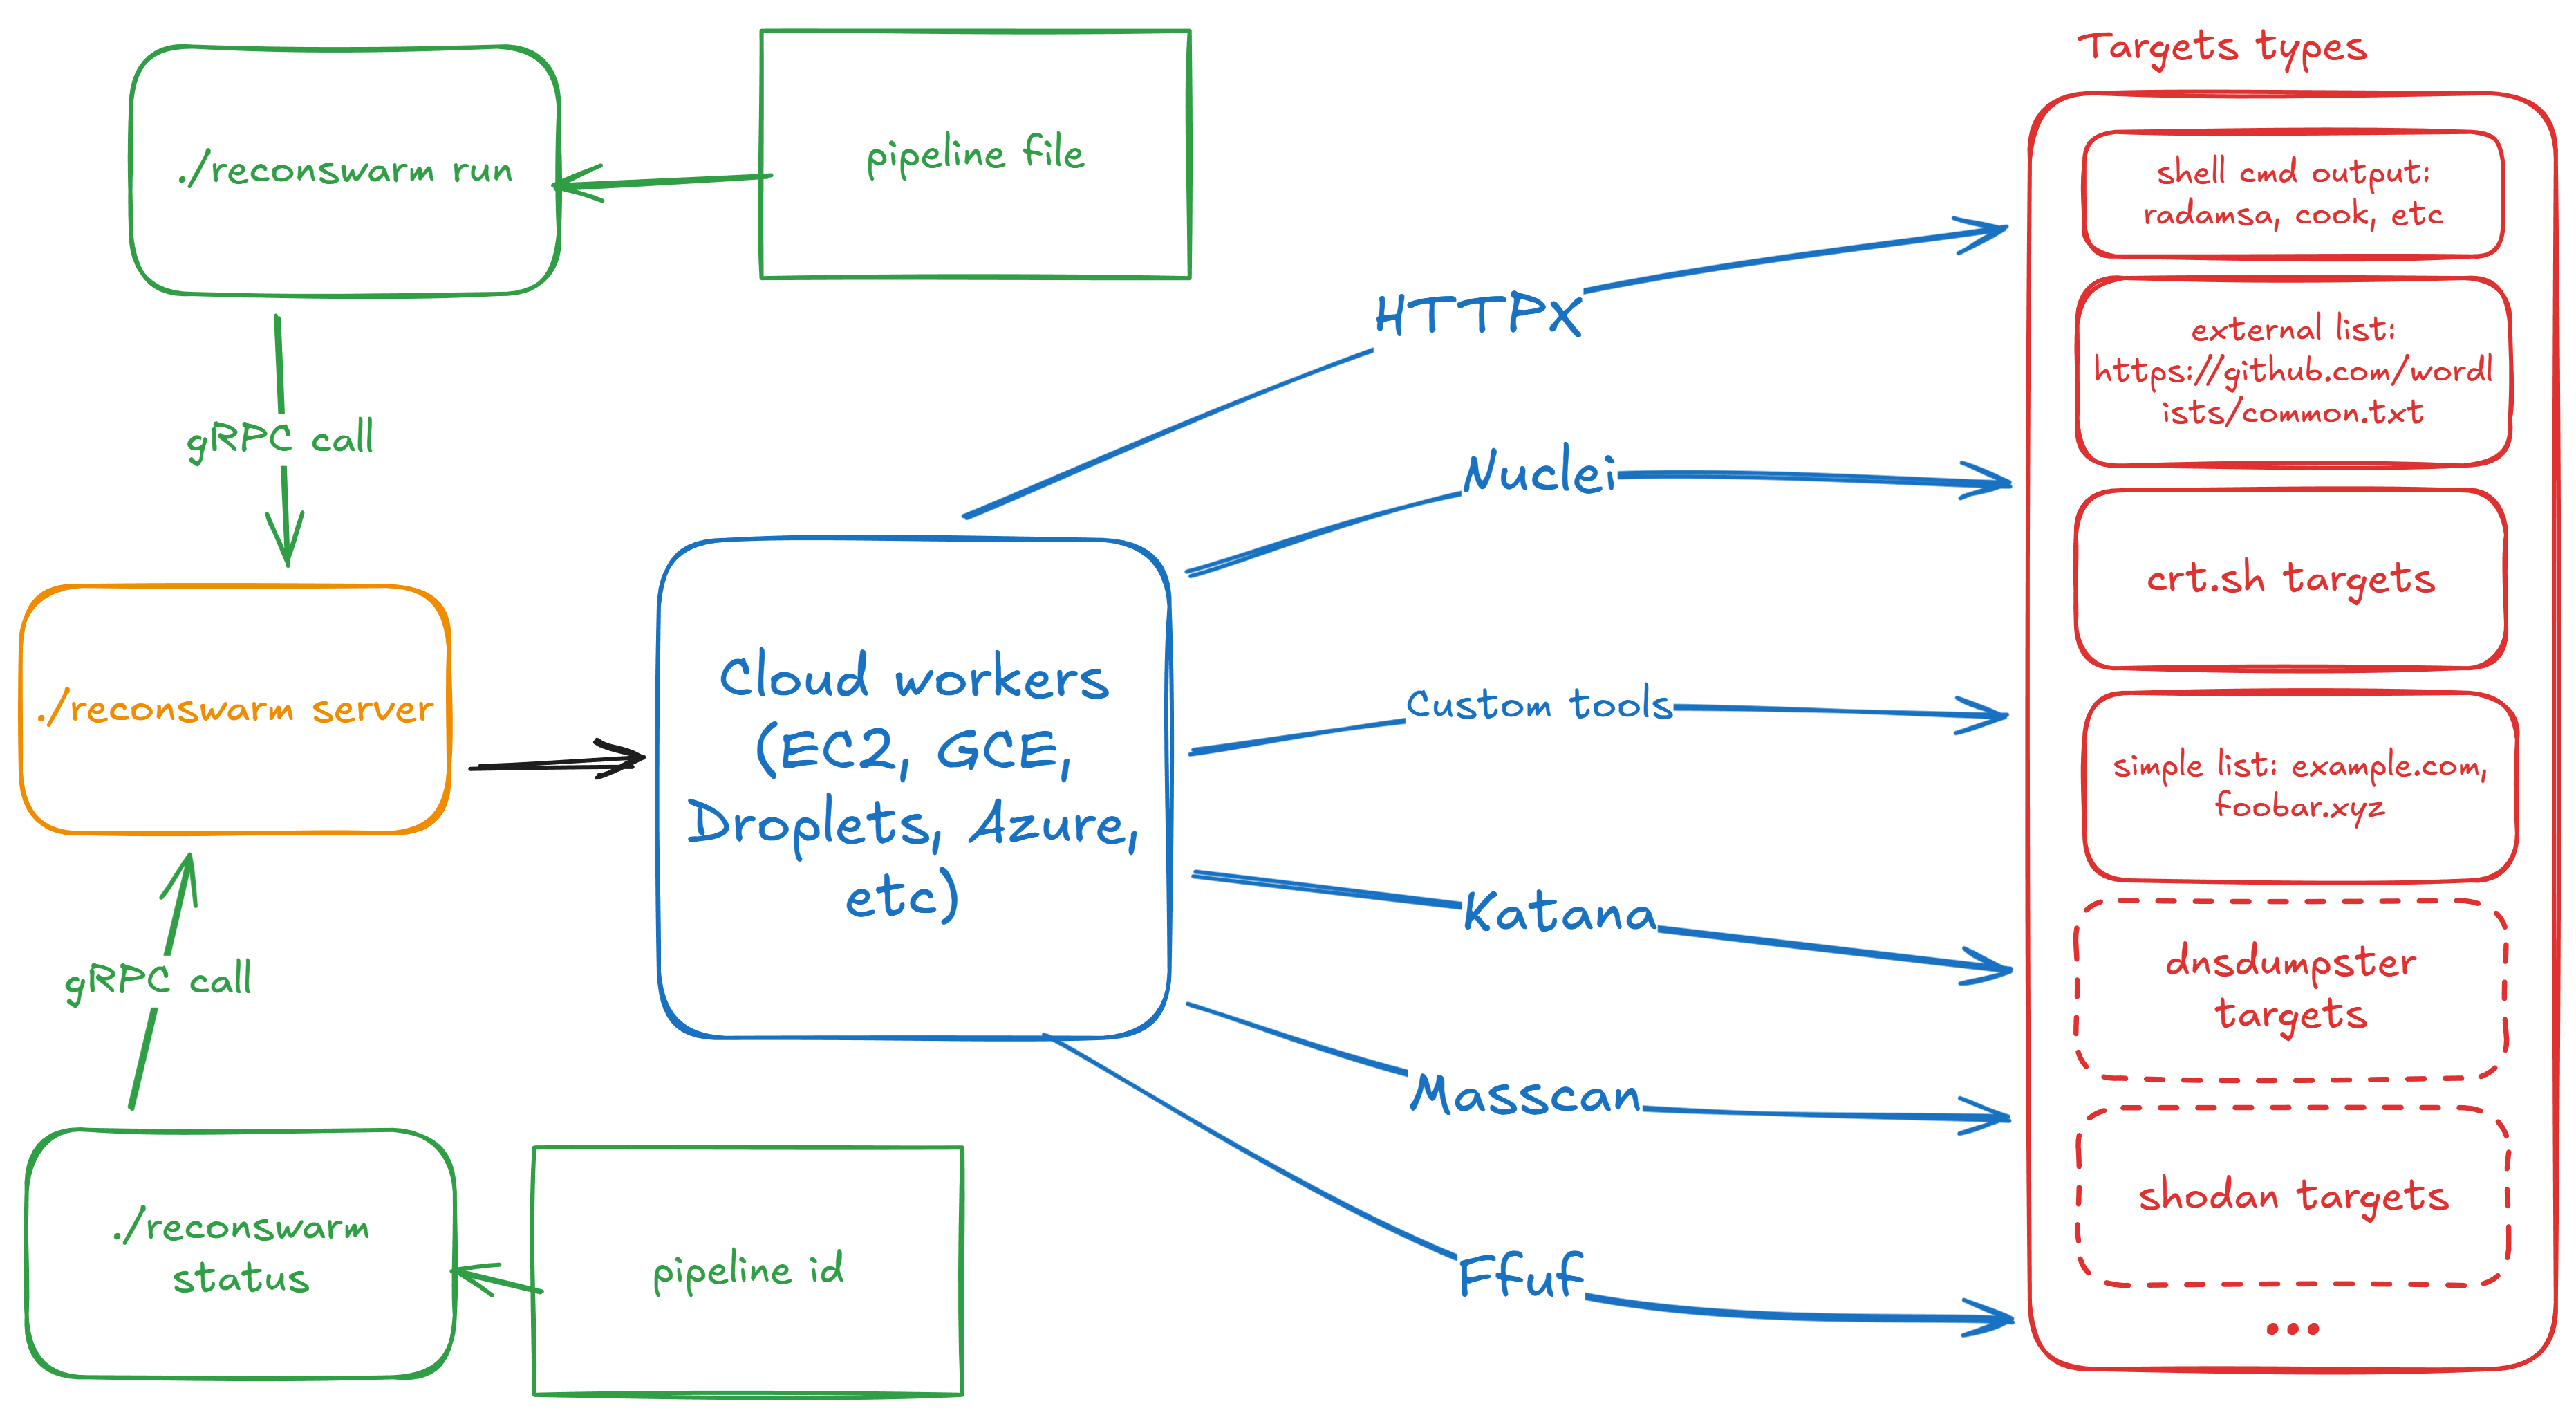
 renatus-cartesius/reconswarm
Erweitern Sie Ihr Recon mit Cloud-Power
 aquasecurity/trivy-plugin-attest
SBOM-Attestation veröffentlichen
 iulianvostrut/contexthound
Statische Analyse-CLI, die Codebasen auf LLM-Prompt-Injection, Datenextraktion, Jailbreak und unsichere Agenten-/Tool-Schwachstellen scannt. Läuft…
 codesource/copyfail-check
Archiviert, verschoben nach codesource/cve-check. Shell-Skript zur Erkennung der Exposition gegenüber CVE-2026-31431 (Copy Fail) und entsprechender…
 nu0l/nginx-rift
CVE-2026-42945 NGINX-Scanner- und Verifizierungstool für Heap-Überlauf-Schwachstellen
 xiaoqimikko/spring-cvss-check
Scans Java-Artefakte und Quellcode auf Spring/Tomcat-CVEs, vergleicht CVSS-Scores von Herstellern mit denen der NVD, verifiziert…
 heroku/heroku-cve-2013-0269
Überprüfen Sie alle Ihre Heroku-Apps auf anfällige Versionen des JSON gem.

 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 moderneinc/rewrite-cve-2026-22732
OpenRewrite-Rezept, das die Unterdrückung von Spring-Security-Headern erkennt und behebt (CVE-2026-22732), indem es die missbräuchliche Verwendung…
 squid-protocol1/gitgalaxy
AST-freie heuristische Wissensgraph-Engine für tiefgreifende Repository-Intelligenz und Zero-Trust-Sicherheitsscans. Integriert als…
 knqyf263/go-mal-pkgs
Ein Sicherheitstool zur Erkennung bösartiger Go-Pakete, das Prüfsummen in go.sum gegen den ursprünglichen Quellcode verifiziert.
 g0dse11/detecttrace
Open-Source-Tool für Detection Engineering, das Sicherheitsdetektionen durchgängig nachverfolgt und die erste fehlschlagende Stufe identifiziert.
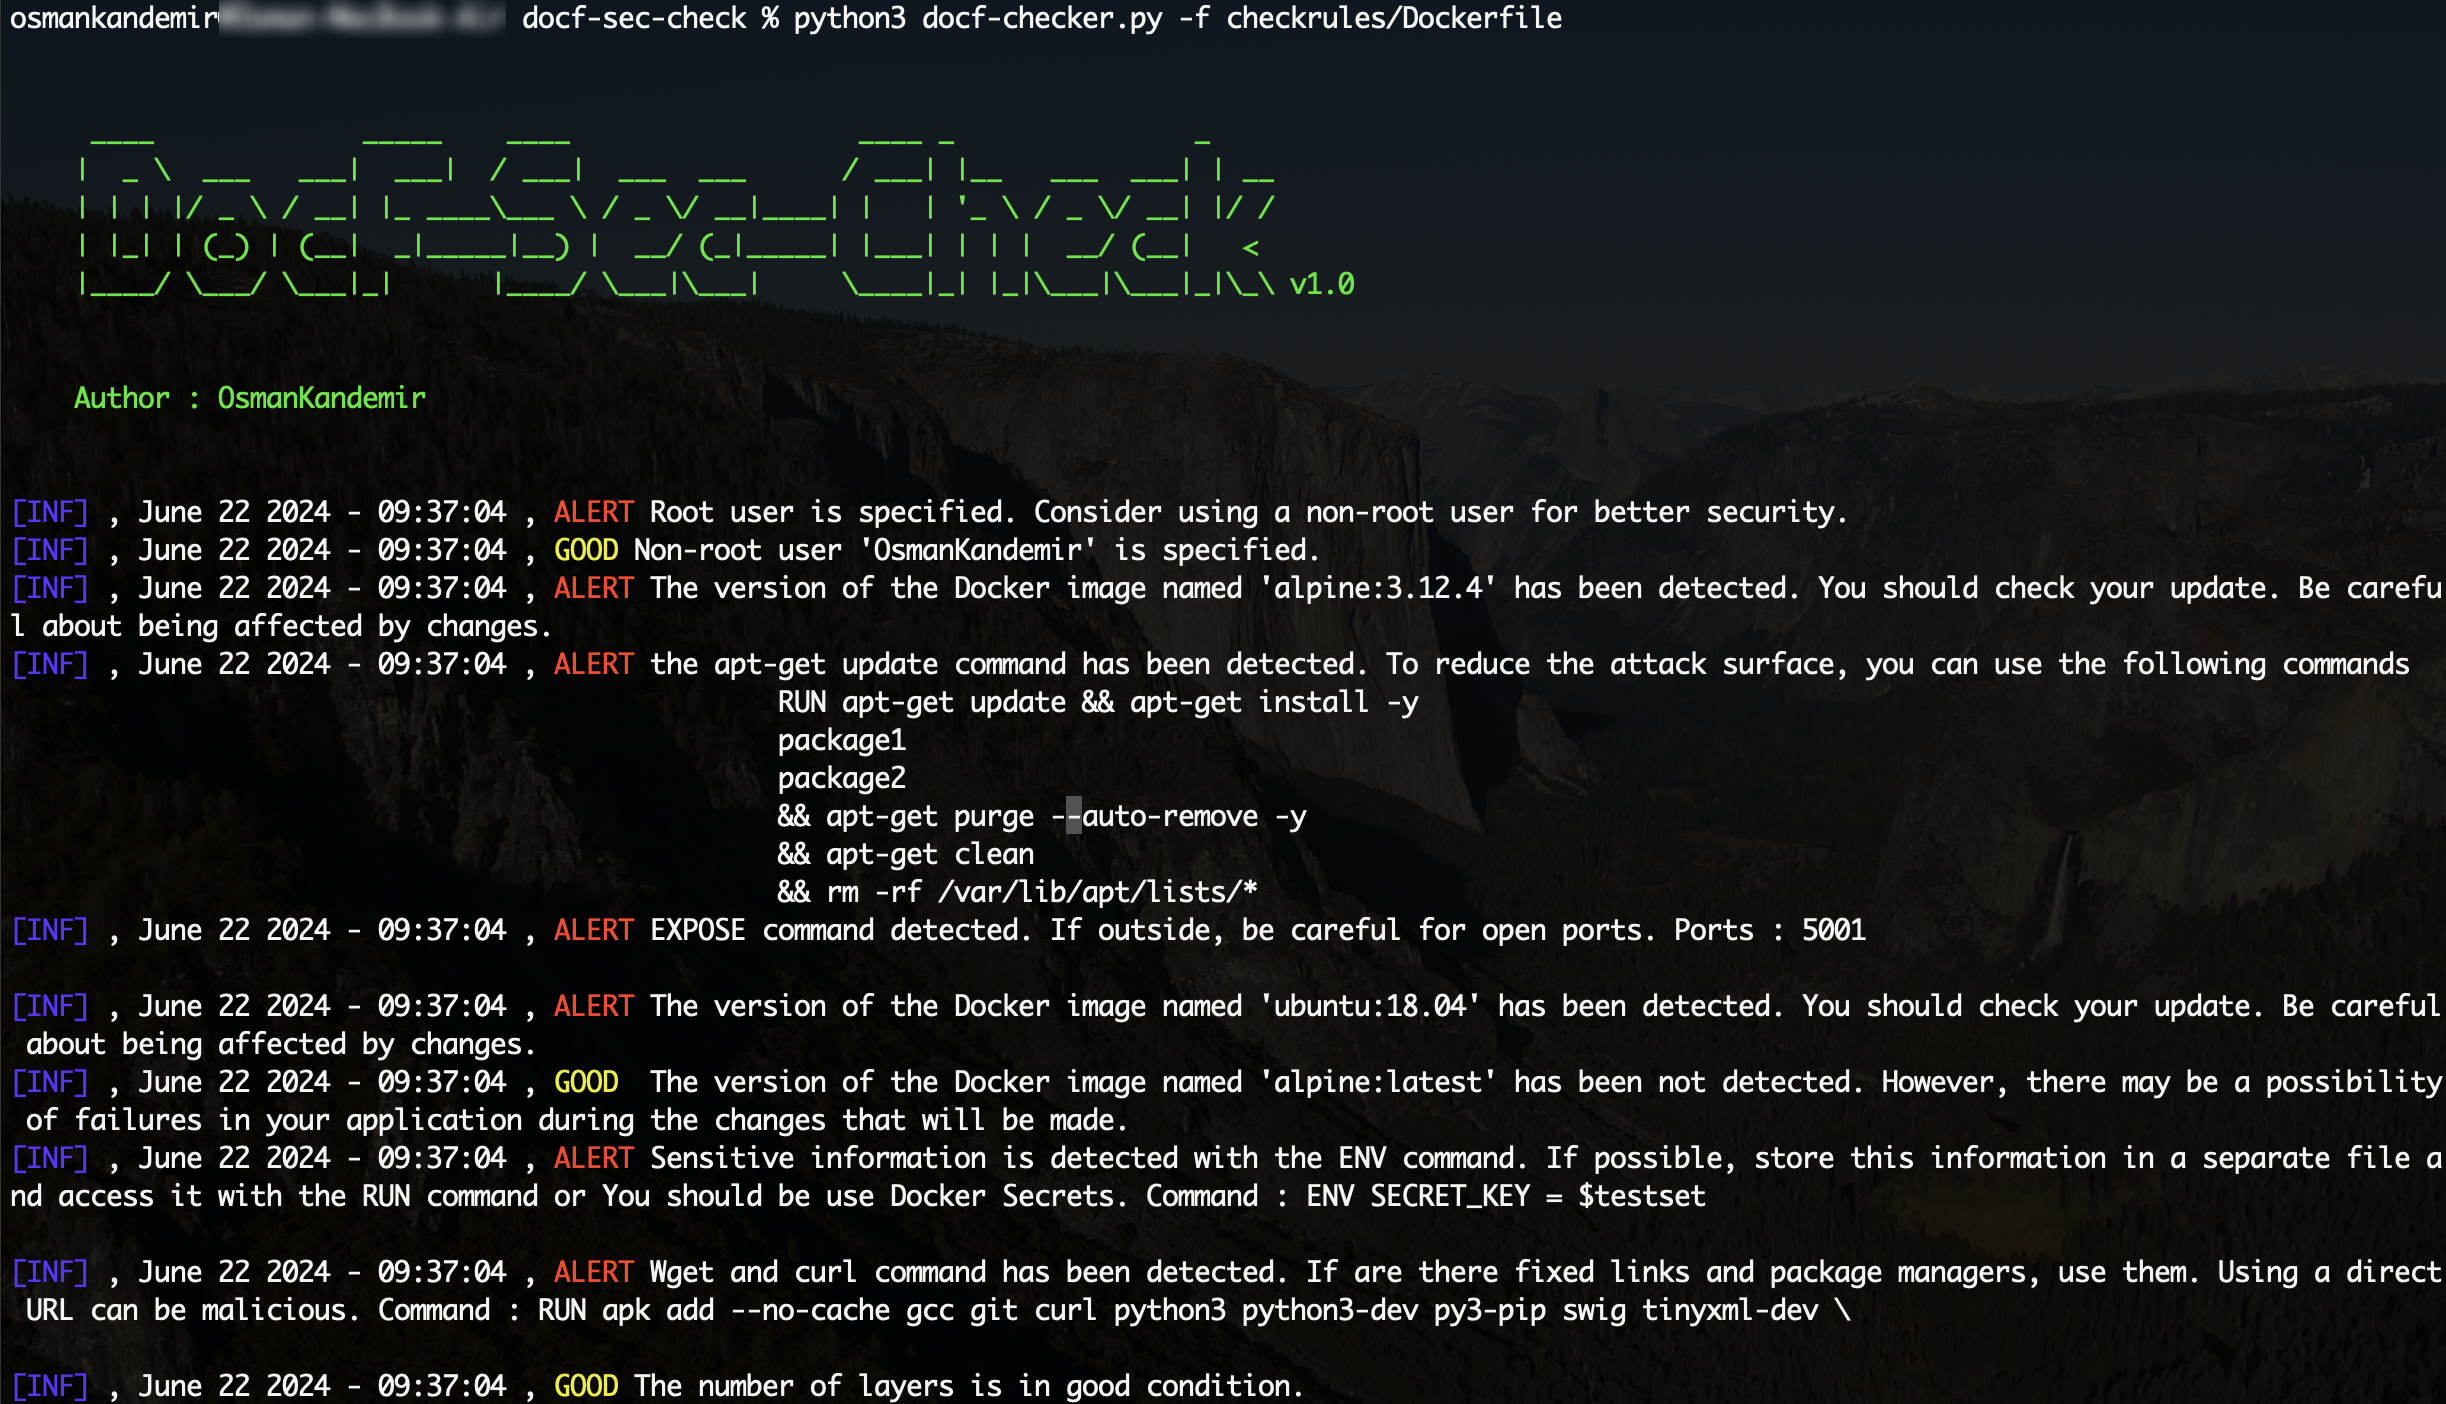 osmankandemir/docf-sec-check
Statisches Analysetool, das Dockerfiles auf unsichere Befehle und Konfigurationsprobleme scannt und umsetzbare Sicherheitshinweise zur Härtung von…
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 aquasecurity/trivy-module-wordpress
Trivy-Beispielmodul für WordPress
 d0rb/shellscope
Defensiver Expositionsprüfer für Plex2Shell und php2shell — finde deine eigenen, bevor sie dich finden.
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
Dieses Tool erstellt einen benutzerdefinierten Signatursatz auf dem F5 WAF und wendet ihn auf Richtlinien im Sperrmodus an.
 williavs/nextjs-security-update
Aktualisieren Sie alle Ihre Next.js-Apps stapelweise auf gepatchte Versionen – wehren Sie sich gegen CVE-2025-55183/55184/67779








