
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 qarait/ephemera
Zero-Trust SSH CA
 teycir/apihunter
Async-API-Sicherheitsscanner in Rust für CORS, CSP, GraphQL, JWT, OpenAPI und aktive API-Posture-Checks.
 otsmane-ahmed/ci-supplychain-guard
Statisches Analysewerkzeug, das bösartige Abhängigkeiten in CI/CD-Pipelines mittels Musterabgleich und AST-Analyse erkennt, mit einem…
 fran314/secrets-manager-rs
Ein Kommandozeilenwerkzeug zum sicheren Sichern, Wiederherstellen und Verifizieren von Secrets mithilfe interoperabler Standards wie…
 coinbase/salus
Wir möchten alle Mitwirkenden bitten, seit der Wartung am 21. September einen *neuen Klon* dieses Repositorys zu erstellen.
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Erkennungsskript für CVE-2026-31431 (Copy Fail), das Kernel-Version, Patch-Vorhandensein, Kernel-Konfigurationen, AF_ALG-Socket-Verfügbarkeit,…
 nightwatchcybersecurity/airflowscan
Checkliste und Werkzeuge zur Erhöhung der Sicherheit von Apache Airflow
 nationwide-group-oss/cryptoptic
CodeQL-basierter Scanner, der kryptografische Funktionsaufrufe in Repositories und GitHub-Organisationen inventarisiert und eine Cryptographic Bill…
 owasp/appsec-agent
Ein TypeScript-Paket, das KI-gestützte Agenten für Aufgaben der Anwendungssicherheit (AppSec) bereitstellt, aufbauend auf den führenden Modellen.
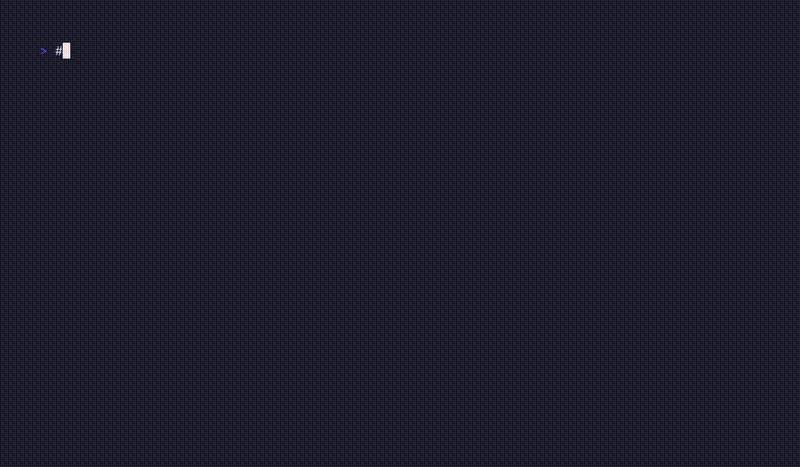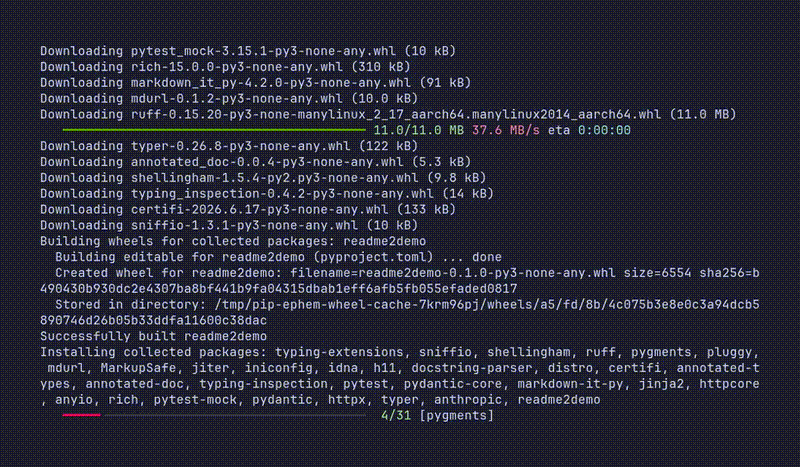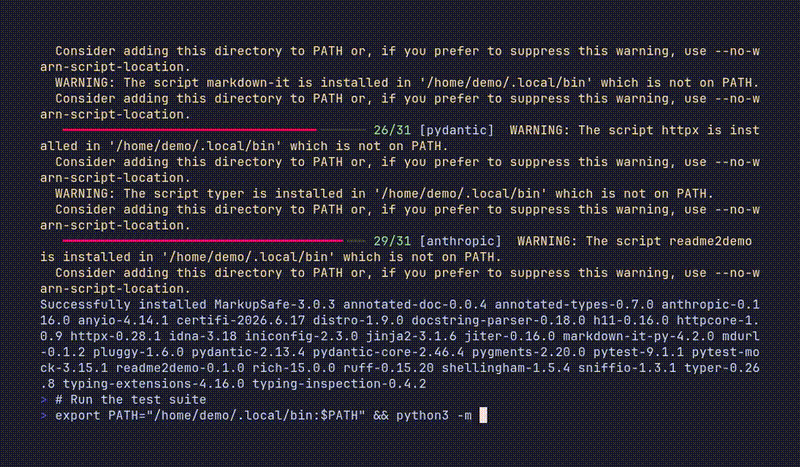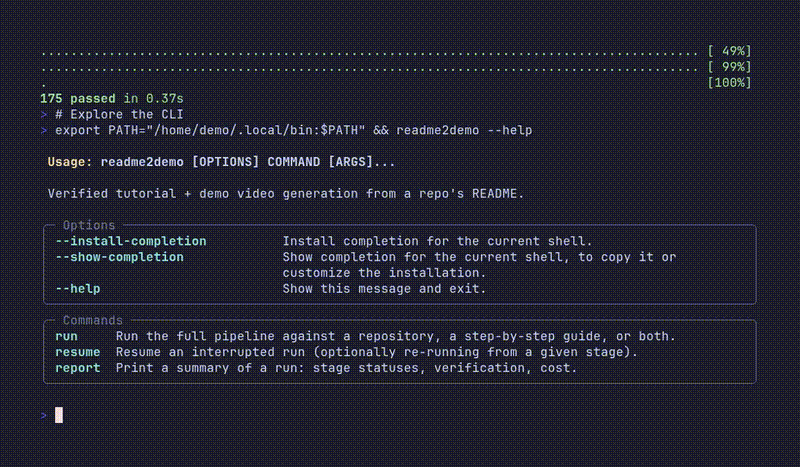 alphacrack/readme2demo
Verifizierte Tutorials und Demovideos aus Ihrer README. Ein KI-Agent führt sie in einer gehärteten Docker-Sandbox aus und spielt sie in einem…
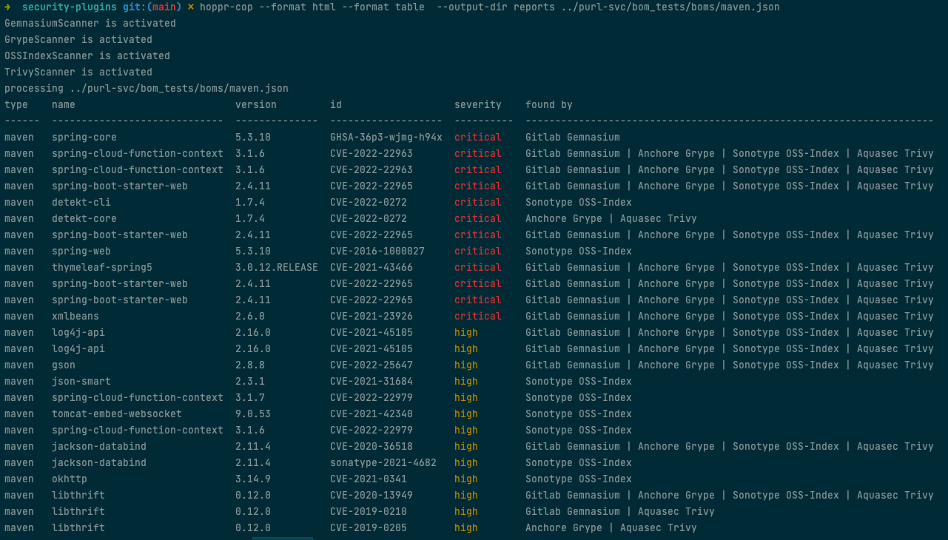
 hoppr/hoppr-cop
Aggregiert Schwachstellendaten aus mehreren Datenbanken in CycloneDX-SBOMs und generiert deduplizierte VEX-, HTML- und GitLab-kompatible Berichte für…
 aquasecurity/trivy-plugin-kubectl
Ein Trivy-Plugin, das die Images einer Kubernetes-Ressource scannt.
 noah4ever/sshconfig-lint
Regelbasierter Linter für OpenSSH-Client-Konfigurationsdateien, der doppelte Hosts, fehlende Identitätsdateien, schwache Algorithmen, Probleme mit…
 ustayready/outpost
AWS-Test- und Berichtsverwaltungstool
 zappaboy/vuln-scanner
Schwachstellenbewertungs-Scanner mit Berichtserstellung
 helixar-ai/mcp-security-checklist
MCP wird rasant eingeführt. Sicherheitsleitfäden hinken hinterher. Diese Checkliste bietet Sicherheitsingenieuren, Plattformteams und technischen…
 rapticore/orenpmguard
Abwehr des Shai-Hulud-Lieferkettenangriffs
 ecomtech-oss/pisc
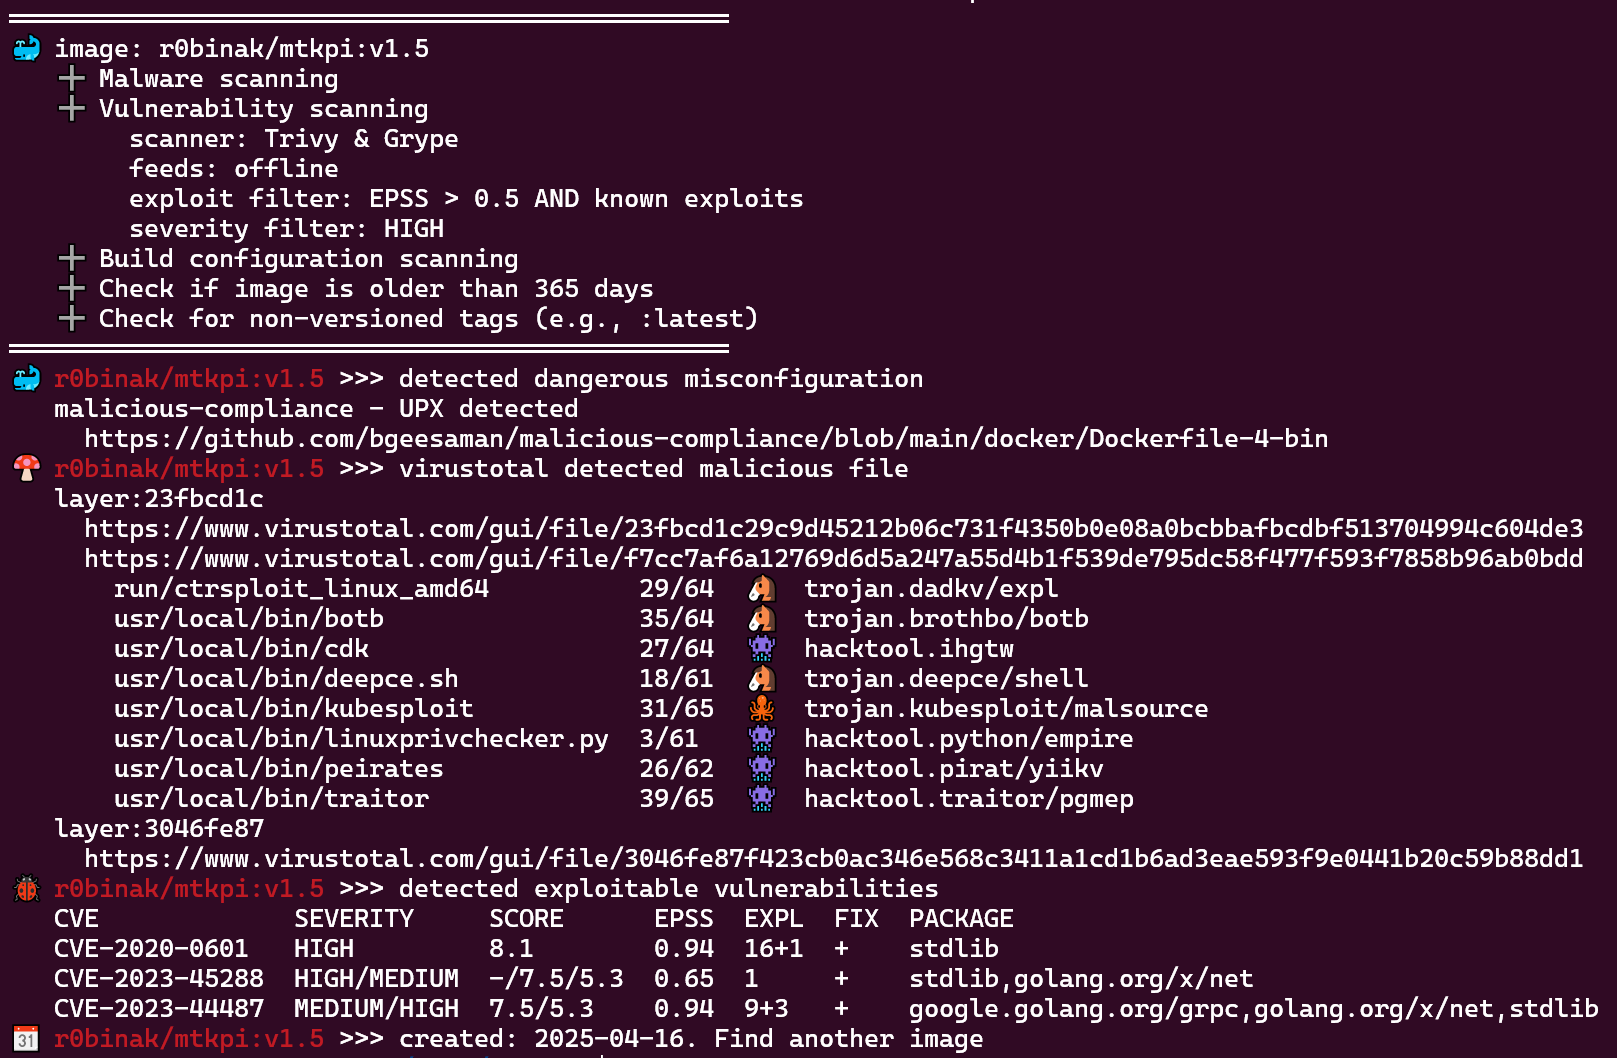
Öffentlicher OCI-Image (Docker-Image) Sicherheitschecker








