
 #1
Debugging-Tools speziell zur Analyse des Malware-Ausführungsflusses und zur Identifizierung von Schwachstellen.
Kitploit empfohlen
 invictus1306/functrace
Ein Funktions-Tracer
 utkonos/lst2x64dbg
Extrahiere Labels aus IDA-, Ghidra-, Binary Ninja- und Relyze-Dateien und exportiere die x64dbg-Datenbank. Inklusive der radare2-Hauptadresse.
 rew-sploit/rew-sploit
Emulieren und analysieren Sie MSF- und *andere* Angriffe
 malwaretech/fsthook
Eine Bibliothek zum Abfangen nativer Funktionen durch Hooking von KiFastSystemCall.
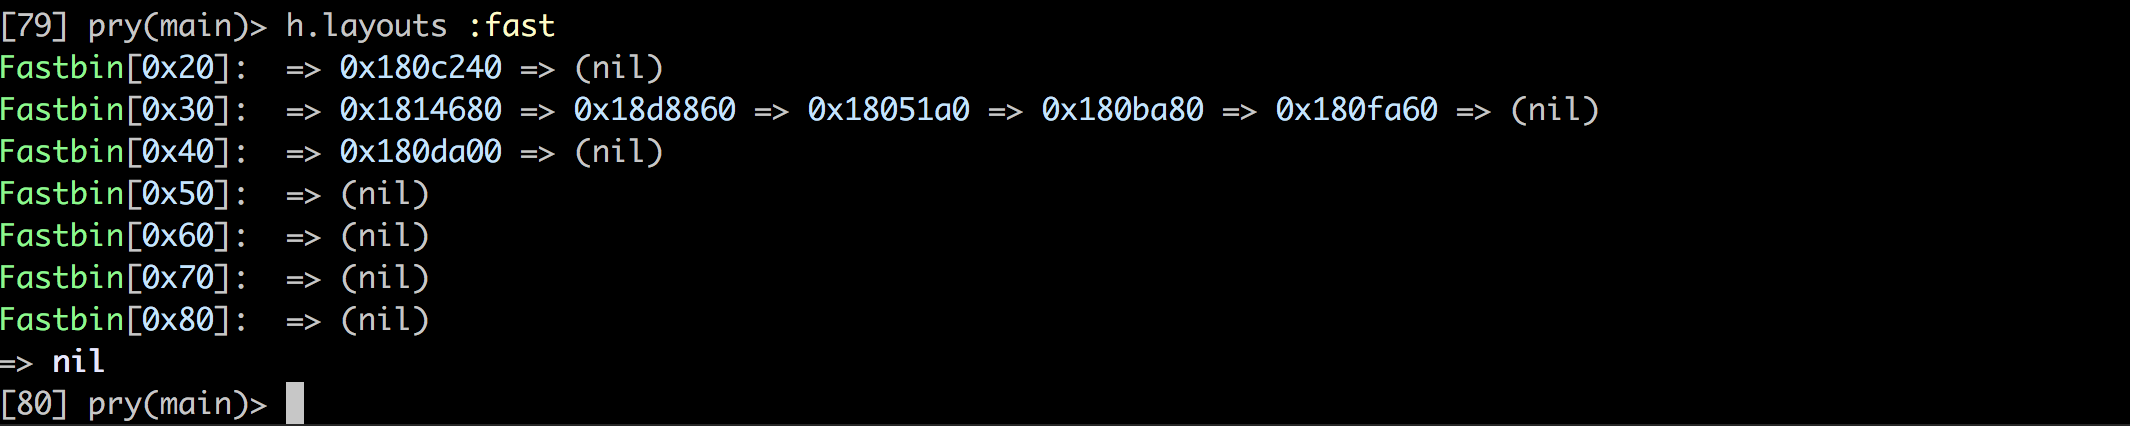 david942j/heapinfo
Eine interaktive Speicherinformation für pwning / exploiting
 enkomio/thematrix
Ein PE-Loader und Windows-API-Tracer. Nützlich in der Malware-Analyse.
 yeet-src/usbsnoop
Live, systemweiter USB-Transfer-Sniffer in eBPF — dekodiert USB-Datenverkehr inline (Control-SETUP, SCSI, HID) über zwei universelle URB-Hooks. Kein…
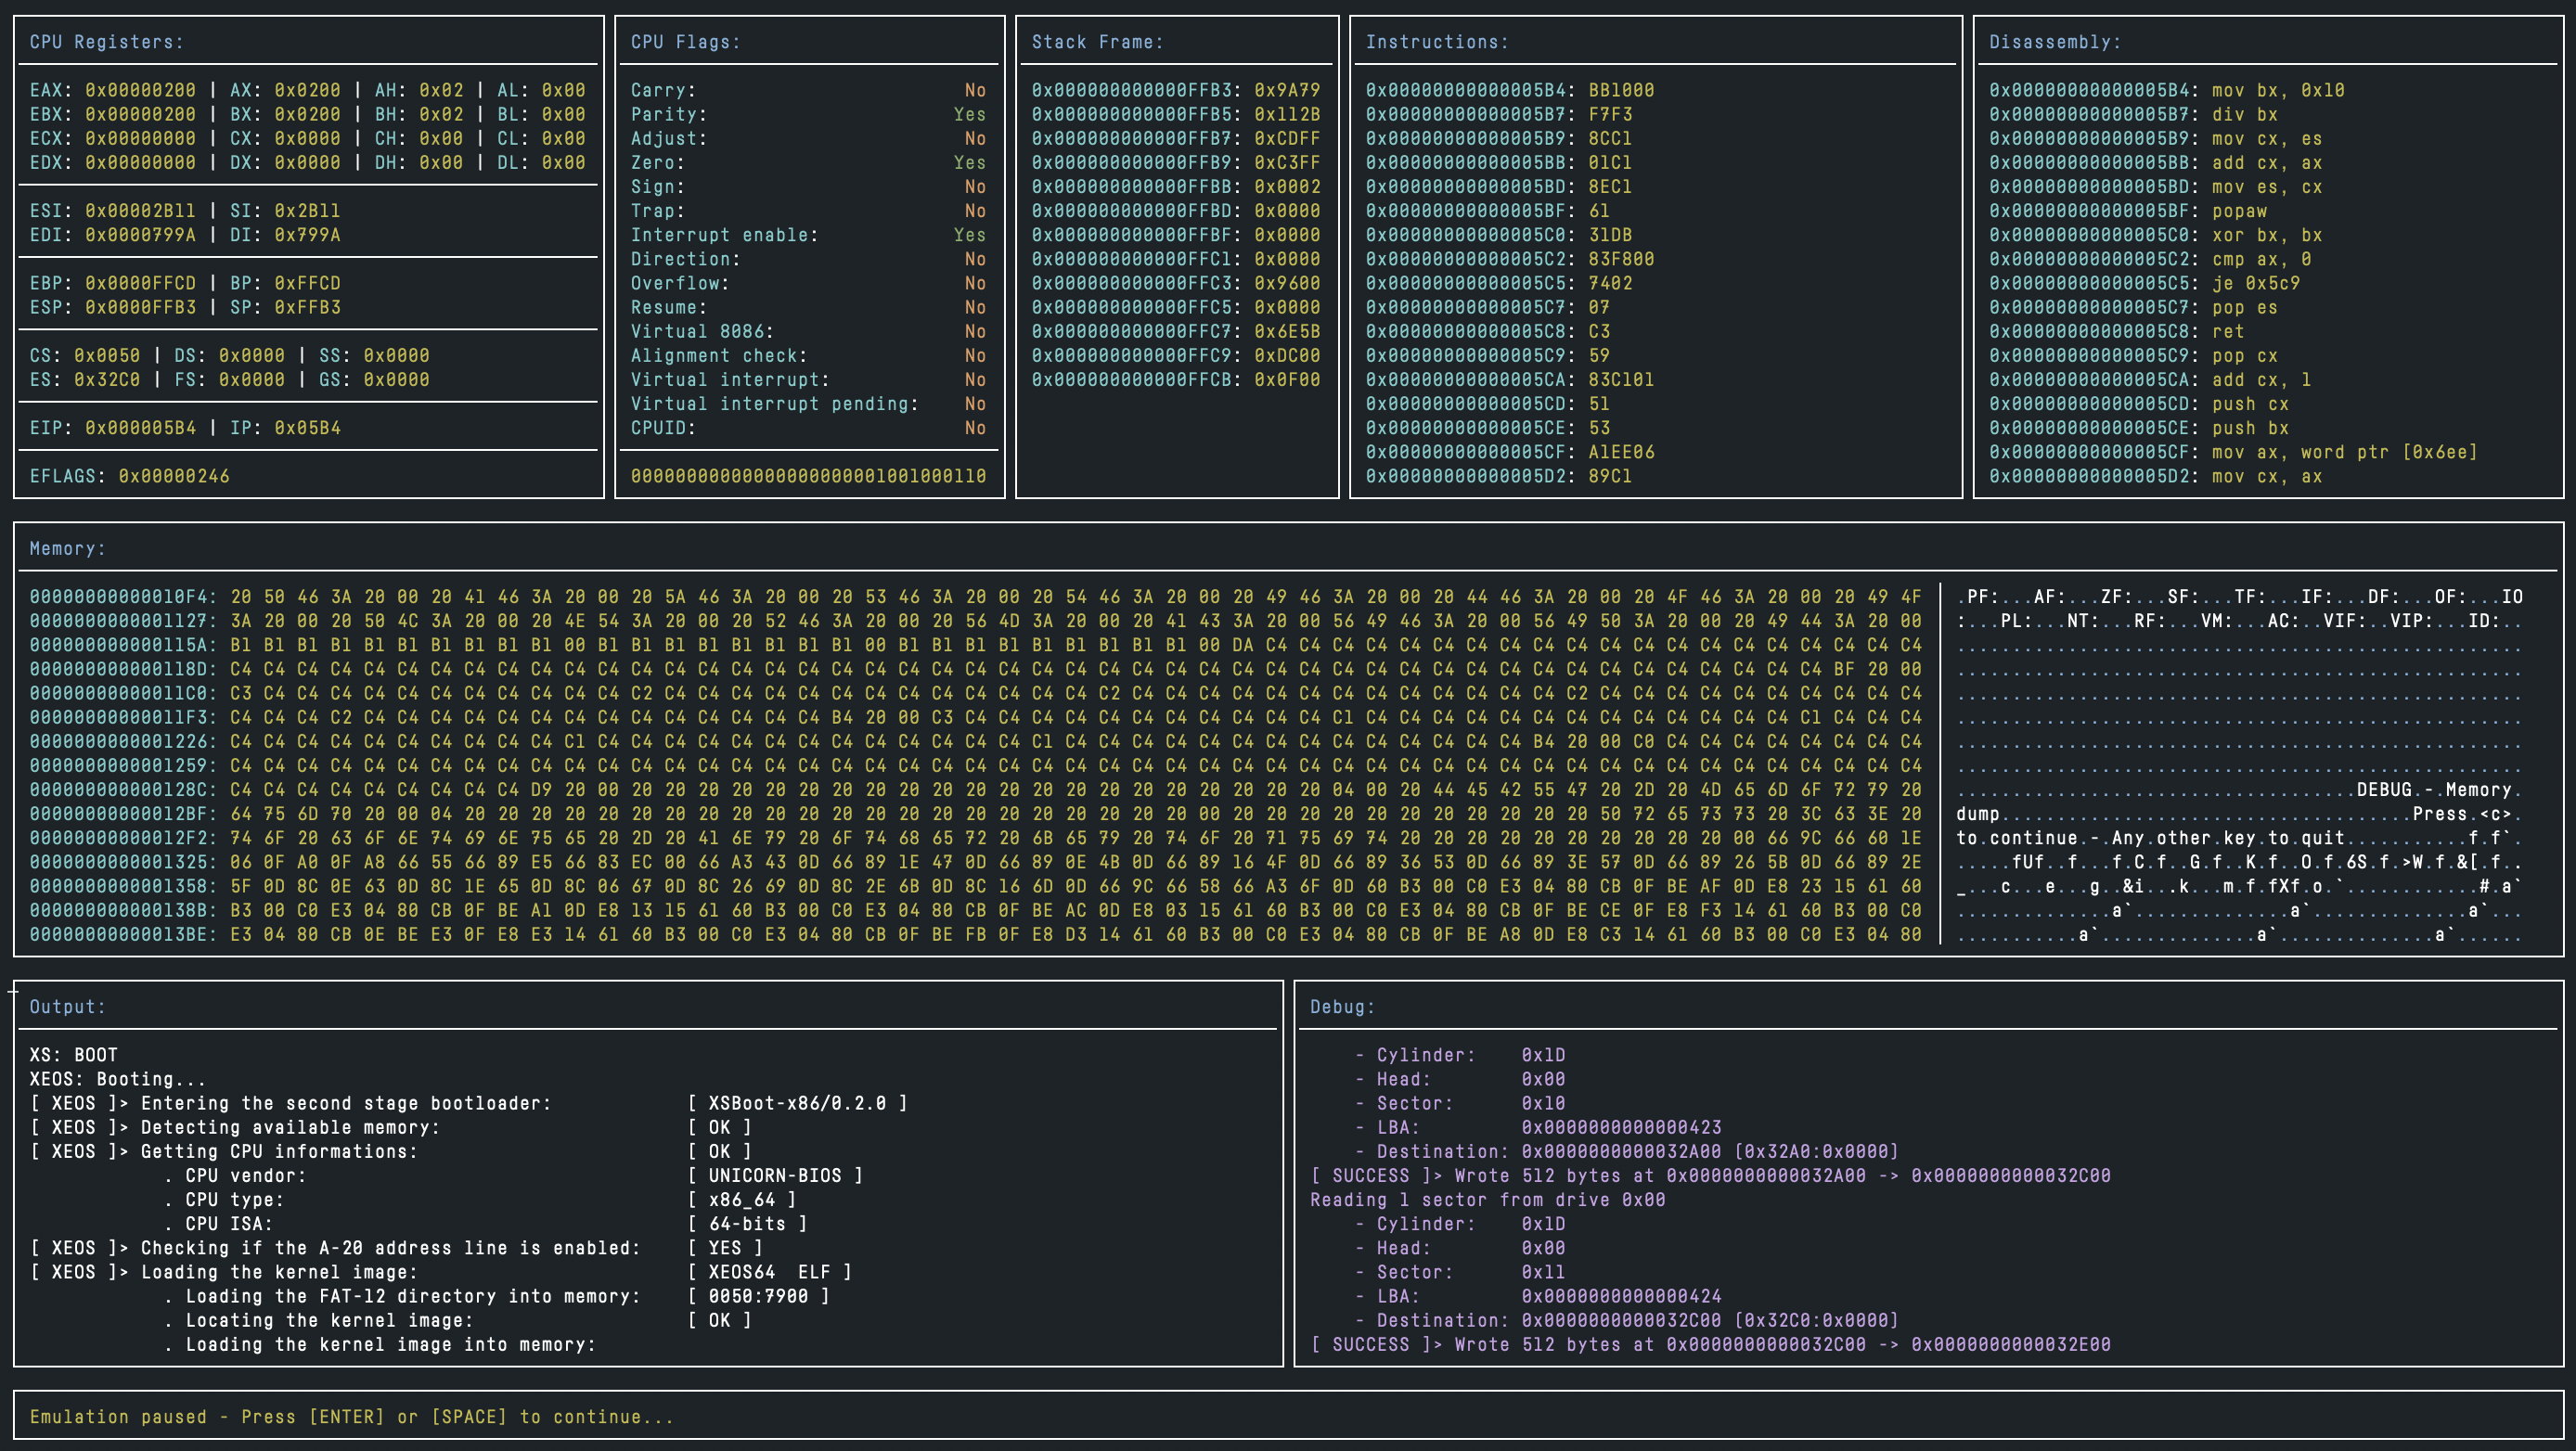 macmade/unicorn-bios
Einfacher BIOS-Emulator für die Unicorn-Engine.
 gengstah/windbg-mcp
Ein MCP-Server (Model Context Protocol), der alle pybag-Windows-Debugger-Funktionen in native MCP-Tools verwandelt. Er ermöglicht MCP-kompatiblen…
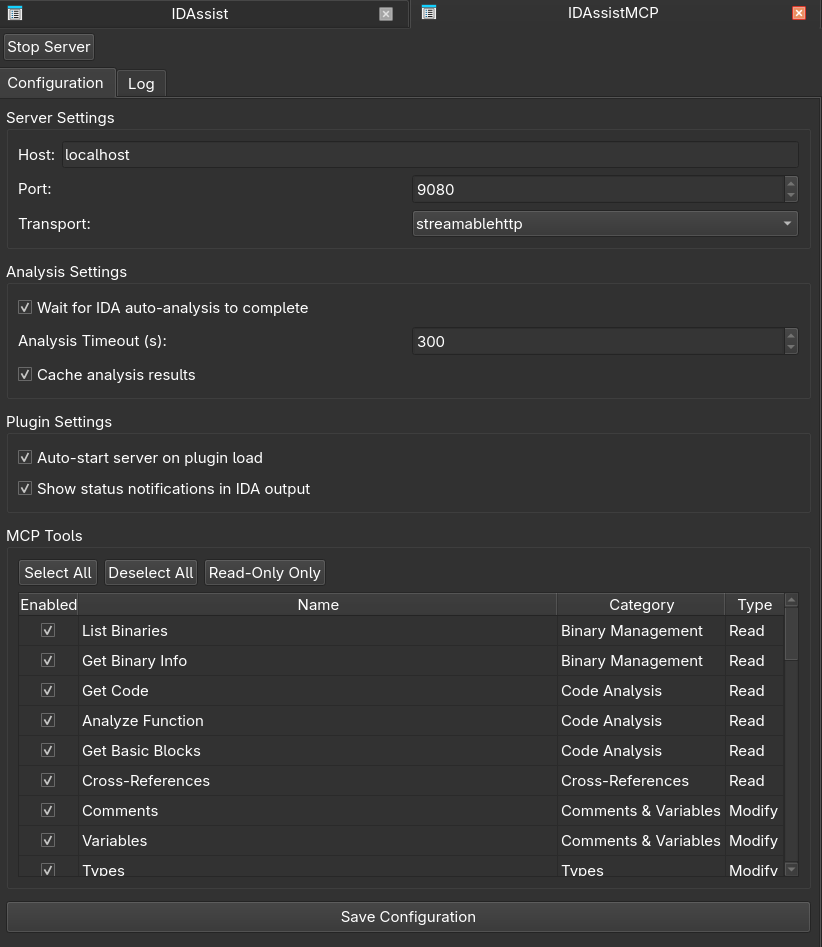 symgraph/idassistmcp
Eigenständiges MCP-Server-Plugin für IDA Pro.
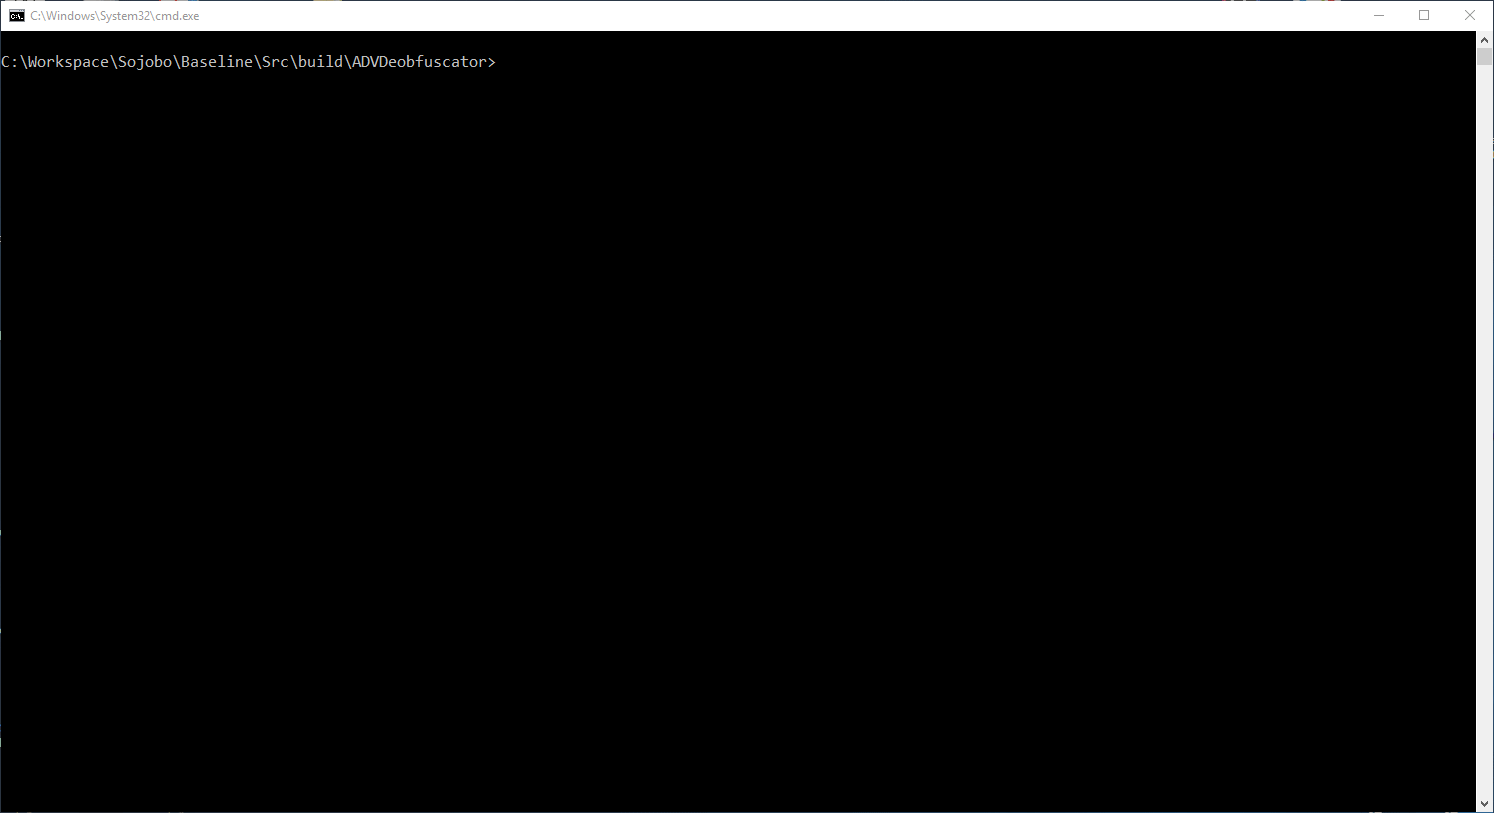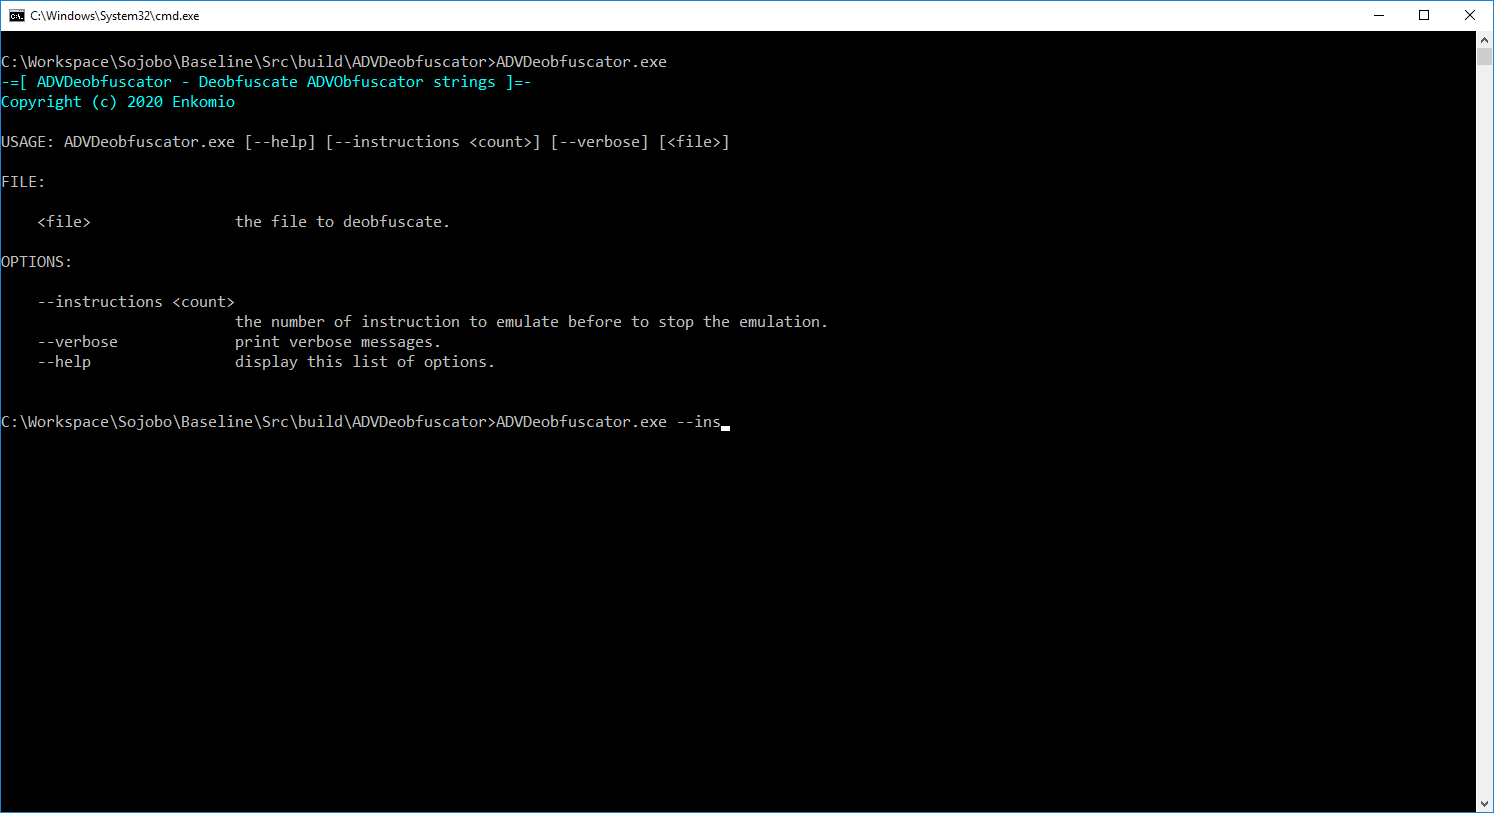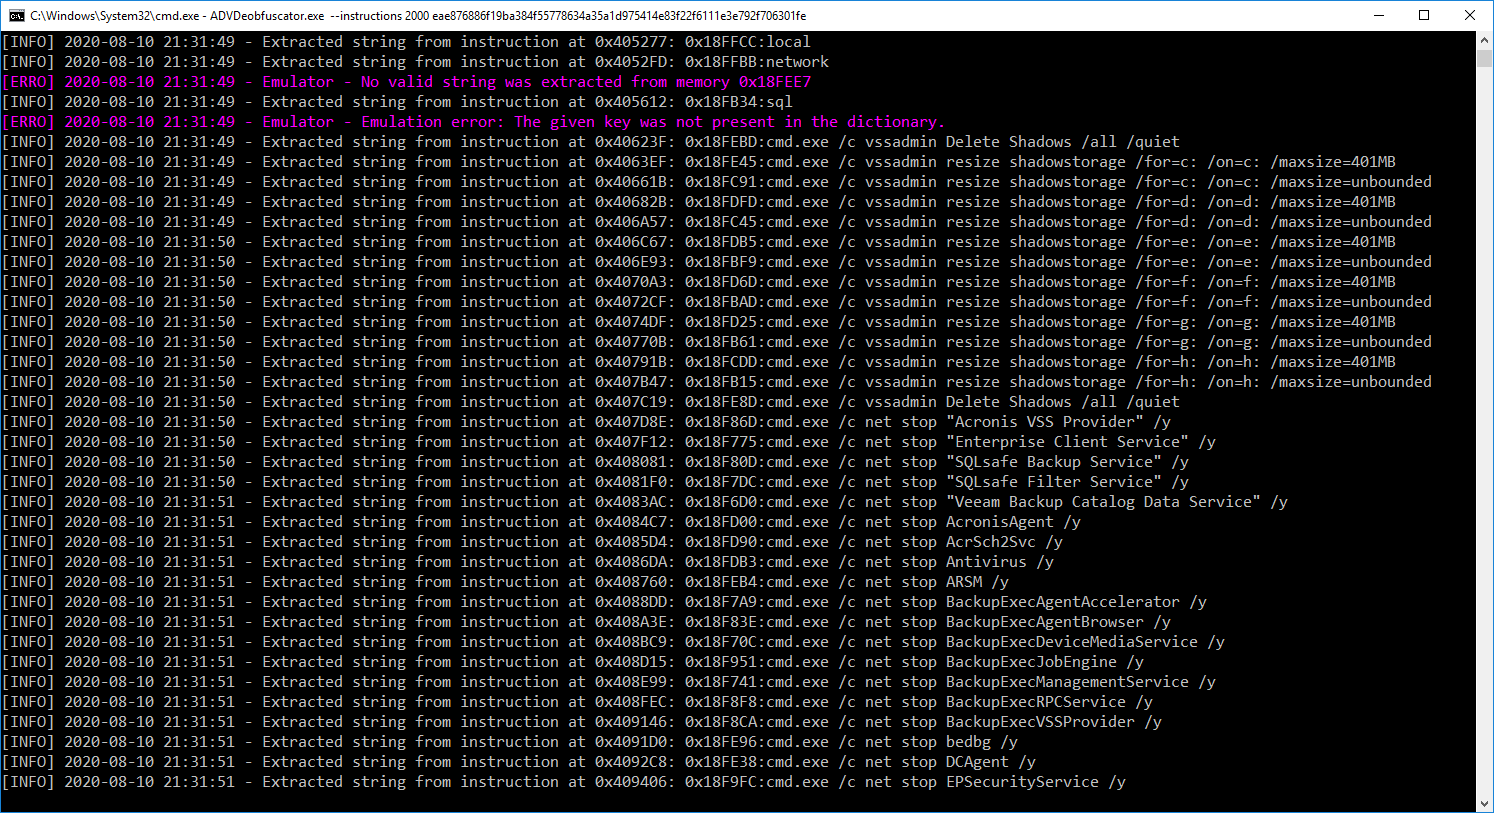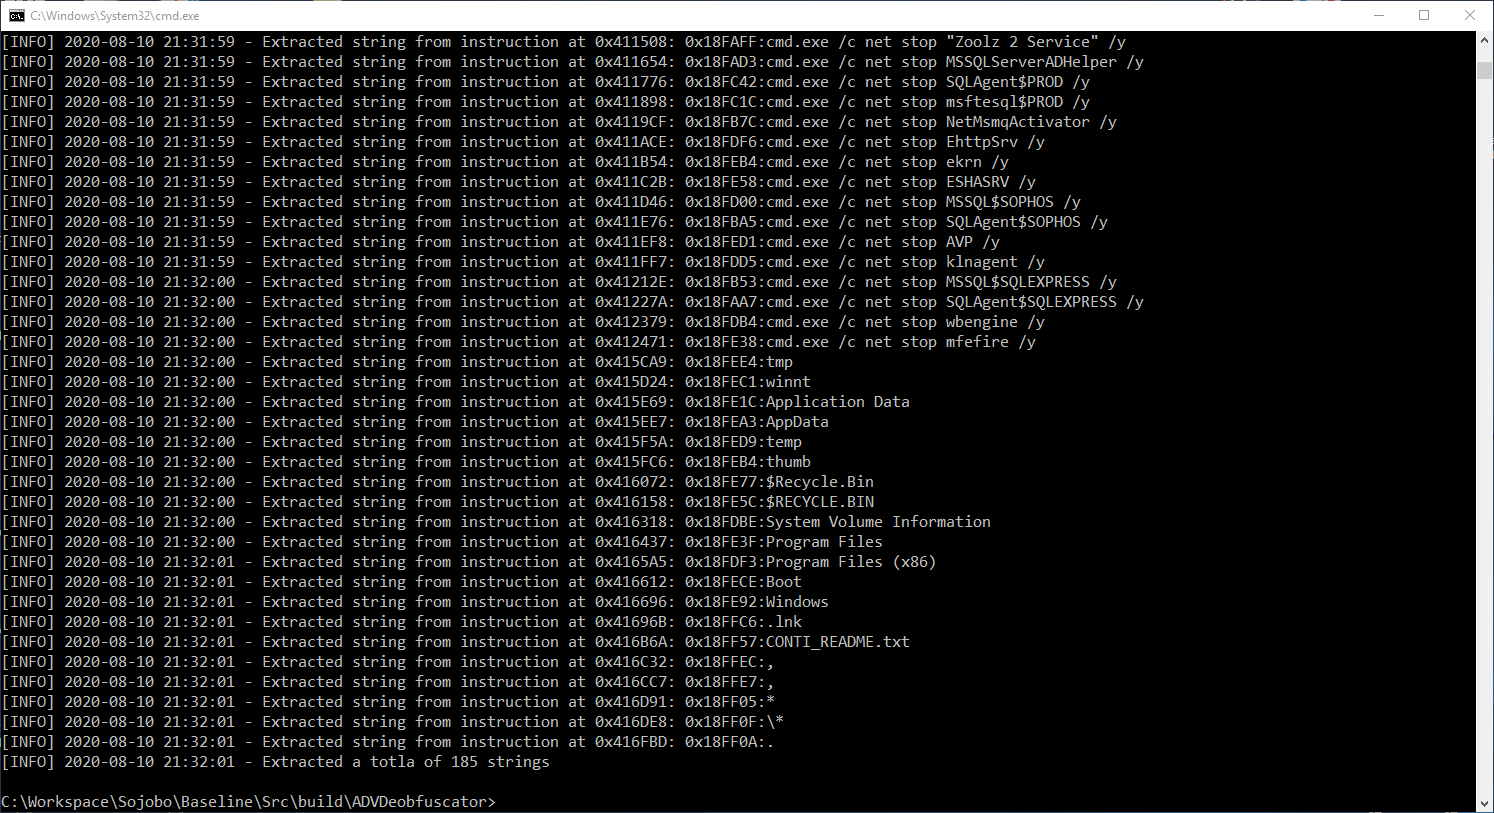 enkomio/sojobo
Ein Binäranalyse-Framework
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
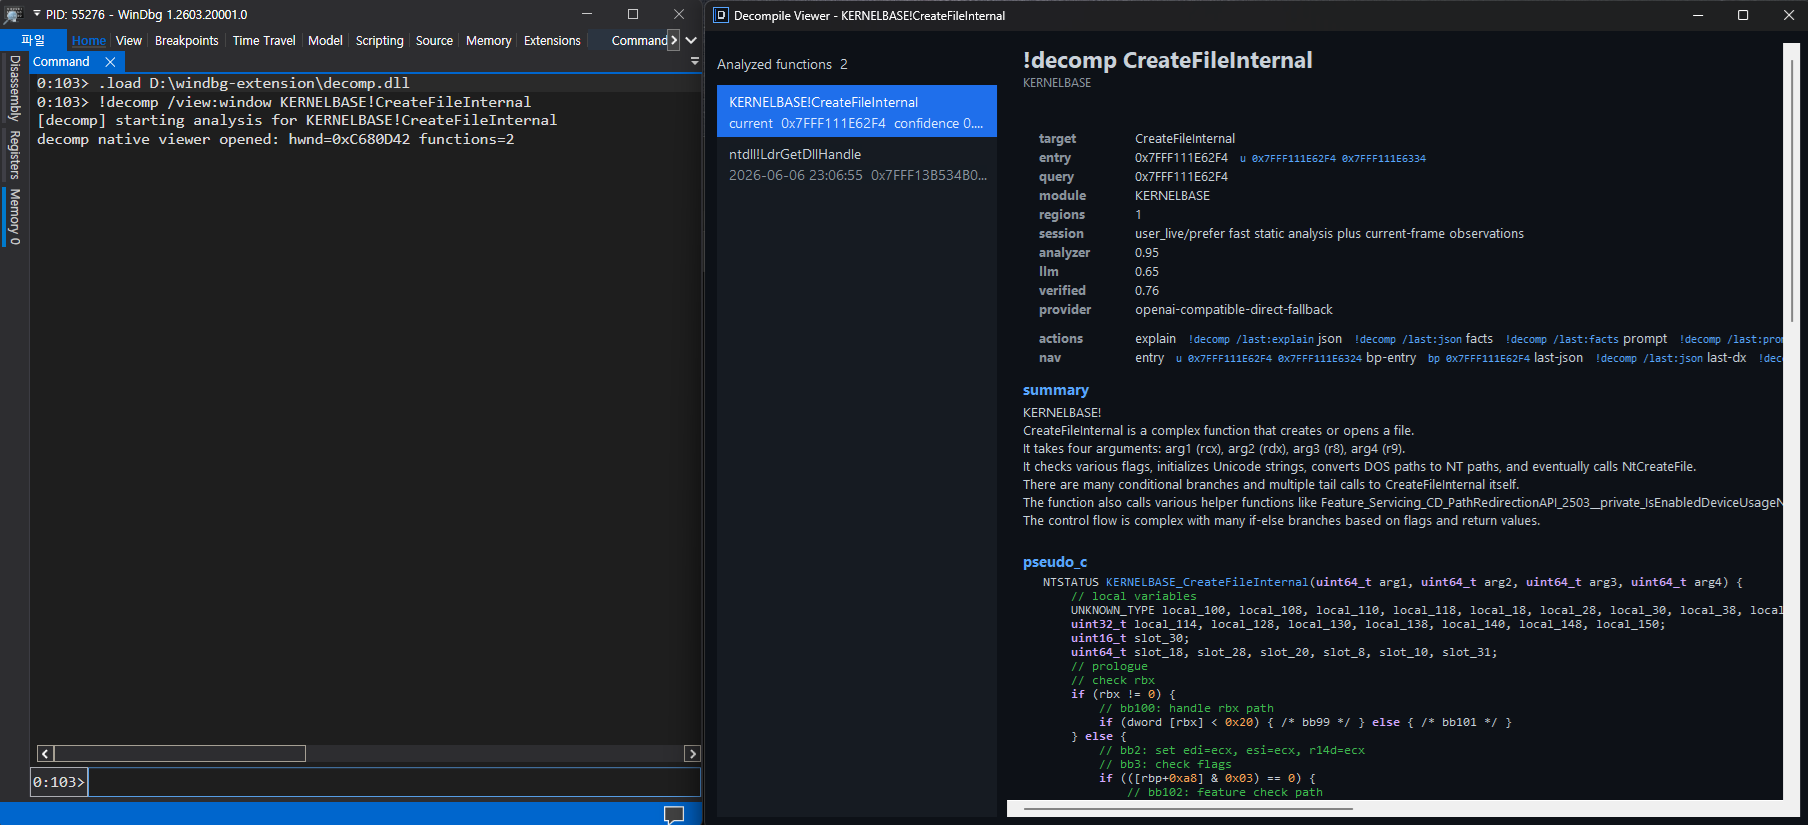 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.
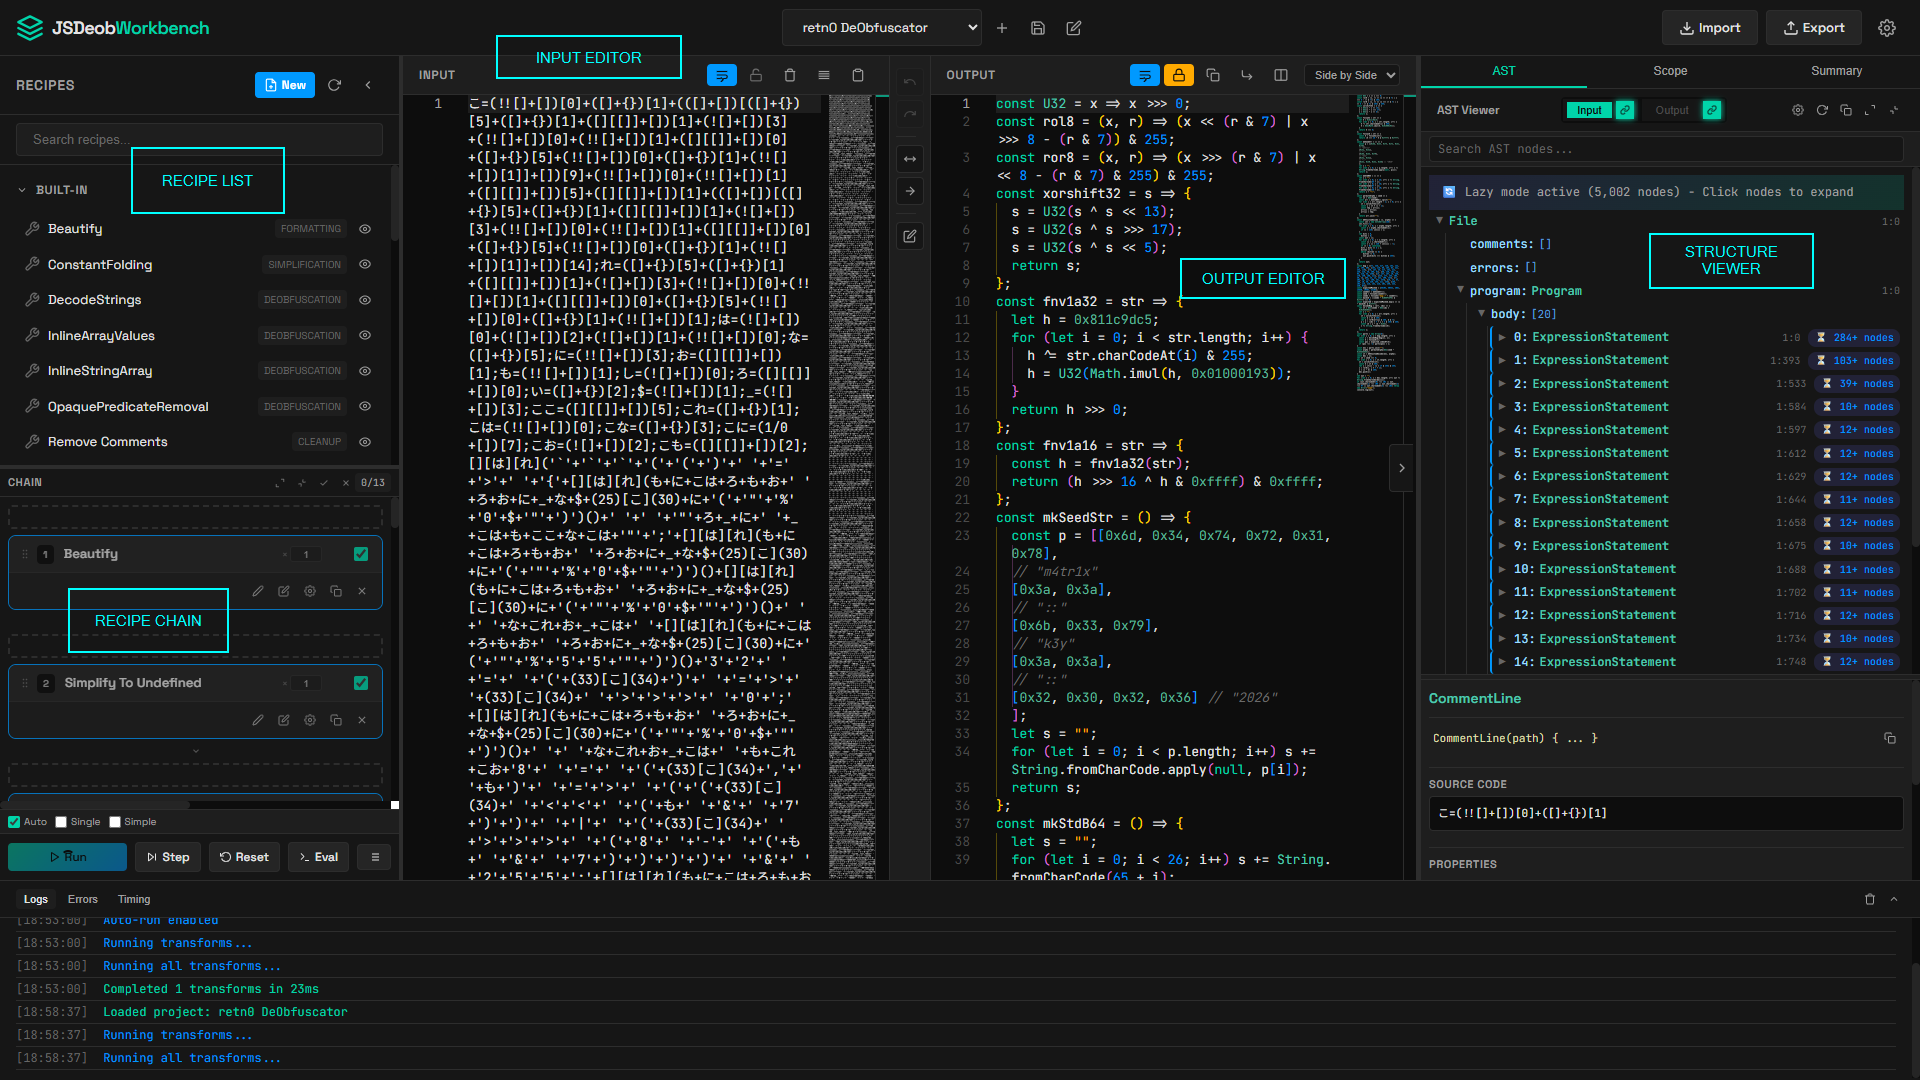 owl4444/jsdeob-workbench
Reverse-Engineeren Sie visuell obfuskiertes JavaScript. Verketten Sie Transformationen, überprüfen Sie AST-Änderungen, schreiben Sie…
 google/kernel-research
Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Parallele IDA Pro Binäranalyse mit KI-gestützter Funktionsbenennung, Neo4j-Wissensgraph und Phantomrt-Emulations-/Hooking-/Fuzzing-Engine für…
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
 fail0verflow/ps5-umtxdbg
C++-Experimente zur Zuverlässigkeit von Exploits für eine FreeBSD-Kernel-Schwachstelle der PlayStation 5, mit VM-Kernel-Builds und…








