#1

 ricardoquesada/regenerator2000
Ein interaktiver Disassembler für die CPU 6502, spezialisiert auf Commodore 8-Bit-Computer. Bietet eine TUI mit modernen Funktionen wie Querverweise…
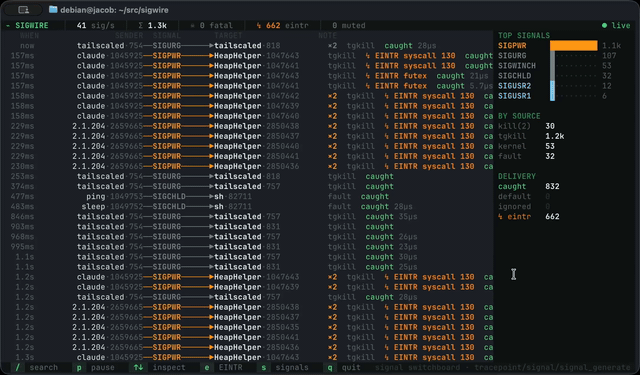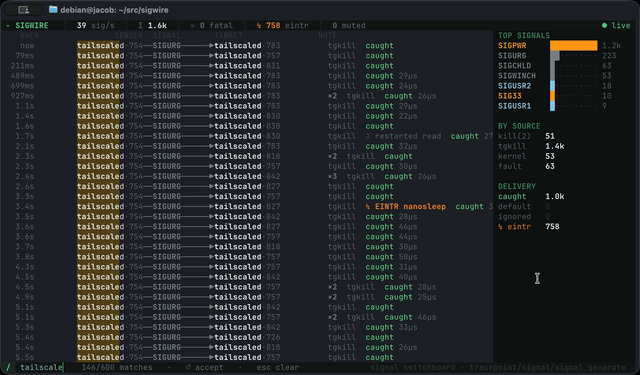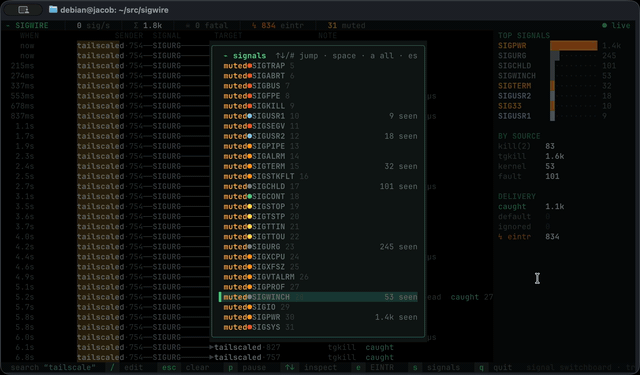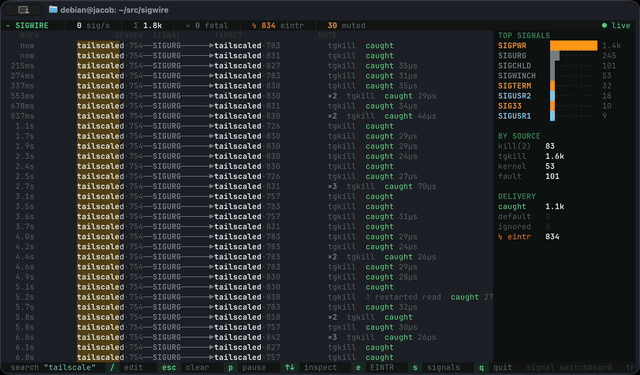 yeet-src/sigwire
Live-Kernel-Signal-Beobachtungswerkzeug, das eBPF-Tracepoints verwendet, um jedes auf einem Linux-Host ausgelöste Signal zu streamen und in Echtzeit…
 malwaretech/basichook
x86 Inline-Hooking-Engine (mittels Trampolinen)
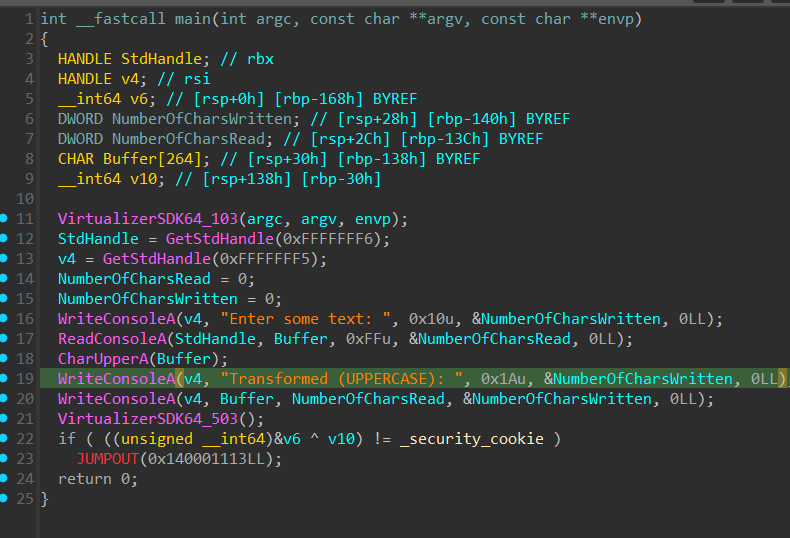 backengineering/themida-devirt
Themida Devirt-Ergebnisse
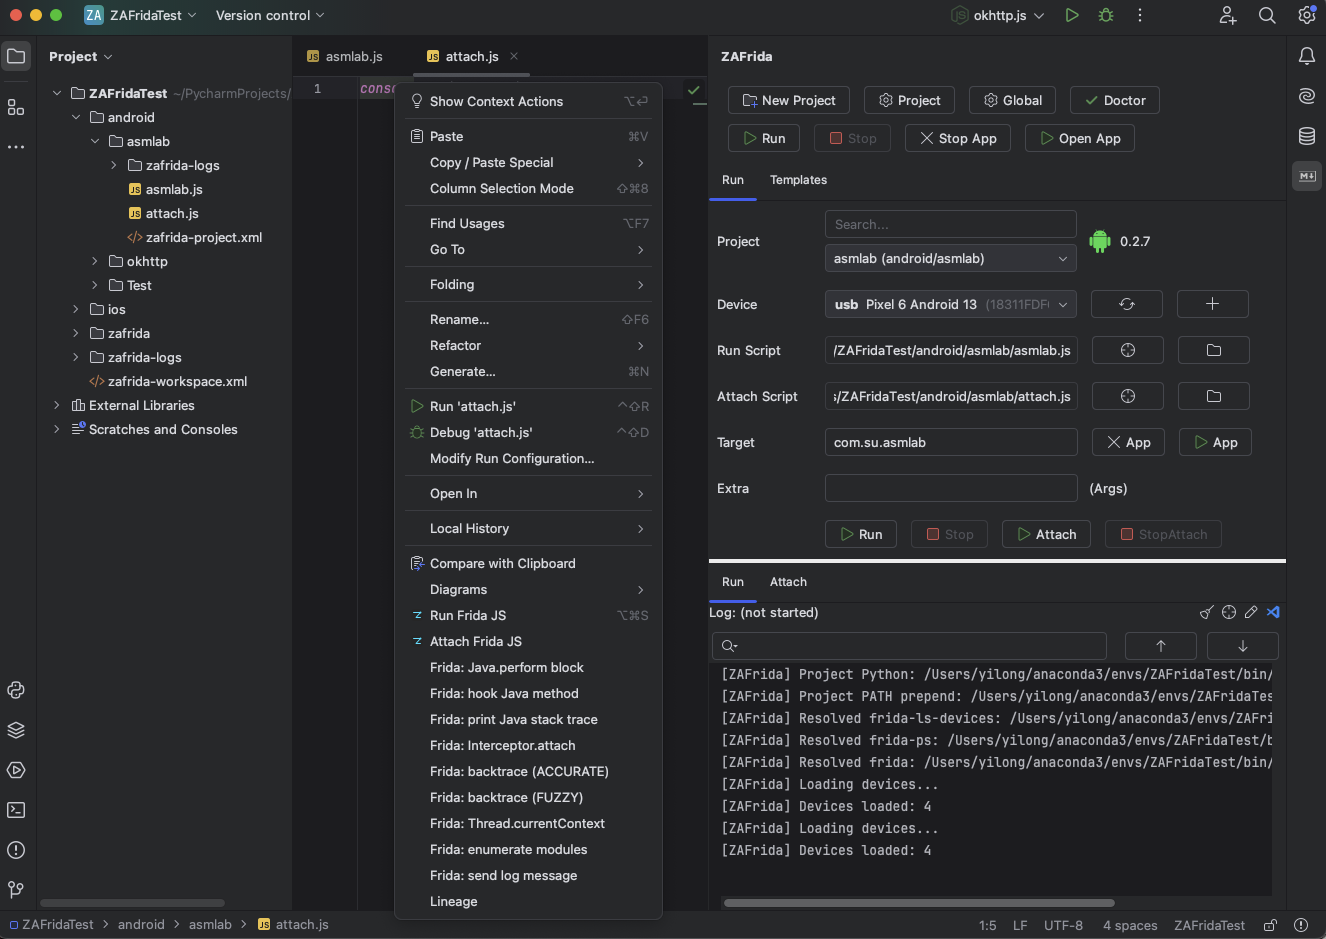 yilongmd/zafrida-ui
Ein Frida-UI-Tool-Fenster in PyCharm / JetBrains-IDEs.
 controlplaneio/truffleproc
truffleproc — Geheimnisse im Prozessspeicher aufspüren (TruffleHog & gdb Mashup)
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 nccgroup/iodide
Der Cisco IOS Debugger und die integrierte Disassembler-Umgebung
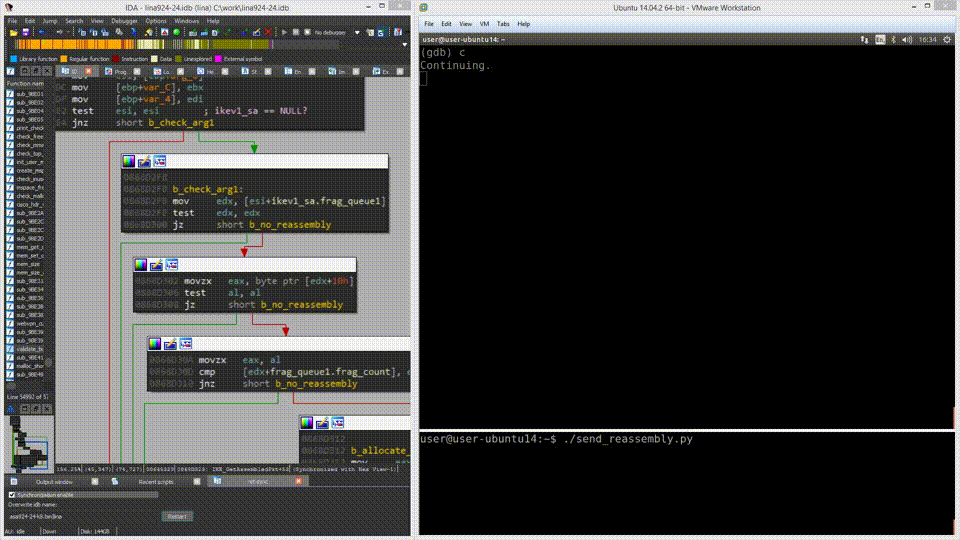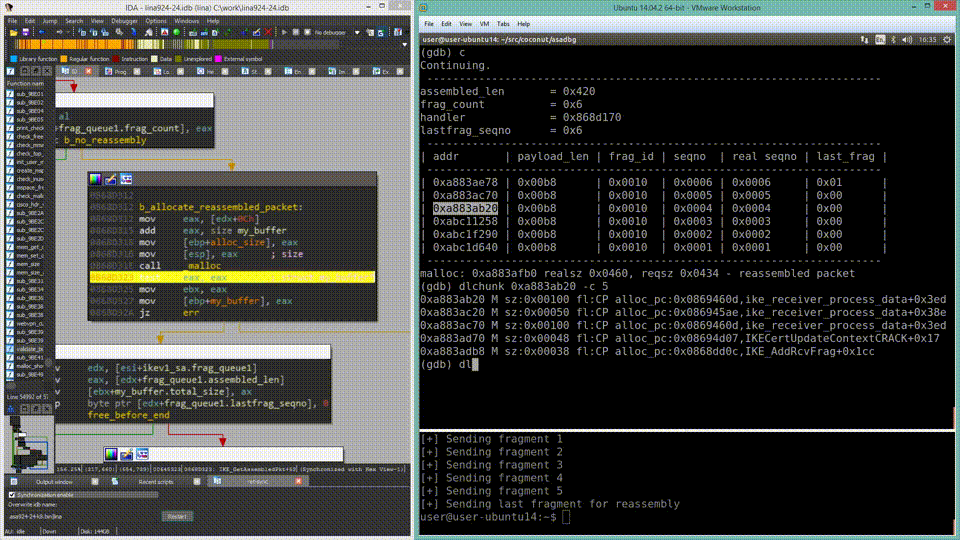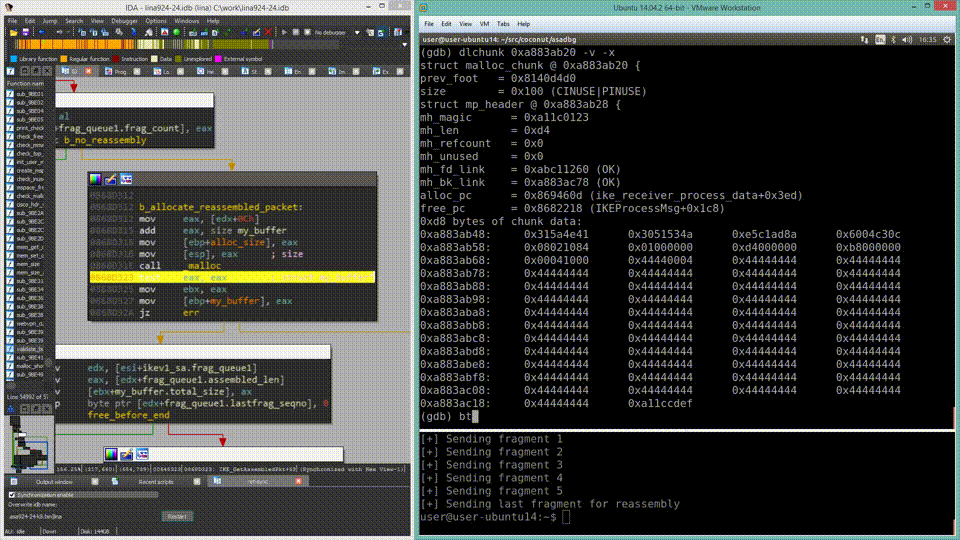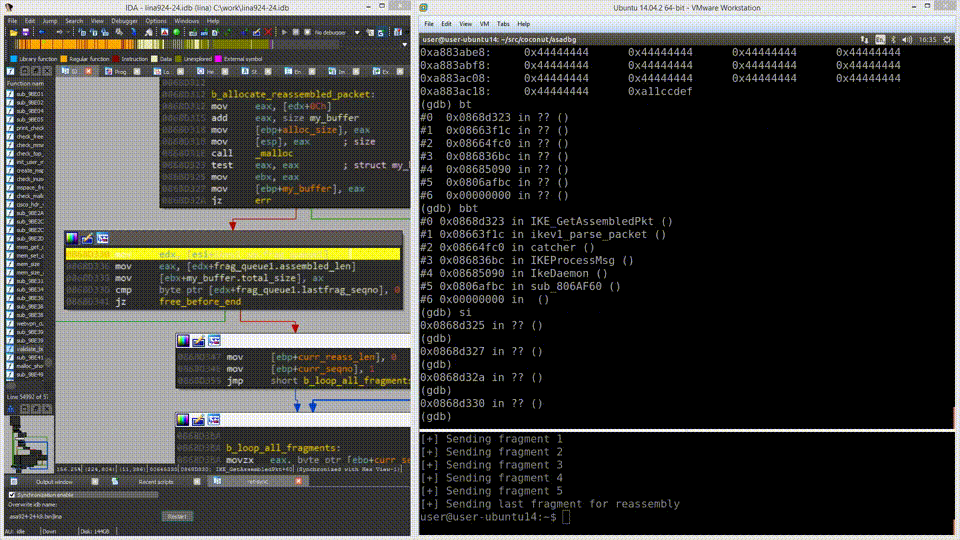 nccgroup/asadbg
asadbg ist ein Framework von Tools, das die Automatisierung des Live-Debuggings von Cisco-ASA-Geräten unterstützt.
 rbmm/ntdetours
Detours-Implementierung (x64/x86), die nur den ntdll-Import verwendet
 immunityinc/libptrace
Ein ereignisgesteuertes Multi-Core-Prozess-Debugging-, Tracing- und Manipulations-Framework.
 malienist/lupo
WinDbg-Plugin für automatisierte dynamische Malware-Analyse und IOC-Extraktion. Führt im Debugger aus, um vordefinierte Indikatoren zu sammeln und…
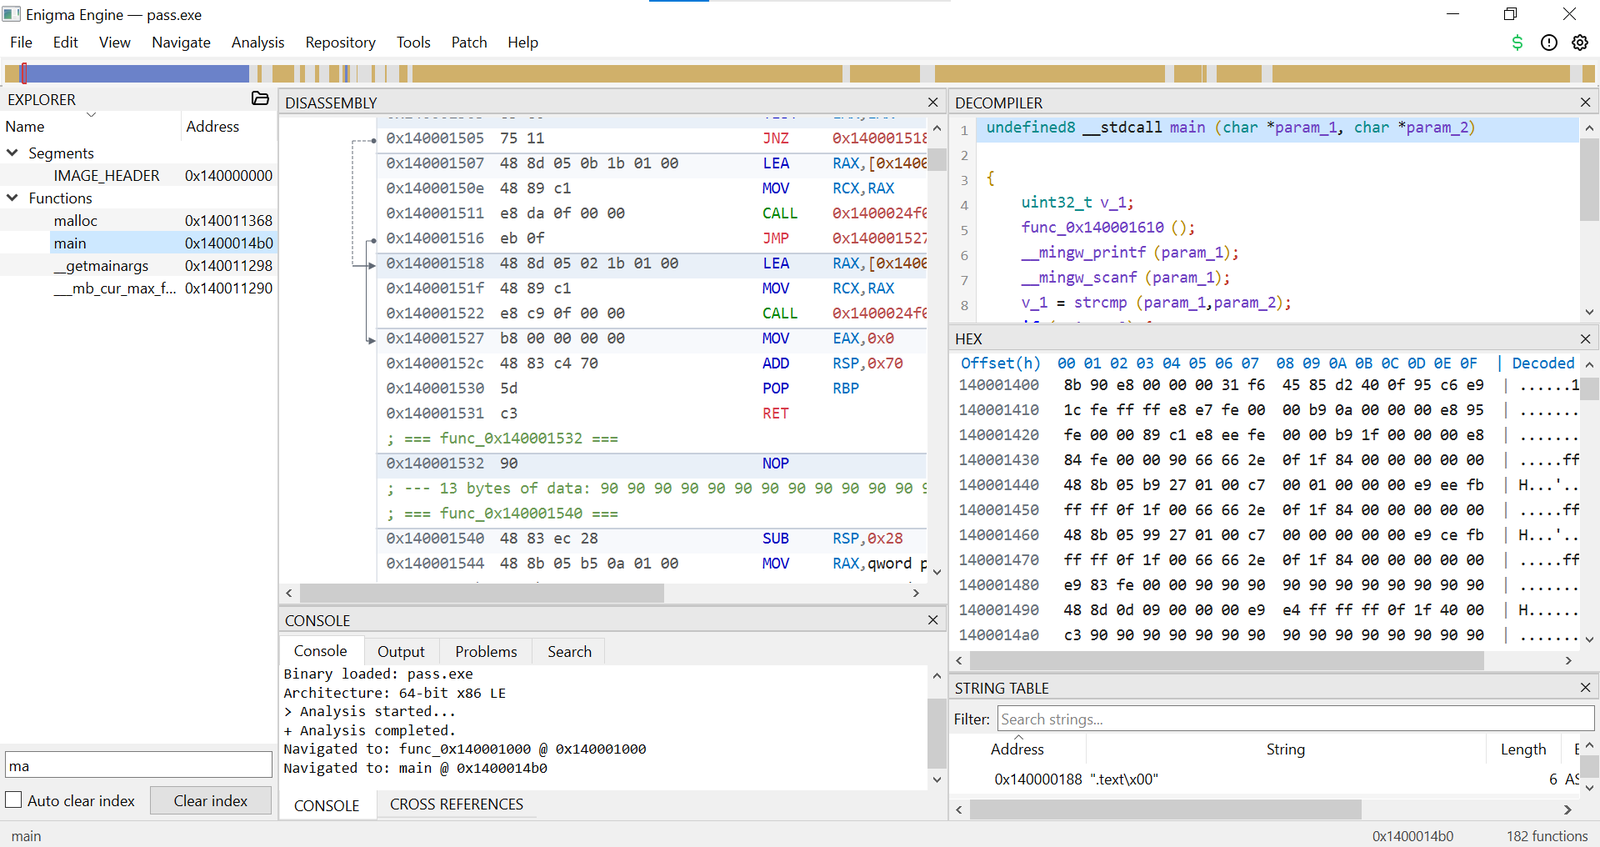 bunnybuzz/enigma
Nativ C++-Reverse-Engineering-Engine mit Disassemblierung, Dekompilierung und Analyse-Pipeline für PE/ELF-Binärdateien, ausgestattet mit interaktiver…
 madmin3r/unconfuserex
Deobfuscator für ConfuserEx 2
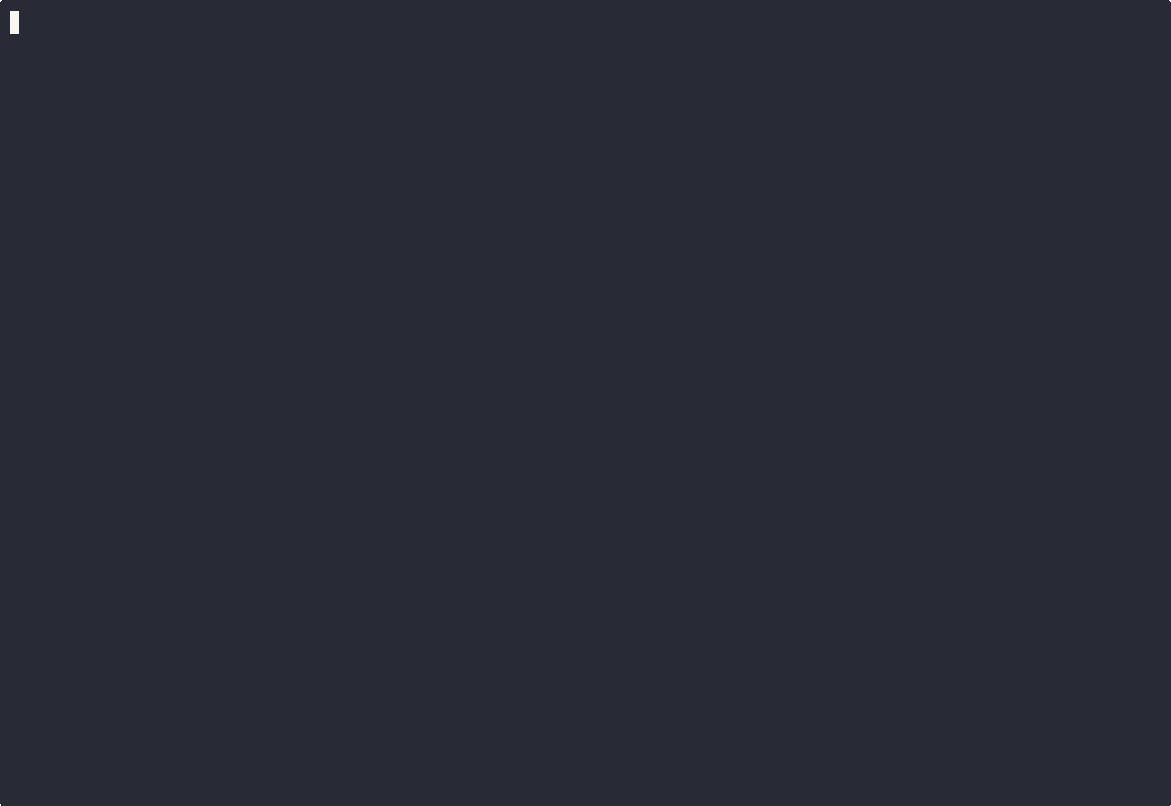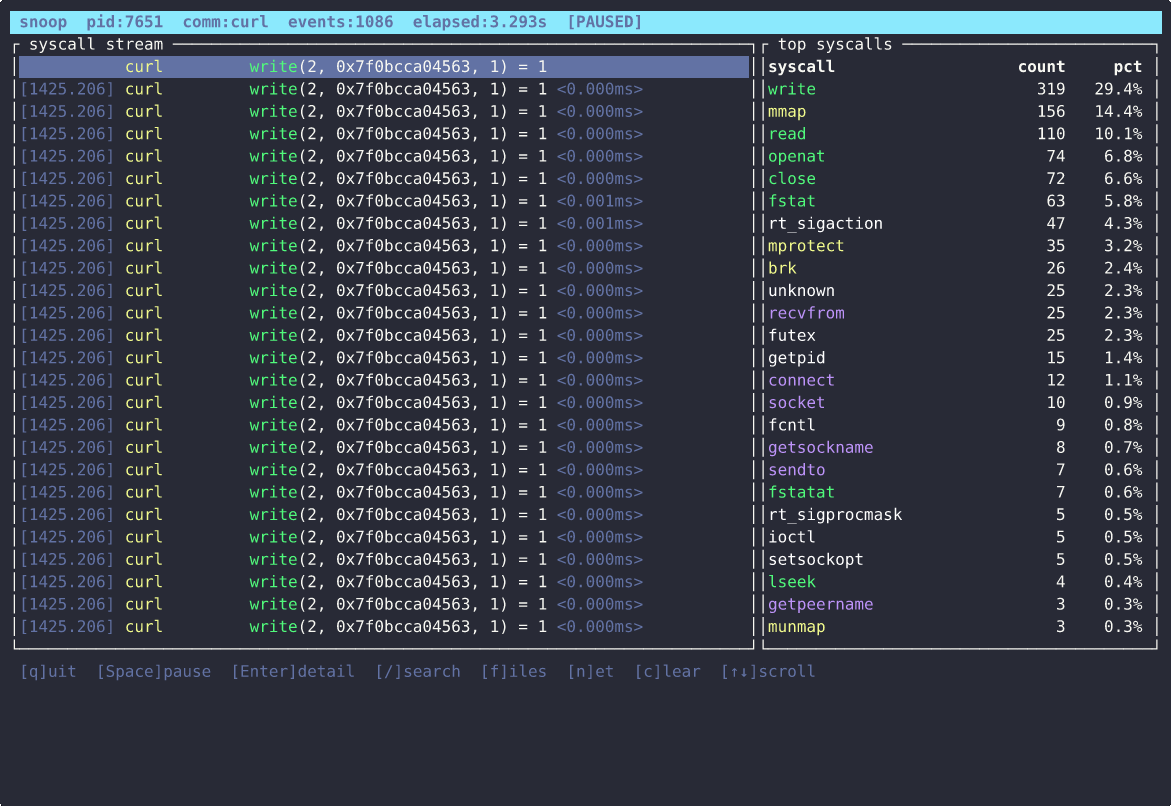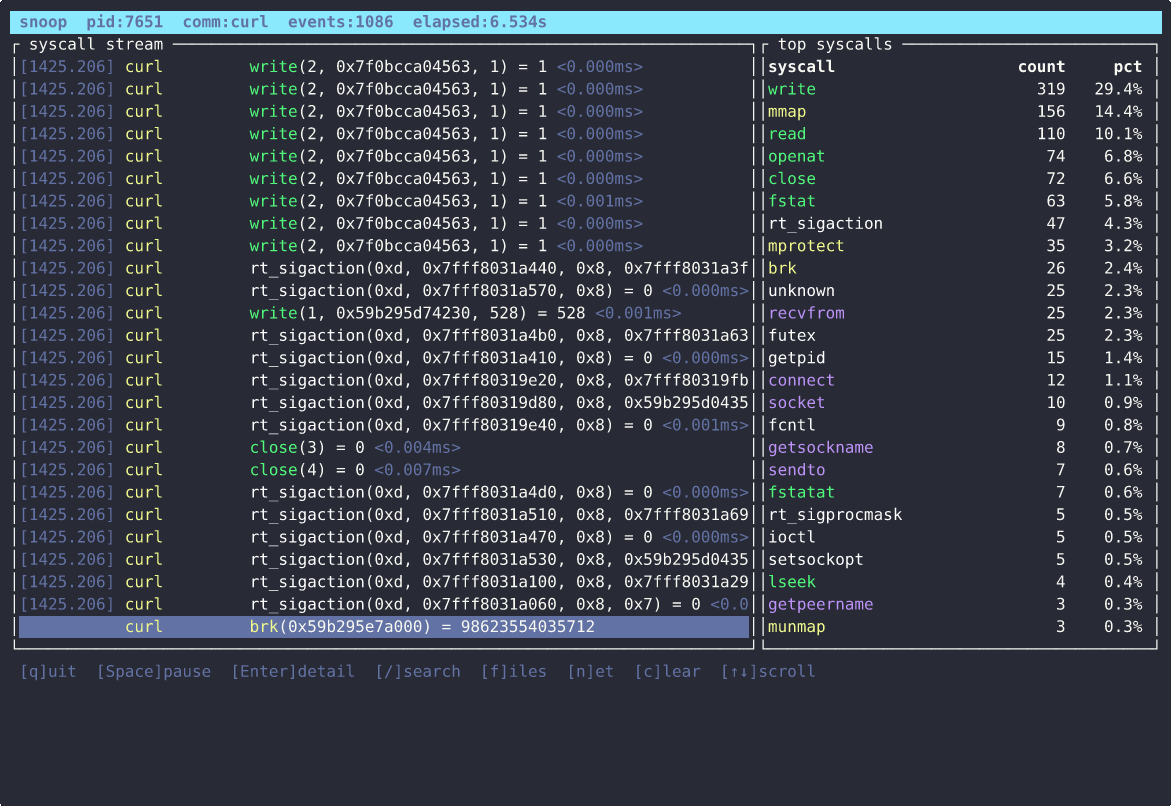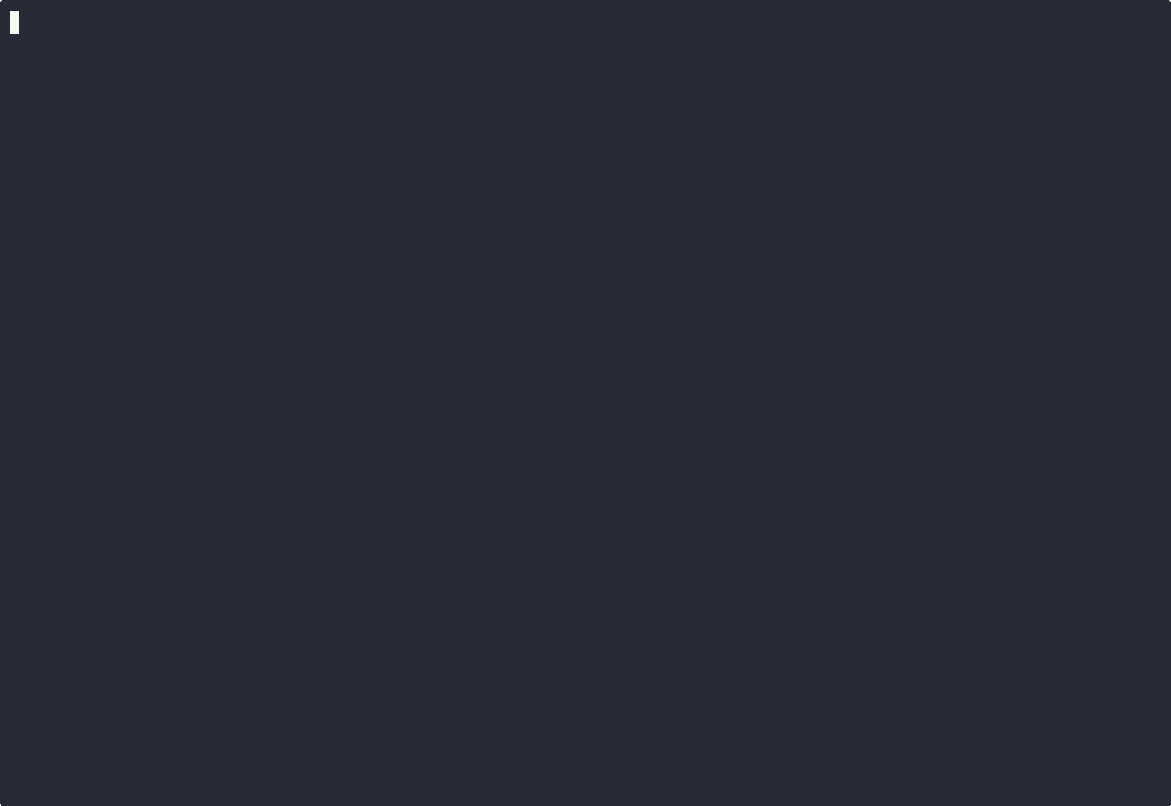 pandaadir05/snoop
Ein moderner Syscall-Tracer, der auf eBPF basiert. Stellen Sie sich strace vor, aber mit einer echten TUI, intelligenten Filtern, TLS-Entschlüsselung…
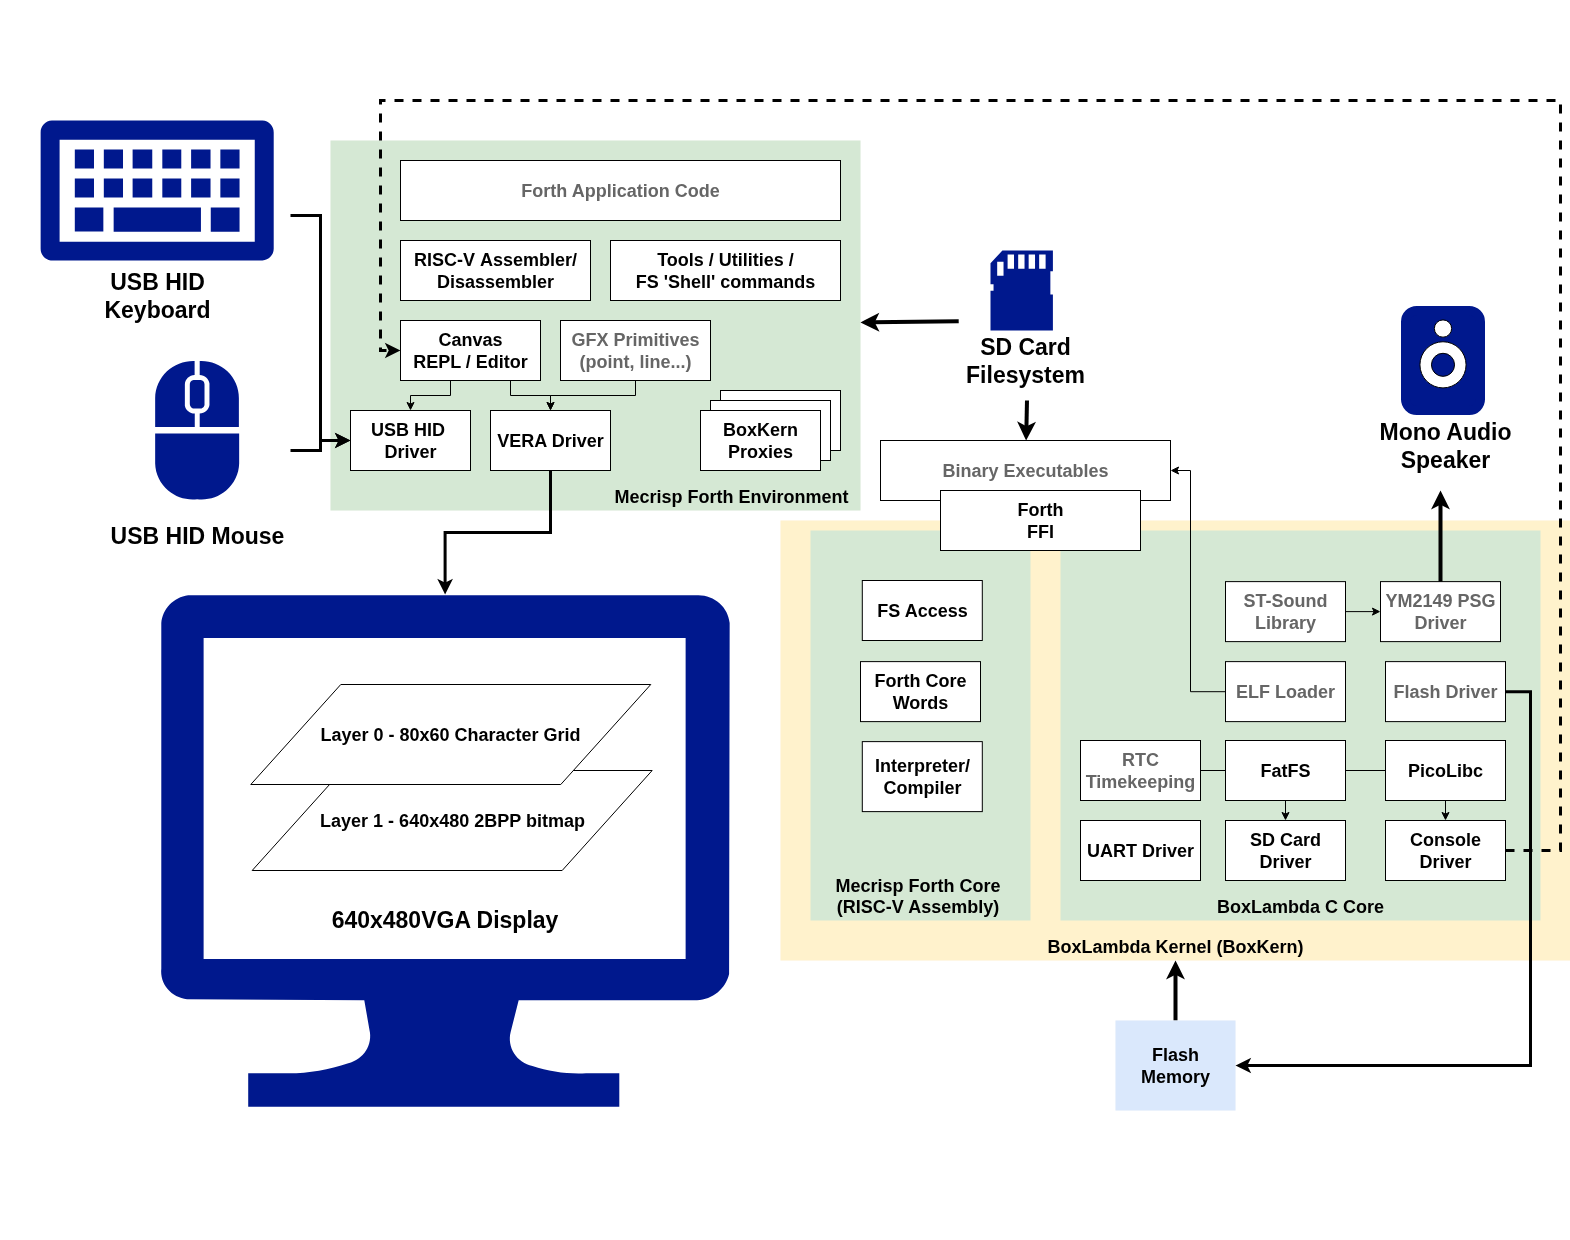 epsilon537/boxlambda
FPGA-basierte Mikrocomputer-Sandbox für Software- und RTL-Experimente
 c0ntextomy/c0ntextomy
CVE-2020-9992 – Ein Designfehler in MobileDevice.framework/Xcode und den iOS/iPadOS/tvOS-Entwicklungswerkzeugen ermöglicht es einem Angreifer im…