
 #1
Debugging-Tools speziell zur Analyse des Malware-Ausführungsflusses und zur Identifizierung von Schwachstellen.
Kitploit empfohlen
 nccgroup/libslub
Python-Bibliothek zur Untersuchung von SLUB-Heap-Allokationen und -Strukturen des Linux-Kernels innerhalb von GDB, die ein tieferes Verständnis der…
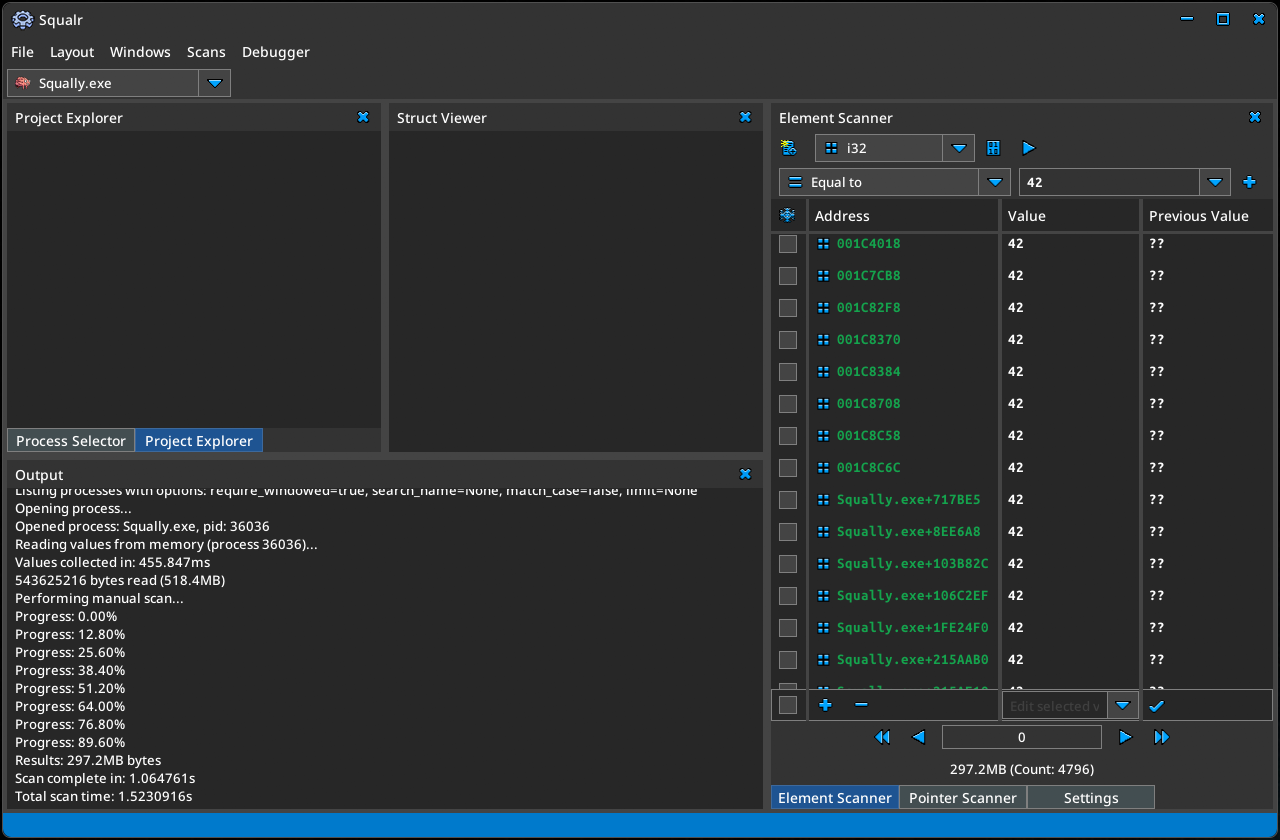 squalr/squalr
Ein generisches Hacktool für Spiele/Software, von Grund auf in Rust geschrieben.
 dougwithseismic/dezlock-dump
Laufzeitschema- und RTTI-Extraktionstool für Deadlock, CS2, Dota und andere (Source 2). Kein source2gen erforderlich.
 winterknife/evenstar
Niedrigstufige Experimente mit Intel 64/Windows
 therealdreg/shellex
C-Shellcode-zu-Hex-Konverter, praktisches Werkzeug zum Einfügen und Ausführen von Shellcodes in IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg,…
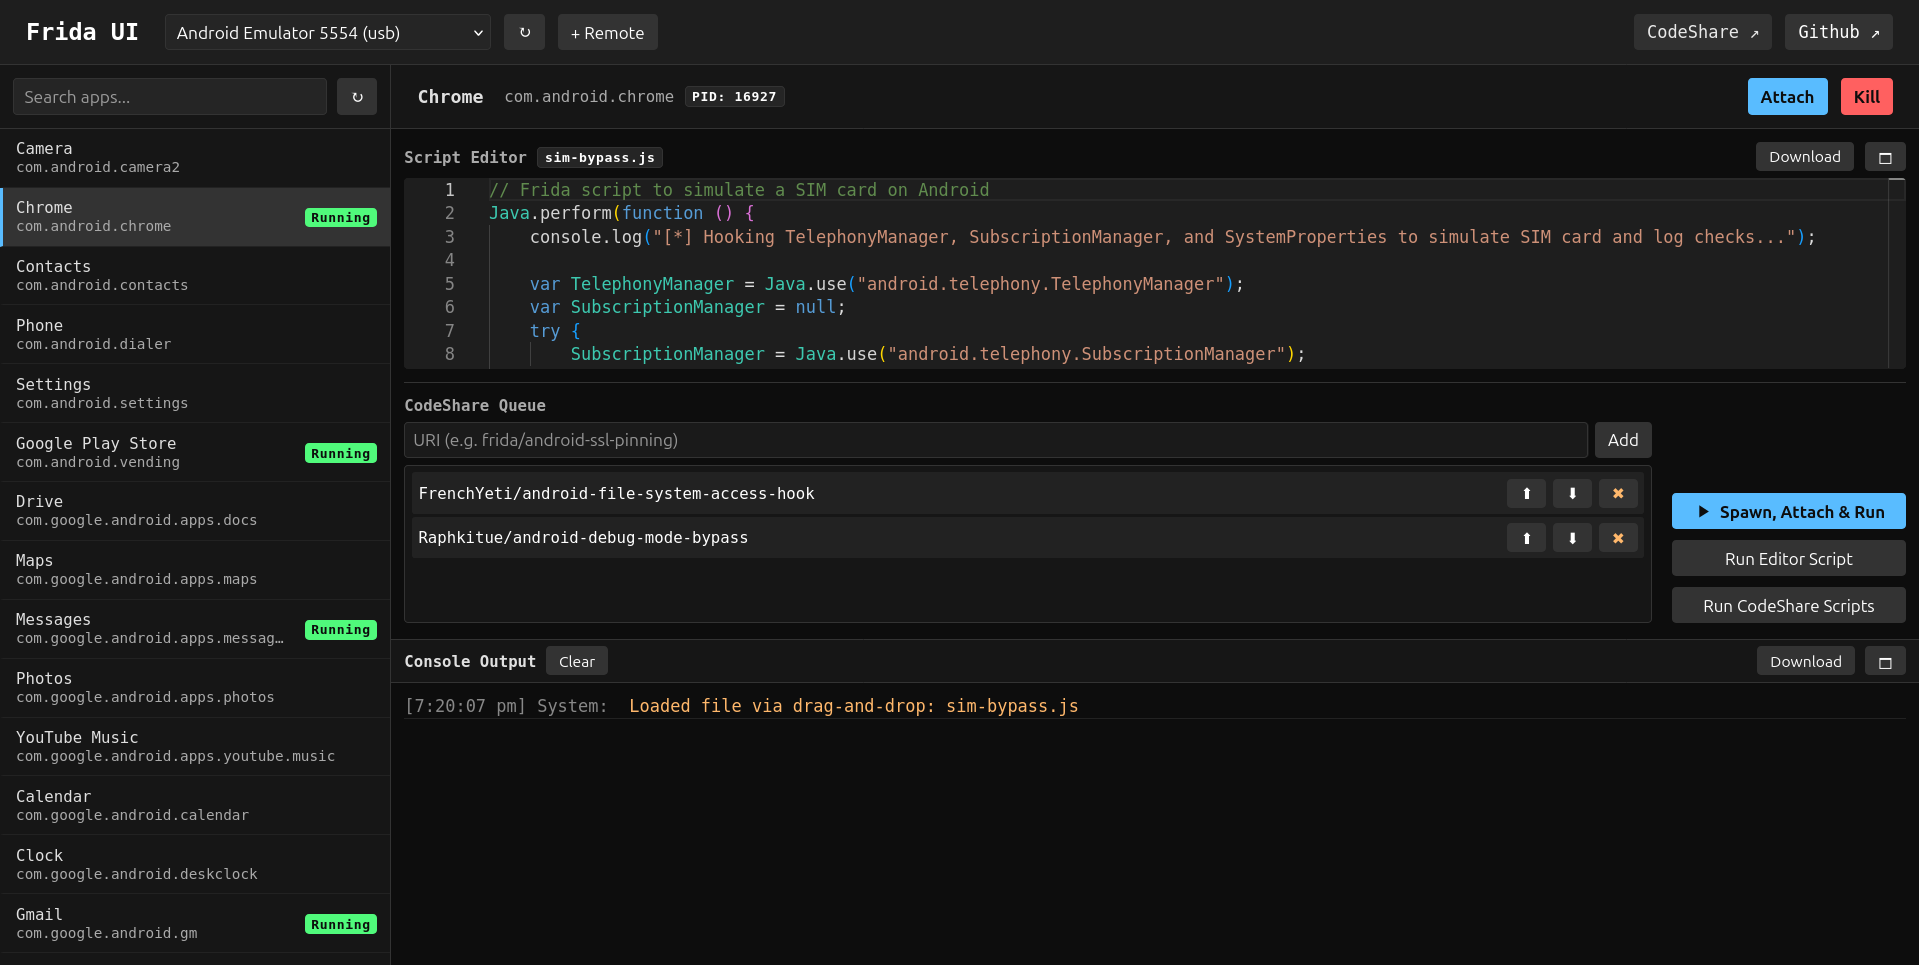 adityatelange/frida-ui
Interagieren Sie direkt von Ihrem Browser aus mit Frida-Geräten, -Prozessen und -Skripten.
 paolomonti42/salt
SALT - SLUB ALlocator Tracer für den Linux-Kernel
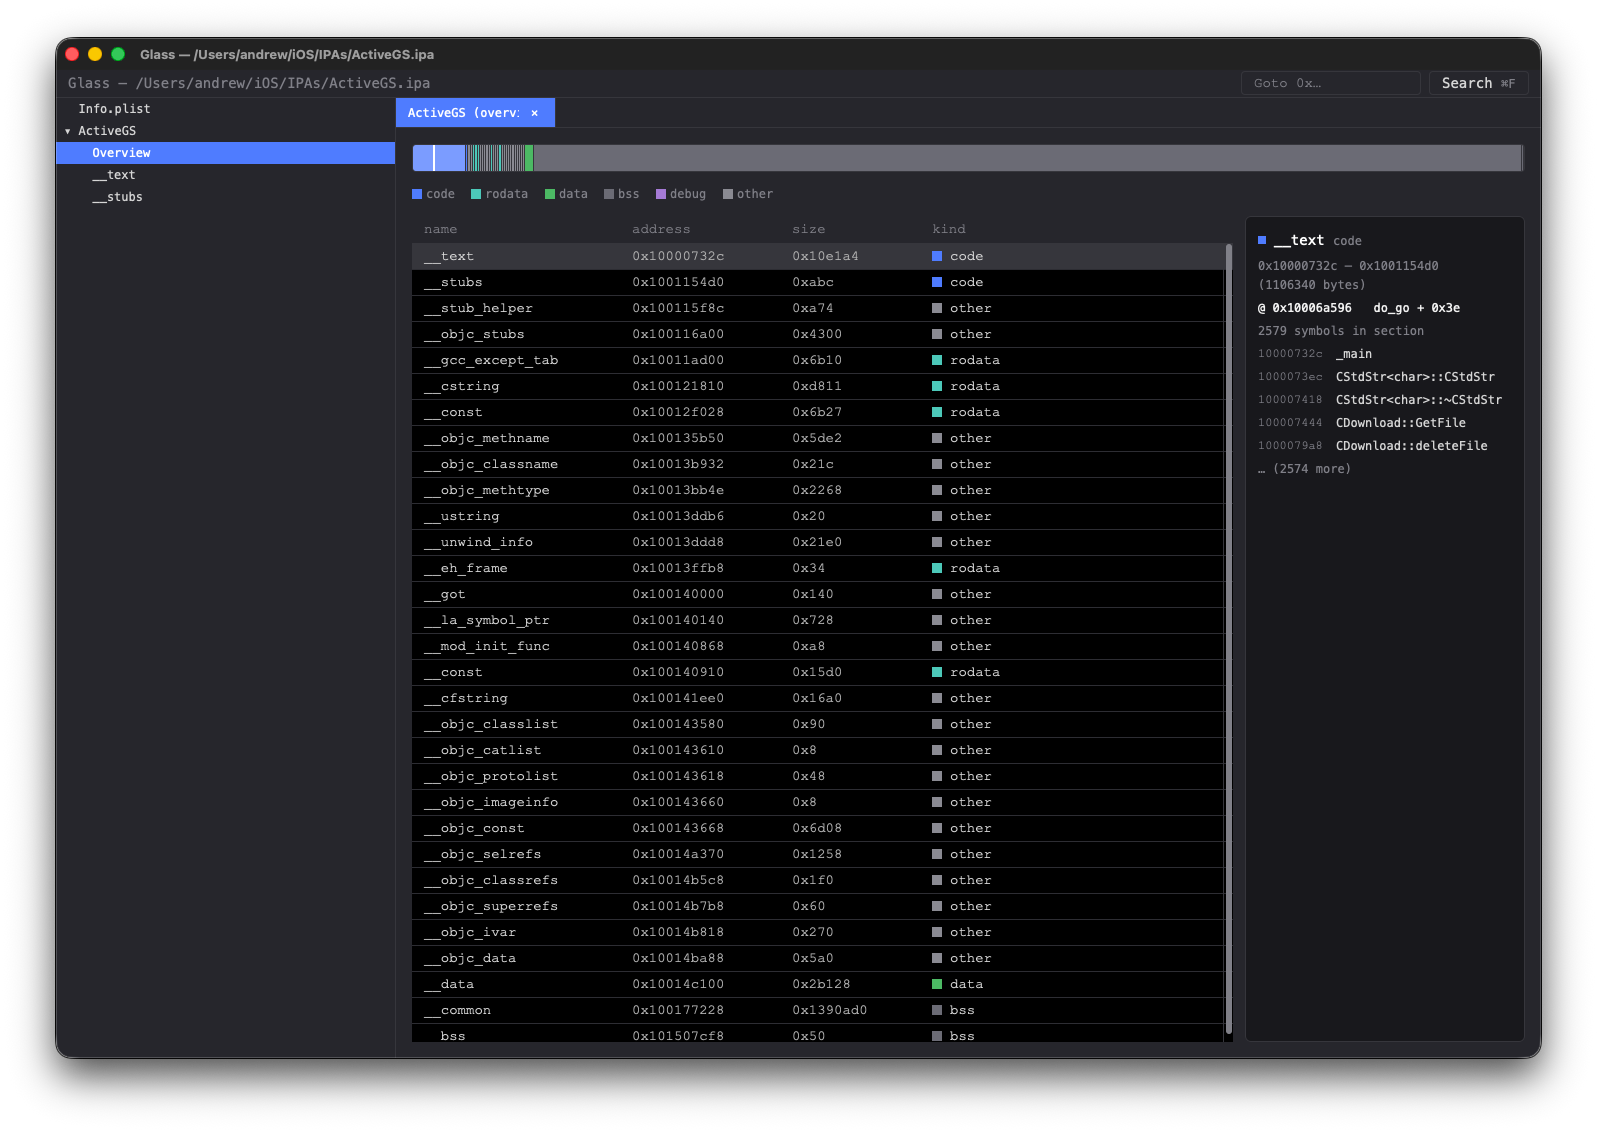 azw413/glass
Glass - eine schnelle und kostenlose IDA-Pro-Alternative
 darkcodersc/psylodbg
Benutzerfreundlicher Microsoft Windows-Debugger für Malware-Analysten.
 packtpublishing/learning-linux-binary-analysis
Learning Linux Binary Analysis, erschienen bei Packt
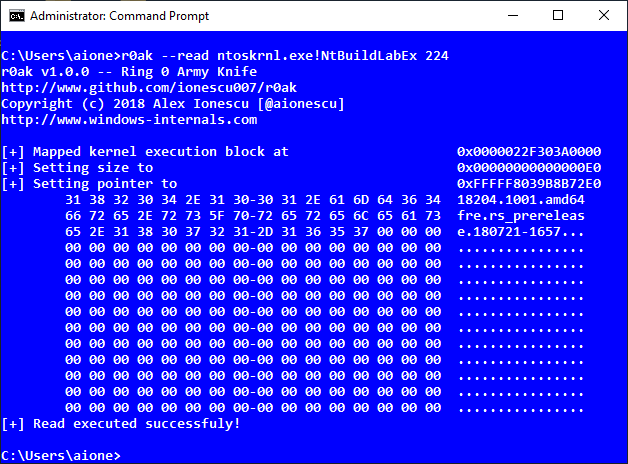 harryanon/r0ak
Windows-Befehlszeilen-Dienstprogramm zum Lesen, Schreiben und Ausführen von Kernel-Mode-Code aus dem Administrator-Kontext mithilfe einer…
 checkpointsw/showstopper
ShowStopper ist ein Werkzeug, das Malware-Forschern hilft, Anti-Debug-Techniken zu erkunden und zu testen oder Debugger-Plugins und andere Lösungen…
 deputation/instrumentation_callbacks
Ein Proof of Concept, das Instrumentierungs-Callbacks auf Windows 10 21h1 mit einer TLS-Variable demonstriert, um sicherzustellen, dass alle Syscalls…
 nccgroup/asafw
Sammlung von Skripten für die Arbeit mit Cisco-ASA-Firmware [Packen/Entpacken usw.]
 qualcomm/afltriage
Ein portables, debuggerbasiertes Crash-Triage-Tool für Fuzzing-Ausgaben. Unterstützt paralleles Triage, Crash-Deduplizierung, Parsen von…
 quosecgmbh/grap
Definieren und abgleichen von benutzerdefinierten Graphenmustern mit binären Kontrollflussgraphen unter Verwendung eines Capstone-basierten…
 leandrofroes/gftrace
Ein Befehlszeilen-Tool zum Windows-API-Tracing für Golang-Binärdateien.
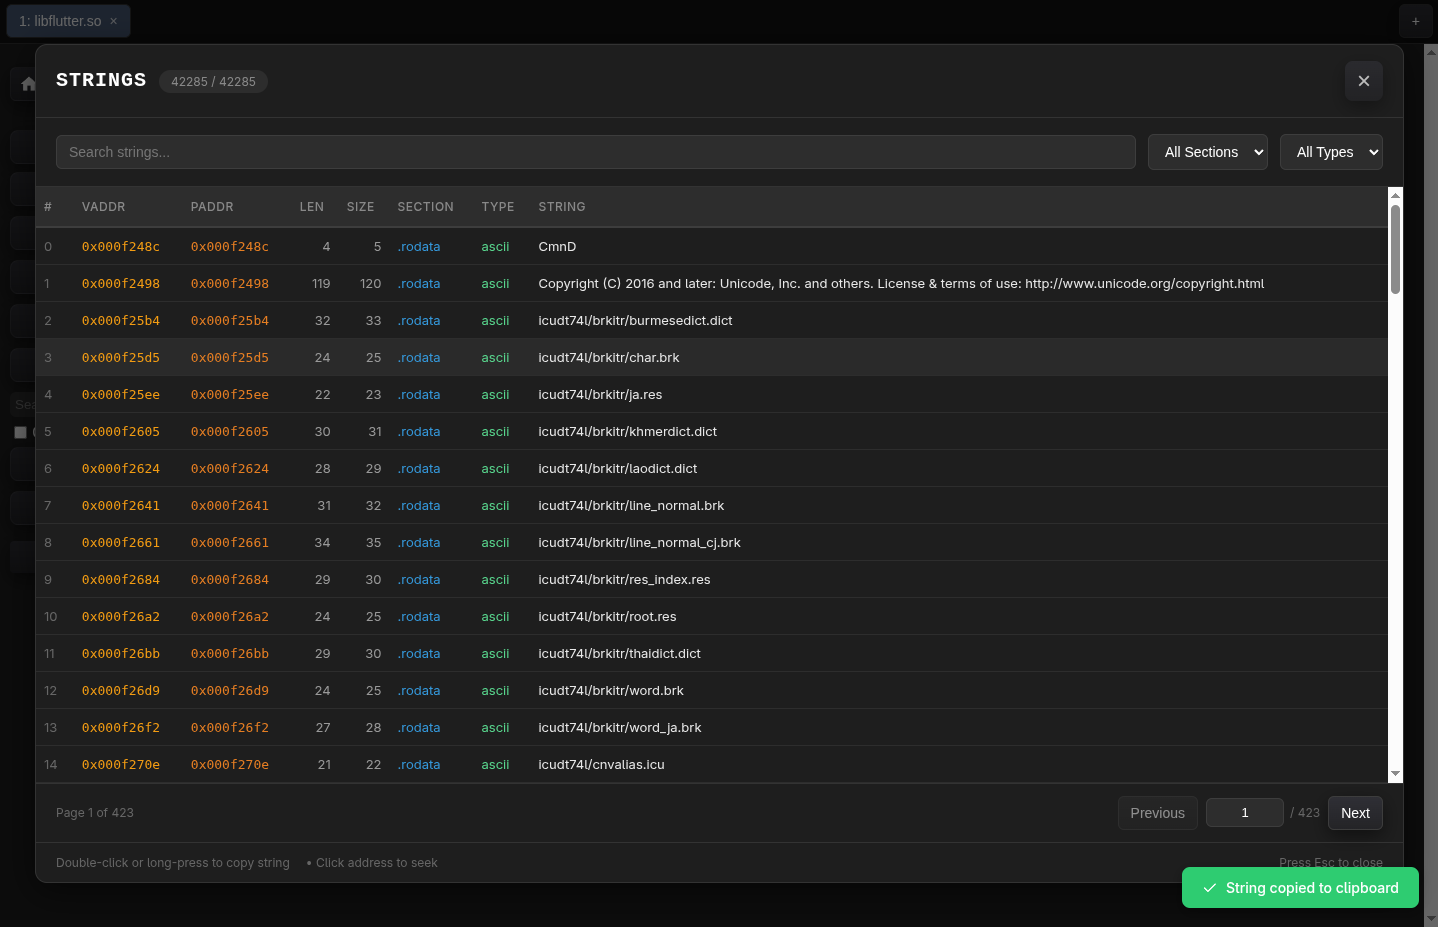 radareorg/r2web
Greifen Sie jederzeit und überall auf radare2 zu.








