
 #1
Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.
Kitploit empfohlen
 alexcyberx/cve-2025-14847_expolit
Exploit-Tool für CVE-2025-14847, eine MongoDB-Speicher-Offenlegungsschwachstelle, die eine mehrthreadige Extraktion sensibler Daten und Geheimnisse…
 petergabaldon/cve-2024-1346
Schwaches MySQL-Datenbank-Root-Passwort in LaborOfficeFree betrifft Version 19.10. Diese Schwachstelle ermöglicht es einem Angreifer, das…
 slayerkkkk/cve-2025-46817-poc
C-basierter Exploit für CVE-2025-46817, eine Redis-Integer-Overflow-Schwachstelle, die Crash-Erkennung und potenzielle RCE über Lua-unpack()-Payload…
 malvika-thakur/cve-2019-14234
POC-Django JSONField/HStoreField SQL-Injection-Schwachstelle (CVE-2019-14234)
 xploitgh0st/cve-2025-26794-exploit
SQL-Injection-Exploit für CVE-2025-26794 in Exim 4.98. Automatisierte Datenextraktion über zeitbasierte Blind-SQLi. Nur für autorisierte…
 maliktawfiq/cve-2025-22953
EPICOR HCM Nicht authentifizierte Blind SQL Injection CVE-2025-22953
 0xdeku/cve-2021-42667
CVE-2021-42667 - SQL-Injection-Sicherheitslücke im Online-Buchungs- und Reservierungssystem für Veranstaltungen.
 afnaan-ahmed/cve-2025-14598
Technisches Advisory und Analyse von CVE-2025-14598, einer kritischen nicht authentifizierten SQL-Injection in BET e-Portal, die…
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) Scanner- und Exploit-Tool. Nicht authentifiziertes MongoDB-Heap-Speicherleck durch zlib-Dekomprimierung. Erkennung,…
 xbz0n/cve-2024-33911
Proof-of-Concept-Exploit für CVE-2024-33911, eine post-authentifizierte SQL-Injection-Schwachstelle im WordPress-Plugin The School Management…
 randomrobbiebf/cve-2025-22954
Koha CVE-2025-22954: SQL-Injection in lateissues-export.pl
 safe3s/cve-2022-21661
Das erste PoC-Video, das den SQL-Injection-Test von ( WordPress Core 5.8.2-'WP_Query' / CVE-2022-21661) präsentiert.
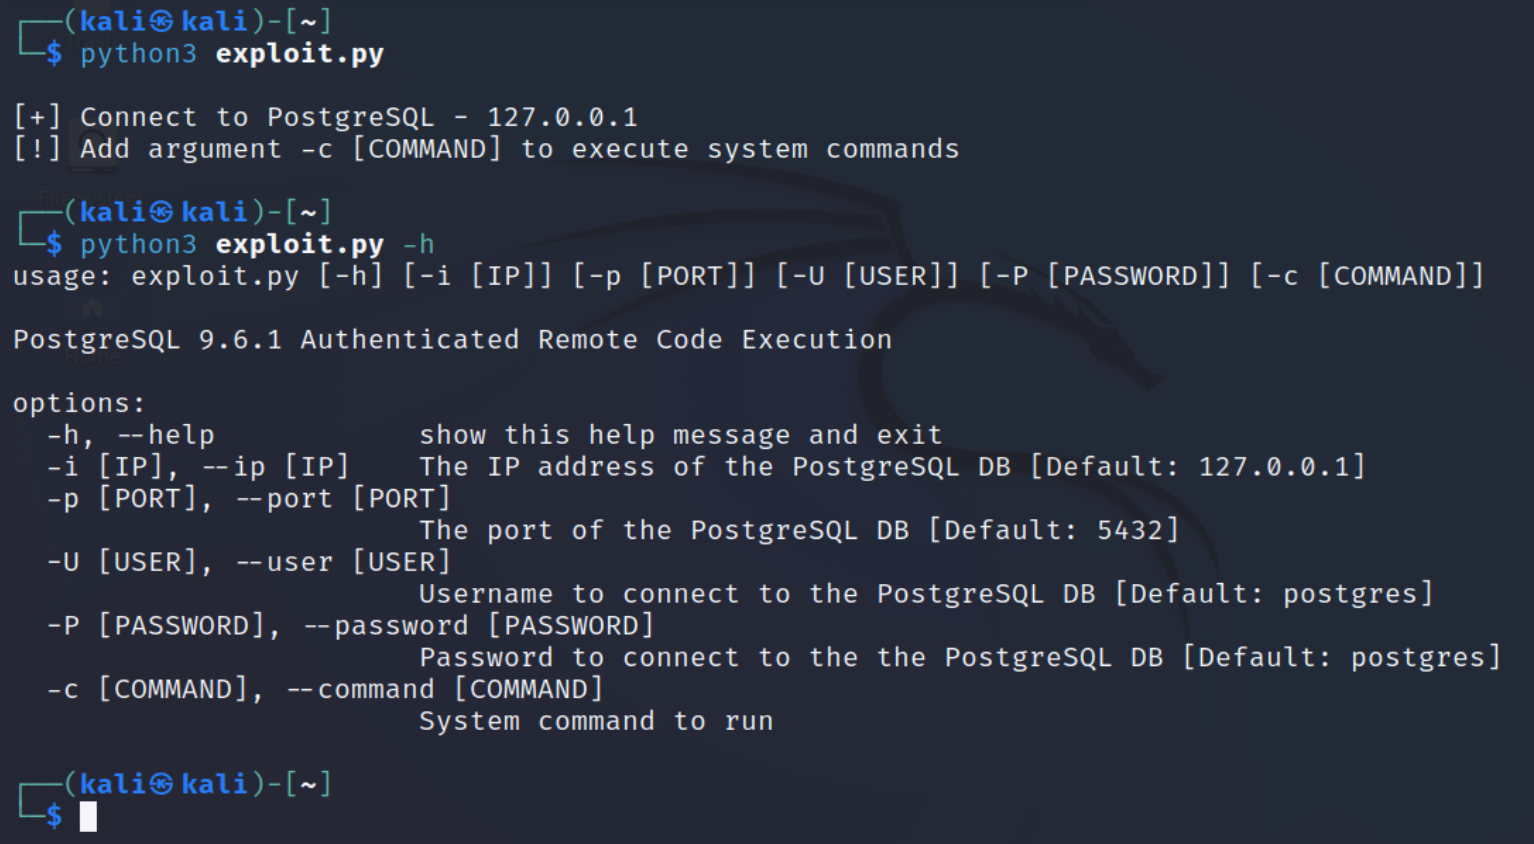 paulotrindadec/cve-2019-9193
Proof-of-Concept-Exploit für authentifizierte Remote-Codeausführung in PostgreSQL 9.6.1, der demonstriert, wie falsch konfigurierte Datenbanken für…
 ant1sec-ops/cve-2023-39593
Authentifizierte Codeausführung über die Datenbank
 casp3r0x0/cve-2025-58443
# FOGProject Authentication-Bypass CVE-2025-58443 Exploit
 nu1l0/cve-2024-46636-sqli-modaps
SQL-Injection-Schwachstelle in NASA EOSDIS MODAPS aufgrund unsachgemäßer Eingabevalidierung im `category`-Parameter. Dieser Fehler ermöglicht es…
 jselliott/cve-2023-38891
Authentifizierte SQL-Injection-Schwachstelle in VTiger Open Source CRM v7.5
 bigzooooz/cve-2022-30511
School Dormitory Management System 1.0 - Unauthentifizierte SQL-Injection








