
 #1
Kuratierte Listen, Sammlungen und Lernreferenzen zu Cybersecurity mit klarem Umfang und praktischem Wert.
Kitploit empfohlen
 adversarial-detection-engineering/adversarial-detection-engineering-framework
Ein Framework und eine Taxonomie zur Identifizierung, Klassifizierung und Begründung von Erkennungslogikfehlern in SIEM-, EDR- und XDR-Regeln, mit…
 jonwiggins/xmloxide
Eine reine Rust-Neuumsetzung von libxml2
 emrekybs/draculaos
Dracula OS ist ein Linux-Betriebssystem, das sorgfältig für OSINT (Open Source Intelligence) und Cyber Intelligence-Missionen entwickelt wurde.
 owasp/packman
Ein Dokumentations- und Tracking-Projekt mit dem Ziel, Paketverwaltungssysteme sicherer zu machen.
 nextcloud/security-advisories
👮 Sicherheitshinweise von Nextcloud
 priyanshu-rawa/cybersecurity-handbook
Open-Source-Cybersicherheits-Wissensdatenbank mit über 400 Notizen, Labs und Cheat Sheets zu Offensive, Defensive, Kryptografie, Cloud und Forensik.
 100daysofyara/2024
Von der Community geteilte Regeln aus 100 Days of YARA 2024
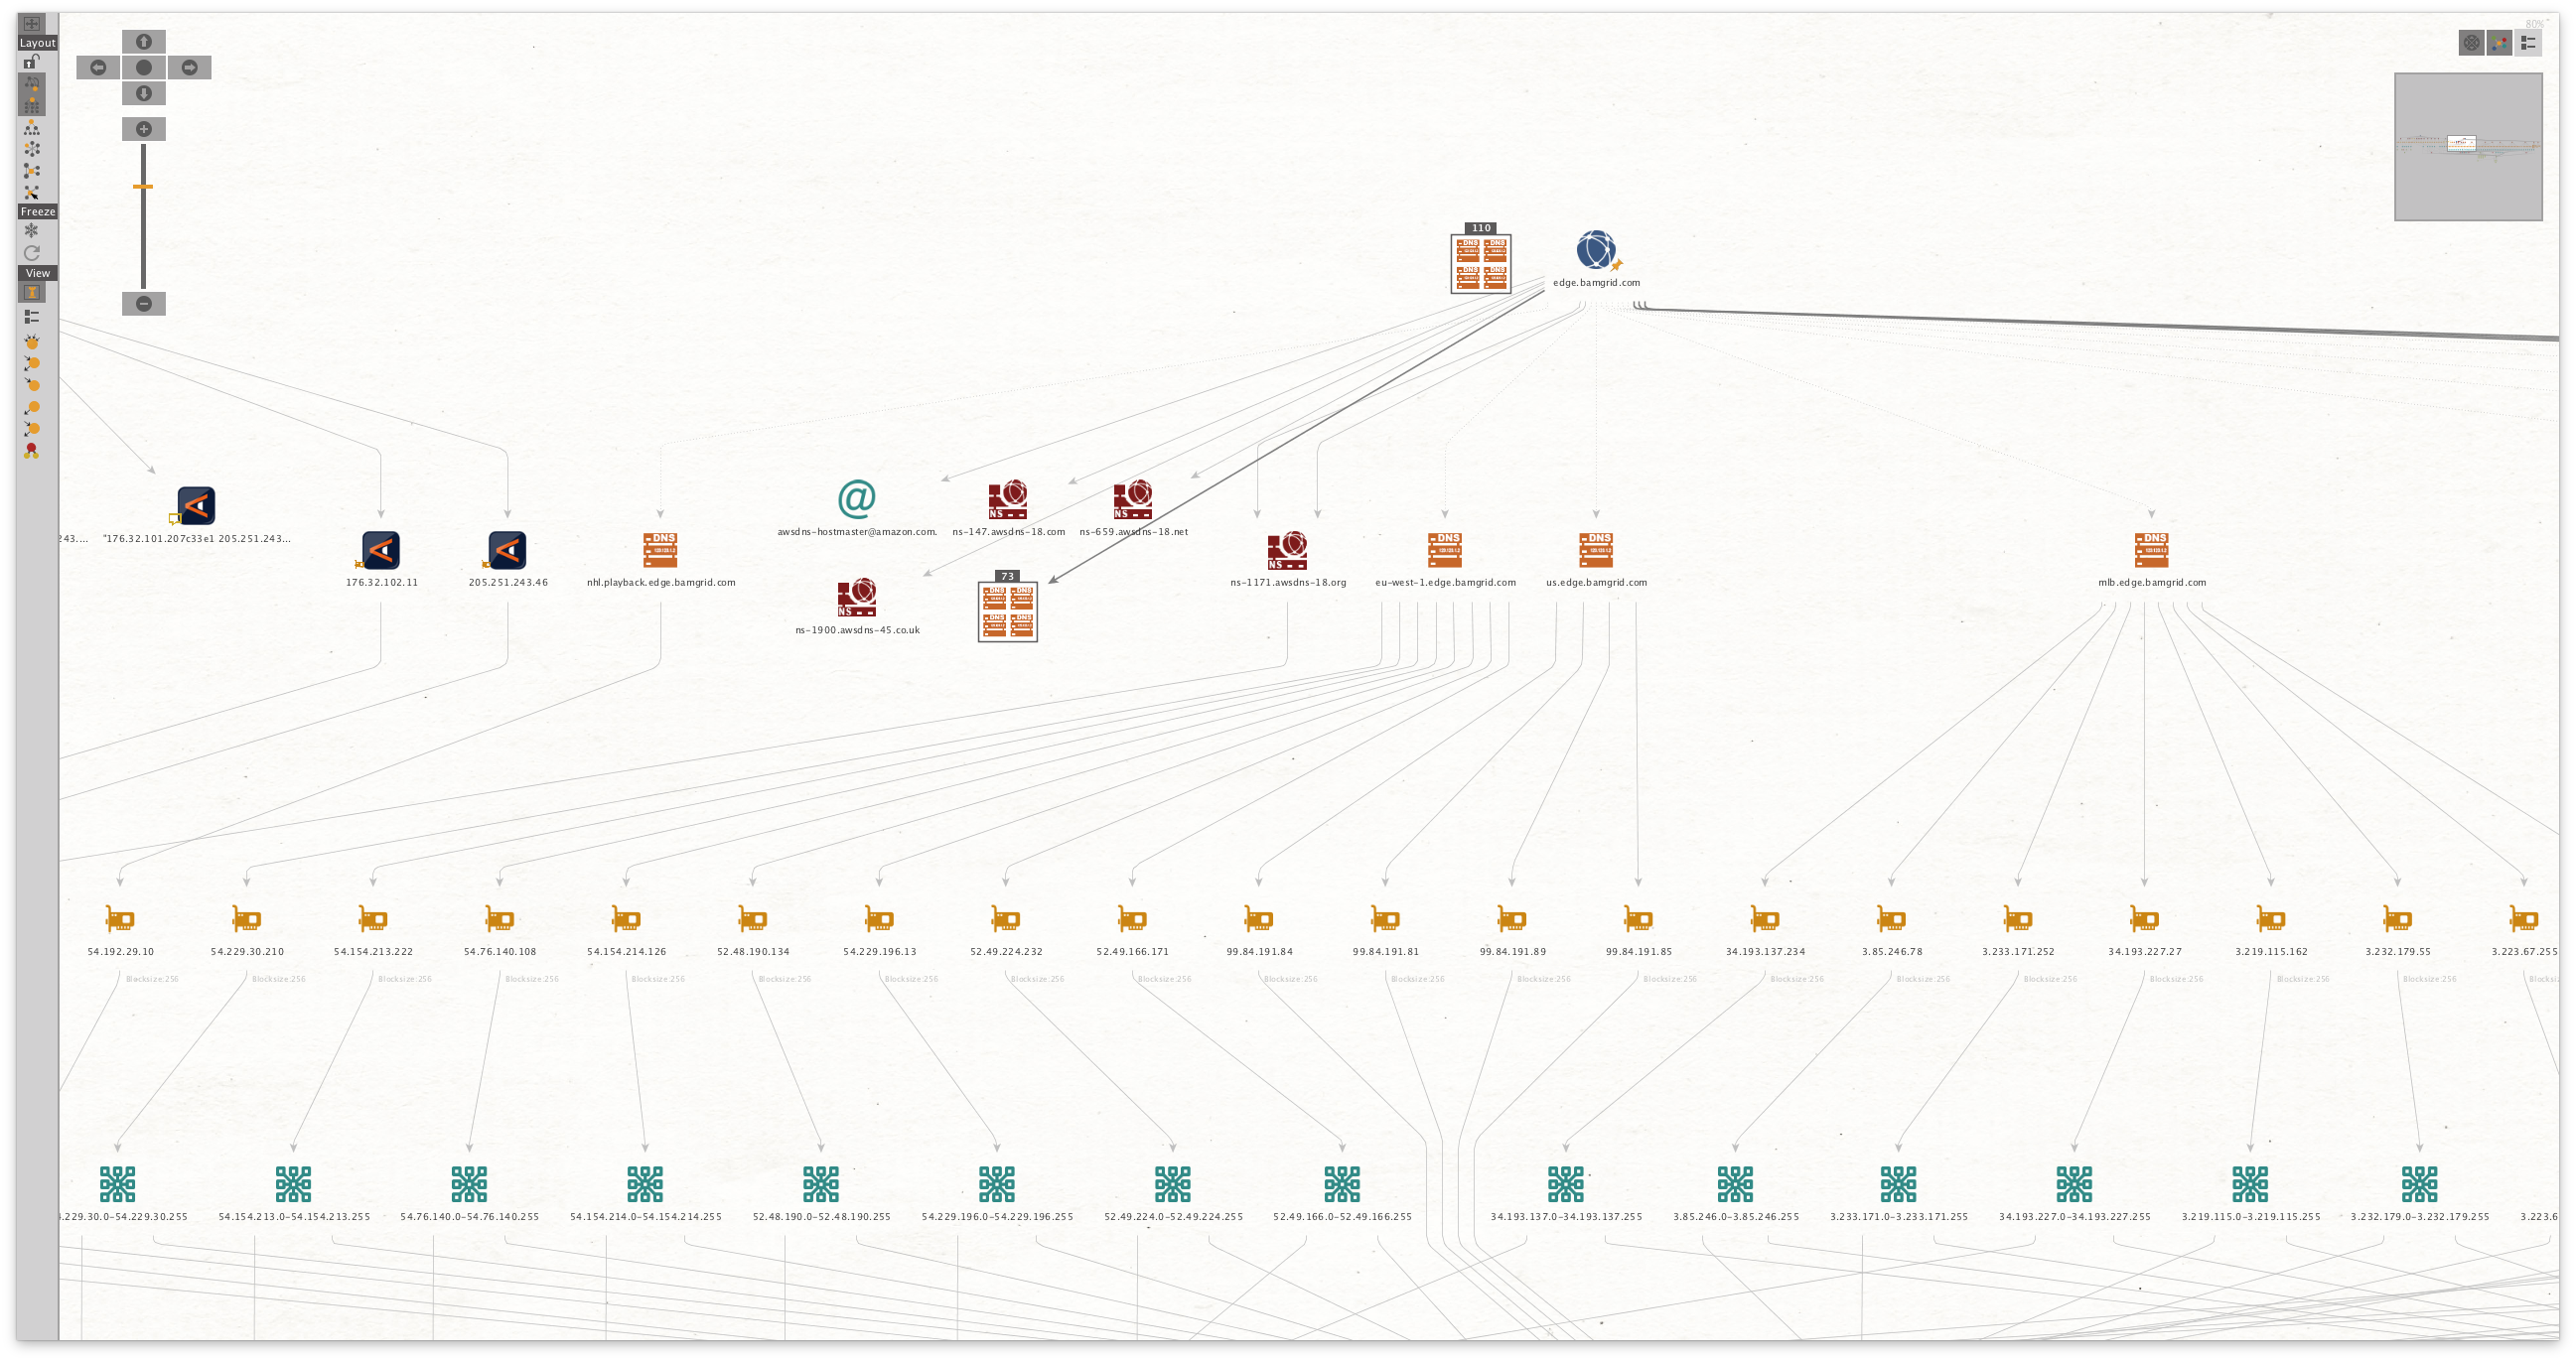 danielcuthbert/trackers
Eine Sammlung von Online-Trackern, Werbenetzwerken, Telemetrie-Sammlern und allgemeinen „Wir schauen gerne zu“-Listen, die du nutzen kannst, um…
 alephsecurity/research
Forschungsmaterial und Proof-of-Concepts für Aleph Research Findings
 100daysofyara/2023
Regeln, die von der Community aus 100 Days of YARA 2023 geteilt wurden
 inquest/yara-rules-vt
Sammlung von YARA-Regeln, die für die Verwendung über VirusTotal.com entwickelt wurden.
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 eth0izzle/security-skills
Eine Sammlung von Claude Code-Fähigkeiten, die Sicherheitsteams helfen, sicher zu bleiben.
 enablesecurity/advisories
Sicherheitshinweise, veröffentlicht von Enable Security
 embee-research/yara-detection-rules
Yara-Regeln für moderne Malware
 authomize/log4j-log4shell-affected
Listen betroffener Komponenten sowie betroffener Apps/Anbieter im Zusammenhang mit CVE-2021-44228 (auch bekannt als Log4shell oder Log4j RCE). Diese…
 connectedlucy/plague
Standarderkennungen für EDR
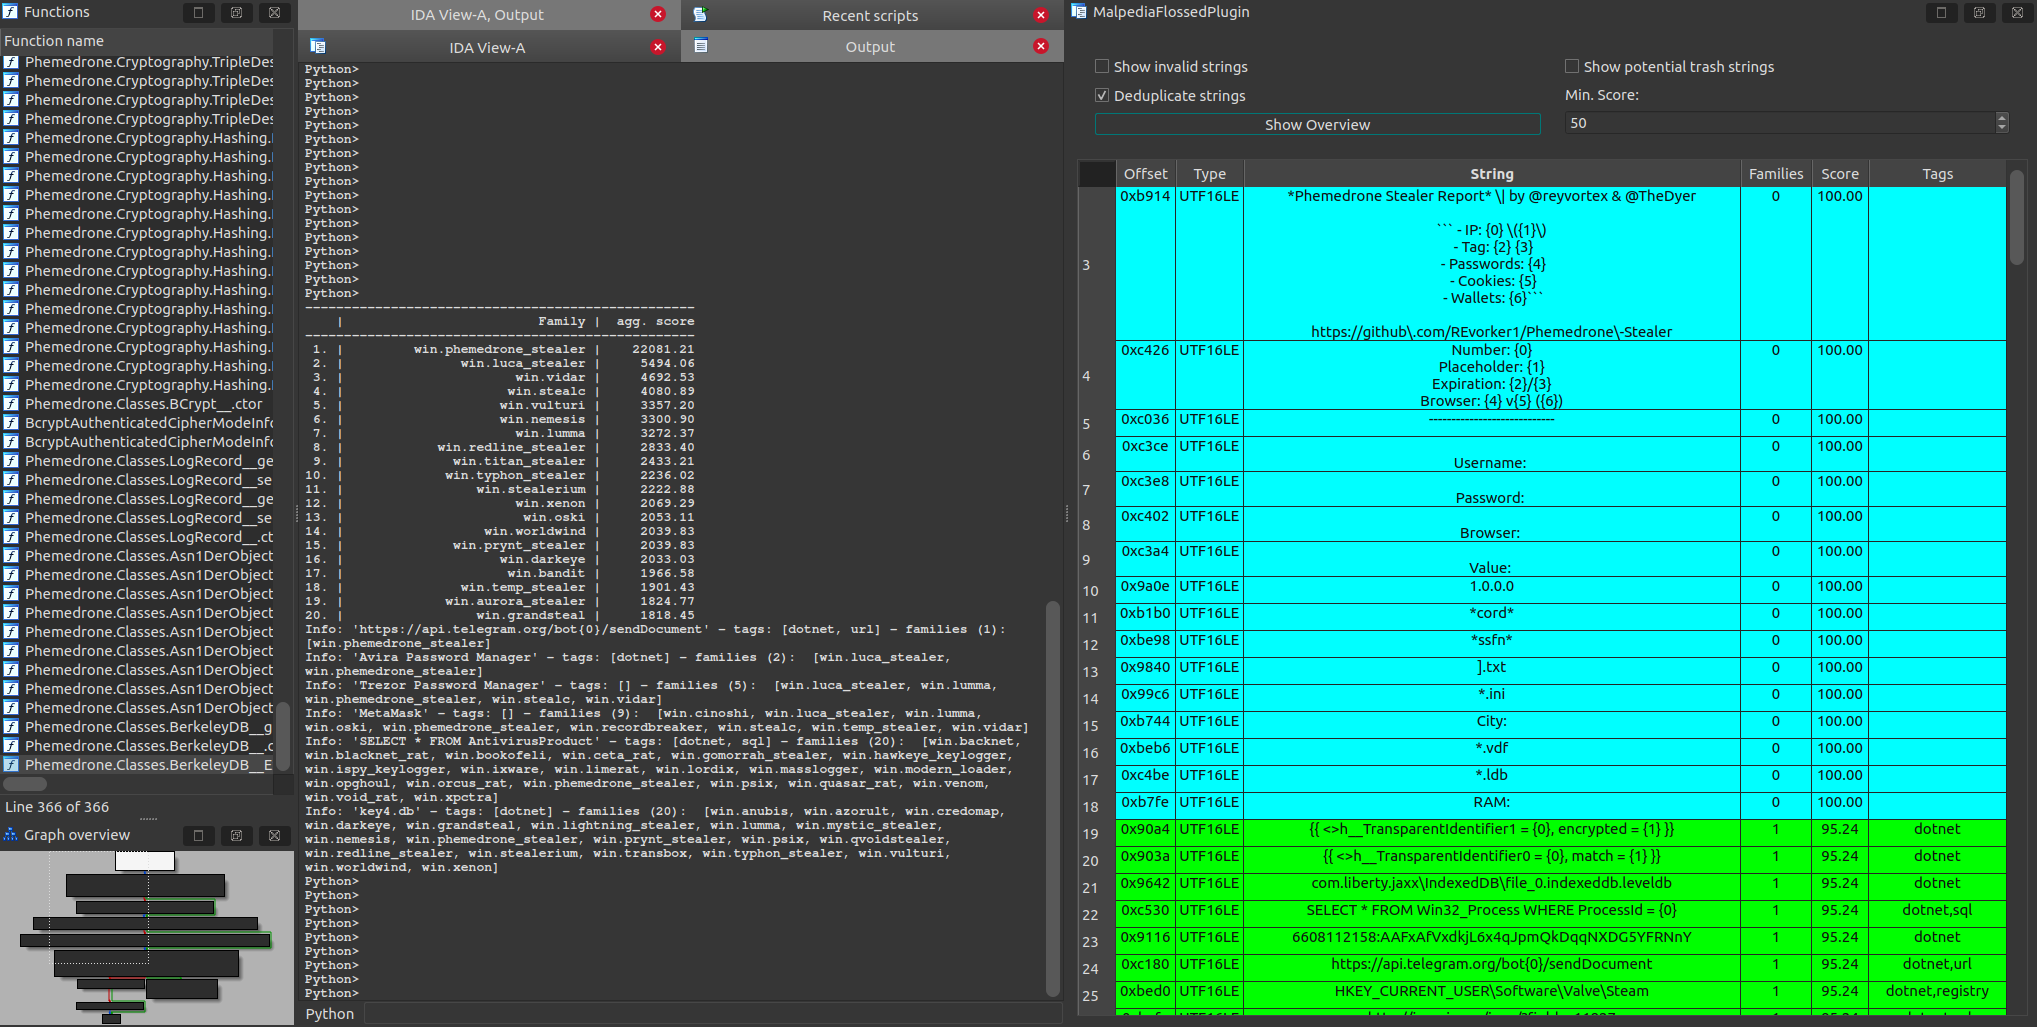 malpedia/malpedia-flossed
FLARE floss angewendet auf alle entpackten und gedumpten Samples in Malpedia, vorverarbeitet für die weitere Verwendung.








