#1
Kuratierte Listen, Sammlungen und Lernreferenzen zu Cybersecurity mit klarem Umfang und praktischem Wert.
Kitploit empfohlen
 connectedlucy/plague
Standarderkennungen für EDR
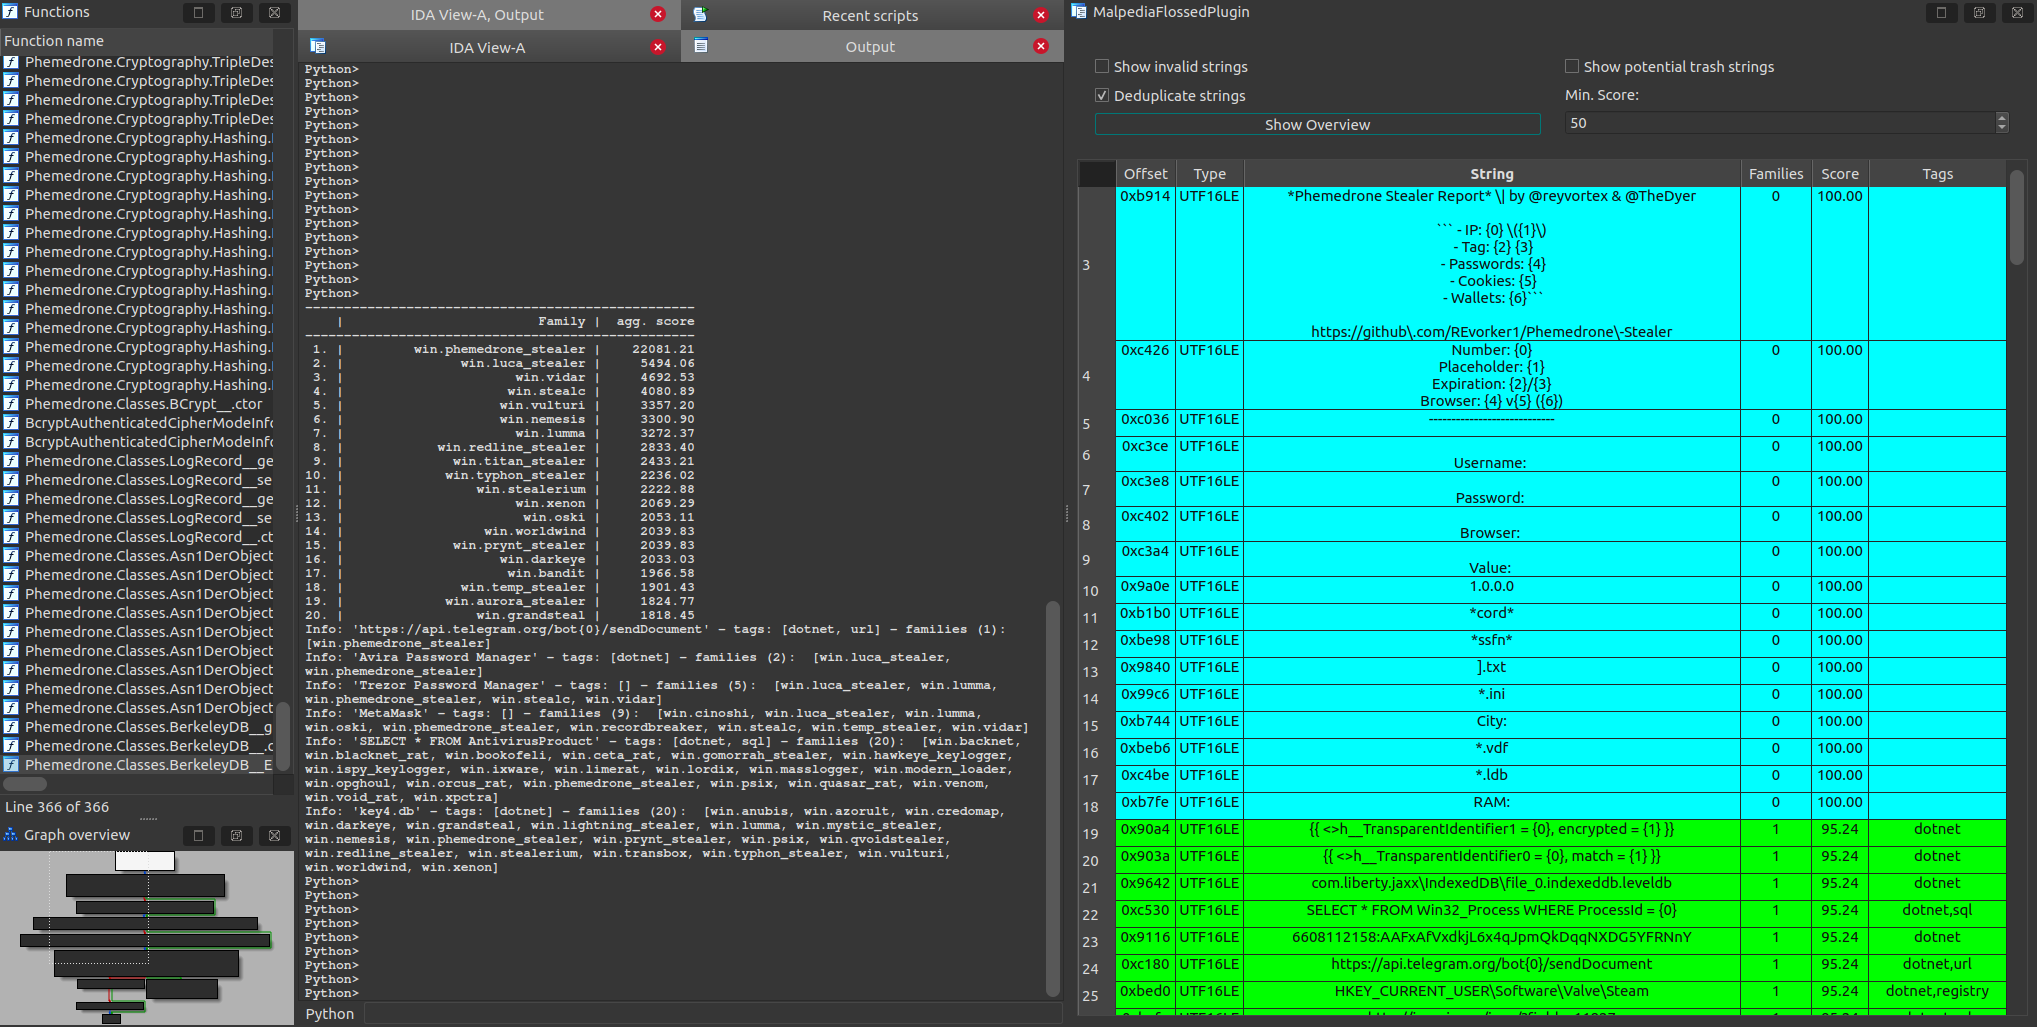 malpedia/malpedia-flossed
FLARE floss angewendet auf alle entpackten und gedumpten Samples in Malpedia, vorverarbeitet für die weitere Verwendung.
 jeremyngalloway/mod_plaintext.py
Archivierte Kopie der mod_plaintext.py „Internet Chemotherapy" IoT-Worm-Payload, bewahrt mit Archivreferenzen für Malware-Forschung und historische…
 amnestytech/inside-pegasus
Eine kuratierte Auswahl interner NSO-Group-Dokumente, Produktmaterialien und eidesstattlicher Aussagen, die im Verfahren WhatsApp Inc. und Meta…
 thomasking2014/slides
Kuratierte Sammlung von Foliensätzen von Sicherheitskonferenzen zu Android-Rooting, Kernel-Exploitation, Browser-Speicherkorruption, JIT-Mitigationen…
 ishell/exploits-archives
sebug.net上面的镜像
 professionallyevil/c4
Cyberdelia, eine Sammlung von Command-and-Control-Frameworks
 gmh5225/awesome-web3-security
Eine kuratierte Liste von Web3-Security-Materialien und -Ressourcen für Pentester und Bug Hunter.
 kypvas/ad_attack_architecture
Active-Directory-Angriffsarchitektur-Karte Umfassende Pentest-Referenz — Von der Aufklärung bis zur Domänen-Dominanz
 owasp/cwe-tool
Ein Kommandozeilen-Tool zur Erkennung von CWE basierend auf der OWASP / CAPSEC-Datenbank der Common Weakness Enumeration.
 byinarie/cve-2024-3094-info
Informationen zu CVE-2024-3094
 arpeetrathii/50-days-of-sqli
SQL-Injection-Bugs lernen und jagen – 50 ununterbrochene Tage lang
 x-c3ll/congresos-slides
Präsentationen von Konferenzen
 owasp/tcasvs
OWASP Sicherheitsverifikationsstandard für Dicke Client-Anwendungen
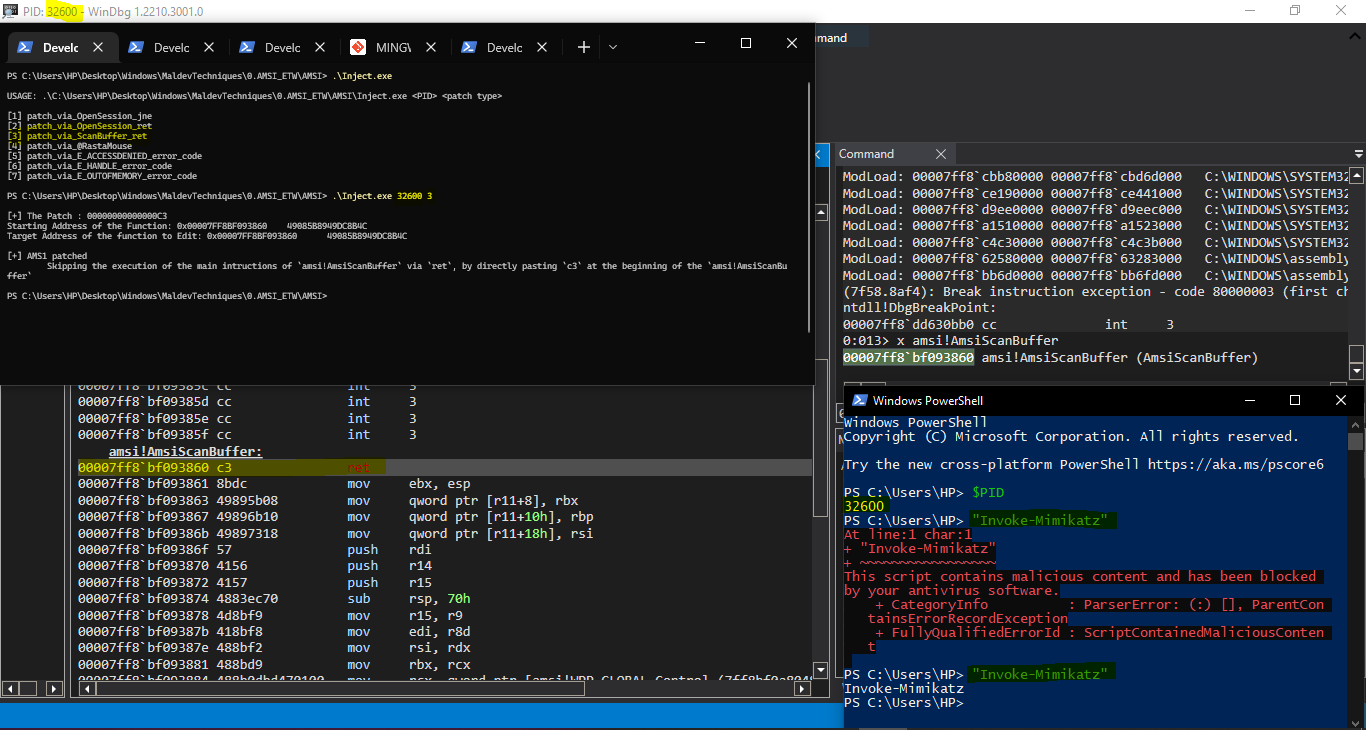 reveng007/amsi-patches-learned-till-now
Ich habe alle AMSI-Patches dokumentiert, die ich bisher kennengelernt habe.
 sqlsure/sqlsure
Semantischer Inspector für SQL – erkennt Fan-Out-Doppelzählungen, Additivitätsverstöße, falsche Join-Schlüssel und Richtlinienverstöße, bevor die…
 jigerjain/interview_tips
Zusammenfassung der Cyber-Security-Interviewfragen, die ich durchgemacht habe, hoffe, das hilft euch weiter.
 portswigger/url-cheatsheet-data
Dies sind die Daten, die das PortSwigger-Cheat-Sheet zur Umgehung der URL-Validierung antreiben.