
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 zbyszkok/cve-2025-49844-redishell-ai-made-revshell
Ungetestete Vervollständigung des von KI erstellten Redishell-PoC
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Eine Fallstudie zu CVE-2024-21413. Verwendet als Parameter den Raum TryHackMe Moniker Link (CVE-2024-21413). Es wurden Bearbeitungen mit claude code…
 androidteacher/react-cve-2025-55182-lab
Lab mit PoC
 quevatech/challenge_repo
Strukturiertes Challenge-Repository, das Prämien für das Knacken eines neuronalen netzwerkbasierten Zufallszahlengenerators bietet, der gegen die…
 shi10587s/sauercloude
0day VirtualBox 6.1.2 Escape für RealWorld CTF 2020/2021 CVE-2021-2119
 cider-security-research/cicd-goat
Eine absichtlich verwundbare CI/CD-Umgebung. Lernen Sie CI/CD-Sicherheit durch mehrere Herausforderungen.
 lets-all-be-stupid-forever/circuit-artist
Circuit Artist ist ein digitales Spiel zum Zeichnen und Simulieren von Schaltkreisen.
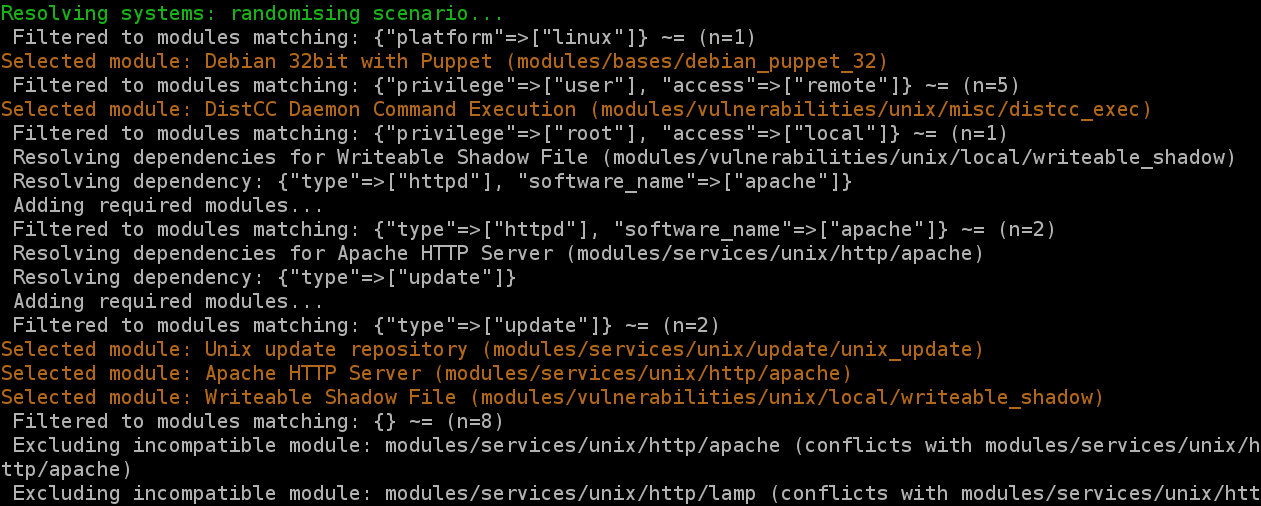 secgen/secgen
Generieren Sie verwundbare virtuelle Maschinen im laufenden Betrieb (die aktuelle Teamentwicklung findet im cliffe/SecGen-Fork statt)
 cmnatic/cve-2024-21413
CVE-2024-21413 PoC für THM Lab
 gabemarshall/microctfs
Kleine CTF-Challenges, die auf Docker laufen
 knowledge-wisdom-understanding/recon
Ein Ziel basierend auf Nmap-Ergebnissen enumerieren
 jeanpeyremesmots/osx-password-dumper
Ein Tool zum Extrahieren der .plist-Dateien von Benutzern auf einem Mac OS-System und deren Umwandlung in einen crackbaren Hash.
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR-Umgehung
 litneet64/etherblob-explorer
Blob-Dateien im Ethereum-Blockchain-Netzwerk suchen und extrahieren

 azureadtrent/cve-2025-4517-poc
Privilege-Escalation-Skript für CVE-2025-4517
 yz9yt/react2shell-ctf
Eine CTF-Challenge basierend auf der Sicherheitslücke CVE-2025-55182
 drackyjr/cve-2025-8018
Python-PoC-Exploit für CVE-2025-8018, eine kritische nicht authentifizierte SQL-Injection in Food Ordering Review System v1.0. Unterstützt…








