#1
Tools für Web-Crawling, Scraping, Spidering und automatisierte Aufklärung für Sicherheitstests.
Kitploit empfohlen

 ransomlook/ransomlook
Noch ein Ransomware-Banden-Tracker
 ge0rg3/requests-ip-rotator
Eine Python-Bibliothek zur Nutzung des großen IP-Pools von AWS API Gateway als Proxy, um pseudo-unendliche IPs für Web Scraping und…
 tomnomnom/meg
Viele Pfade für viele Hosts abrufen – ohne die Hosts zu überlasten
 projectdiscovery/urlfinder
Ein Hochgeschwindigkeitstool zum passiven Sammeln von URLs, optimiert für effiziente und umfassende Erkennung von Web-Assets ohne aktives Scannen.
 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
 rverton/webanalyze
Port von Wappalyzer (deckt Technologien auf, die auf Websites verwendet werden) zur Automatisierung von Massenscans.
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ ist ein passives Open Source Intelligence (OSINT) automatisierte Erkundung (Framework)
 spinkham/skipfish
Webanwendungssicherheitsscanner erstellt von lcamtuf für Google - Inoffizieller Spiegel
 0xinfection/xsrfprobe
Das Prime Cross Site Request Forgery (CSRF) Audit- und Exploitation Toolkit.
 saffron-health/libretto
Das KI-Toolkit für den Aufbau zuverlässiger Browser-Automatisierungen
 xnl-h4ck3r/xnlinkfinder
Ein Python-Tool zum Entdecken von Endpunkten, potenziellen Parametern, einer zielspezifischen Wortliste für ein bestimmtes Ziel und Geheimnissen.
 chvancooten/bugbountyscanner
Ein Bash-Skript und ein Docker-Image für Bug-Bounty-Reconnaissance. Für den headless Einsatz vorgesehen.
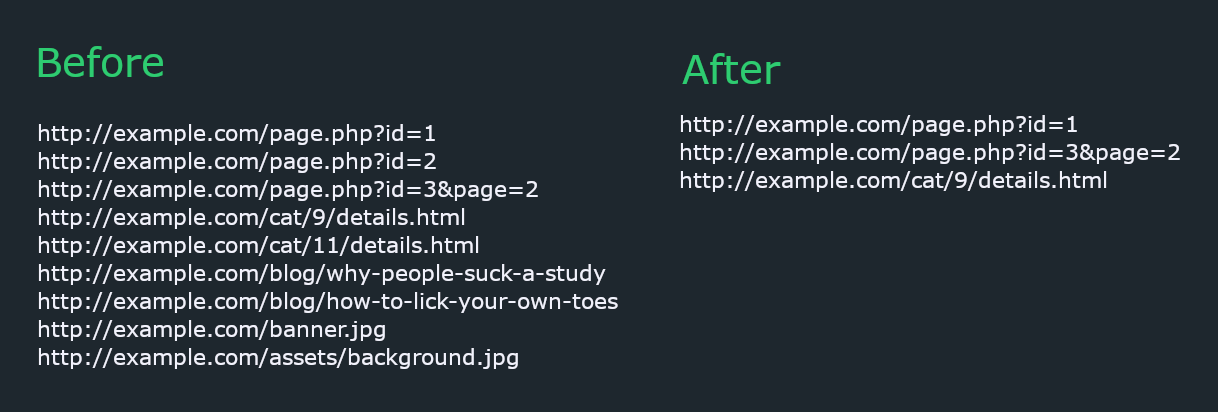 s0md3v/uro
entrümpelt URL-Listen für Crawling/Pentesting
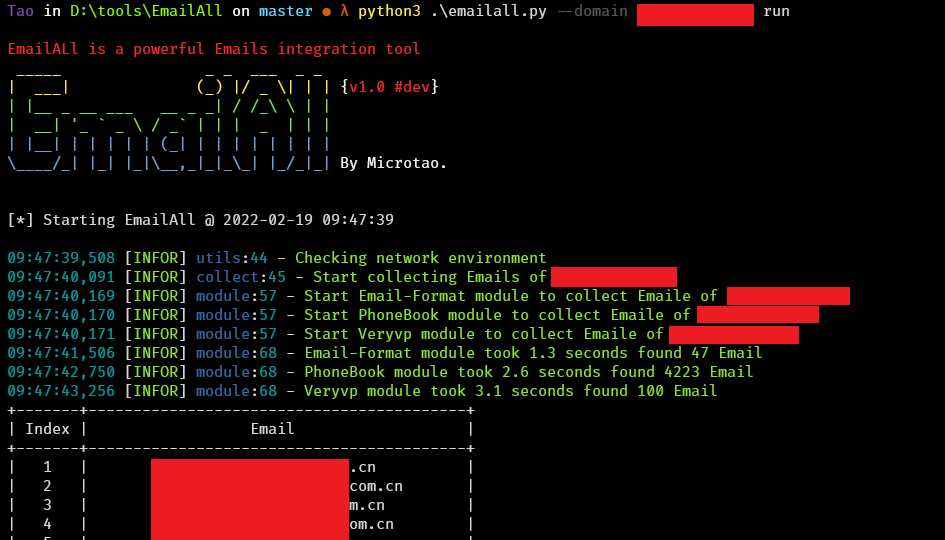 taonn/emailall
Sammelt E-Mail-Adressen für eine Zieldomain durch Abfragen von Suchmaschinen, GitHub API, PhoneBook, Snov, Skymem und anderen OSINT-Quellen und…
 hackmanit/web-cache-vulnerability-scanner
Go-basierter CLI-Scanner für Web-Cache-Poisoning und -Deception. Unterstützt 10 Poisoning-Techniken, mehrere Deception-Methoden, eingebauten Crawler,…
 zigoo0/jsonbee
Einsatzbereite JSONP-Endpunkte/-Payloads zur Umgehung der Content Security Policy (CSP) verschiedener Websites.
 devanshbatham/favfreak
Favicon.ico-basiertes Recon wieder großartig machen!
 robre/jsmon
ein JavaScript-Änderungsüberwachungstool für Bugbounties