
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
uro — entrümpelt URL-Listen für Crawling/Pentesting | Kitploit

Tools/GitHubGitHub/s0md3v/uro
InformationsbeschaffungWebsicherheitDienstprogramme & FrameworksCrawler
GitHubs0md3v/uro

uro

entrümpelt URL-Listen für Crawling/Pentesting

Repository anzeigen
1.6k17341vor 1 JahrVon Kitploit geprüft
Teilen

uro

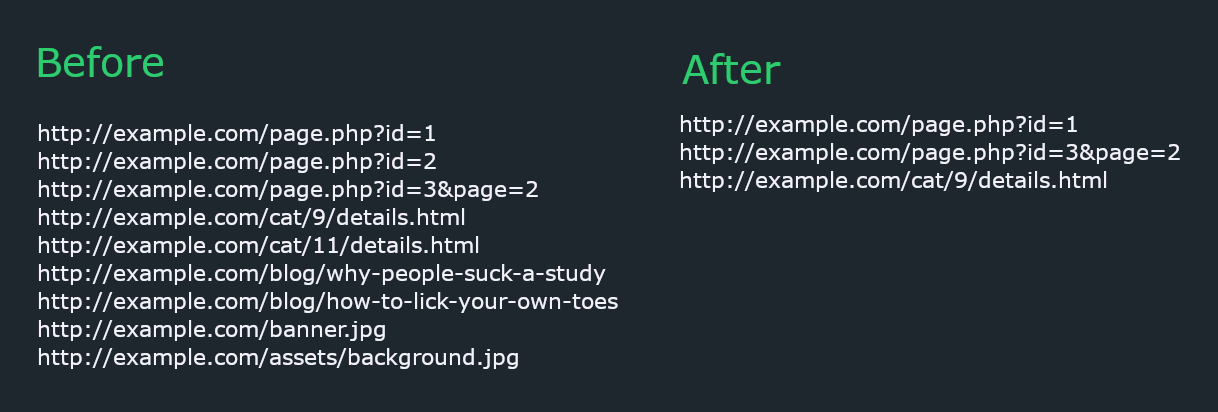
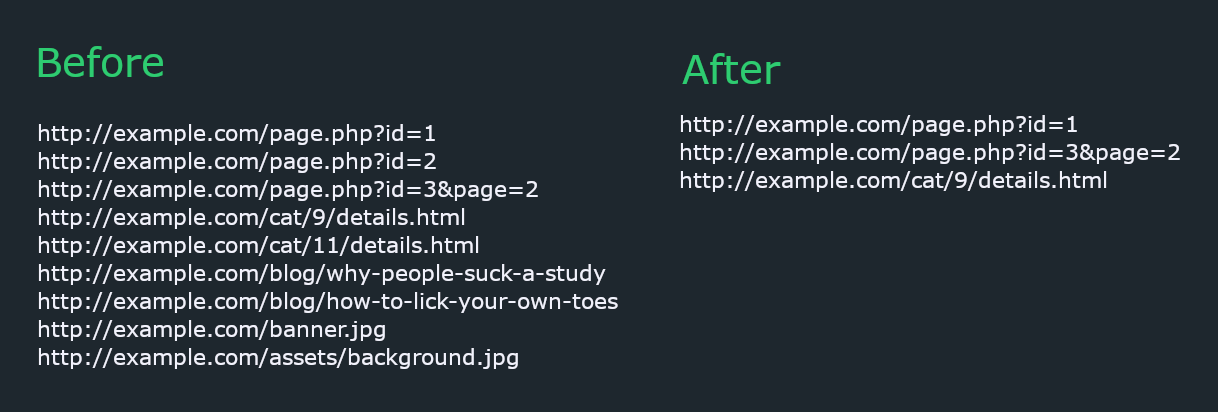
Die Verwendung einer URL-Liste für Sicherheitstests kann mühsam sein, da es viele URLs mit uninteressantem/doppeltem Inhalt gibt; uro zielt darauf ab, das zu lösen.

Es stellt keine http-Anfragen an die URLs und entfernt:

  • inkrementelle URLs, z.B. /page/1/ und /page/2/
  • Blogbeiträge und ähnliche von Menschen geschriebene Inhalte, z.B. /posts/a-brief-history-of-time
  • URLs mit gleichem Pfad, aber unterschiedlichen Parameterwerten, z.B. /page.php?id=1 und /page.php?id=2
  • Bilder, JS, CSS und andere "nutzlose" Dateien

uro-demo

Installation

Der empfohlene Weg, uro zu installieren, ist wie folgt:

pipx install uro

Hinweis: Wenn Sie eine ältere Python-Version verwenden, verwenden Sie pip anstelle von pipx

Grundlegende Verwendung

Der schnellste Weg, uro in Ihren Workflow einzubinden, besteht darin, ihm Daten über stdin zuzuführen und sie in Ihrem Terminal auszugeben.

cat urls.txt | uro

Erweiterte Verwendung

URLs aus einer Datei lesen (-i/--input)

uro -i input.txt

URLs in eine Datei schreiben (-o/--output)

Wenn die Datei bereits existiert, überschreibt uro den Inhalt nicht. Andernfalls wird eine neue Datei erstellt.

uro -i input.txt -o output.txt

Whitelist (-w/--whitelist)

uro ignoriert alle anderen Erweiterungen außer den angegebenen.

uro -w php asp html

Hinweis: Seiten ohne Erweiterung, z.B. /books/1, werden weiterhin eingeschlossen. Um auch diese zu entfernen, verwenden Sie --filter hasext.

Blacklist (-b/--blacklist)

uro ignoriert die angegebenen Erweiterungen.

uro -b jpg png js pdf

Hinweis: uro hat eine Liste von "nutzlosen" Erweiterungen, die standardmäßig entfernt werden; diese Liste wird durch die Erweiterungen, die Sie über die Blacklist-Option angeben, überschrieben. Seiten ohne Erweiterung, z.B. /books/1, werden weiterhin eingeschlossen. Um auch diese zu entfernen, verwenden Sie --filter hasext.

Filter (-f/--filters)

Für eine feinere Kontrolle unterstützt uro die folgenden Filter:

  1. hasparams: gibt nur URLs mit Abfrageparametern aus, z.B. http://example.com/page.php?id=
  2. noparams: gibt nur URLs ohne Abfrageparameter aus, z.B. http://example.com/page.php
  3. hasext: gibt nur URLs mit Erweiterungen aus, z.B. http://example.com/page.php
  4. noext: gibt nur URLs ohne Erweiterungen aus, z.B. http://example.com/page
  5. allexts: entfernt keine Seiten basierend auf der Erweiterung, z.B. .jpg behalten, das sonst entfernt würde
  6. keepcontent: behält von Menschen geschriebene Inhalte, z.B. Blogs.
  7. keepslash: entfernt keinen abschließenden Schrägstrich von URLs, z.B. http://example.com/page/
  8. vuln: gibt nur URLs mit Parametern aus, die bekanntermaßen anfällig sind. Weitere Informationen.

Beispiel: uro --filters hasexts hasparams

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →