
 #1
Tools zum Scannen, Sichern und Härten von Docker, Kubernetes und containerisierten Umgebungen.
Kitploit empfohlen
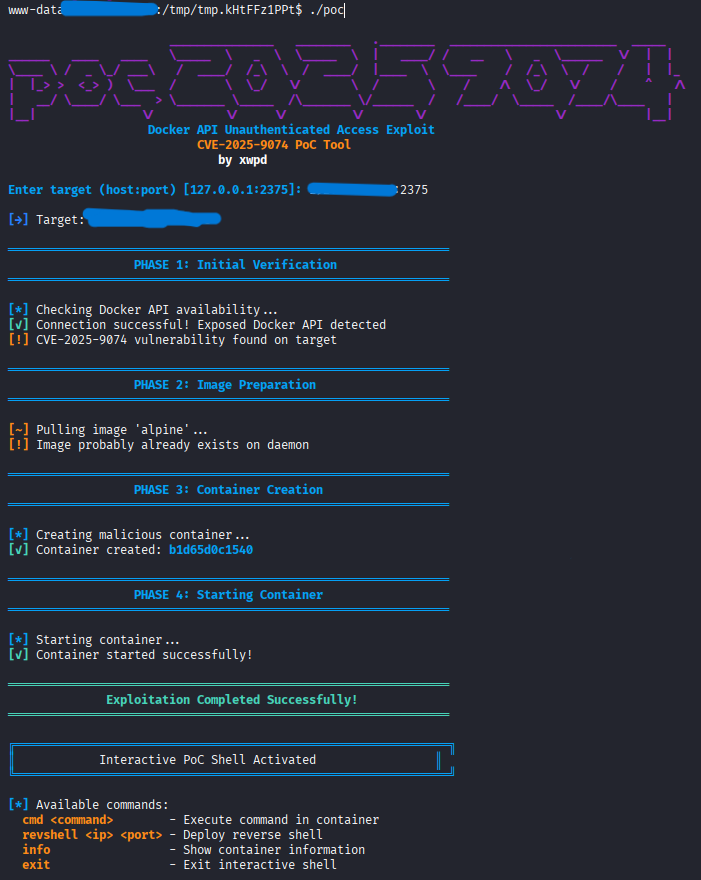
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). Ein ausgefeiltes Exploitation-Framework für CVE-2025-9074, das unauthentifizierte…
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 h3ck13r/cve-2026-35204
Proof-of-concept, das eine Path-Traversal-Schwachstelle (CVE-2026-35204) bei der Installation von Helm-Plugins demonstriert und beliebiges Schreiben…
 chanbakjsd/cve-2019-18634
Reproduktion von CVE-2019-18634, einem Sudo-Privilegienerweiterungs-Exploit über einen Pufferüberlauf in pwfeedback. Enthält eine Docker-basierte…
 ssst0n3/kata-cve-2020-2023-poc
Proof-of-Concept-Exploit für Kata Containers Container-Escape (CVE-2020-2023) unter Verwendung von mknod, um das Gast-Dateisystem zu modifizieren und…
 laremontada12/cve-2026-39987-marimo-preauth-rce
CVE-2026-39987 Marimo Pre-auth RCE research, Docker lab reproduction, root cause analysis, and patch validation.
 nu11secur1ty/cve-2021-44228-vuln-app
Dockerisierte verwundbare Webanwendung, die die Log4j-CVE-2021-44228-Remote-Code-Ausführung-Schwachstelle für Bildungszwecke zur Ausnutzung und…
 karthikuj/cve-2023-23752-docker
Dockerisierter Proof-of-Concept für die Joomla-Schwachstelle für unbefugten Zugriff (CVE-2023-23752), die die Extraktion von…
 cheese-hub/heartbleed
# Docker-basiertes Lernlabor zur Demonstration des Heartbleed-Bugs (CVE-2014-0160) mit Hacker-, Opfer- und Server-Containern für praktische…
 vanigori/cve-2023-38545-sample
Dockerfile mit allen erforderlichen Setup-Dateien, um den Exploit zu demonstrieren
 mauroeldritch/vancleef
Exploit für CVE-2019-11881 (Rancher 2.1.4 Web-Parameter-Manipulation)
 douglasmun/pagecache-lpe-containment-kit
Pädagogisches, defensives Kit für zwei Linux page-cache-corruption LPEs (DirtyClone CVE-2026-43503, pedit COW CVE-2026-46331): Härtung, Erkennung,…
 boreas37/cve-2026-44848-poc
PoC für CVE-2026-44848: Fehlende Autorisierung bei Portainer auf Docker-Plugin-Endpunkten -> RCE auf dem Host (GHSA-rrmm-9v76-h3p4). Python nur mit…
 boreas37/cve-2026-58455-poc
PoC für CVE-2026-58455: Dockwatch <=0.6.567 nicht authentifiziertes RCE. Nur Python-Standardbibliothek.
 franksec42/mongobleed-exploit-cve-2025-14847
Explot, Lab, Scanner - externer und Docker-Container, für SMongobleed-CVE-2025-14847 plus phoenix security uploader
 crackercat/cve-2020-11492
Proof-of-Concept-Exploit für die Privilegienausweitung von Docker Desktop für Windows (CVE-2020-11492). Nutzt die Identitätsübernahme über Named…
 felipecosta09/cve-2024-3094
Schritt-für-Schritt-Anleitung zur Erkennung von CVE-2024-3094 (XZ-Backdoor) in Container-Images mithilfe der Trend Micro Vision One TMAS CLI, mit…
 ksnnd32/redis_exploit
🔍 Erkunde und teste die CVE-2025-49844 (RediShell)-Sicherheitslücke in Redis mit dieser praktischen Laborumgebung für sichere Bildung und Forschung.








