
 #1
Tools zum Scannen, Sichern und Härten von Docker, Kubernetes und containerisierten Umgebungen.
Kitploit empfohlen
 cyberhades/hardening-k8s-containers
Praktisches Labor, das die Härtung von Kubernetes-Containern demonstriert, indem es Standard- vs. sicherheitsverbesserte Bereitstellungen einer…
 j3r1ch0123/cve-2025-9074
Neue Sicherheitslücke in Docker gefunden. Die Anerkennung für das Auffinden der Sicherheitslücke gebührt Felix Boulet.
 aquasecurity/trivy-module-wordpress
Trivy-Beispielmodul für WordPress
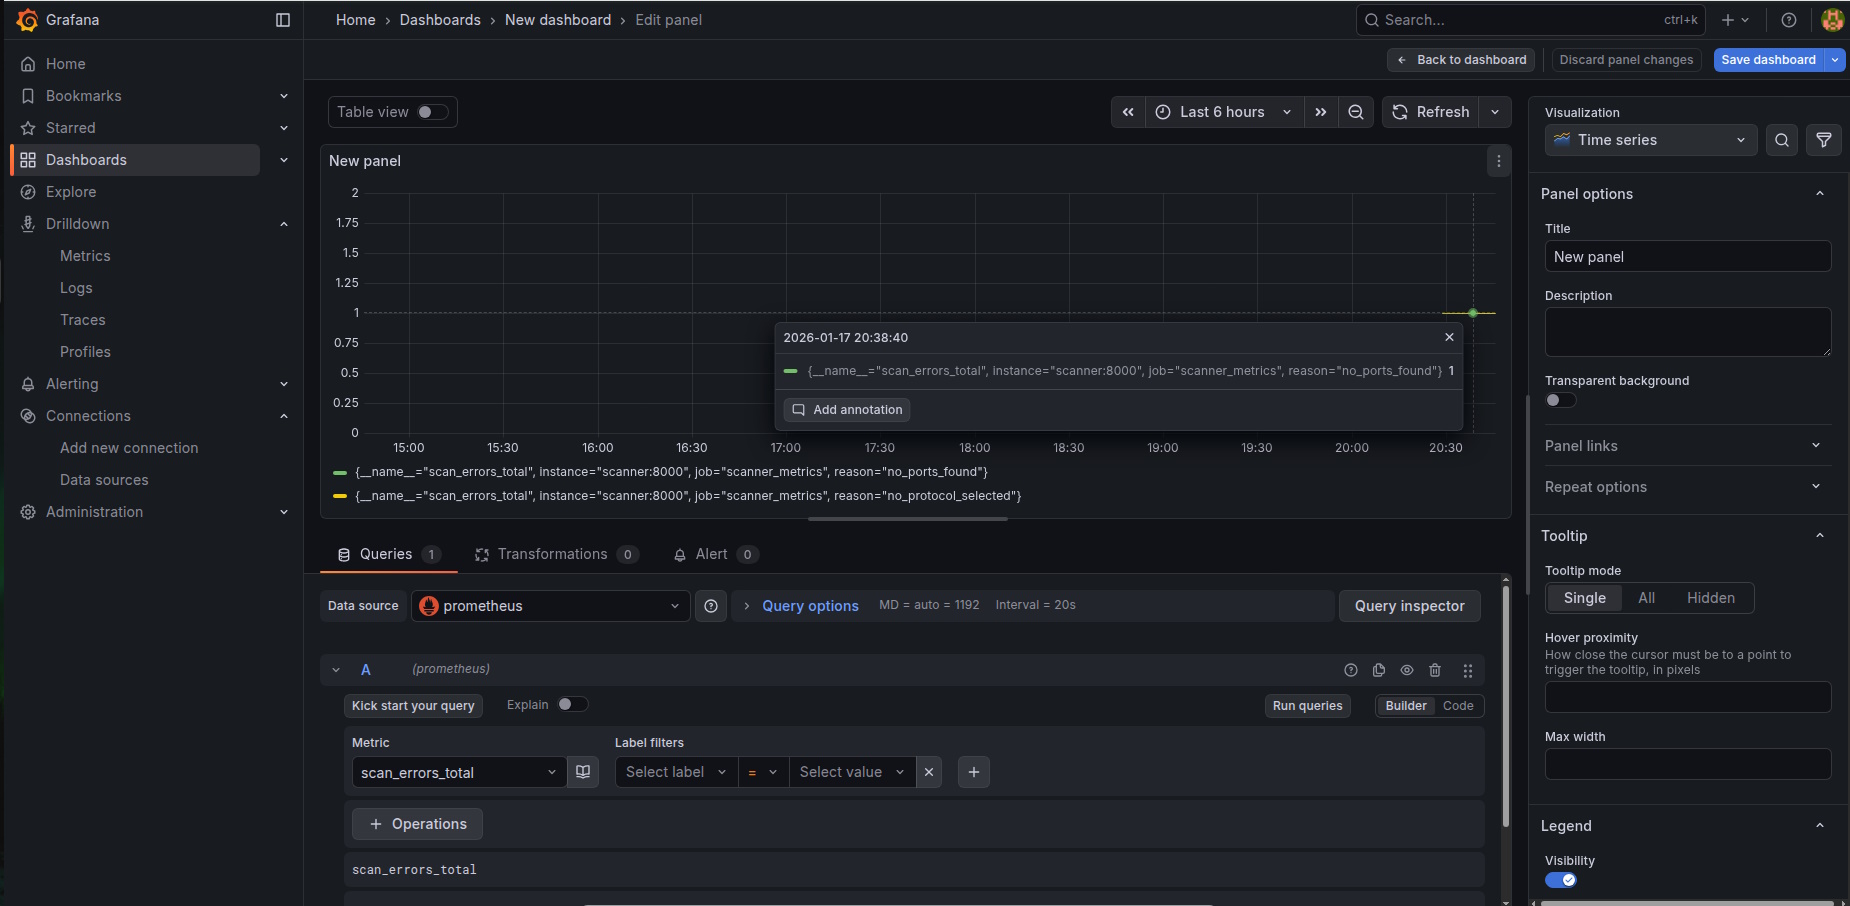 znakar/sharktooth
Port Scanner mit Docker & Prometheus + Grafana Integration. Ein Tool für das Netzwerk-Auditing mit Multithreading-Unterstützung und…
 imlzw/kubernetes-1.12.3-all-auto-install
Persönlich zusammengestellte vollautomatische Schnellinstallations- und Bereitstellungsdatei für den Master-Knoten von Centos7.x + Kubernetes-1.12.3…
 libasmon/exploite-cve-2023-30212-vulnerability
Docker-Umgebung und die Sicherheitslücke CVE-2023-30212 ausnutzen. CVE-2023-30212 ist eine Sicherheitslücke, die Versionen von OURPHP bis…
 hi-unc1e/cve-2025-1974-poc
PoC von CVE-2025-1974, modifiziert vom weltweit ersten PoC~
 h4wkst3r/dop2mop
OpenGraph-Sammler für BloodHound, der Angriffspfade von DevOps- zu MLOps-Infrastrukturen abbildet und CI/CD-Pipeline-, Dienstprinzipal- und…
 clickswave/limeyard
Absichtlich verwundbares Docker-Lab mit einem routbaren DNS-Bestand und maschinenlesbaren Antwortschlüsseln pro Ziel, das die Präzision, Trefferquote…
 knqyf263/cve-2018-16509
Dockerisierter Proof-of-Concept-Exploit für die Ghostscript-Sandbox-Bypass-Schwachstelle -dSAFER (CVE-2018-16509), die Remote-Codeausführung über die…
 seanrickerd/cve-2024-53677
Verwundbare Umgebung und Exploit für CVE-2024-53677
 flowerwitch/cve-2026-85706_docker_exp
Docker-basierte Reproduktionsumgebung und PoC für CVE-2026-85706, die GitLab-LFI-Bypass über .json-Suffix und Pfadtricks mit abschließendem…
 vvpoglazov/cve-2024-41110-checker
# Paralleler SSH-basierter Scanner, der CVE-2024-41110 in Docker-Installationen erkennt, verwundbare Versionen und AuthZ-Plugins identifiziert und…
 masahiro331/kube-trivy
Trivy für Kubernetes
 ssst0n3/poc-cve-2024-0132
Proof-of-Concept-Exploit für CVE-2024-0132, der Container-Escape über das NVIDIA Container Toolkit ermöglicht, wodurch Host-Dateisystemzugriff und…
 dmcdtc/openvz-cve-patch-2026
GhostLock - Backport-Patch für CVE-2026-43499 für openVZ 7
 666asd/cve-2024-23653
Proof-of-Concept zur Demonstration von CVE-2024-23653, einem BuildKit-Container-Escape über ein bösartiges Dockerfile-Frontend, mit buildctl zur…
 neuralinhibitor/xzwhy
XZ Utils CVE-2024-3094 POC für Kubernetes








