
 #1
Tools zum Scannen, Sichern und Härten von Docker, Kubernetes und containerisierten Umgebungen.
Kitploit empfohlen
 q3k/cve-2019-5736-poc
Unbewaffneter Proof of Concept für CVE-2019-5736 (Docker-Escape)
 kstenerud/yoloai
Dein Agent ist ein Sicherheitsrisiko, also behandle ihn auch so. yoloAI macht AI-Agenten-Sandboxing richtig.
 videns/vulners-scanner
Schwachstellenscanner basierend auf der vulners.com Audit-API
 opsxcq/exploit-cve-2014-6271
Shellshock-Exploit + verwundbare Umgebung
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
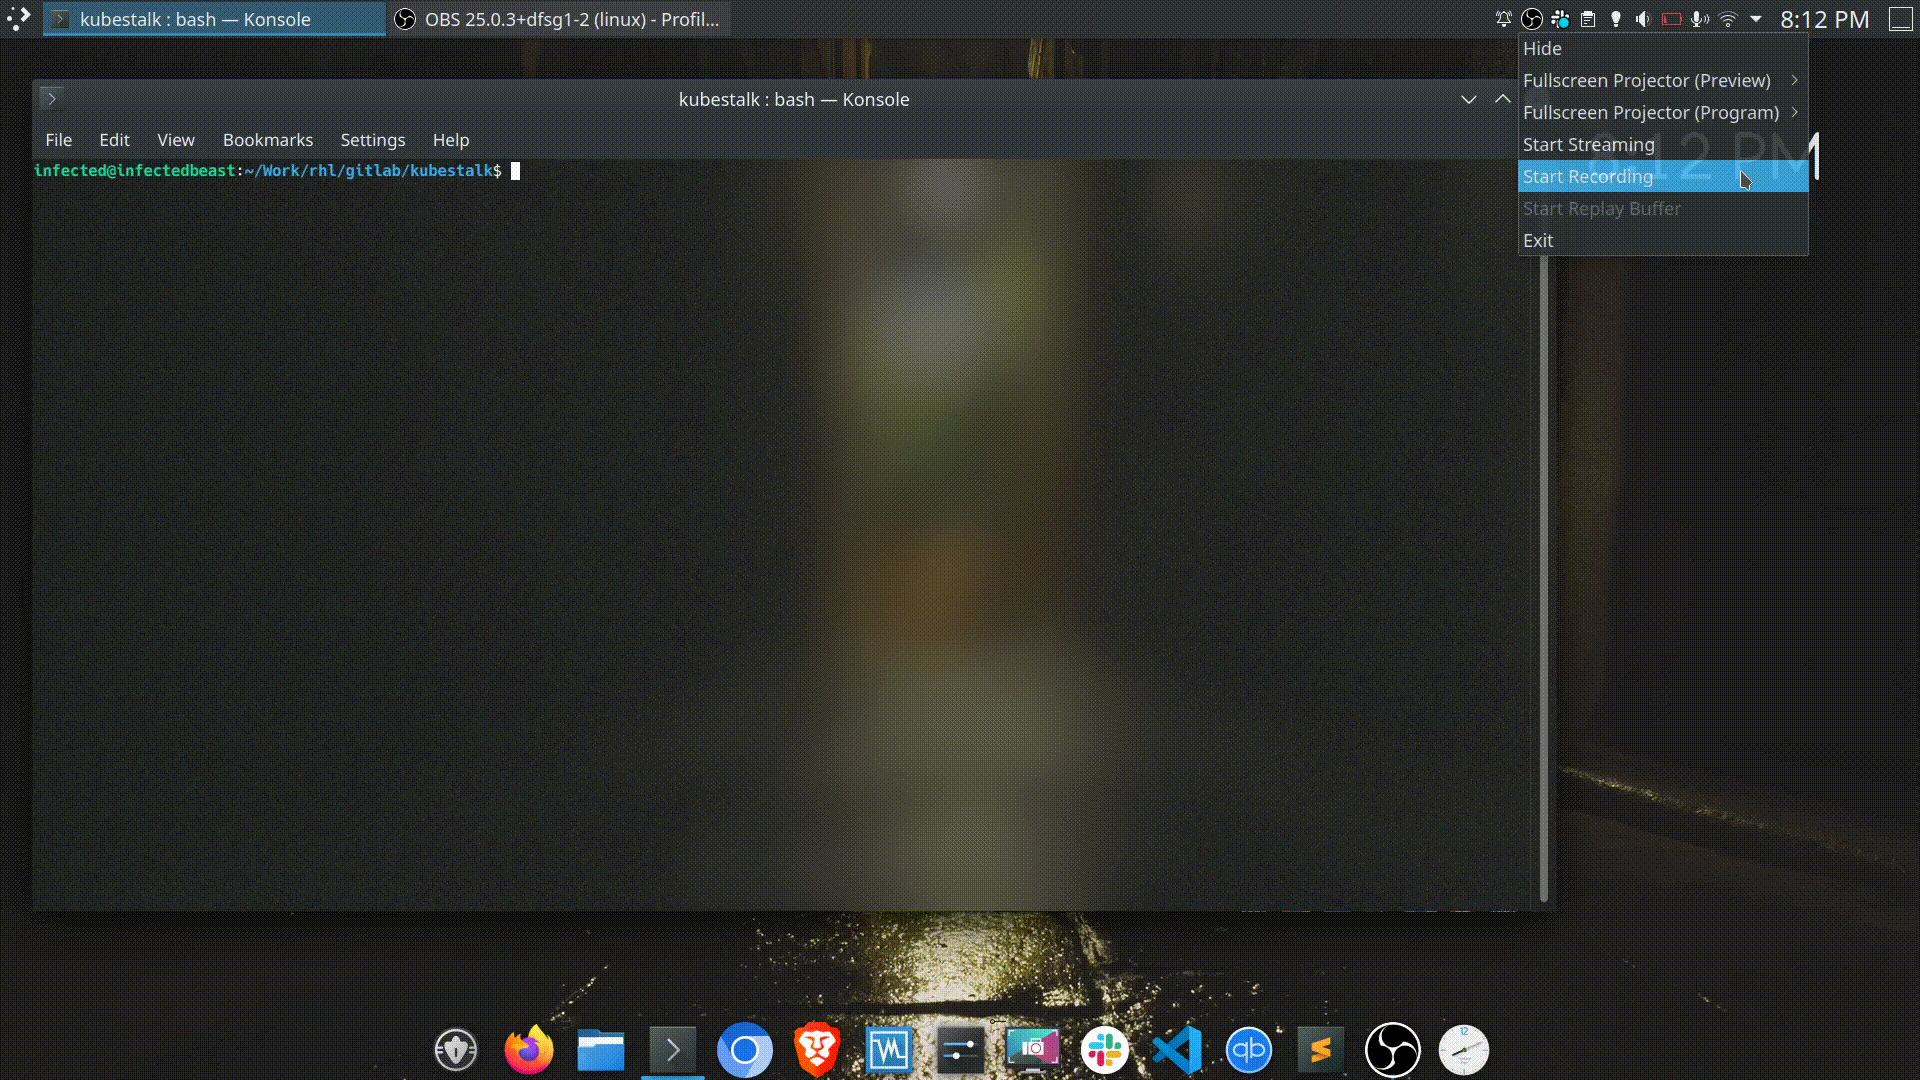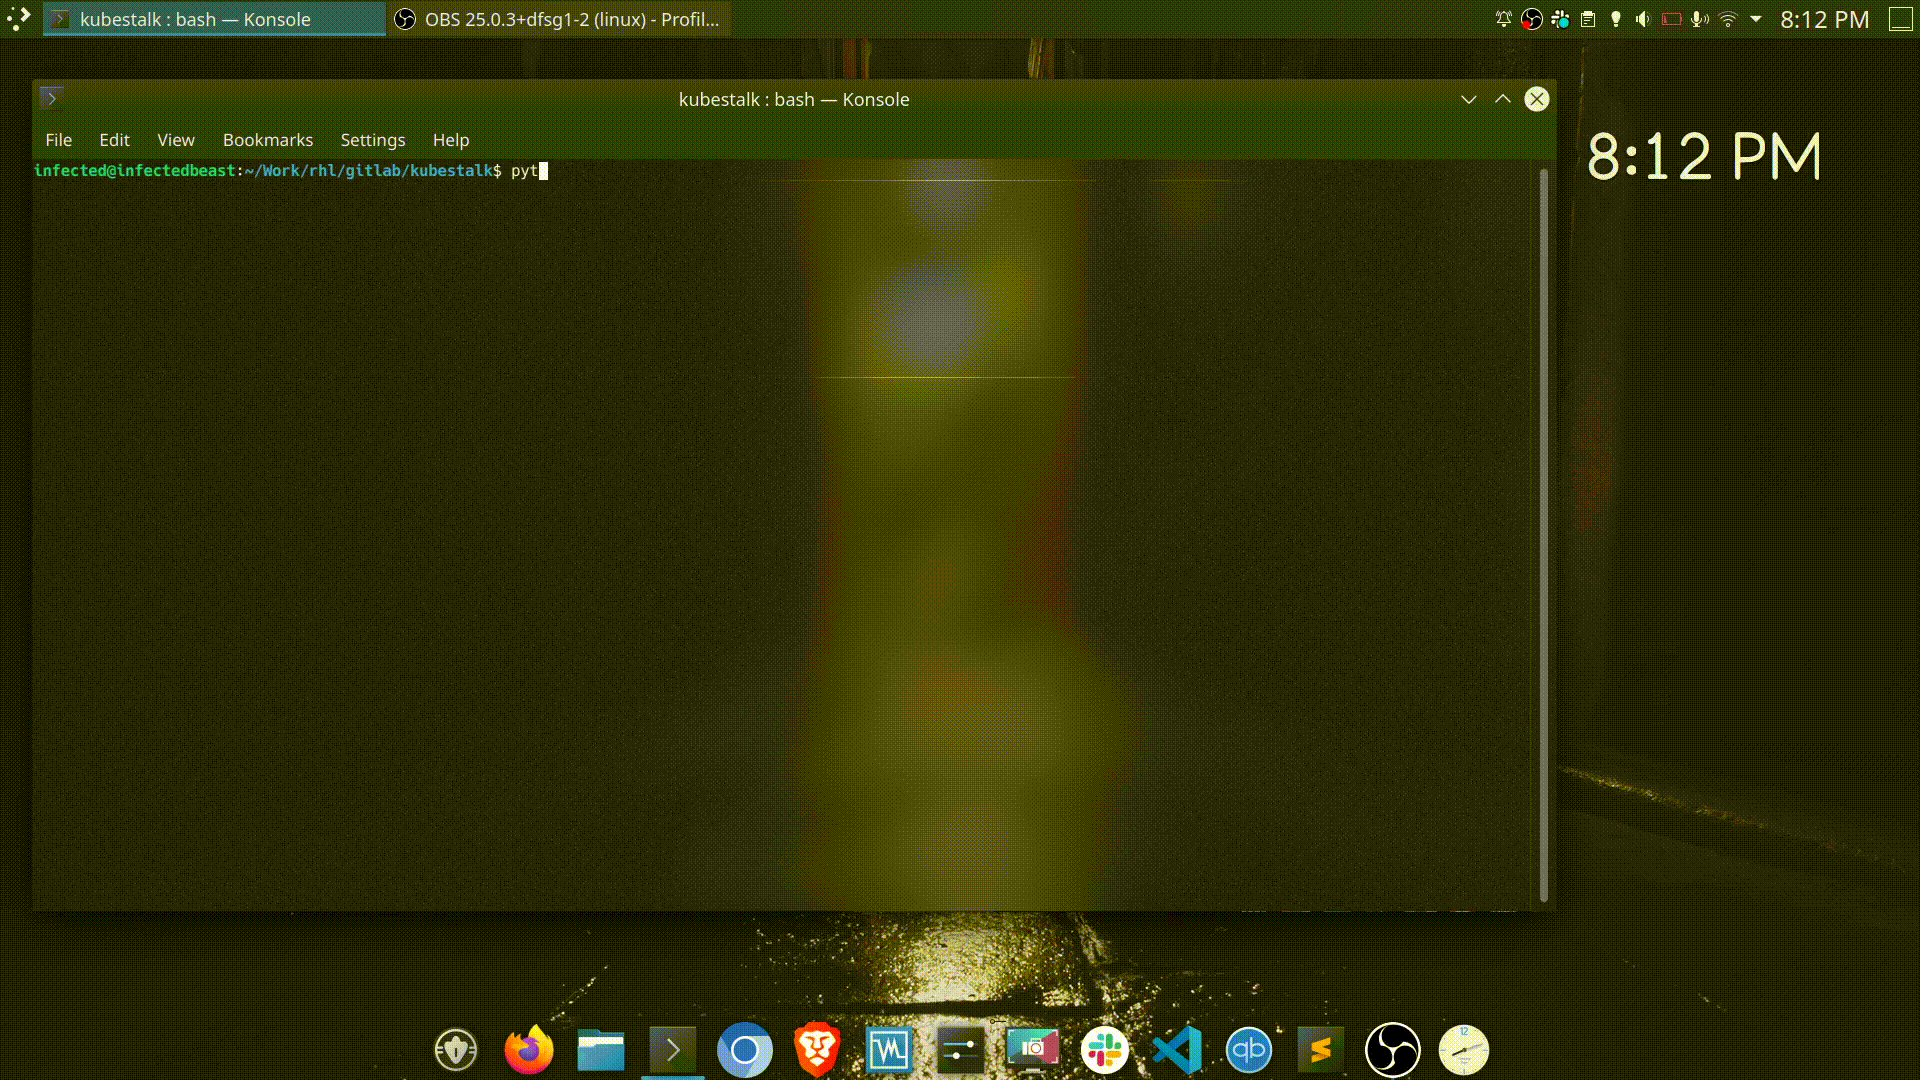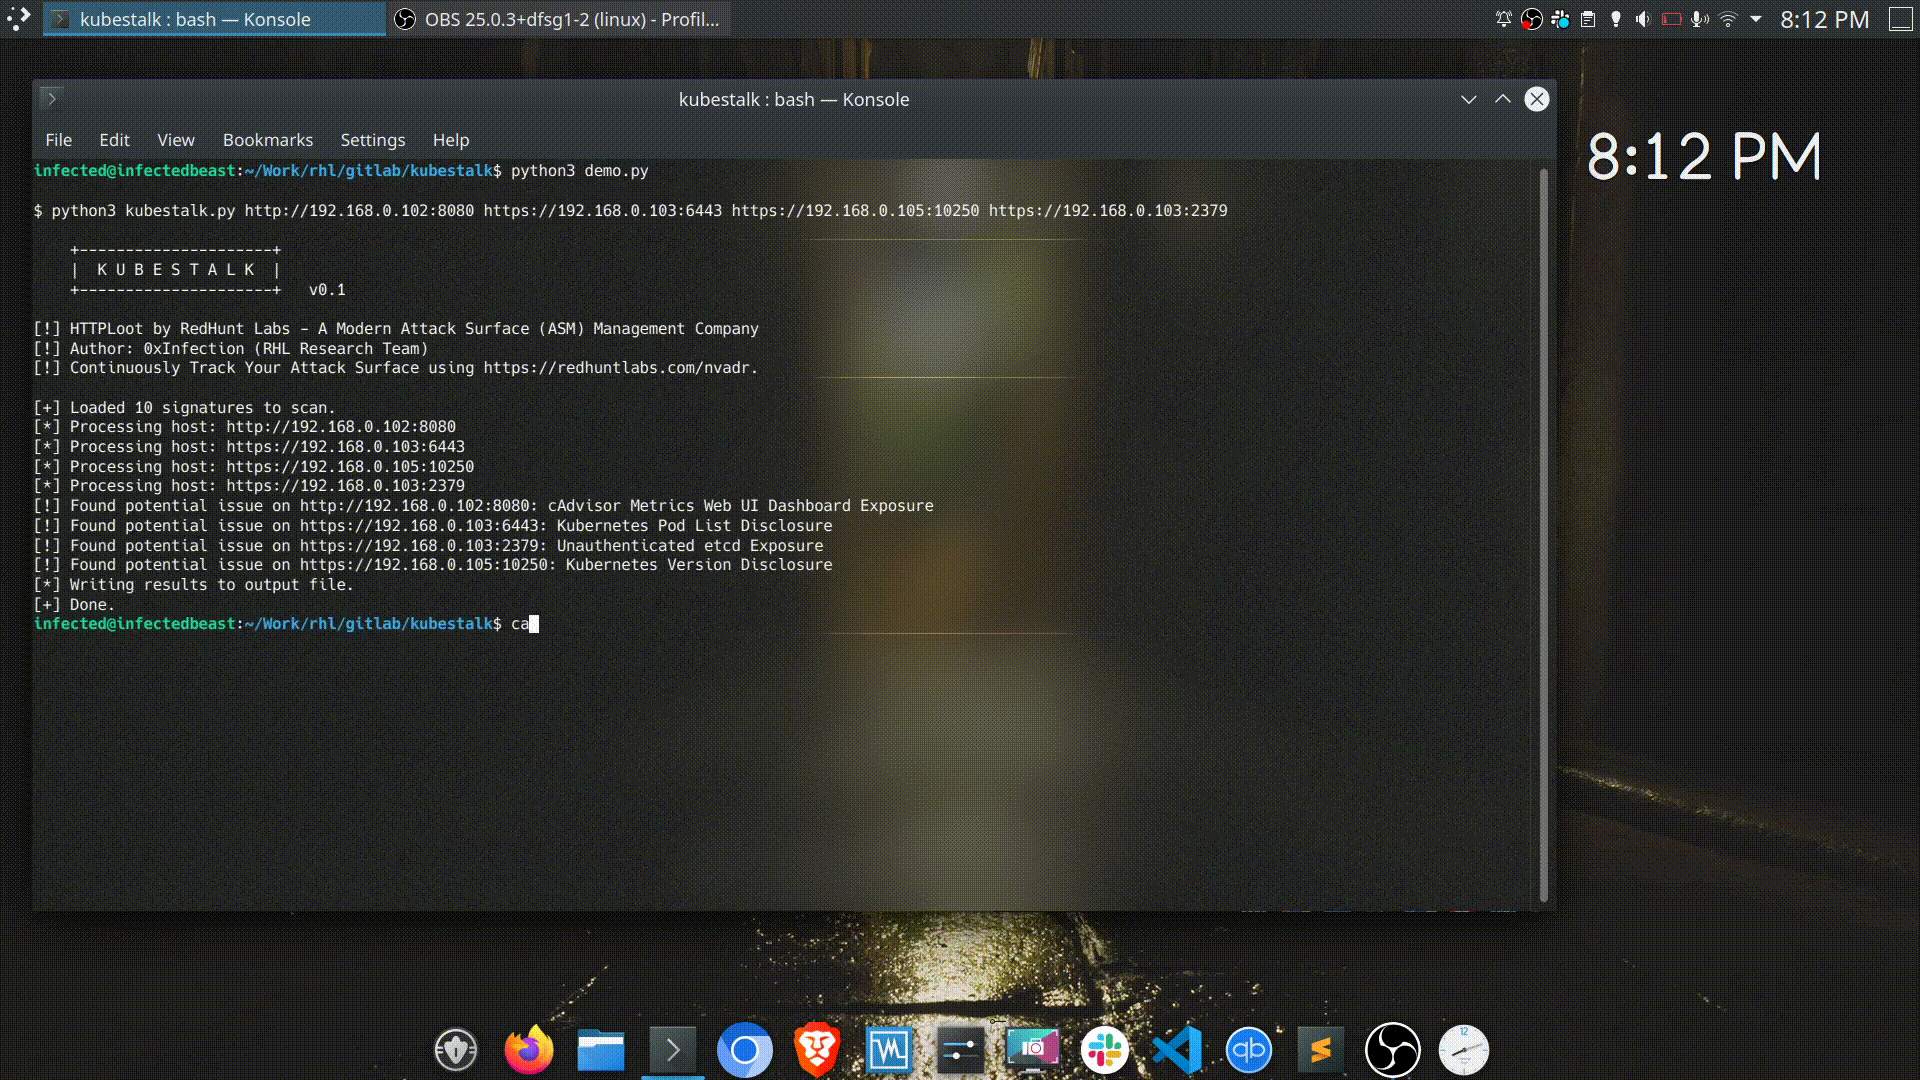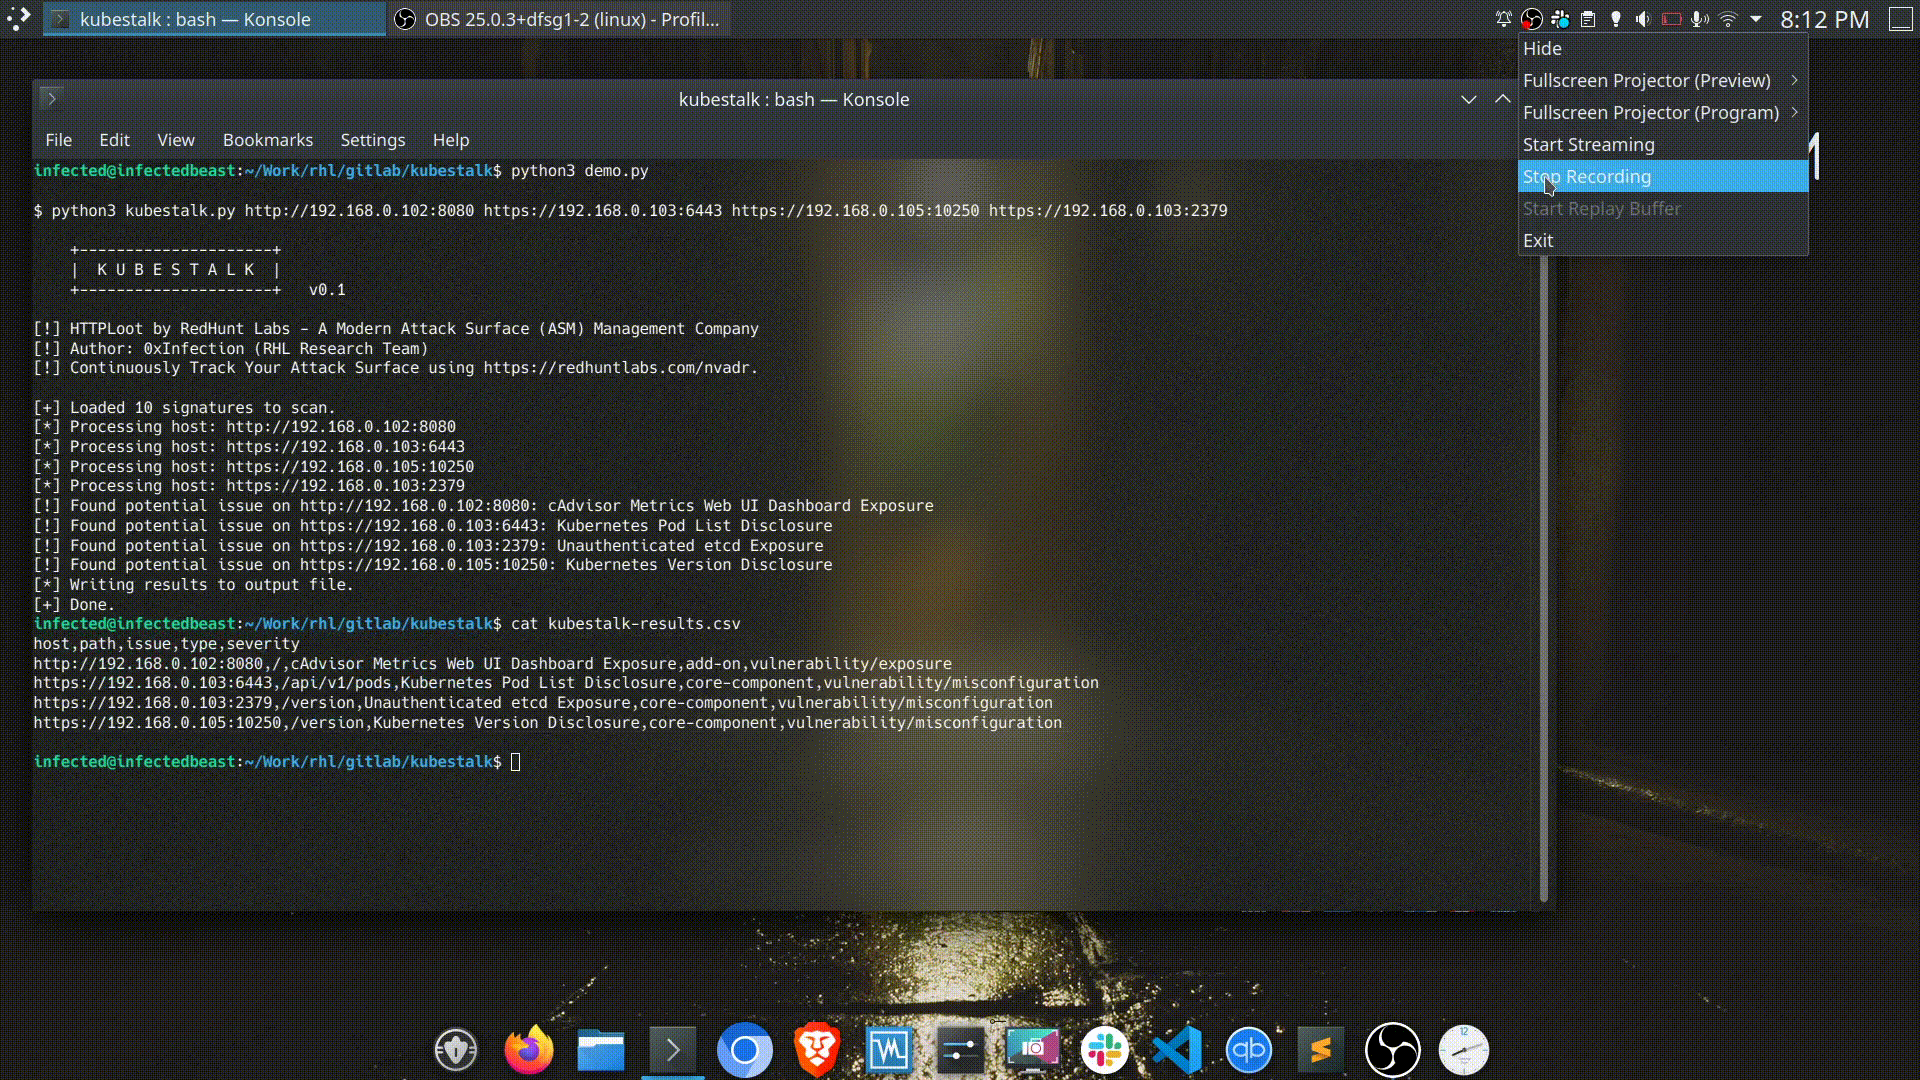 redhuntlabs/kubestalk
Black-box Kubernetes-Angriffsflächenerkennungstool, das mit signaturbasiertem Scannen nach ungesicherten Clustern, exponierten Dashboards und…
 dipjyotimetia/hybridtestframework
End-to-End-Tests von Web, API, Cloud, Events und Sicherheit
 hakaioffsec/ingressnightmare-poc
Dies ist ein PoC-Code zur Ausnutzung der IngressNightmare-Sicherheitslücken (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 und CVE-2025-1974).
 hackerhouse-opensource/cve-2018-10933
# Docker-basierter CVE-2018-10933 libssh-Authentifizierungs-Bypass-Exploit mit gepatchtem Client zum Testen von SSH-Server-Schwachstellen und…
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 blasty/cve-2021-41773
CVE-2021-41773 Spielplatz
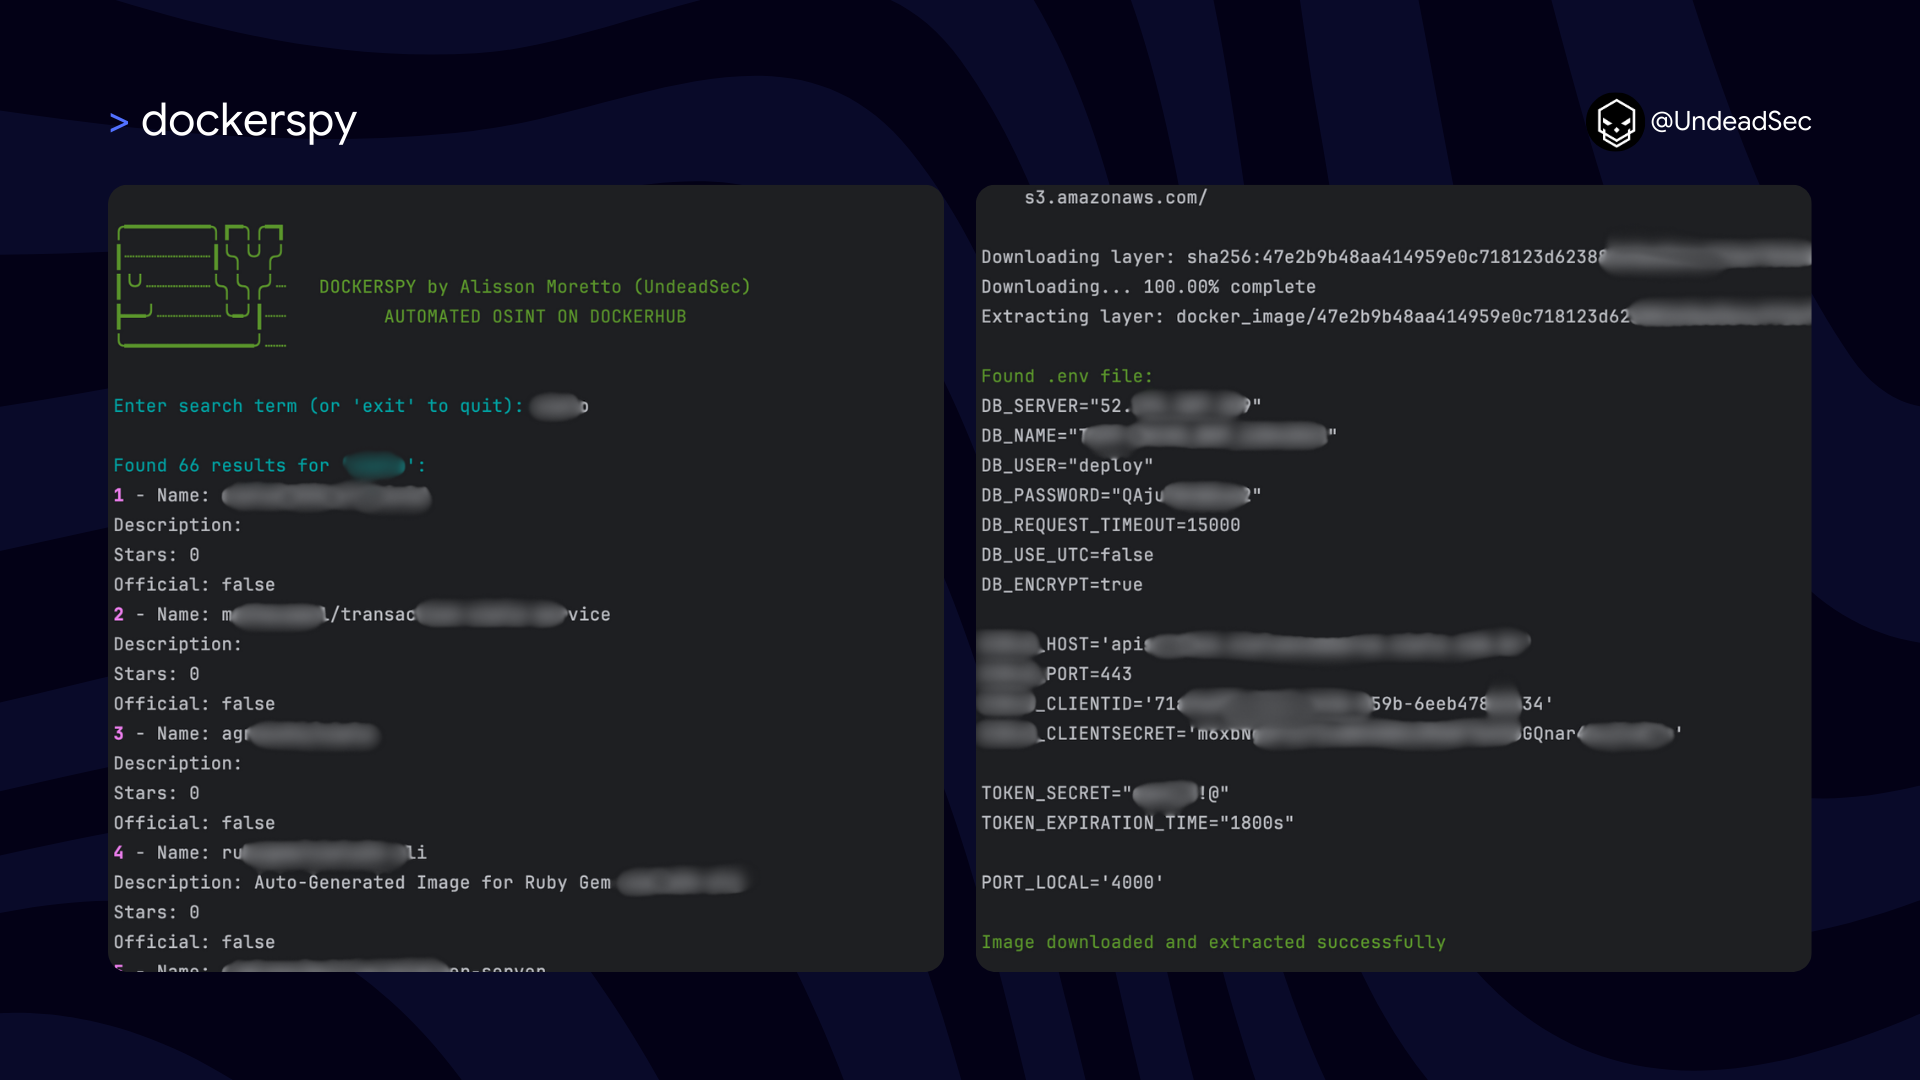 undeadsec/dockerspy
Scannt Docker Hub-Images mit Regex-Mustern, um exponierte Geheimnisse, private Schlüssel und Authentifizierungstoken für Sicherheitsaudits und…
 loresuso/psc
das ps-Dienstprogramm, mit einem eBPF-Twist und Container-Kontext
 heroku/terrier
Terrier ist ein Analysewerkzeug für Images und Container, das verwendet werden kann, um Images und Container zu scannen, um das Vorhandensein…
 amlalabs/amla-sandbox
WASM-Sandbox mit Durchsetzung von Berechtigungen für KI-Agenten-Code. Agenten können nur explizit bereitgestellte Tools mit definierten…
 rolix44/kubestroyer
Go-basiertes Kubernetes-Exploitation-Tool, das nach offenen Ports scannt und Cluster-Fehlkonfigurationen ausnutzt, einschließlich anonymer…
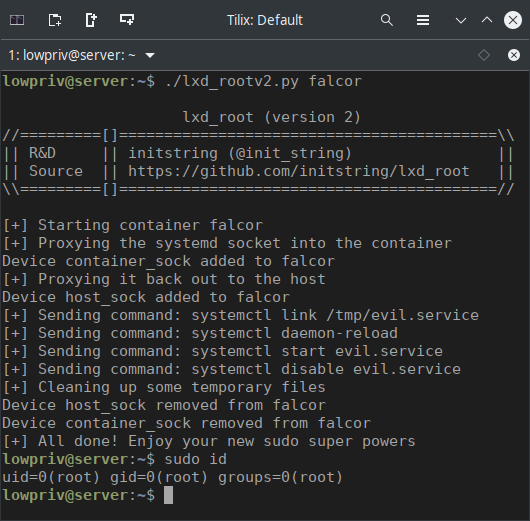 initstring/lxd_root
Linux-Privilegieneskalation über LXD








