
 #1
Tools zum Scannen, Sichern und Härten von Docker, Kubernetes und containerisierten Umgebungen.
Kitploit empfohlen
 pompelmi/pompelmi
ClamAV-Antiviren-Scanning für Node.js — scanne Datei-Uploads mit einem einzigen Funktionsaufruf. Keine Abhängigkeiten. Typisierte Symbol-Bewertungen.…
 rajanagori/nightingale
Nightingale Docker für Pentester ist eine umfassende Docker-Umgebung, die für Penetrationstests und Schwachstellenbewertungen zugeschnitten ist. Sie…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 rderaison/bromure
Angemessenes Sandboxing für agentisches Codieren und Web-Browsing
 elttam/semgrep-rules
Sicherheitsregeln für die statische Analyse zur Erkennung von Schwachstellen und für auditorientierte Code-Reviews in Java, Go, Python, C#, Kotlin,…
 evict/poc_cve-2018-1002105
Proof-of-concept-Exploit für CVE-2018-1002105, der auf den Kubernetes-API-Server abzielt. Unterstützt authentifizierte und nicht authentifizierte…
 cynative/cynative
Schreibgeschützter KI-Agent, der Ihre Cloud-, Code- und Laufzeitinfrastruktur abfragt, um Fehlkonfigurationen, geleakte Secrets und…
 capsulerun/capsule
Sichere Laufzeitumgebung zum Isolieren von KI-Agentenaufgaben. Führen Sie nicht vertrauenswürdigen Code in isolierten WebAssembly-Umgebungen aus.
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux auf Android über Shizuku/ADB - Betreiben Sie Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…
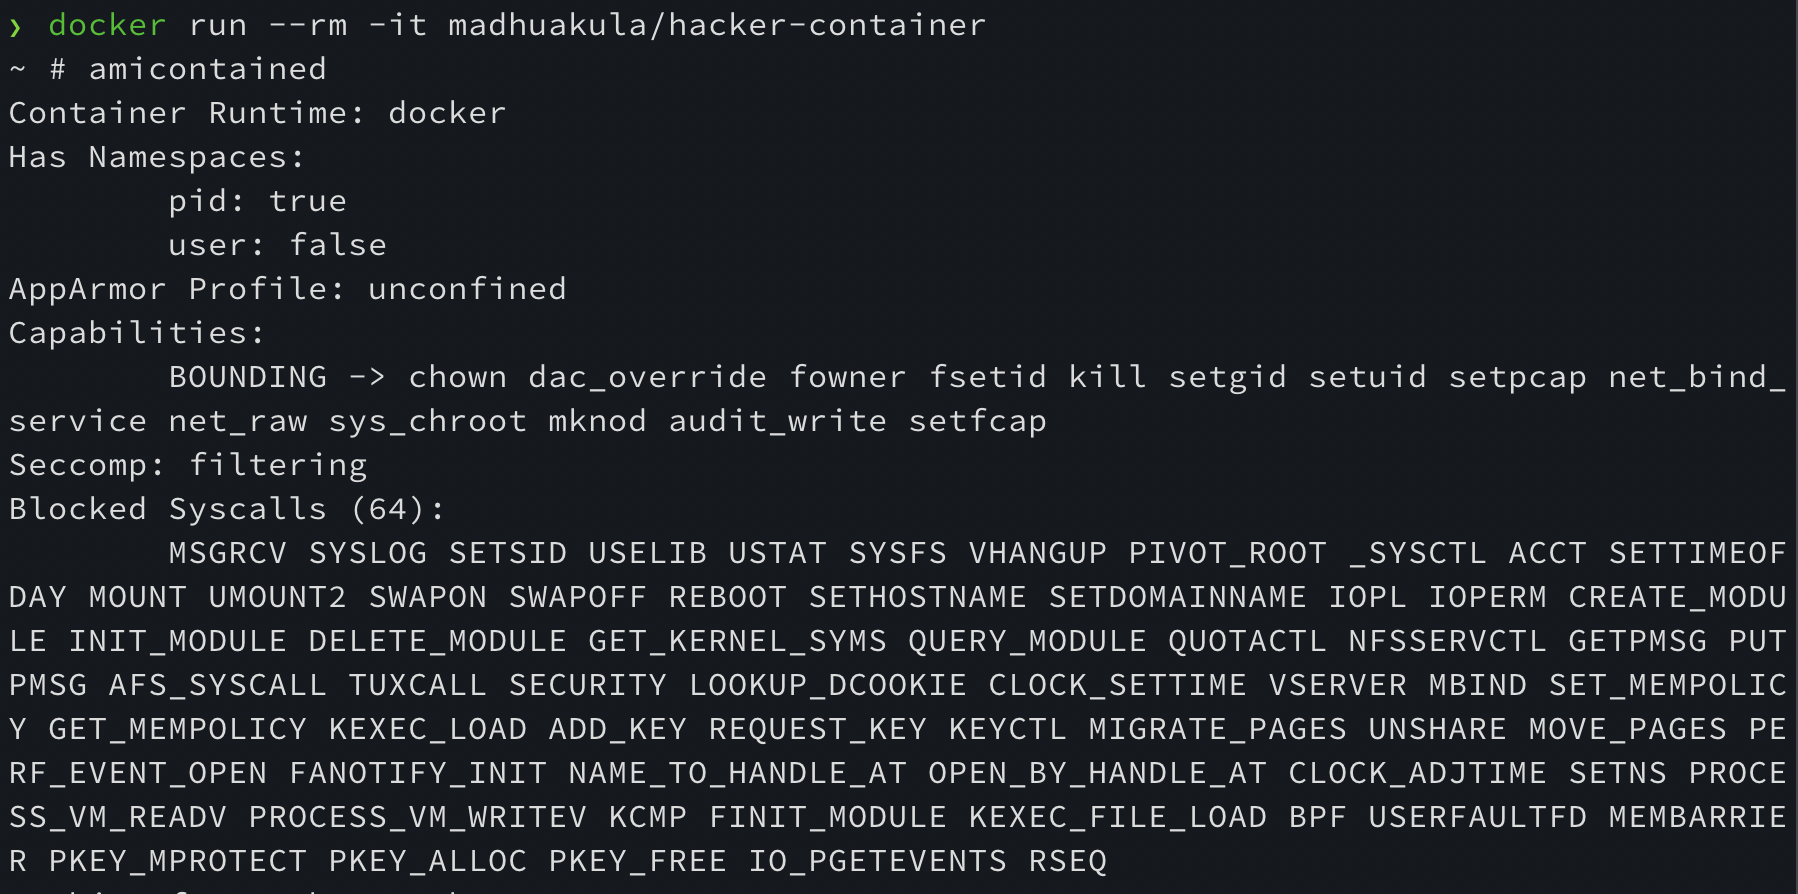 madhuakula/hacker-container
Das Schweizer Taschenmesser für Cloud Native Security. Container mit der gesamten Liste nützlicher Werkzeuge/Befehle beim Hacken und Sichern von…
 star-sg/presentations
Kuratierte Sammlung von Konferenz-Folien zu offensiver Sicherheit, die Kernel- und Mobile-Exploitation, VM-/Container-Escapes sowie Fuzzing und…
 cr0nx/awesome-linux-attack-forensics-purplelabs
Diese Seite ist ein Ergebnis der laufenden praxisorientierten Forschung zu fortgeschrittenen Linux-Angriffen, Erkennungs- und Forensiktechniken sowie…
 skorokithakis/stavrobot
An AI personal assistant with a focus on security.
 cybereason-public/owlsm
Sigma-Regel-Engine im Linux-Kernel unter Verwendung von eBPF. Schwerpunkt auf Präventionsfähigkeiten.
 canyonroad/agentsh
Execution-Layer Security (ELS) für KI-Agenten — richtliniengesteuerte Shell mit Audit.
 metarget/k0otkit
k0otkit ist eine universelle Post-Penetrationstechnik, die bei Penetrationen gegen Kubernetes-Cluster eingesetzt werden kann.
 k8scout/k8scout
Wirf eine einzelne Binärdatei in ein kompromittiertes Kubernetes-Pod und kartiere sofort alle realistischen Angriffspfade zu cluster-admin, node…
 linnix-os/linnix
eBPF-basierte Linux-Observability mit KI-gestützter Incident-Erkennung. Lizenziert unter AGPL-3.0.








