
 #1
Tools zum Scannen, Sichern und Härten von Docker, Kubernetes und containerisierten Umgebungen.
Kitploit empfohlen
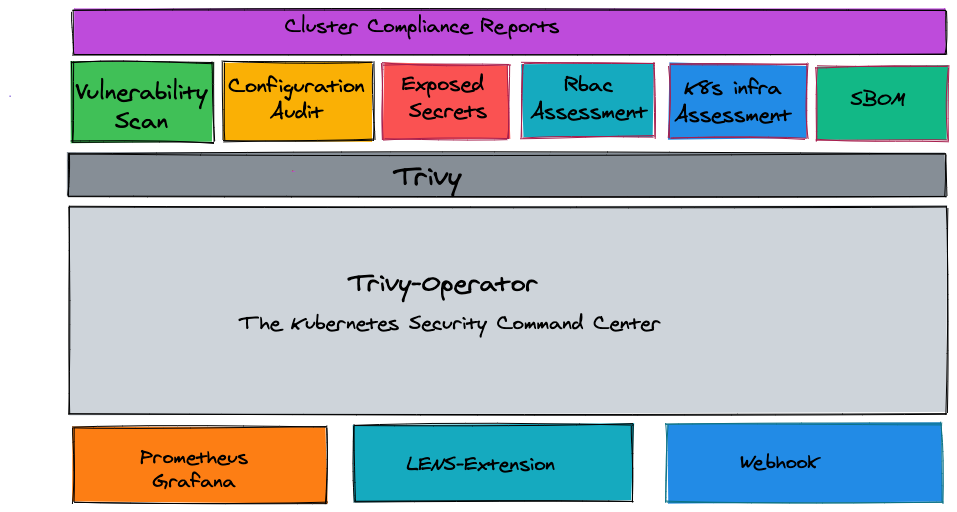
 aquasecurity/trivy-operator
Kubernetes-nativer Sicherheits-Operator, der Schwachstellenscans, Konfigurationsaudits, Secret-Erkennung, RBAC-Analyse und…
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 moltis-org/moltis
Ein sicherer, persistenter persönlicher Agent-Server in Rust. Ein Binärprogramm, isolierte Ausführung, Multi-Provider-LLMs, Sprache, Speicher,…
 open-policy-agent/gatekeeper
Kubernetes-Policy-Engine mit OPA-basierter Admission Control, Mutation und Audit zur Durchsetzung von Sicherheits- und Compliance-Konfigurationen.
 stackrox/stackrox
Die StackRox Kubernetes Security Platform führt eine Risikoanalyse der Containerumgebung durch, bietet Transparenz und Laufzeitwarnungen sowie…
 tencent/ai-infra-guard
Eine Full-Stack-Plattform für KI-Red-Teaming, die KI-Ökosysteme über Agent Scan, Skills Scan, MCP scan, AI Infra scan und LLM-Jailbreak-Evaluation…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 cilium/cilium
eBPF-basiertes Networking, Sicherheit und Observability
 wazuh/wazuh
Open-Source-XDR- und SIEM-Plattform für Bedrohungserkennung, Protokollanalyse, Dateiintegritätsüberwachung, Schwachstellenbewertung und…
 kata-containers/kata-containers
Kata Containers ist ein Open-Source-Projekt und eine Community, die an einer Standardimplementierung von leichtgewichtigen virtuellen Maschinen (VMs)…
 anchore/syft
CLI-Tool und Bibliothek zur Generierung einer Software-Stückliste (SBOM) aus Container-Images und Dateisystemen
 microsoft/litebox
Ein sicherheitsorientiertes Bibliotheks-OS, das Kernel- und Benutzermodusausführung unterstützt.
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 sigstore/cosign
Codesignierung und Transparenz für Container und Binärdateien
 mailcow/mailcow-dockerized
Dockerisierte Mailserver-Suite mit Postfix, Dovecot, Rspamd und ClamAV. Bietet sicheres E-Mail-Hosting mit integrierter Spam-Filterung, Virenschutz…
 lxc/incus-os
Ein unveränderliches Linux-OS-Image, optimiert für den Betrieb von Incus-Containern und virtuellen Maschinen, mit UEFI Secure Boot, TPM…
 spiffe/spire
Workload-Identitätsplattform, die laufende Dienste attestiert, SPIFFE-IDs/SVIDs ausstellt und mTLS- und JWT-Authentifizierung für Kubernetes,…
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.







