
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen
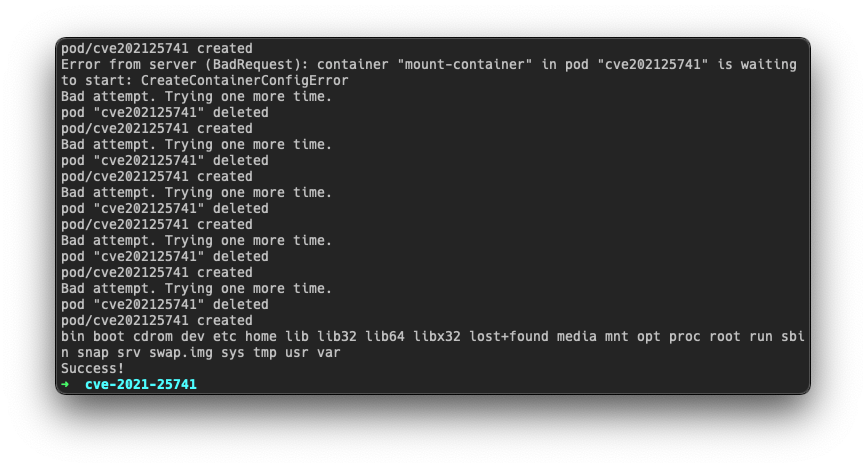
 betep0k/cve-2021-25741
Exploit für die Kubernetes-Schwachstelle CVE-2021-25741, die das Mounten des Host-Dateisystems in Pods über eine Race Condition ermöglicht, mit…
 chenaotian/cve-2022-0492
Detaillierte technische Analyse und funktionierender Exploit für CVE-2022-0492 Linux-Kernel-Container-Escape über cgroup release_agent, mit…
 bgeesaman/subpath-exploit
Beschreibung von CVE-2017-1002101 mit Beispiel "exploit"/escape
 greyorder/cve-2021-21978
CVE-2021-21978 exp
 masasron/copyescape-cve-2026-17106
PoC-Repository zum Blogbeitrag CopyEscape: Übernahme von Docker-Hosts mit docker cp
 qi4l/cve-2026-31431-container-escape
Proof-of-concept-Container-Escape-Exploit, der auf CVE-2026-31431 in runC abzielt und Privilege Escalation sowie Namespace-Breakout für…
 nccgroup/insject
insject ist ein Werkzeug zum Herumstochern in Containern. Es ermöglicht dir, einen beliebigen Befehl in einem Container oder in einer beliebigen…
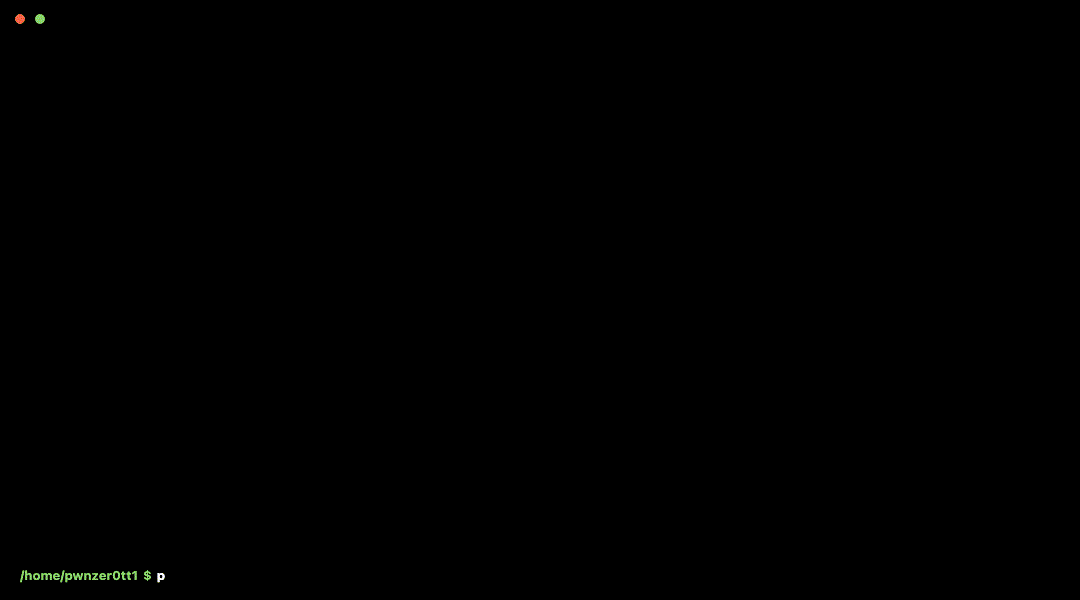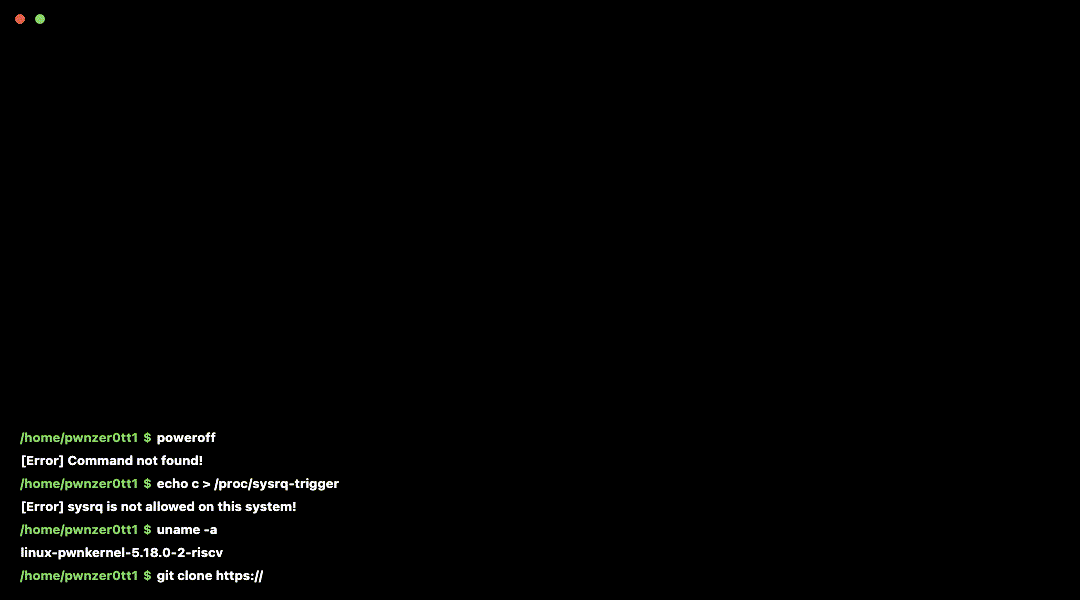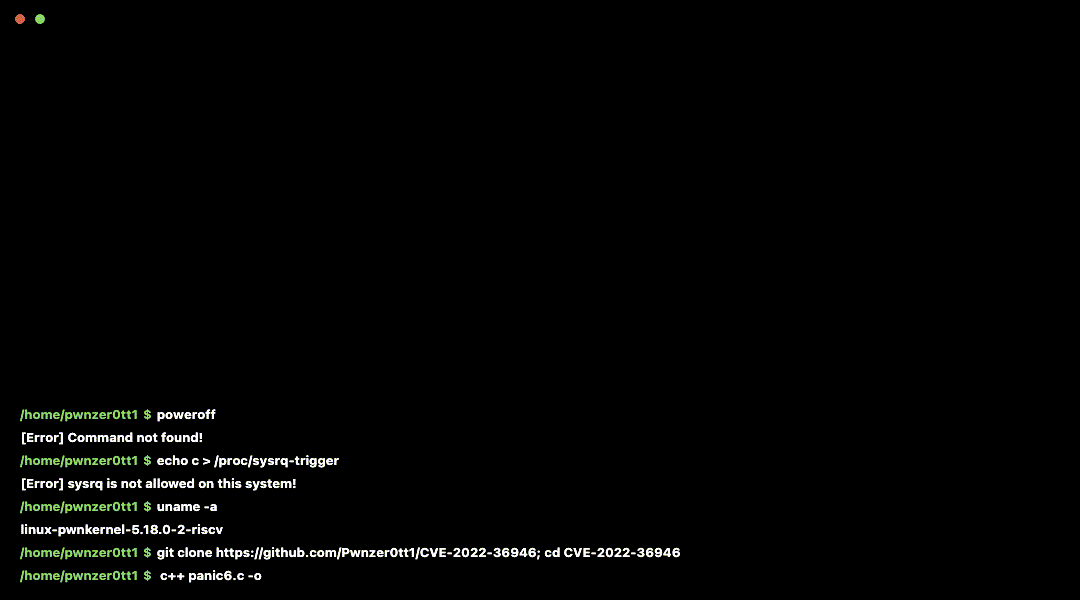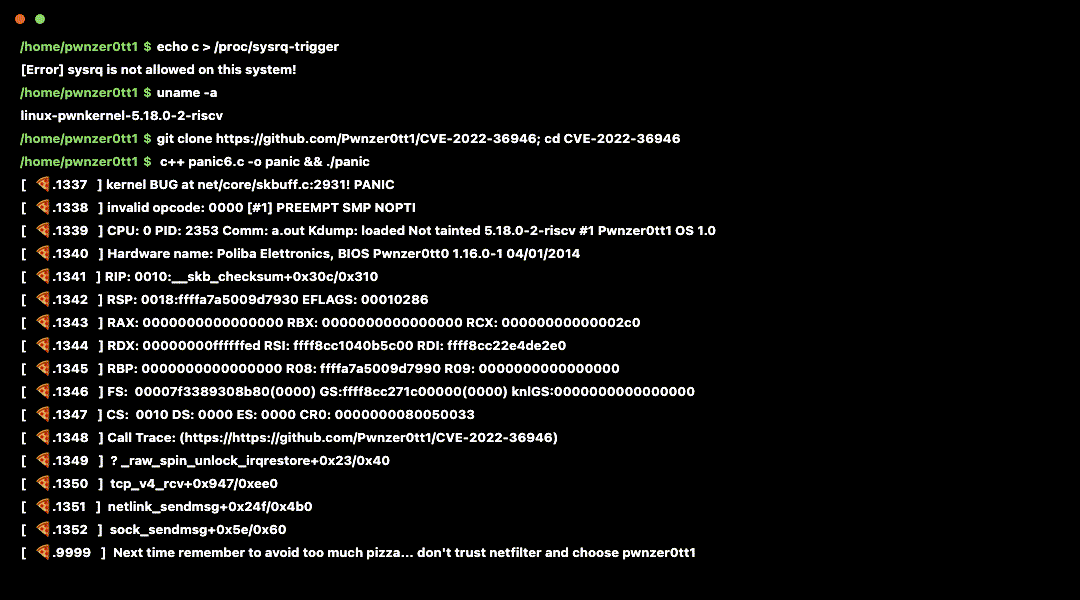 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 linux kernel panic in netfilter_queue
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed page-cache exploit — Code-Ausführung in Container, die dieselbe Image-Ebene teilen
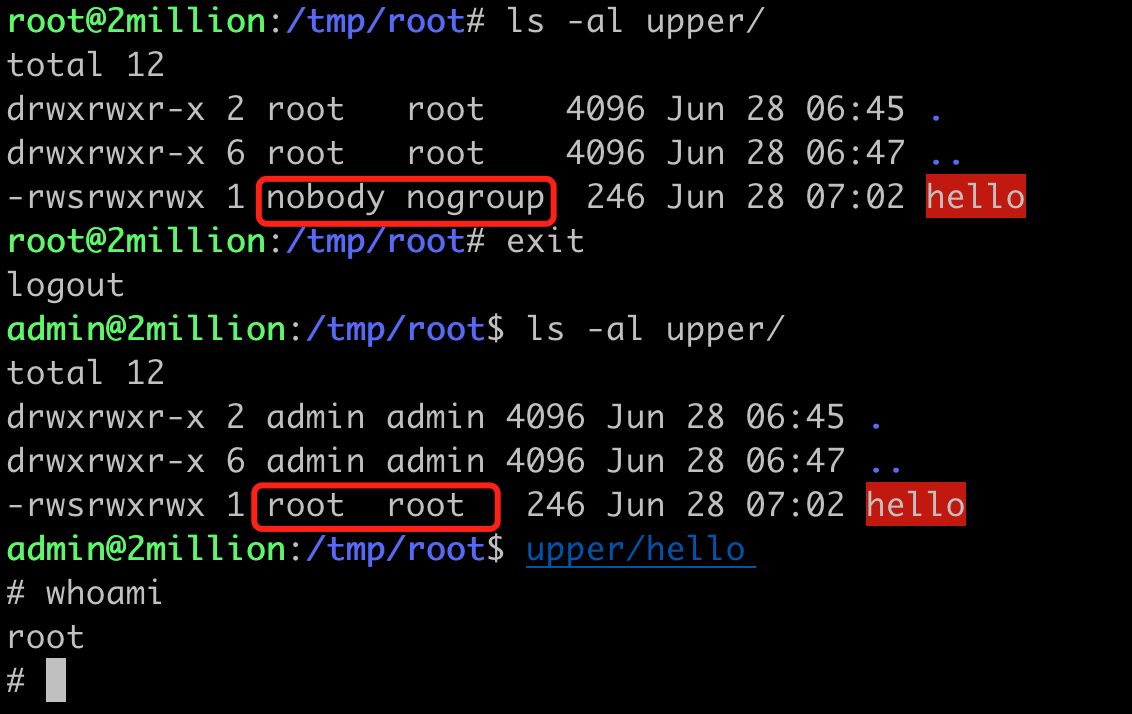 fanxiaoyao66/cve-2023-0386
Sehr einfacher Exploit und Analyse zu CVE-2023-0386. Verwendet C und sh.
 jas502n/cve-2019-5736
Exploit für CVE-2019-5736: runc Container-Ausbruch, der das Host-Docker-runc-Binary mit einer Payload überschreibt, ausgelöst über docker exec.
 nccgroup/abstractshimmer
Proof of Concept für CVE-2020-15257 in containerd.
 sofianehamlaoui/cve-2022-0492-checker
Ein Skript, um zu überprüfen, ob eine Container-Umgebung anfällig für Container-Ausbrüche über CVE-2022-0492 ist.
 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 Linux-Kernel-Bug-Ketten, um eine sichere Kommunikations-App unter Verwendung eines Seitenkanals zur SchlüsseleƟerung und zur Einrichtung eines…
 jpts/cve-2025-23266-poc
Proof-of-Concept-Exploit für CVE-2025-23266 (NVIDIAScape), der den NVIDIA-AI-Container-Runtime angreift. Demonstriert Container-Escape über eine…
 securityronin/memory-forensic
Durchsuche jeden Speicherabbild. Finde, was verborgen ist. Linux + Windows-Kernel-Forensik aus einer einzigen statischen Rust-Binärdatei — kein…
 ricterz/pie-stack-clash-cve-2017-1000253
Vorführung von CVE-2017-1000253 in einem Container
 agppp/cve-2019-5736-poc
getshell Test








