
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen

 bishopfox/asminject
Stark modifizierter Fork von David Buchanans dlinject-Projekt. Injiziert beliebige Assembly- (oder vorkompilierte Binär-) Payloads direkt in x86-64-,…
 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 eshlomo1/cloudsec
Meistern Sie die Kunst der Cloud-Exploitation. Eine spezialisierte Ressource für offensive Sicherheitsforscher und Red Teamer, die sich auf die…
 sgkdev/page_inject
CVE-2026-31431-killed Page-Cache-Exploit — Code-Ausführung in Container, die dieselbe Image-Ebene teilen
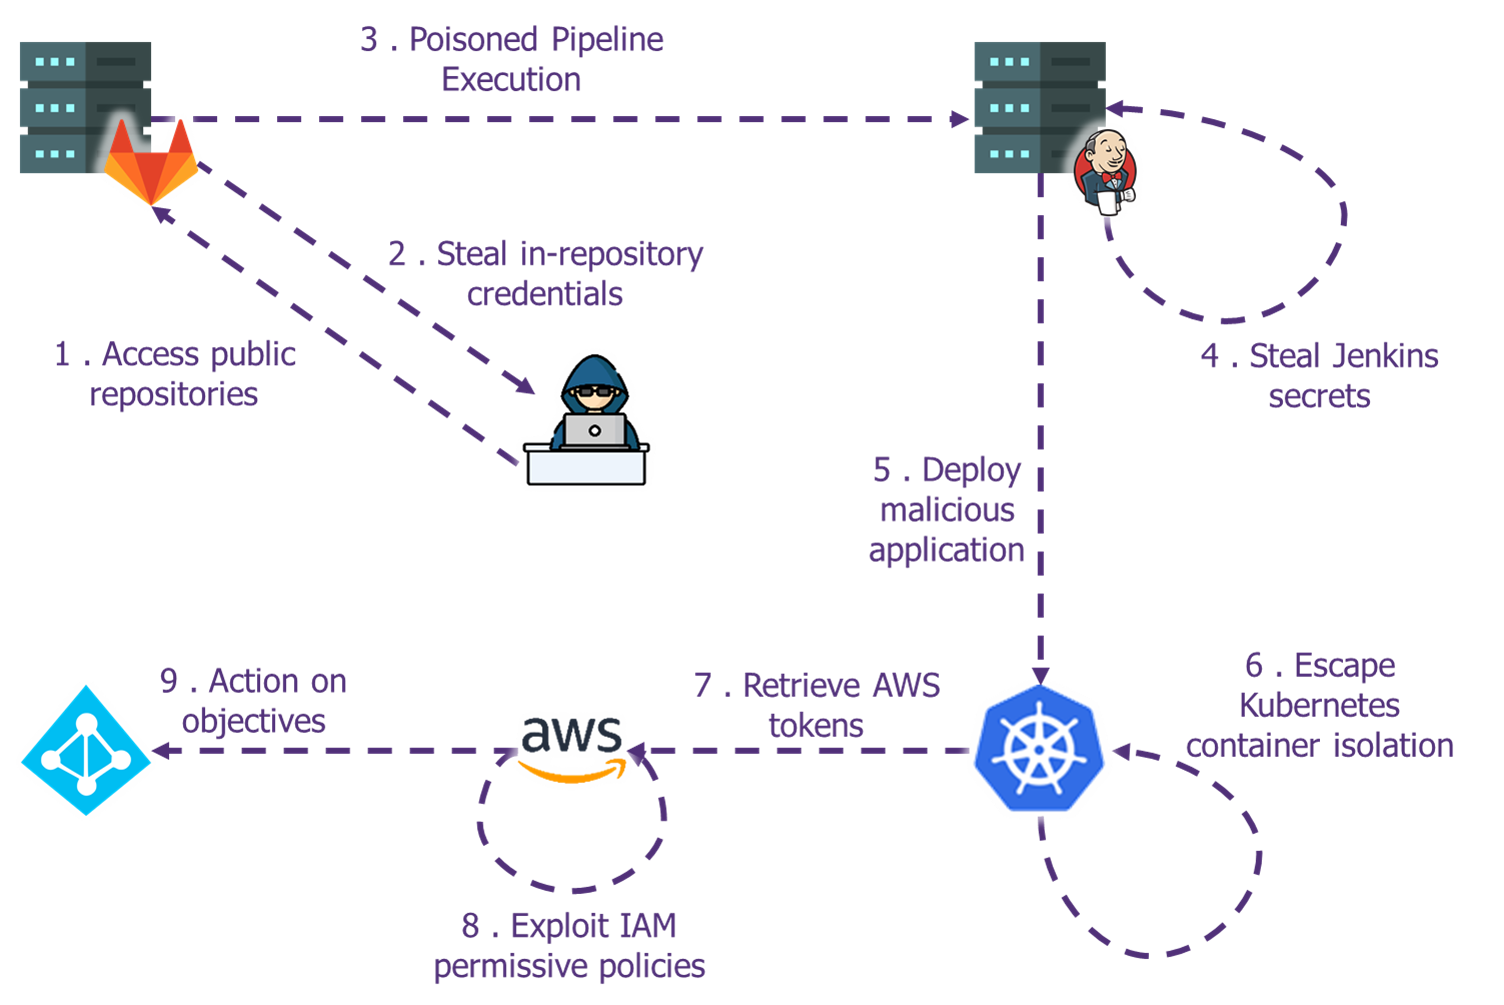 wavestone-cdt/defcon-cicd-pipelines-workshop
Praktischer CI/CD-Pipeline-Sicherheitsworkshop mit Terraform-Lab, AWS-Exploitation, Kubernetes-Escape und Artifact-Backdooring-Übungen für das…
 veritas501/pipe-primitive
Eine Exploit-Primitive im Linux-Kernel, inspiriert von DirtyPipe
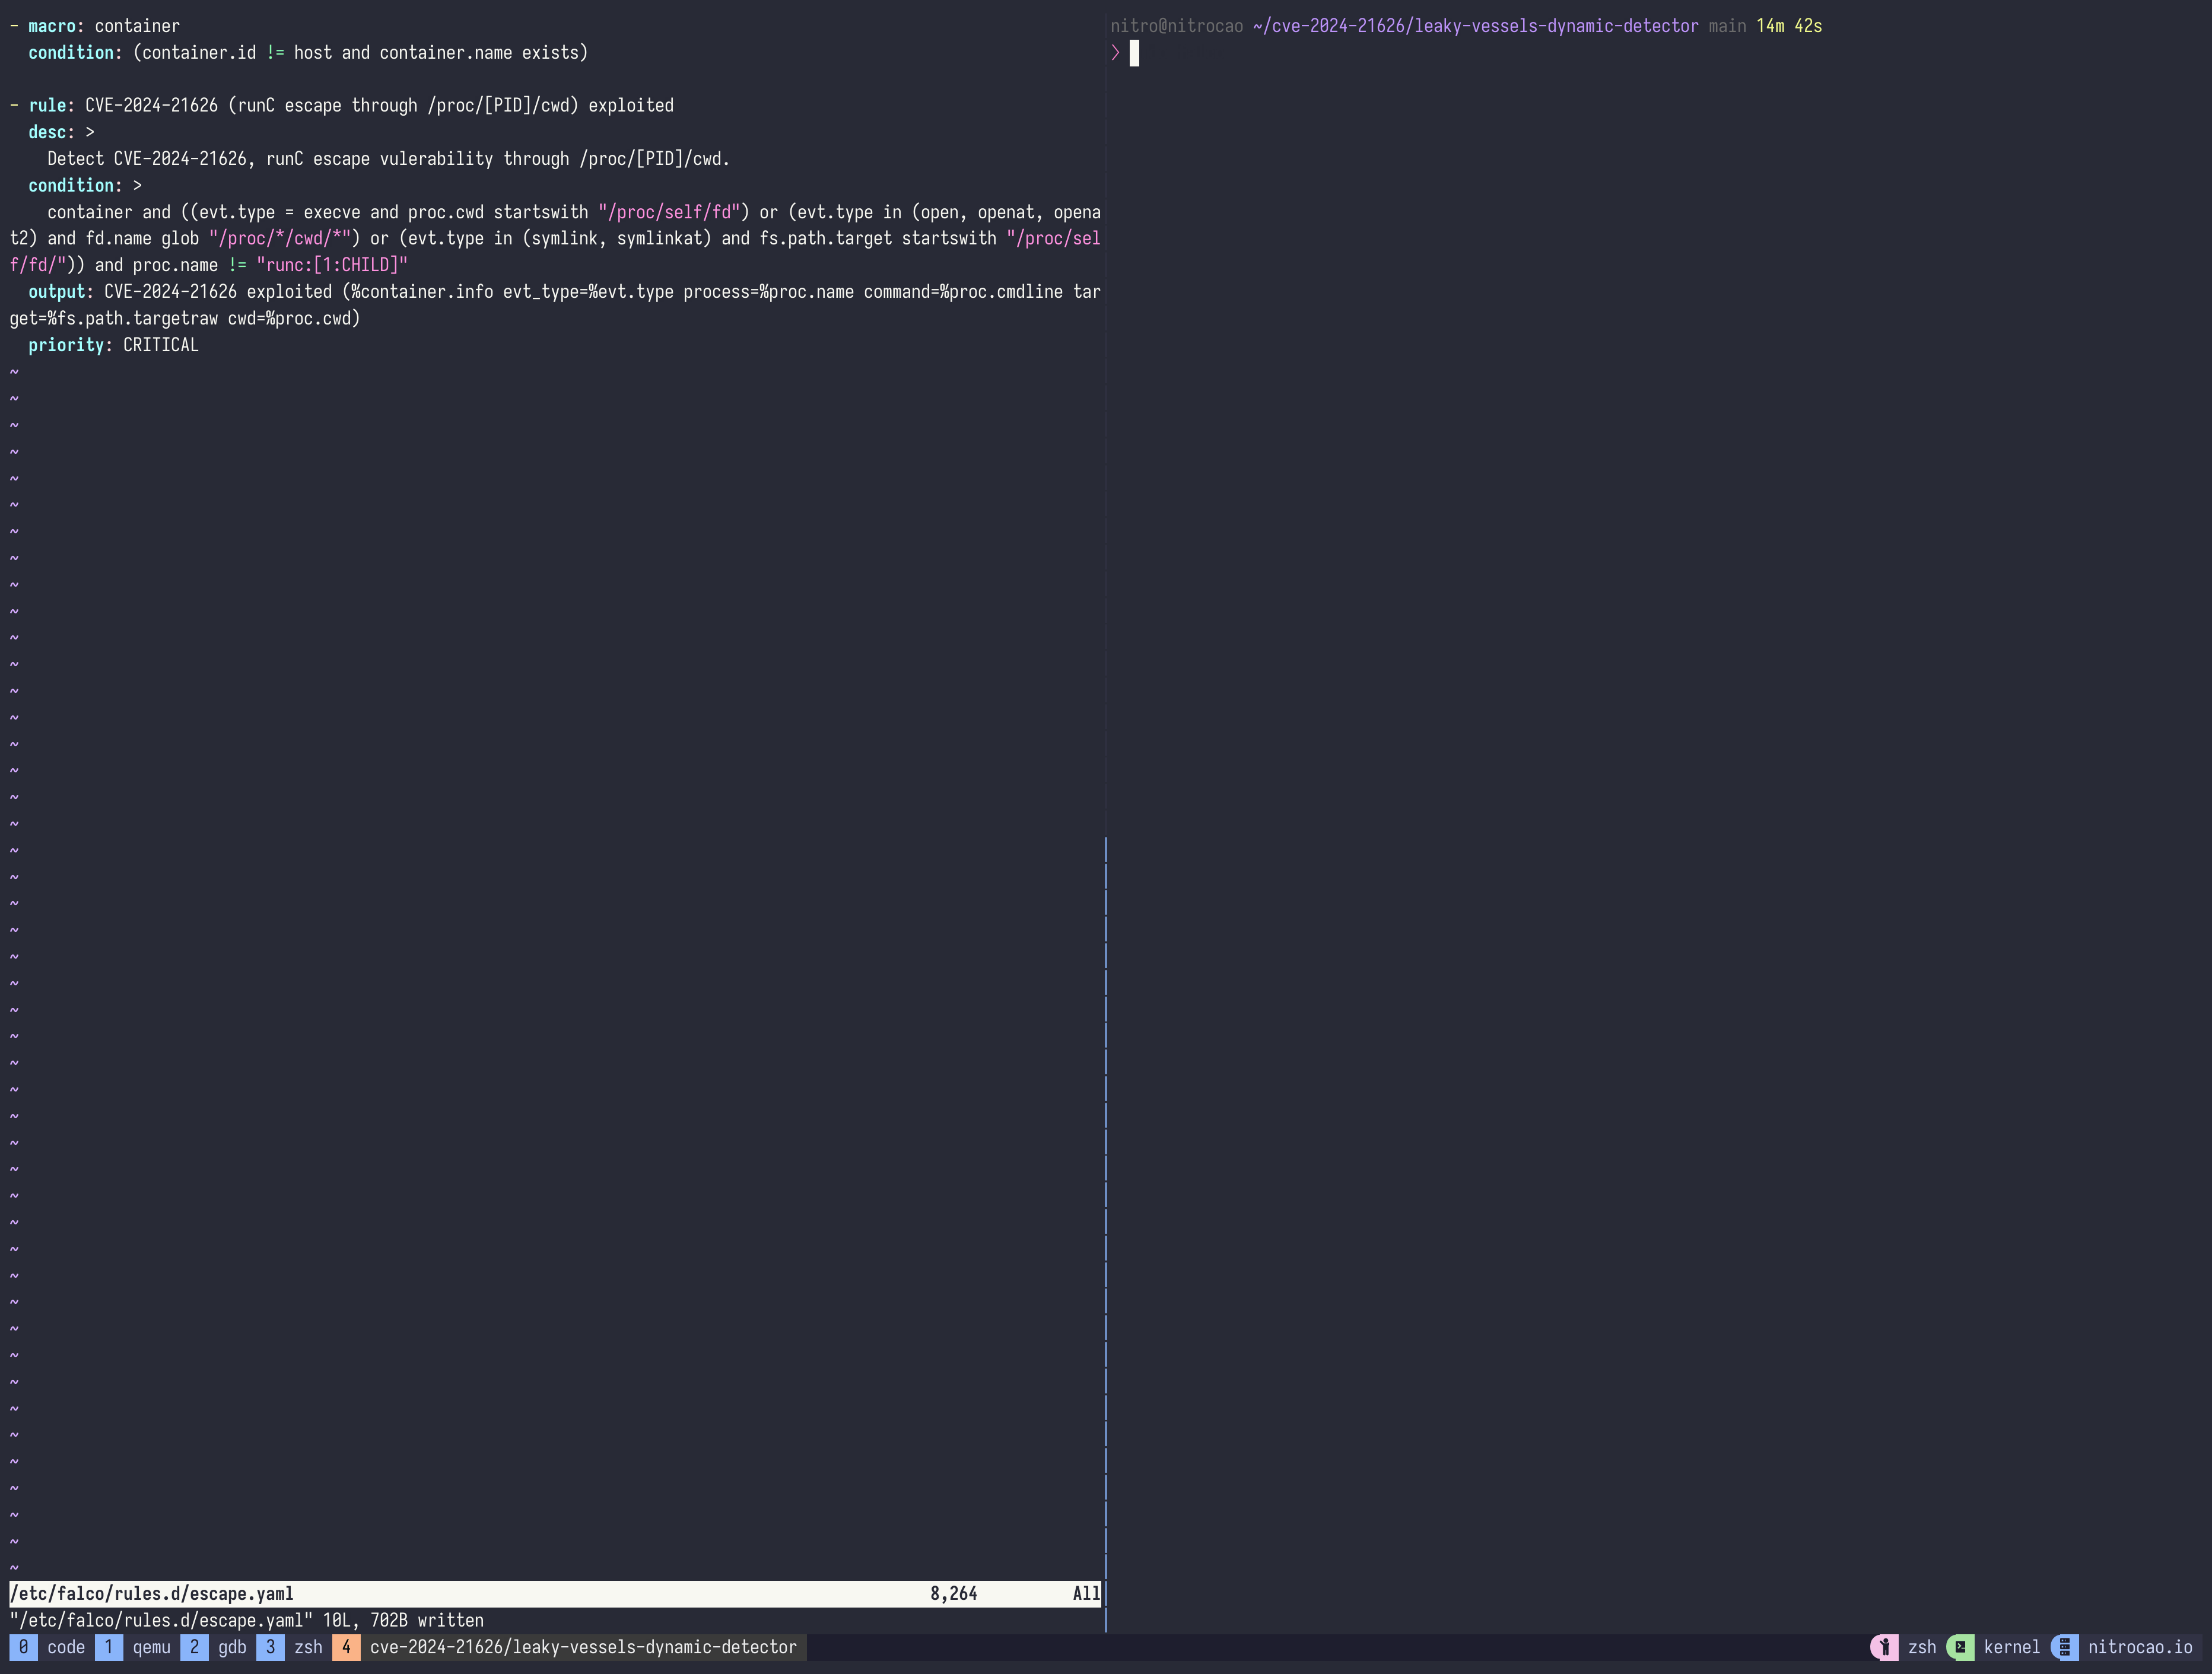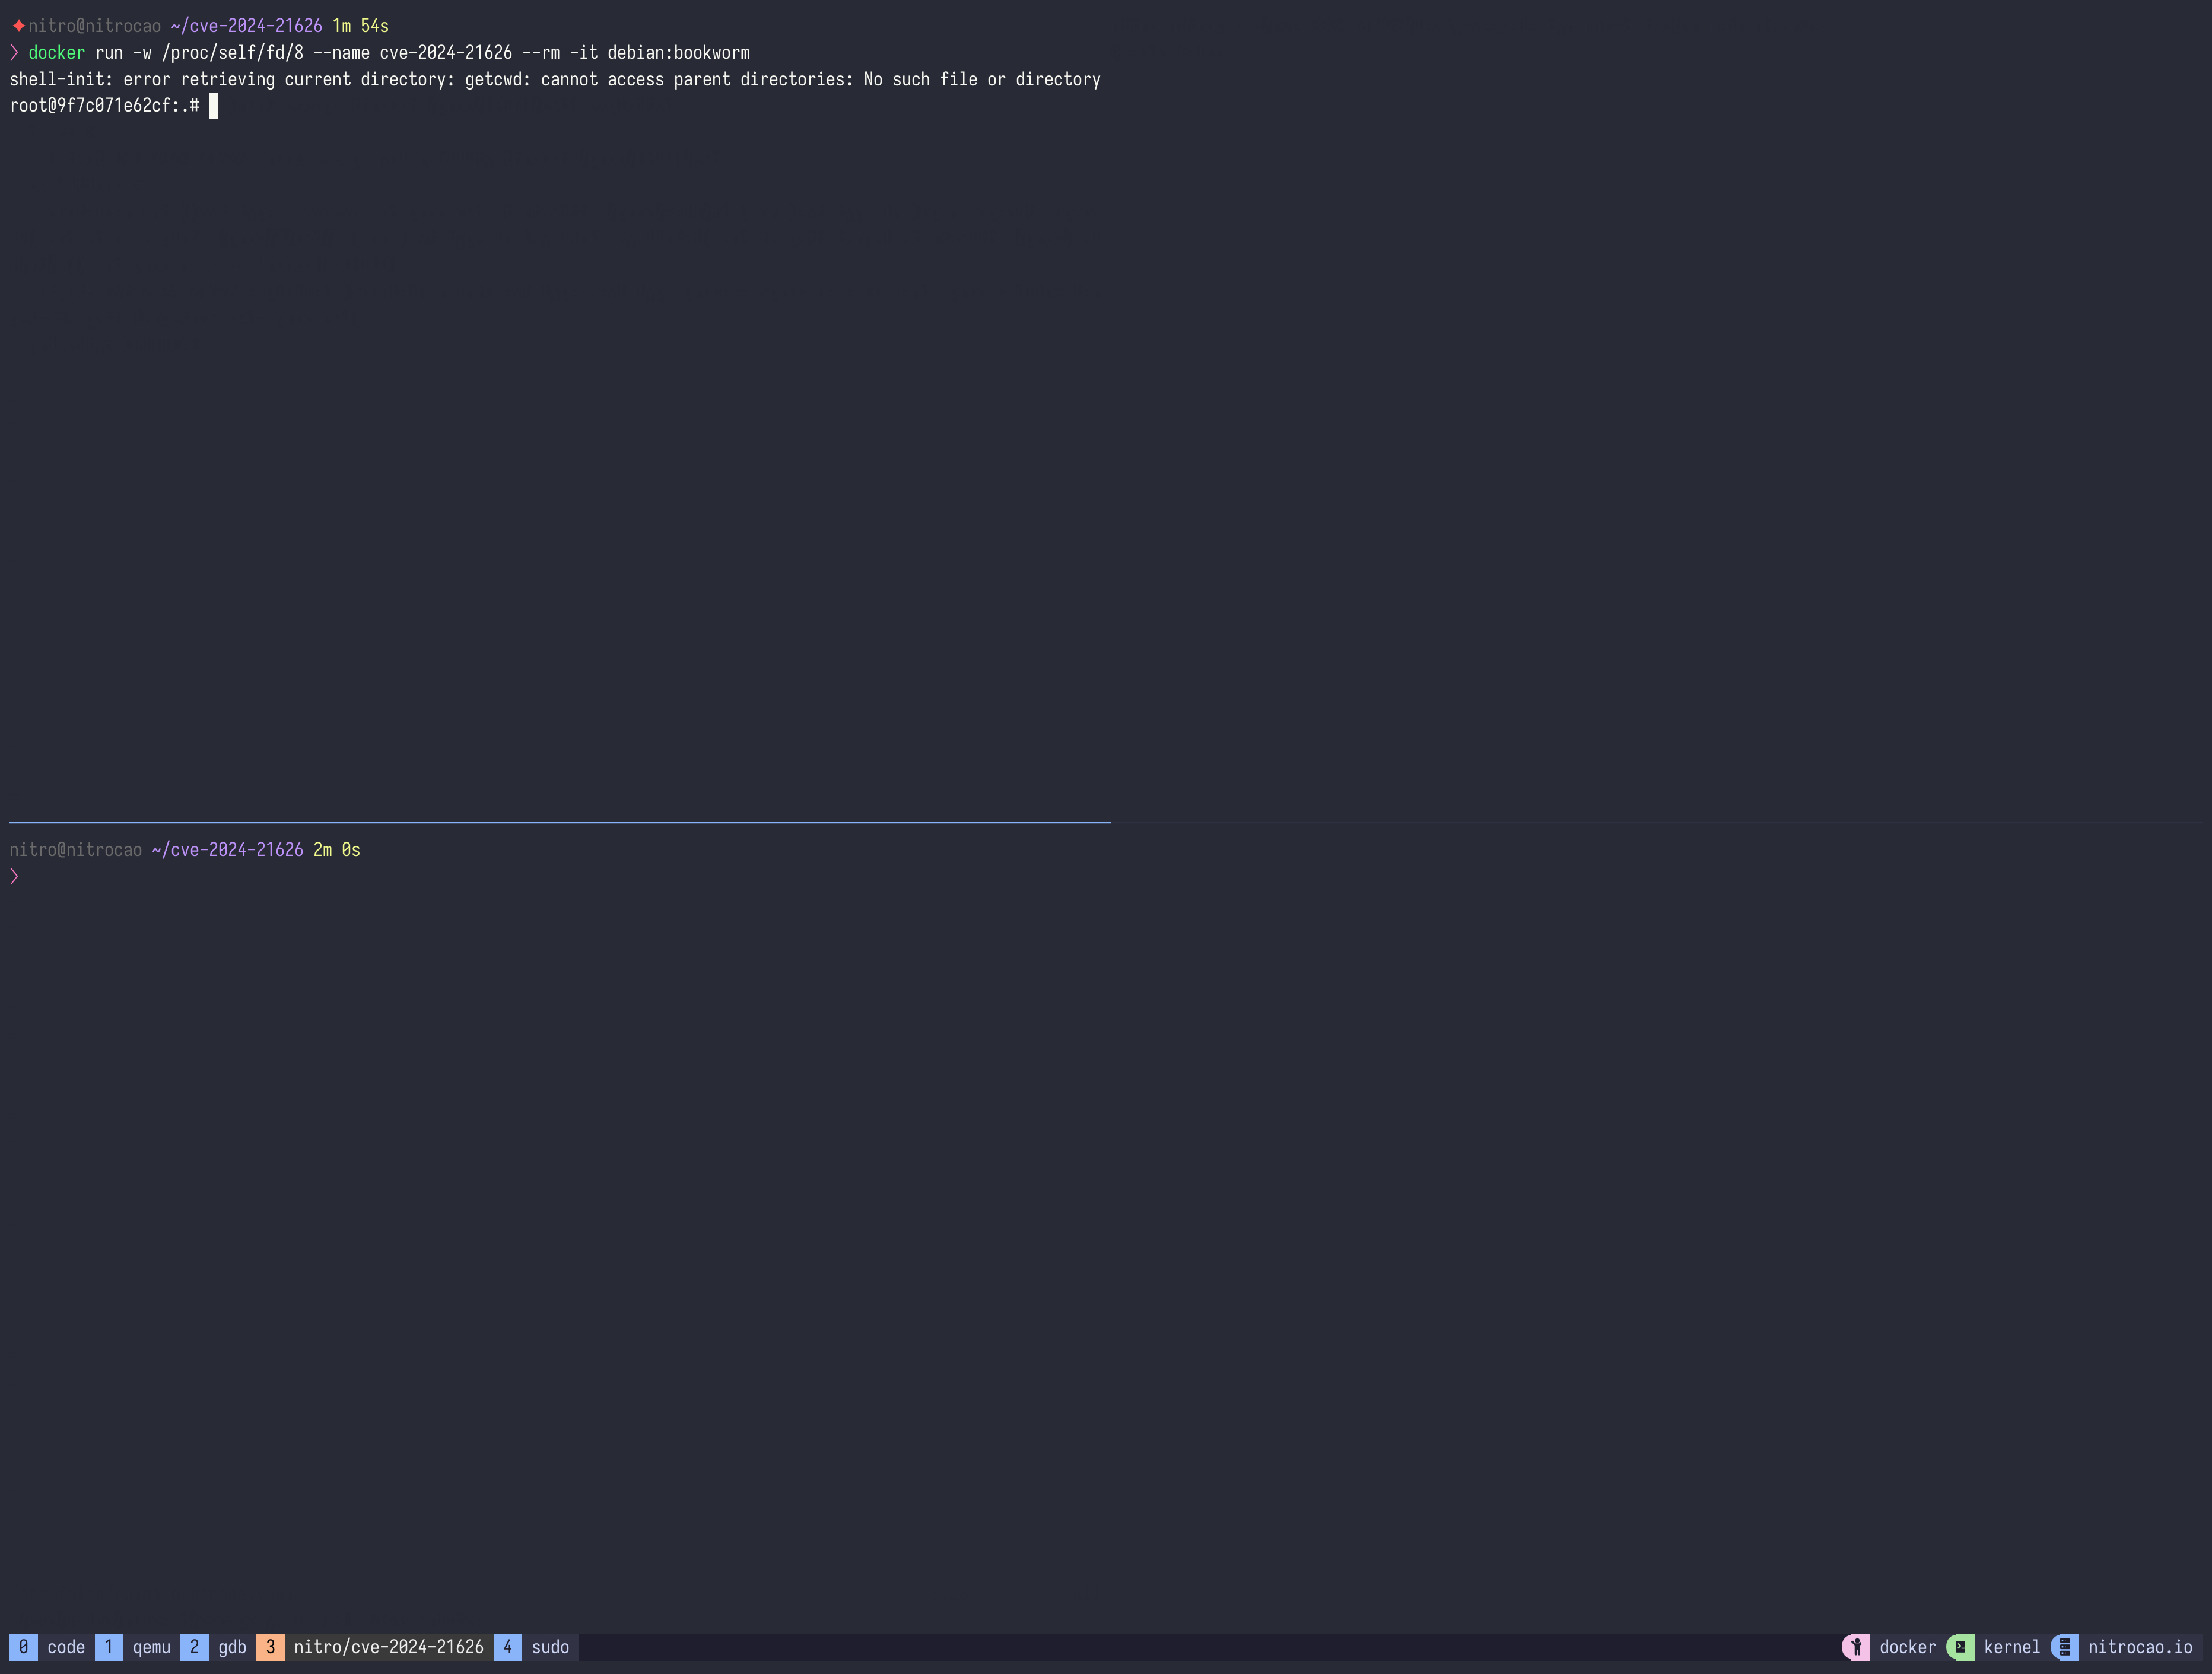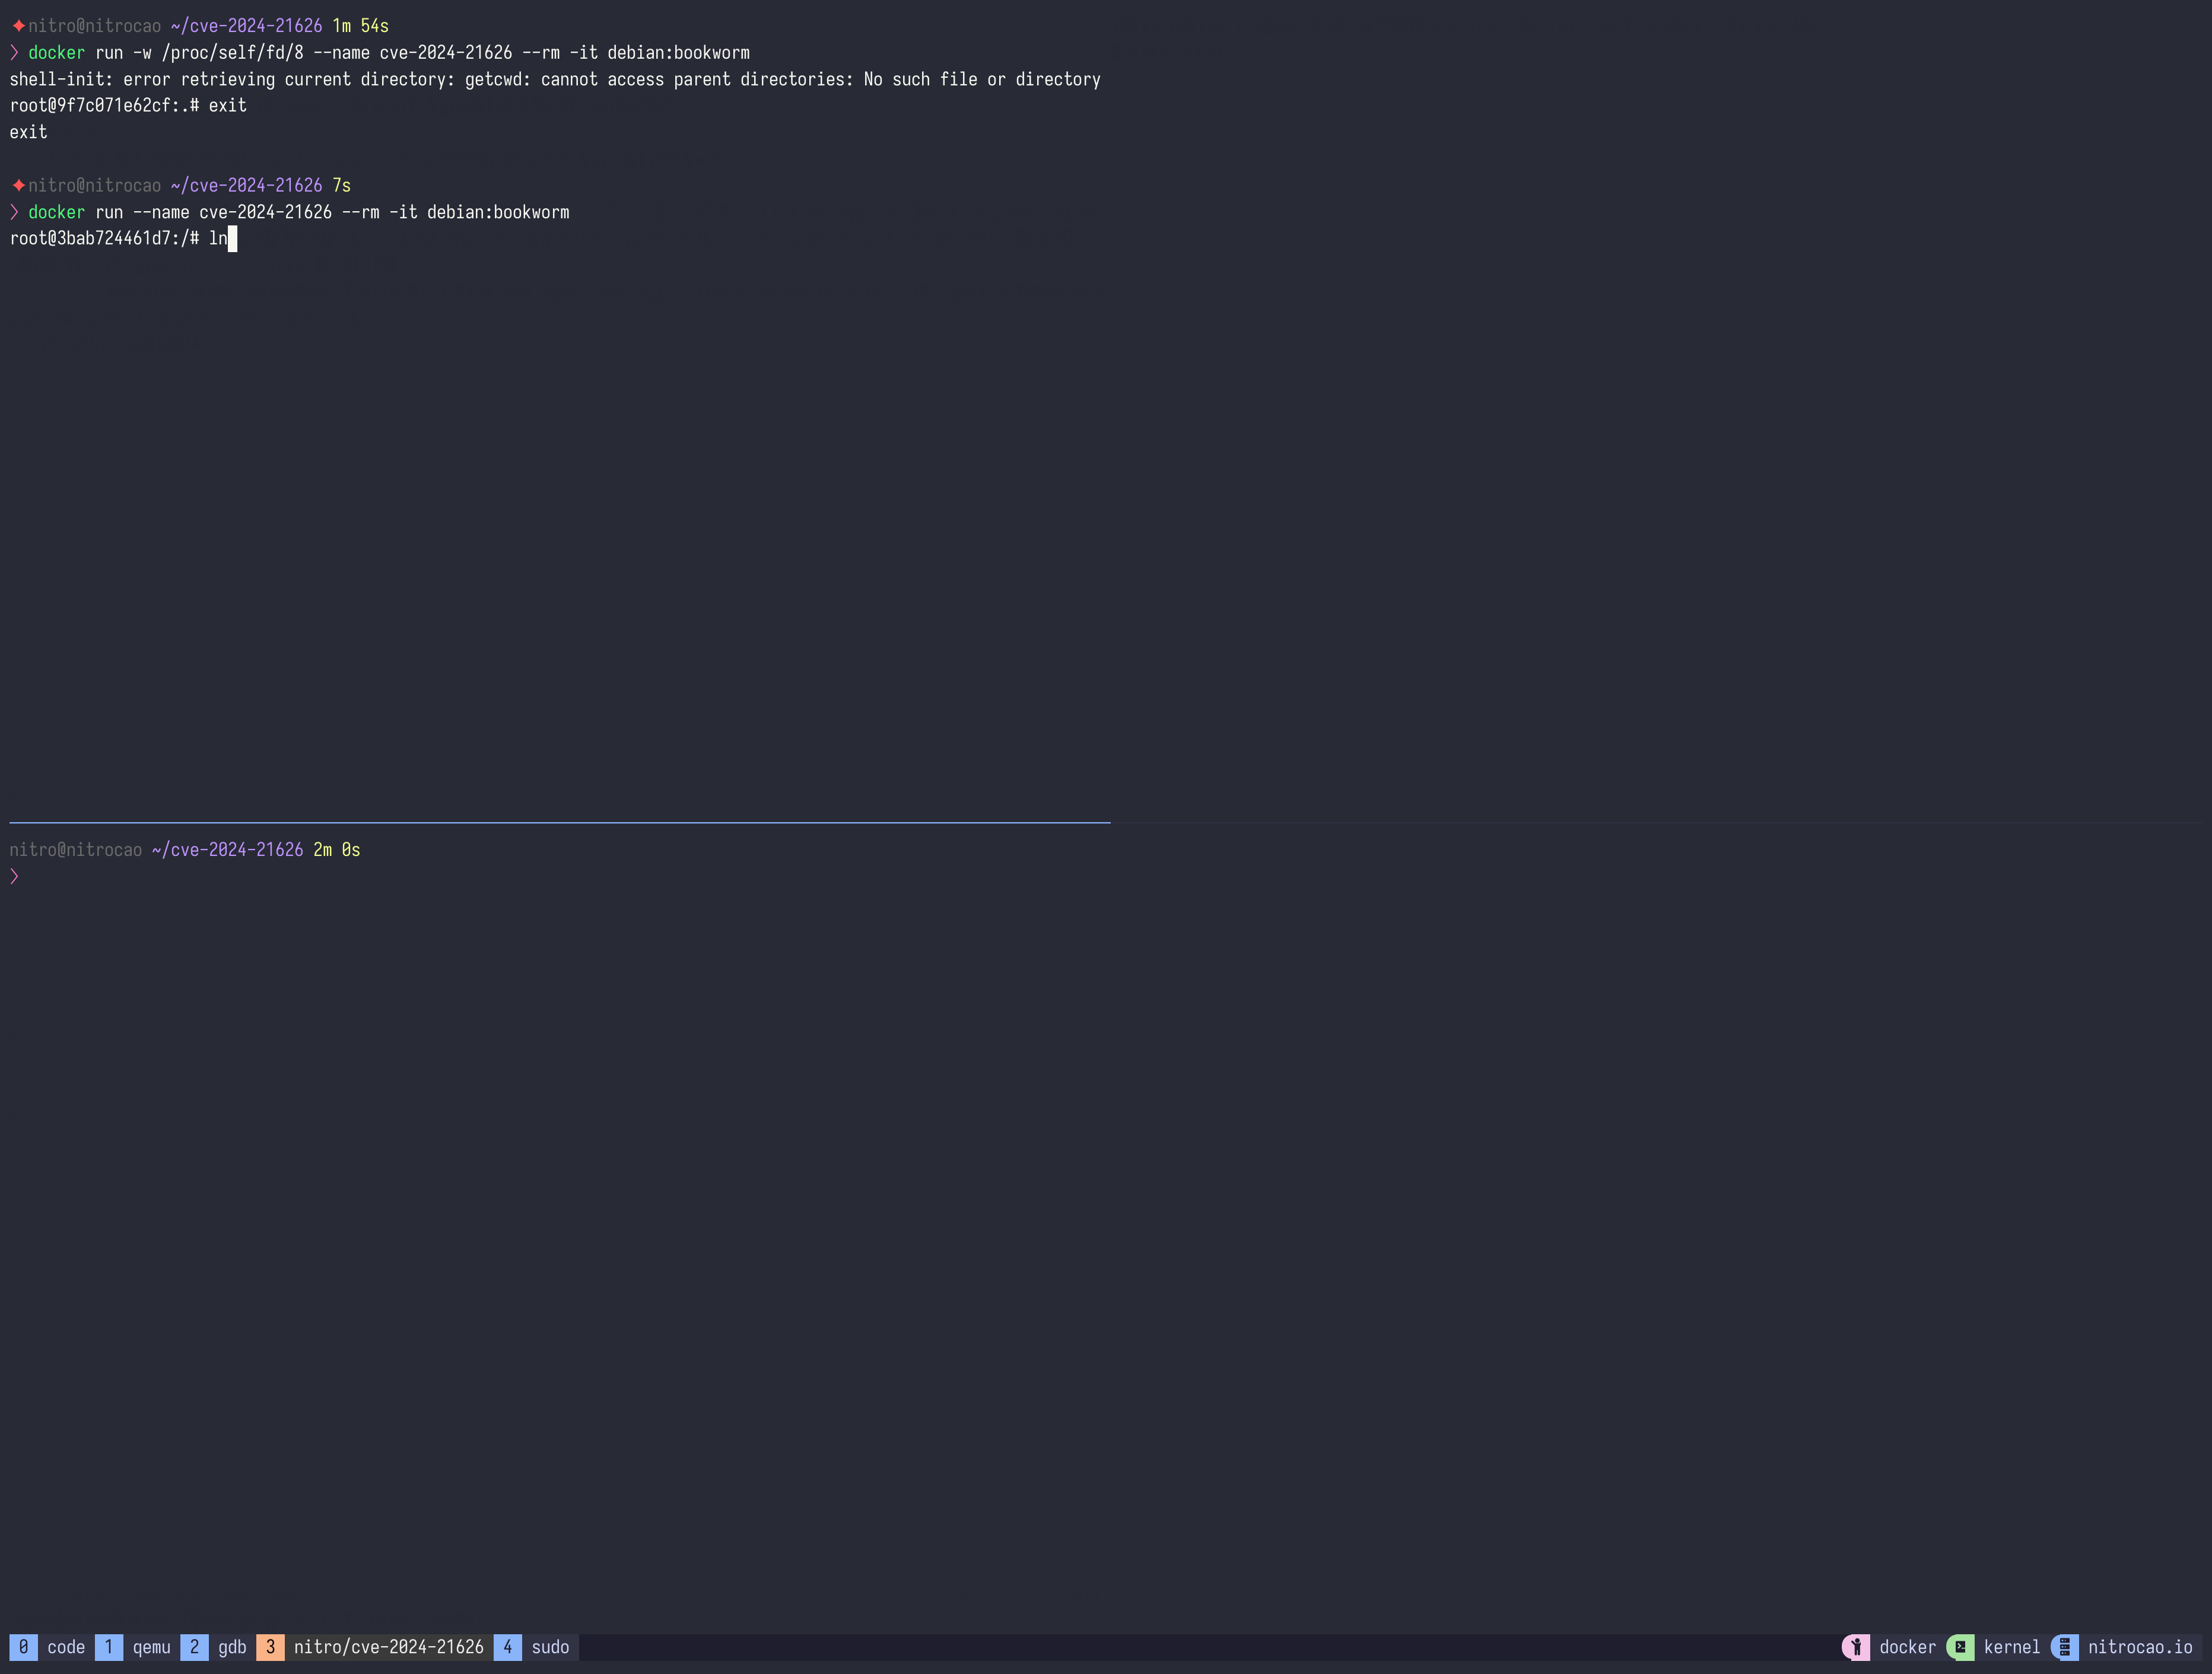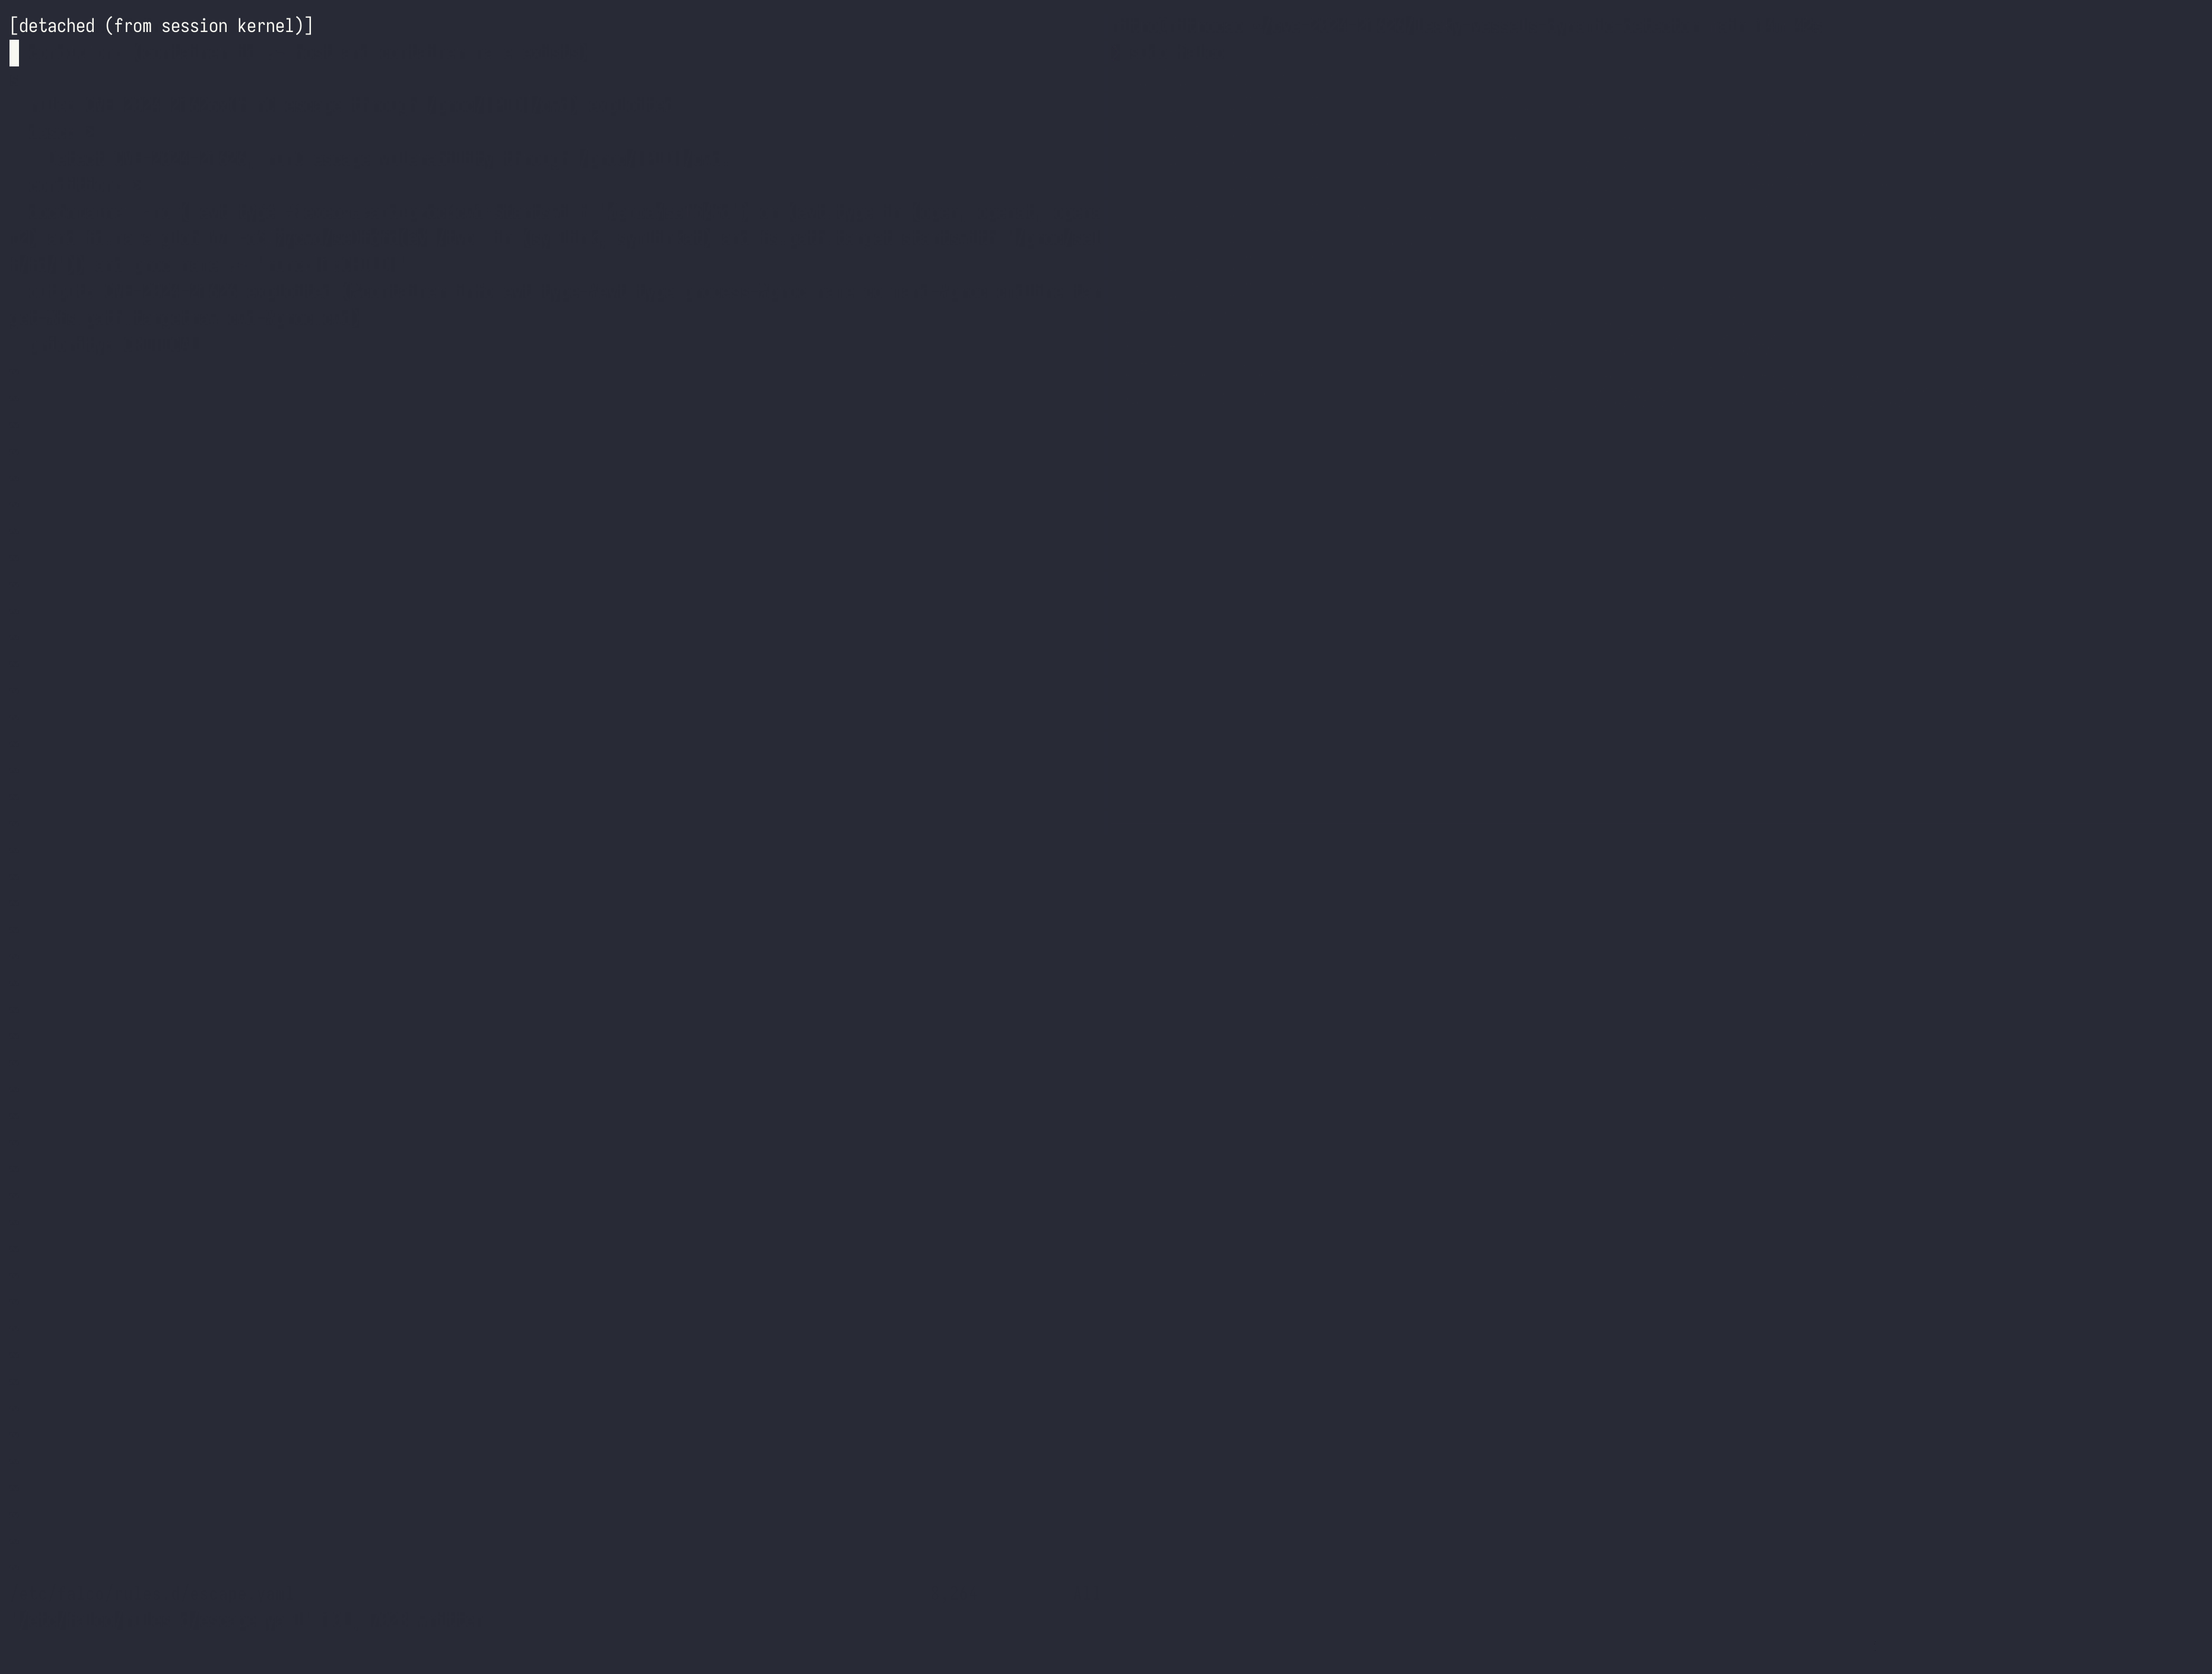 nitrocao/cve-2024-21626
PoC und Erkennung für CVE-2024-21626
 galoryber/fawkes
Fawkes ist ein Golang Mythic C2 Agent, der ausschließlich von KI geschrieben wurde.
 sgkdev/ipv6_frag_escape
Linux LPE - Zuverlässiger Jail/Container-Escape
 paloaltonetworks/can-ctr-escape-cve-2022-0492
Testen, ob eine Containerumgebung anfällig für Containerausbrüche über CVE-2022-0492 ist.
 yoshino-s/cve-2025-1974
Exploit für CVE-2025-1974, der auf ingress-nginx-Controller in Kubernetes abzielt und Container-Escape durch gezielte Injection von Shared Objects…
 greenhandatsjtu/cve-2022-0847-container-escape
CVE-2022-0847 wird verwendet, um Container-Escape zu erreichen Verwendung von CVE-2022-0847 (Dirty Pipe) zur Container-Escape
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC vs. MSG_PEEK Use-after-Free Container-Escape
 karazajac/dirtyfail
Detector + PoC für Linux-Page-Cache-Write-Sicherheitslücken: Copy Fail (CVE-2026-31431) und Dirty Frag (CVE-2026-43284/43500). Nur für autorisierte…
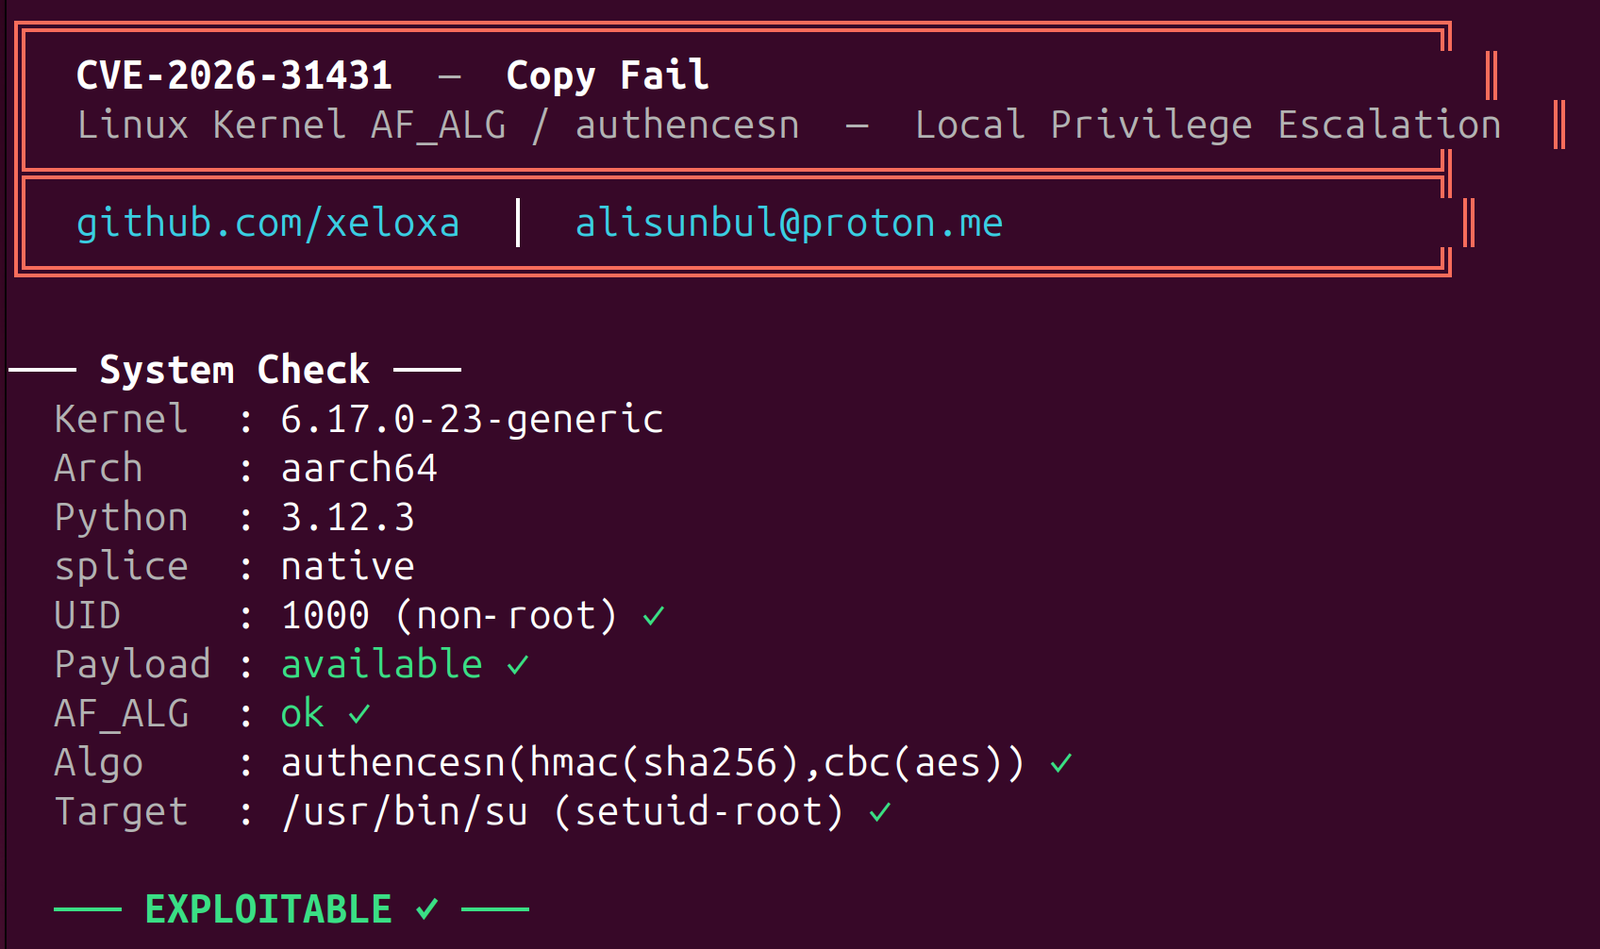 xeloxa/copyfail-exploit
# Copy Fail (CVE-2026-31431) LPE-Exploit. Eine saubere, Multi-Arch-Python-Neuimplementierung, die die AF_ALG-Page-Cache-Schwachstelle im Linux-Kernel…
 bridgeralderson/cve-2025-9074-poc
Eine Schwachstelle wurde in Docker Desktop identifiziert. Ein entfernter Angreifer könnte diese Schwachstelle ausnutzen, um eine Umgehung von…
 chenaotian/cve-2022-0185
CVE-2022-0185 POC und Docker und Analyse Write-up








