
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen
 rhinosecuritylabs/iamactionhunter
Ein Parser und Abfragetool für AWS IAM-Richtlinienanweisungen.
 owasp/sedated
SEDATED® Projekt (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
 dev-sec/nginx-baseline
DevSec Nginx Baseline - InSpec Profil
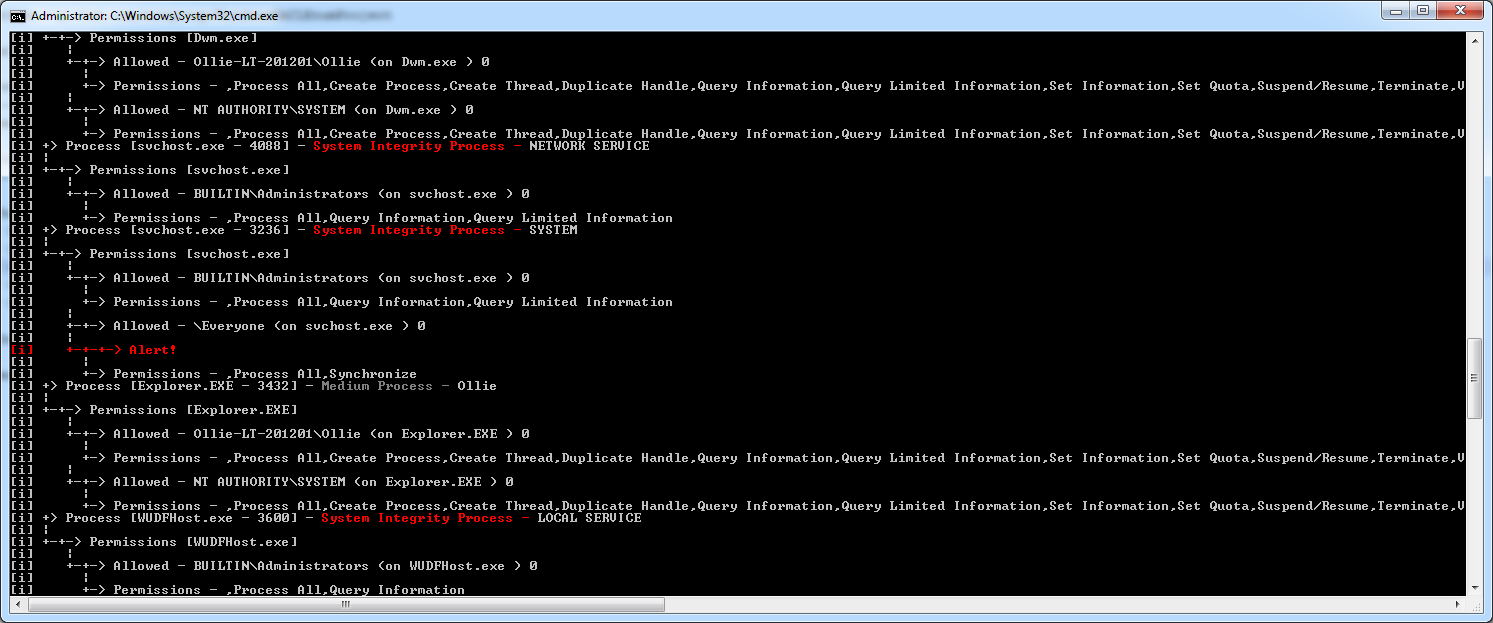 nccgroup/windowsdaclenumproject
Eine Sammlung von Tools zur Aufzählung und Analyse von Windows-DACLs
 otrf/set-auditrule
Nützliche Zugriffssteuerungseinträge (ACE) in der Systemzugriffssteuerungsliste (SACL) von schützbaren Objekten, um potenzielle gegnerische…
 owasp/kubelight
OWASP Kubernetes-Sicherheits- und Compliance-Tool [WIP]
 appliscale/cloud-security-audit
Ein Befehlszeilen-Sicherheitsaudit-Tool für Amazon Web Services
 owasp/open-sammy
Webbasiertes Tool zur Bewertung und Verfolgung des Reifegrads der Softwaresicherheit mithilfe der Modelle OWASP SAMM und DSOMM, mit…
 blacksky-algorithms/atproto
Fork der AT Protocol-Referenzimplementierung mit leistungsoptimierter AppView, Rust-basiertem Firehose-Indexer, Redis-Caching und…
 ustayready/thunderstorm
Ein Sammler und Ableitungs-Engine. Es kartiert Ihre Umgebung, bewertet effektive Berechtigungen und Vertrauen und schreibt einen vollständigen…
 nccgroup/conmachi
Container-Blackbox-Sicherheitsaudit-Tool: erfasst die Sicherheitskonfiguration aus dem Zielcontainer heraus
 kiprotect/kodex
Ein Privacy- und Security-Engineering-Toolkit: Entdecken, verstehen, pseudonymisieren, anonymisieren, verschlüsseln und sensible und persönliche…
 stintel/vallumd
IPset-Blacklists zentralisieren oder verteilen
 c0axx/canaryhunter
Canary Hunter soll ein schnelles PowerShell-Skript sein, um nach gängigen Canaries in verschiedenen Formaten zu suchen, die kostenlos auf…
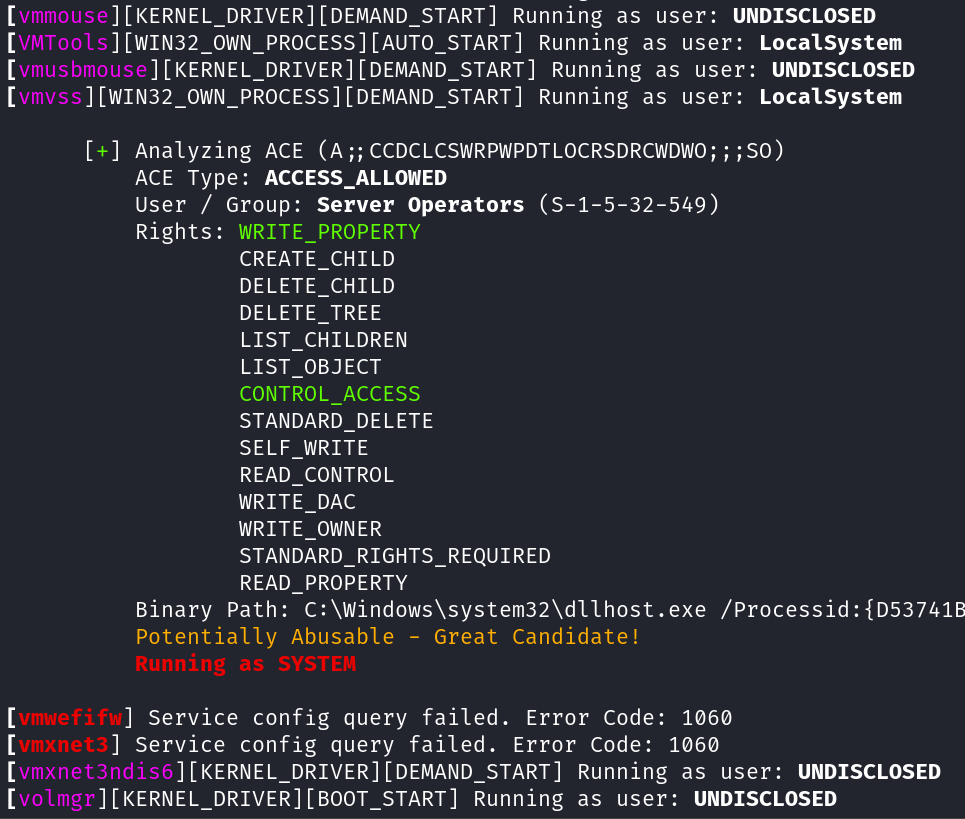 t3l3machus/aceshark
ACEshark ist ein Dienstprogramm, das für die schnelle Extraktion und Analyse von Windows-Dienstkonfigurationen und Access Control Entries entwickelt…
 owasp/packman
Ein Dokumentations- und Tracking-Projekt mit dem Ziel, Paketverwaltungssysteme sicherer zu machen.
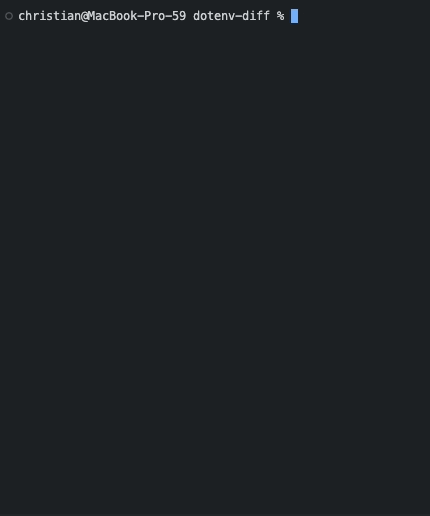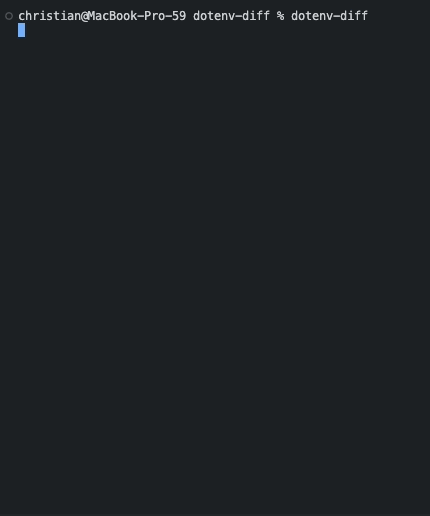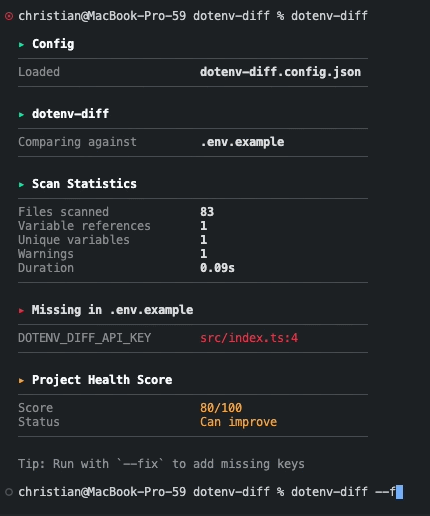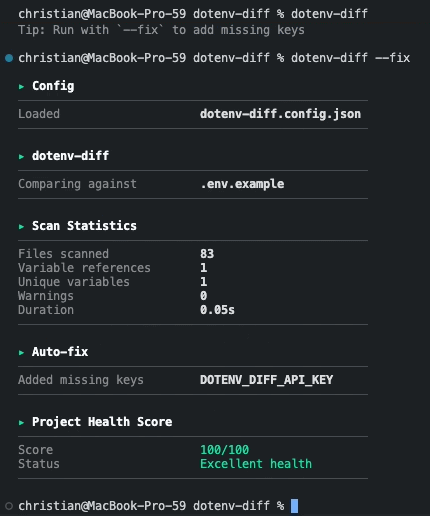 chrilleweb/dotenv-diff
Validieren der Umgebungsvariablen-Nutzung in der Codebasis
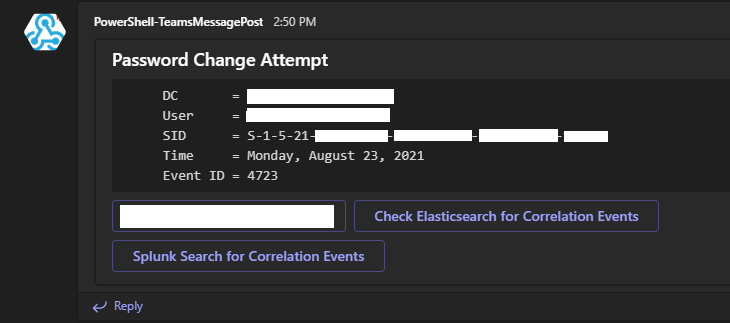 osbornepro/btps-secpack
PowerShell-basiertes Sicherheitstoolkit für kleine bis mittelständische Unternehmen, das automatisierte Warnmeldungen, Active Directory-Härtung,…








