Windows DACL Enum Project
Eine Sammlung von Werkzeugen zur Auflistung und Analyse von Windows-DACLs
Als Open Source von NCC Group Plc veröffentlicht - http://www.nccgroup.com/
Entwickelt von Ollie Whitehouse, ollie dot whitehouse at nccgroup dot com
https://github.com/nccgroup/WindowsDACLEnumProject
Veröffentlicht unter AGPL, siehe LICENSE für weitere Informationen.
Überblick über Windows-DACLs und ACEs
Lesen - http://msdn.microsoft.com/en-us/library/windows/desktop/aa446597(v=vs.85).aspx
Funktionen
Das erste Tool, das im Rahmen dieses Projekts veröffentlicht wurde. Es listet Folgendes auf:
- Prozesse sowie die Integritätsstufe und den Benutzer, unter dem sie ausgeführt werden.
- Optional: die DACLs, die mit dem Prozessobjekt verknüpft sind.
- Optional: die Threads eines Prozesses und die zugehörigen DACLs.
- Optional: Die von einem Prozess geladenen Module.
- Optional: Nicht zugeordnete SIDs von der Ausgabe ausschließen.
Das Tool kennzeichnet automatisch alle verdächtigen DACLs.
Befehlszeilenoptionen
Die Befehlszeile akzeptiert die folgenden Optionen:
- -p Prozessberechtigungen
- -m Module
- -t Threads und Berechtigungen
- -o [PID]
- -x Nicht zugeordnete SIDs von Warnungen ausschließen
Typische Verwendung
Die typische Verwendung erfolgt über eine Befehlszeile wie:
processperms -px
Das Tool ist aufgrund der Integritätsstufen-Erkennung für Windows Vista / Server 2008 und höher konzipiert.
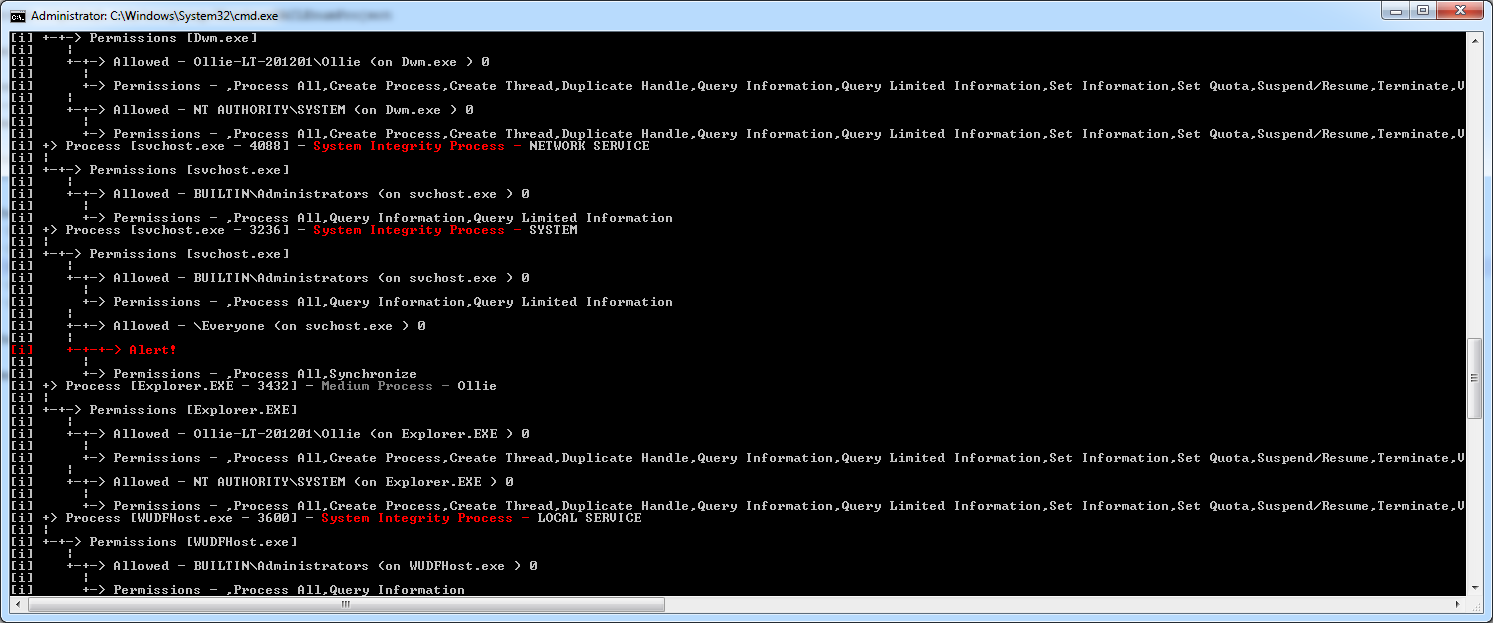
Screenshot
=======
Das Tool ist aufgrund der Integritätsstufen-Erkennung für Windows Vista / Server 2008 und höher konzipiert.
Funktionen
Das zweite Tool, das im Rahmen dieses Projekts veröffentlicht wurde. Es listet Folgendes auf:
- Window-Stationen innerhalb der Sitzung, in der es ausgeführt wird, sowie die zugehörige DACL
- Desktops innerhalb dieser Window-Stationen und die zugehörigen DACLs
Funktionen
Das dritte Tool, das im Rahmen dieses Projekts veröffentlicht wurde. Es listet Folgendes auf:
- Dienste, einschließlich Kernel-Treiber, Filtertreiber und Benutzermodus-Dienste.
- DACLs, die mit den Diensteinträgen im Dienstkontrollmanager verknüpft sind.
- Dienststatus, PID, Binärpfad.
- DACLs, die mit den zugehörigen Binärdateien verknüpft sind.
- Offensichtlich schwache DACLs kennzeichnen
Funktionen
Das vierte Tool, das im Rahmen dieses Projekts veröffentlicht wurde. Es listet Folgendes auf:
- Dateien und Zugriffskontrolllisten
- Verzeichnisse und Zugriffskontrolllisten
- Warnungen bei Dateien oder Verzeichnissen mit Zugriffskontrolle, die schwach erscheinen
Funktionen
Das fünfte Tool, das im Rahmen dieses Projekts veröffentlicht wurde. Es listet Folgendes auf:
- Registrierungsschlüssel und Zugriffskontrolllisten
- Warnungen bei Schlüsseln mit Zugriffskontrolle, die schwach erscheinen
- Parameter -s, um alle außer den verdächtigsten Ausgaben auszuschließen (siehe -h).
- Parameter -x, um nur bei verdächtigen Ausgaben zu warnen (siehe -h).

 nccgroup/windowsdaclenumproject







