
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen
 xfhg/intercept
INTERCEPT / Policy as Code-Prüfung
 nicholasjackson/cnitch
Container Snitch überprüft laufende Prozesse unter der Docker Engine und alarmiert, wenn welche als root ausgeführt werden.
 synacktiv/shh
Systemd Hardening Helper – Spiegel von https://github.com/desbma/shh
 nccgroup/s3_objects_check
Whitebox-Bewertung effektiver S3-Objektberechtigungen, um öffentlich zugängliche Dateien zu identifizieren.
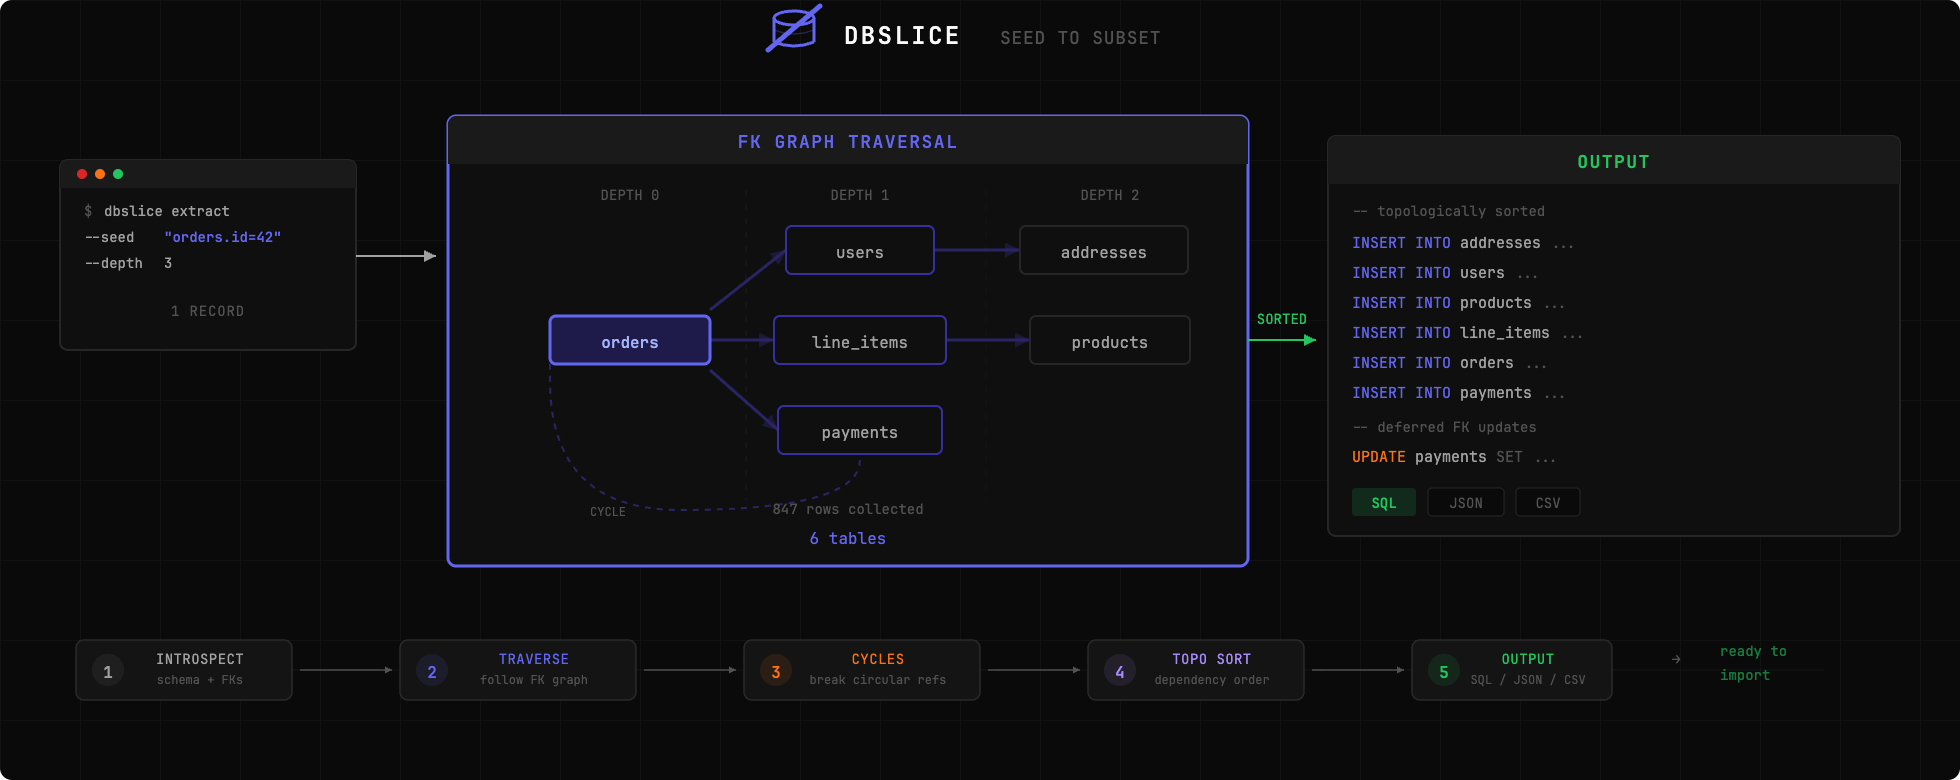 nabroleonx/dbslice
Extrahiere einen Ausschnitt deiner Produktionsdatenbank, um Fehler lokal zu reproduzieren. Richte dbslice auf einen Datensatz, es folgt…
 karimhabush/cis-vsphere
Ein Tool zur Bewertung der Compliance einer VMware vSphere-Umgebung gemäß dem CIS-Benchmark.
 dev-sec/mysql-baseline
DevSec MySQL Baseline - InSpec-Profil
 deadjakk/reg1c1de
Registry permission scanner, geschrieben in C#, zum Auffinden potenzieller Privesc-Möglichkeiten innerhalb der Registry
 connectedlucy/plague
Standarderkennungen für EDR
 intrinsec/comission
White-box-CMS-Sicherheitsscanner, der Core-, Plugin- und Theme-Versionen prüft, unbefugte Änderungen erkennt und bekannte Schwachstellen aus…
 farenhytee/database-sentinel
Open-Source-Sicherheitsaudits für Supabase: ein schreibgeschützter MCP-Server, ein CLI-Agent und ein Claude Skill. Findet RLS-Fehlkonfigurationen,…
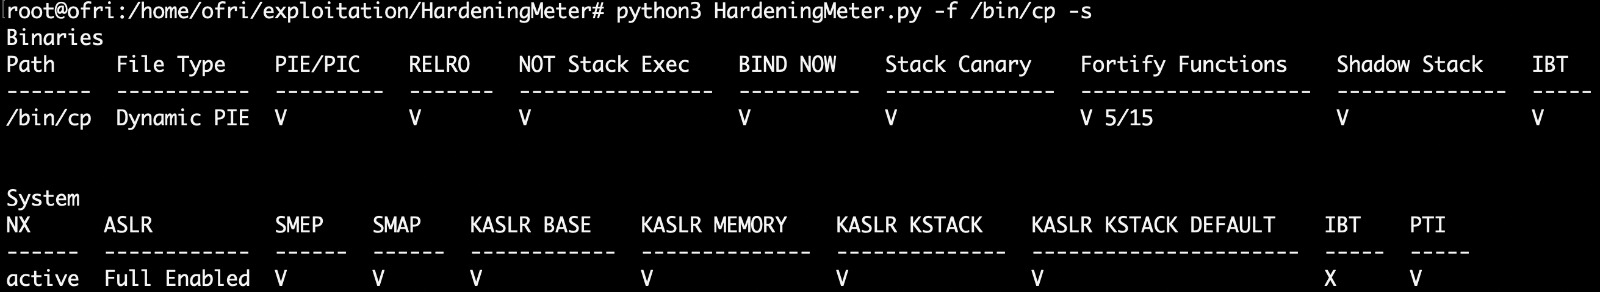 ofriouzan/hardeningmeter
HardeningMeter ist ein Open-Source-Python-Tool, das sorgfältig entwickelt wurde, um die Sicherheitshärtung von Binärdateien und Systemen umfassend zu…
 olafhartong/mde-auditcheck
MDE ist darauf angewiesen, dass einige der Audit-Einstellungen aktiviert sind.
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
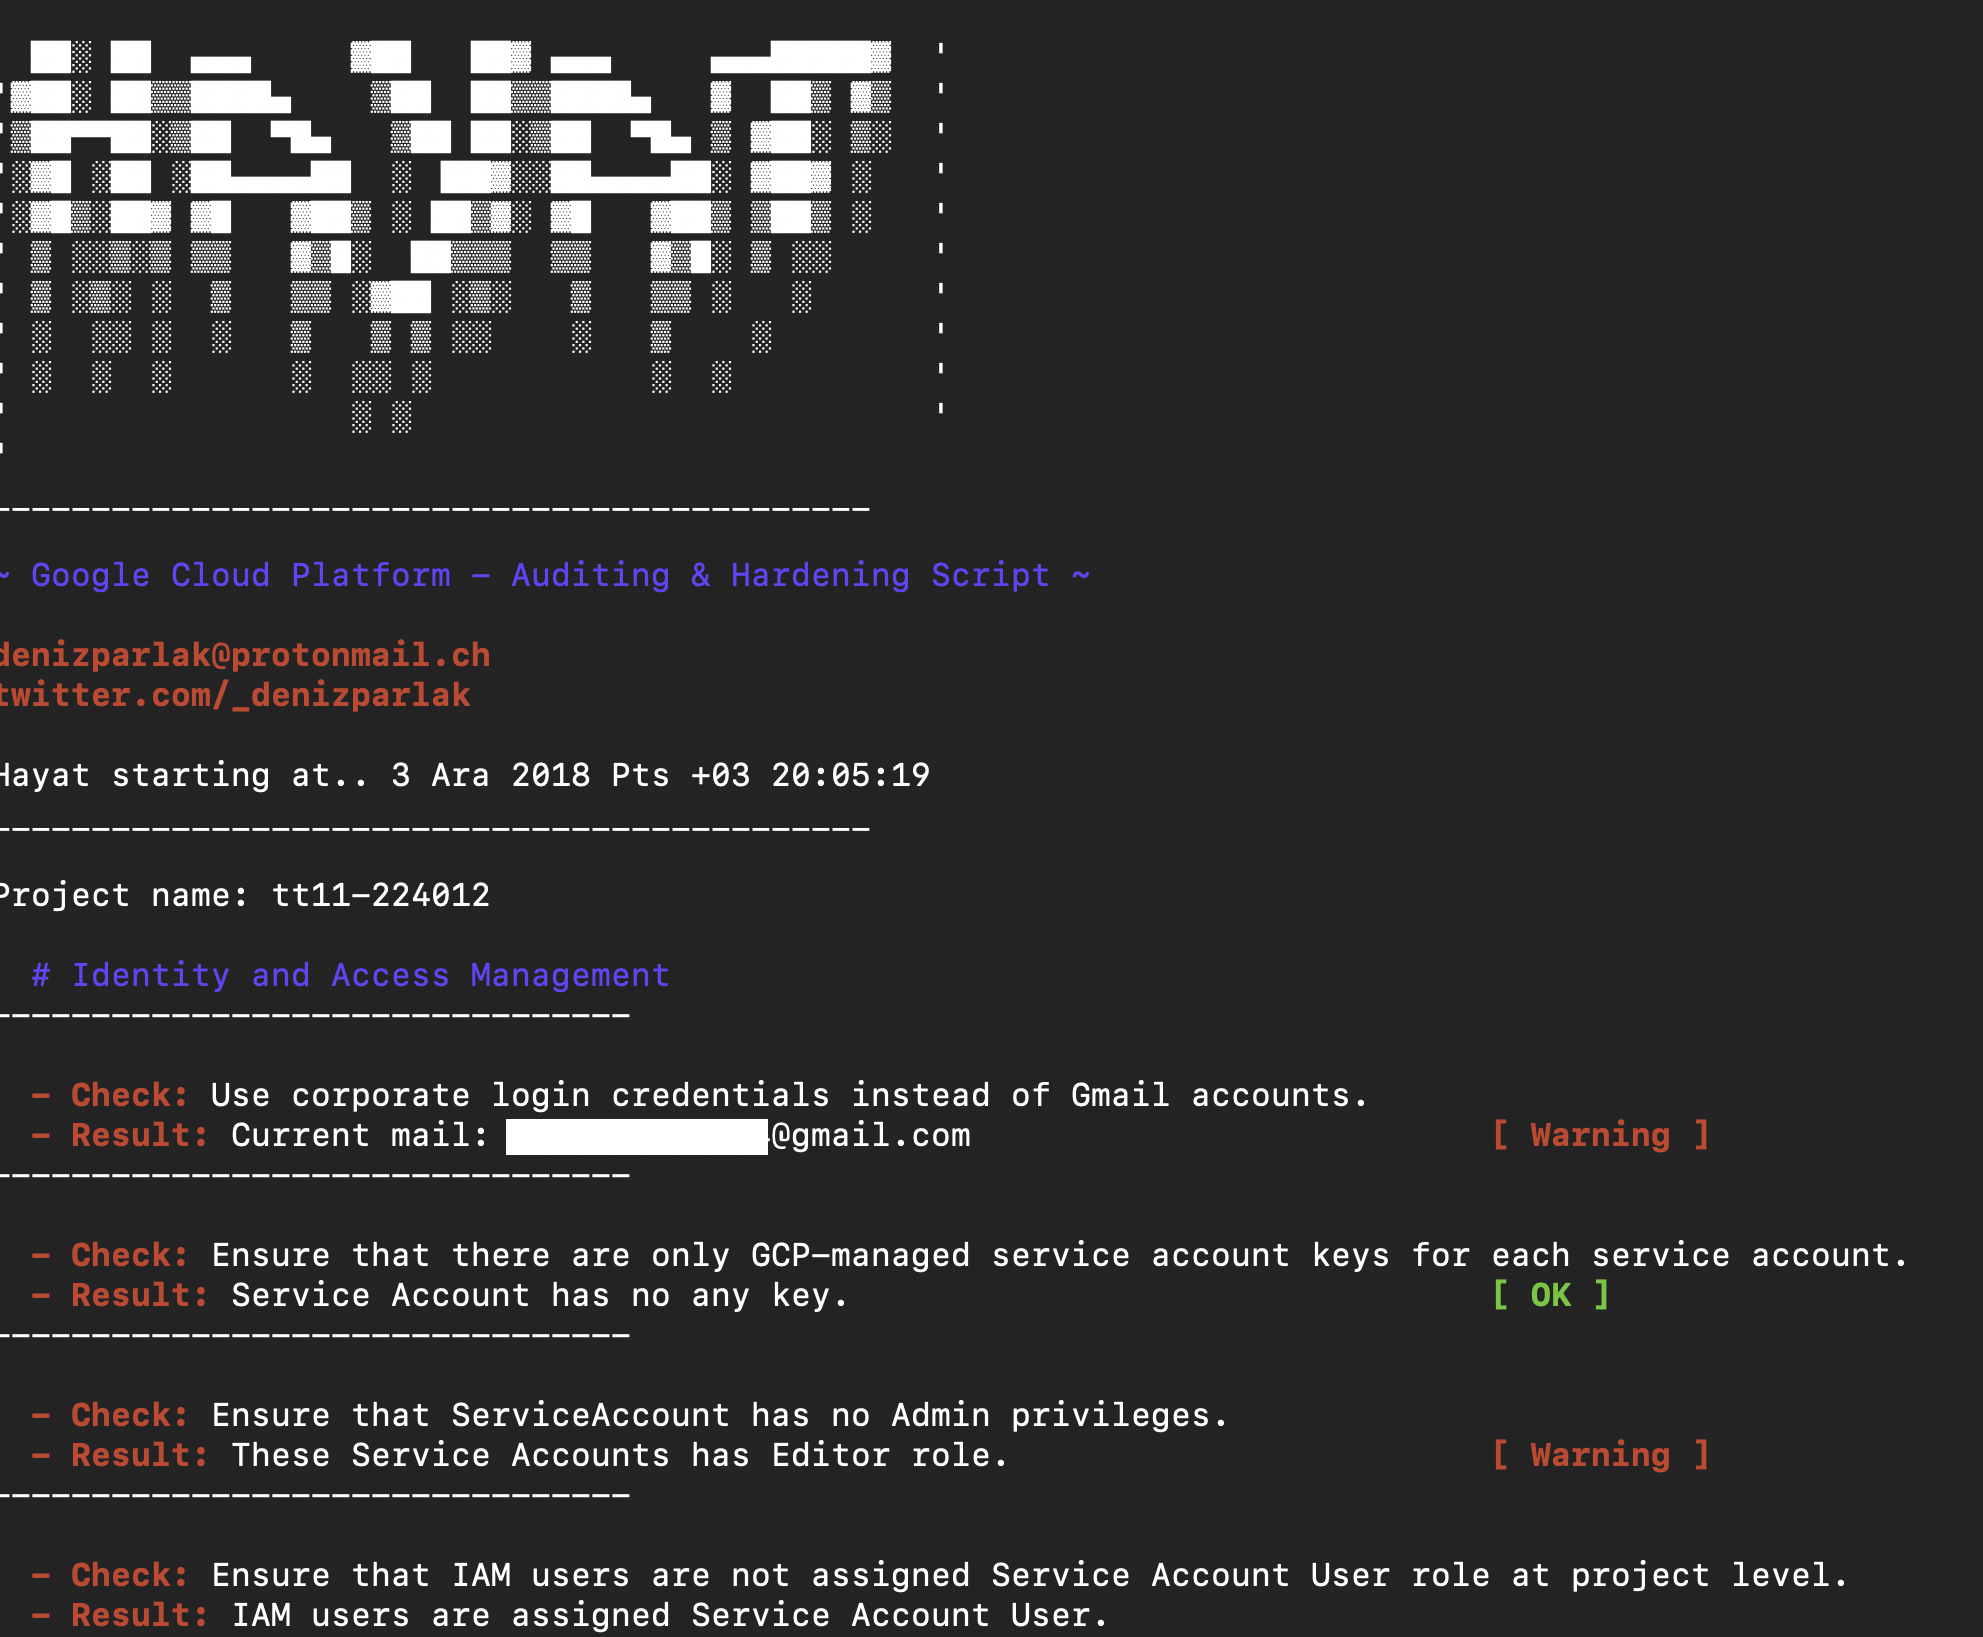 denizparlak/hayat
Hayat ist ein Skript zur Berichterstellung und Analyse von Google Cloud Platform-Ressourcen.
 armourbird/csf
ArmourBird CSF - Container-Sicherheitsframework
 anvilsecure/dawgmon
dawg the hallway monitor - überwacht Änderungen am Betriebssystem und analysiert die eingeführte Angriffsfläche bei der Installation von Software








