
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen
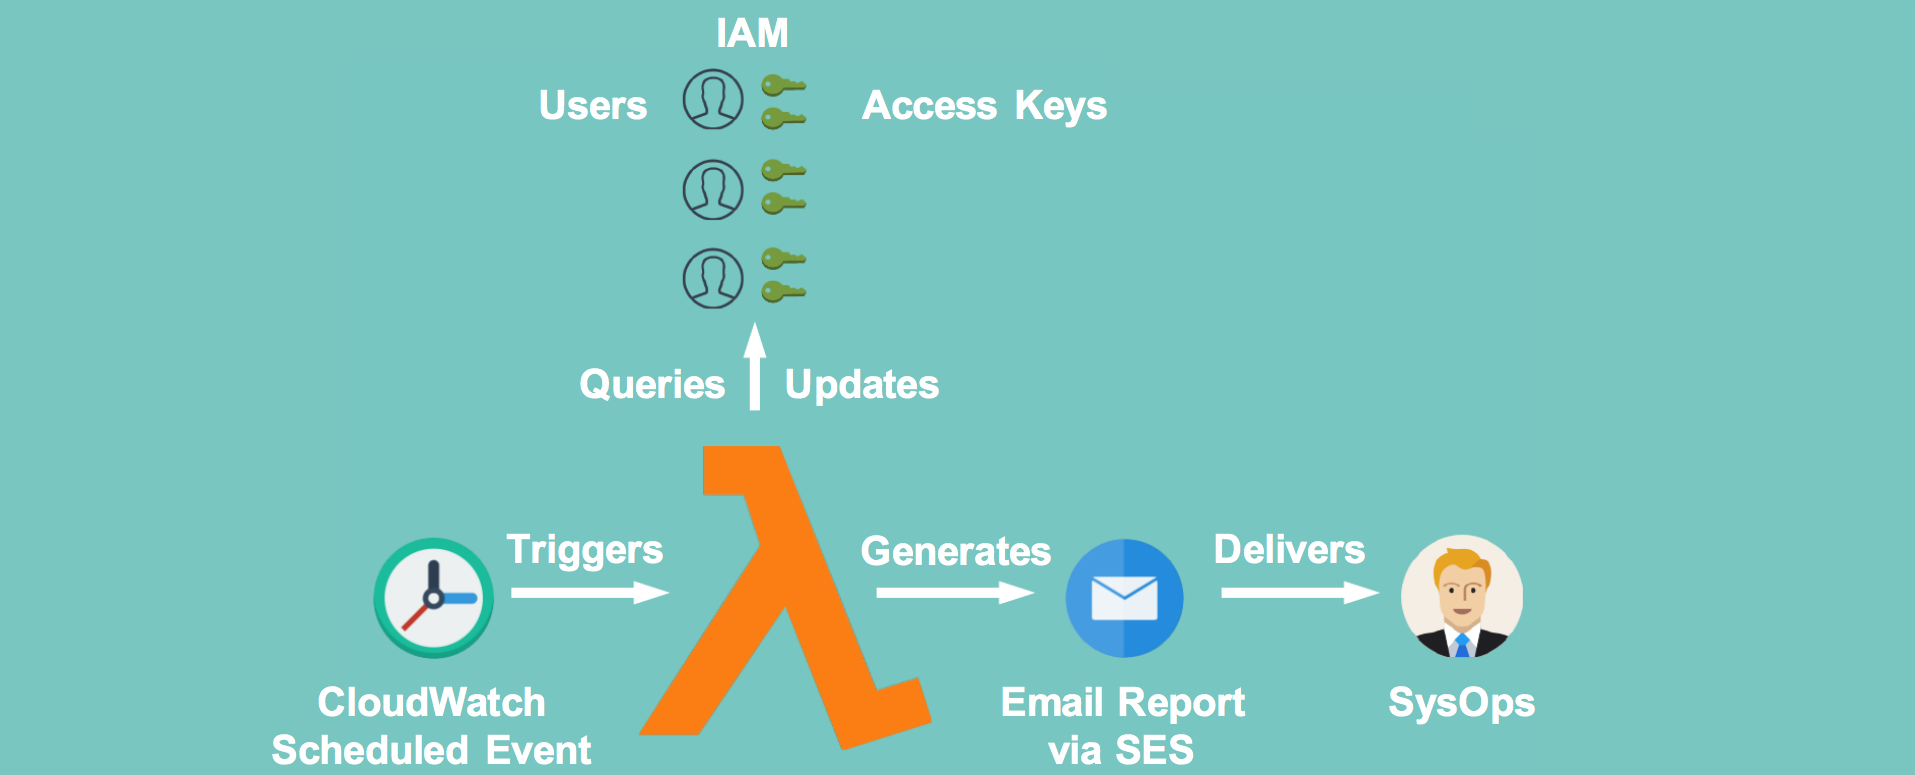
 te-papa/aws-key-disabler
Ein kleines Lambda-Skript, das Zugriffsschlüssel deaktiviert, die älter als eine bestimmte Anzahl von Tagen sind.
 rosehgal/dockerent
Das einzige Open-Source-Tool zur Analyse von Schwachstellen und Konfigurationsproblemen bei laufenden Docker-Container(n) und Docker-Netzwerken.
 atomburstofficial/geiger
Read-only CLI, die KI-Agenten, MCP-Server, Plugins und Erweiterungen auf einem Rechner inventarisiert und deren Fähigkeiten und Exposition mit…
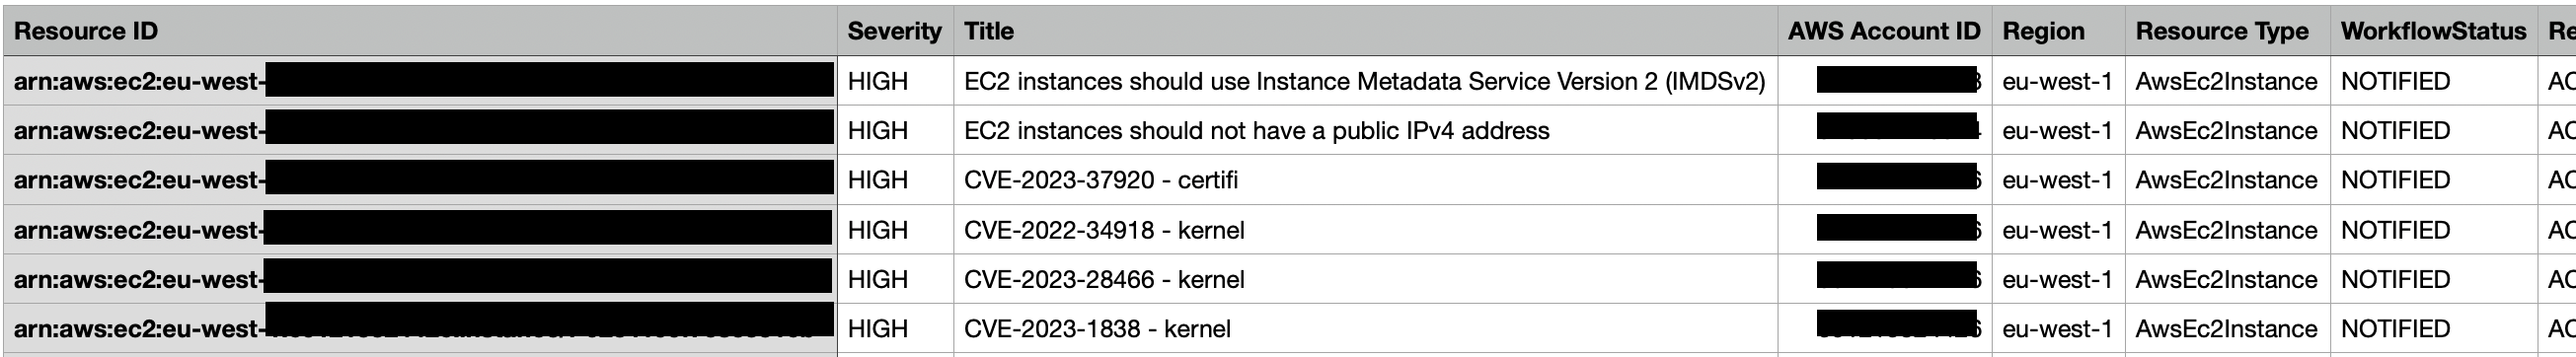 gabrielsoltz/metahub
Automatisiertes Tool zur Anreicherung und Bewertung der Auswirkungen von Sicherheitsergebnissen für AWS. Reichert Schwachstellendaten mit…
 mcp-shark/mcp-shark
Wireshark-ähnliche forensische Analyse für Model Context Protocol Kommunikation Erfassen, inspizieren und untersuchen Sie alle HTTP-Anfragen und…
 master-of-servers/mose
Post-Exploitation-Tool für Konfigurationsverwaltungsserver.
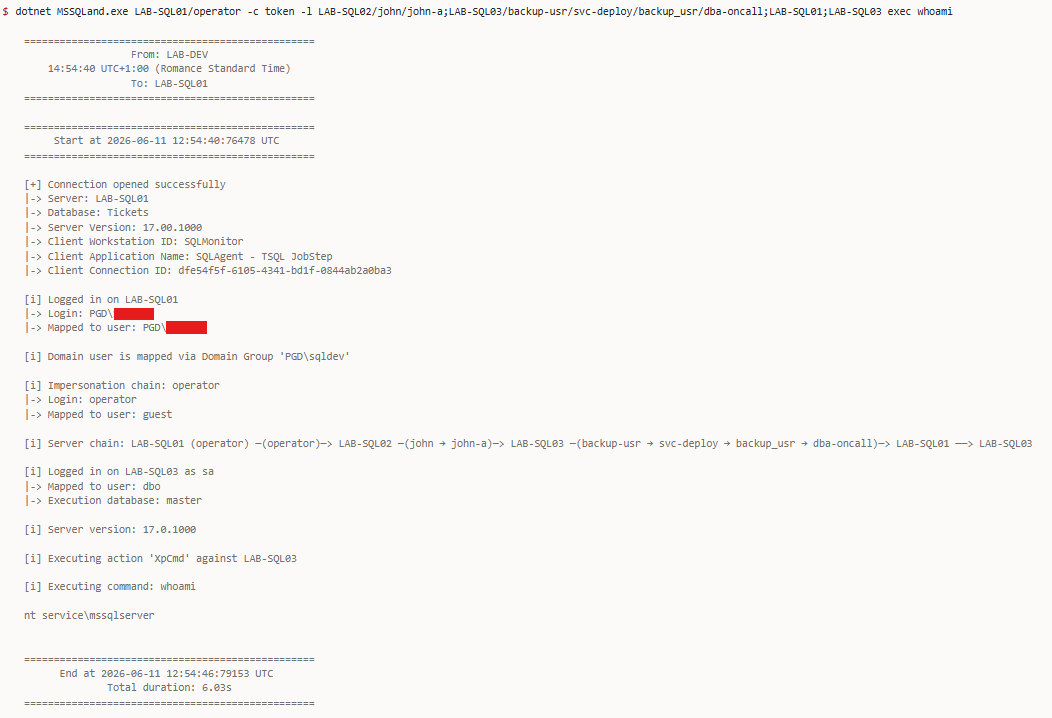 n3rada/mssqland
In-Ziel-C#-Post-Exploitation-Tool für Microsoft SQL Server (MS SQL / MSSQL) zur Durchquerung von Linked-Server-Ketten beliebiger Tiefe mit…
 fortalice/modifycerttemplate
ADCS-Zertifikatsvorlagenänderung und ACL-Enumeration
 404tk/cloudtoolkit
Autorisiertes Cloud-Adversary-Simulations- und Validierungstoolkit
 rezilion/mi-x
Stellen Sie fest, ob Ihre Compute-Umgebung wirklich anfällig für eine bestimmte Schwachstelle ist, indem Sie alle Faktoren berücksichtigen, die die…
 austin-taylor/bluewall
Bluewall ist ein Firewall-Framework, das für offensive und defensive Cyber-Profis entwickelt wurde.
 eclypsium/boothole
Erkennungsskripte und Minderungsressourcen für die BootHole-Schwachstelle (CVE-2020-10713), einschließlich PowerShell- und Bash-Tools zur Überprüfung…
 sec-consult/msiscan
Scan-Tool zur Identifizierung von Problemen mit lokaler Rechteausweitung in verwundbaren MSI-Installern
 portswigger/oauth-scan
Burp Suite Extension zur Überprüfung der OAUTHv2- und OpenID-Sicherheit
 rhinosecuritylabs/iamactionhunter
Ein Parser und Abfragetool für AWS IAM-Richtlinienanweisungen.
 owasp/sedated
SEDATED® Projekt (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
 dev-sec/nginx-baseline
DevSec Nginx Baseline - InSpec Profil








